
¿Qué es Do Not Track? El interruptor de «no rastrearme» y su relación con la huella del navegador
Do Not Track es el «por favor, no me rastrees» que el navegador envía a los sitios web: una simple declaración de intenciones, sin carácter vinculante; que los sitios puedan leer esta señal y cómo la interpreten es la puerta de entrada a su relación con la huella del navegador. Muchos han dudado ante esa discreta opción de «no rastrear» en la página de ajustes. Este artículo lo explica por partes: cómo funciona, por qué fue abandonado, su relación con la huella y los límites de su influencia. La última parte es práctica: cómo comprobar esta señal en un navegador antidetección.
Qué es exactamente Do Not Track
Do Not Track (DNT) es una cabecera HTTP que expresa a los sitios la preferencia de que el usuario no desee ser rastreado entre sitios. La propuesta partió de investigadores en 2009, y Firefox 4 fue el primero en ofrecerle soporte oficial en 2011. Después llegaron Chrome, Safari e IE. Al activarlo, cada petición del navegador lleva un campo adicional. Adopta tres valores: 1 indica que no quieres ser rastreado, 0 que no te importa serlo, y null (o no enviarlo) que nunca expresaste ninguna preferencia.
Los scripts web también pueden leer el mismo valor mediante la propiedad navigator.doNotTrack. Así, quien evalúa puede obtenerlo por dos vías: la cabecera y el script.
Conviene dejar claro qué es el DNT. Es solo una «petición». Que se respete depende por completo de la voluntad del sitio. Ninguna ley obliga a las plataformas a responder, ni hay mecanismo de sanción que la respalde. En la práctica, DNT no ha gozado de un cumplimiento lo bastante amplio y activarlo no garantiza que el sitio deje de rastrearte. La explicación de la cabecera DNT en MDN la marca hoy como obsoleta y señala que esta especificación dejó de avanzar.
Por qué los navegadores lo fueron abandonando
El abandono del DNT se resume en dos frases: los sitios casi no lo respetaban y él mismo podía convertirse en una variable de huella. De ese recorrido de más de una década, tres hitos merecen recordarse:
- Hacia 2011, varios navegadores principales adoptaron el DNT, con la esperanza de que los usuarios expresaran mediante una cabecera su deseo de no ser rastreados. En aquellos años, los medios lo presentaban como un estándar básico de privacidad.
- En 2019, el W3C consideró que la norma carecía de un despliegue real suficiente y cerró los trabajos. Ese mismo año, Safari retiró el soporte para evitar que el DNT se convirtiera en una variable de huella.
- En 2025, Firefox eliminó el ajuste de DNT a partir de la versión 135, y orientó a los usuarios hacia opciones de privacidad basadas en GPC (Global Privacy Control). GPC expresa la misma voluntad de exclusión mediante la cabecera Sec-GPC. Sigue usándose de forma activa en la actualidad.
Entre GPC y DNT hay una diferencia de fondo: la eficacia jurídica de GPC procede del ámbito de aplicación de normativas de privacidad concretas. En los supuestos cubiertos por esas normativas, los sitios deben responder a esta señal. Eso no significa que todos los sitios y todas las regiones estén obligados, pero al menos existe un punto de apoyo vinculante.
Mirándolo en perspectiva, el fracaso del DNT no está en su implementación técnica, sino en el diseño del mecanismo: una declaración sin carácter vinculante cuyo cumplimiento depende de la pura voluntariedad. Esa historia también explica otra cosa: por qué su relación con la huella terminó tomando el camino contrario.
Relación entre DNT y huella: puede aumentar la distinción, pero con límites
A diferencia de datos del equipo como el tamaño de pantalla o el sistema operativo, el DNT expresa la preferencia de rastreo del navegador. Pero en cuanto el sitio puede leer ese valor, puede entrar en el análisis combinado de las características del navegador. Ese es todo el camino de su relación con la huella. La inmensa mayoría de los usuarios jamás ha entrado en la página de privacidad: su DNT queda sin enviar. Quienes lo activan son minoría. En un sistema que se guía por «¿difiere de la mayoría?», los valores minoritarios llevan de por sí cierto aire de distinción.
Su alcance real es más estrecho de lo que parece. Tres matices:
1. El DNT no es un identificador único. No basta por sí solo para probar que dos peticiones provienen del mismo dispositivo, y mucho menos para concluir por sí solo una asociación de cuentas. Si el sistema de riesgos lee esta señal y con qué peso es algo que desde fuera no se puede observar.
2. Un valor distinto no implica un entorno anómalo. La versión del navegador, los ajustes de privacidad y la forma de implementarlo influyen en el resultado. Estados de DNT diferentes no apuntan necesariamente a una misma conclusión.
3. La coherencia no significa que cuanto más uniforme, más seguro. Nada justifica activar o desactivar el DNT en todos los entornos; la dirección del valor no tiene una respuesta estándar.
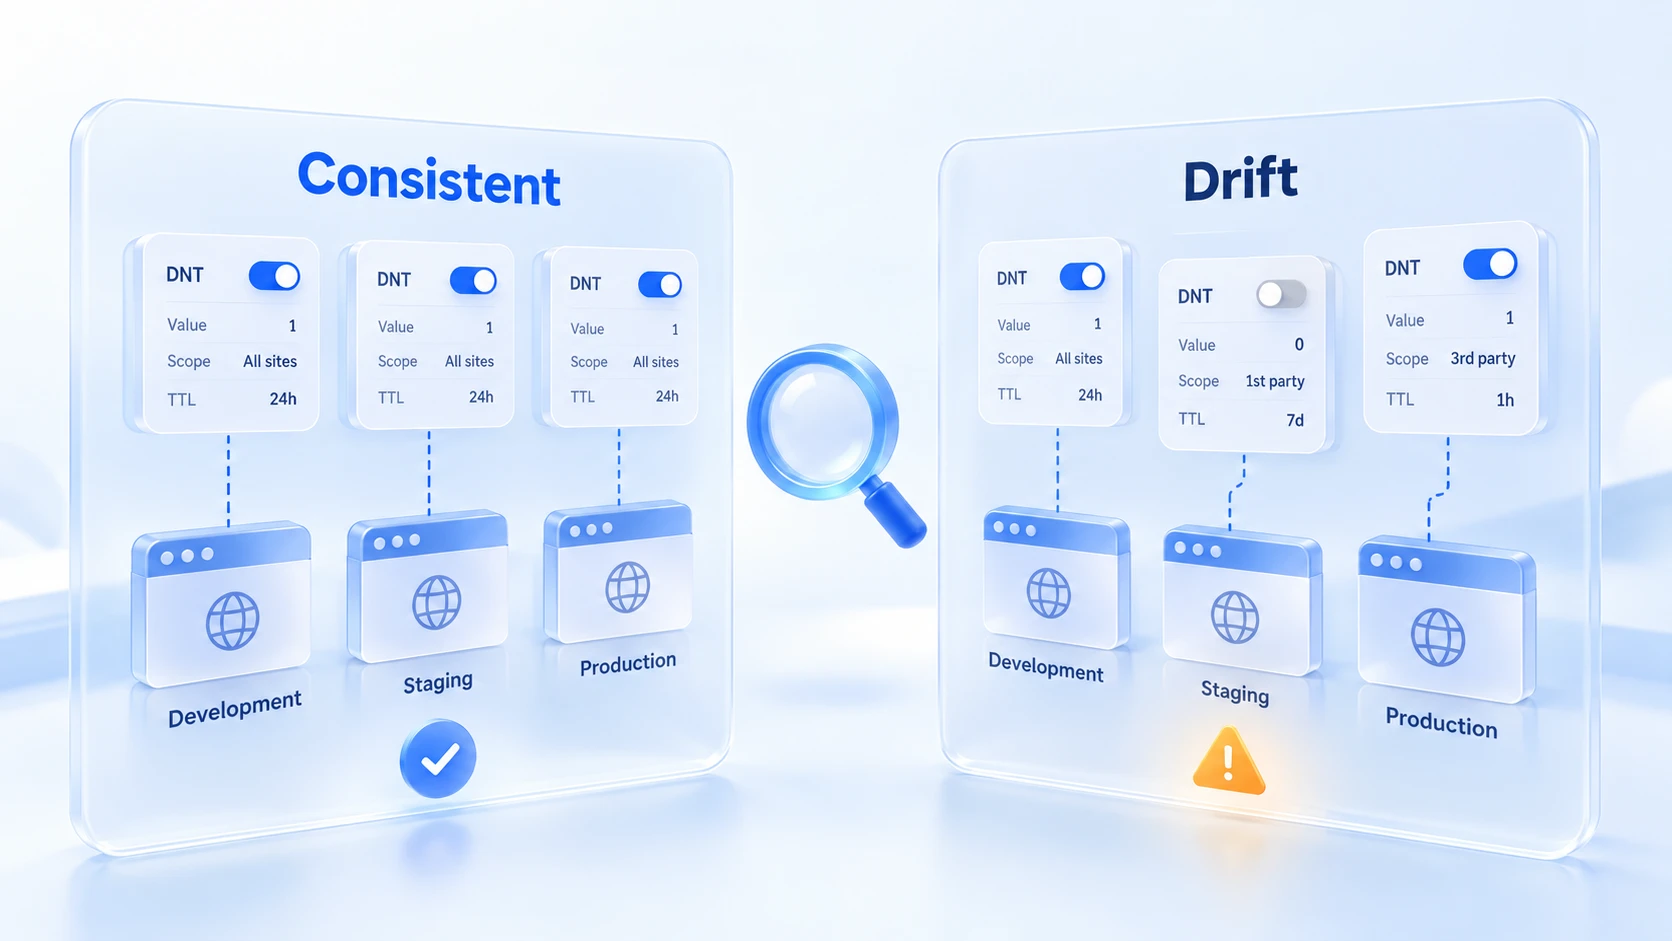
El motivo que dio Apple al retirar el DNT es, hasta hoy, la confirmación oficial más directa: este campo de cabecera puede usarse como variable de huella. Poder usarse y usarlo de verdad son dos cosas. La lectura prudente es que el DNT está dentro del rango legible por los sitios; cuánto influye en concreto depende de quién recopile, no del interruptor en sí.
Para saber qué características expone tu entorno, repasa punto por punto el orden de diagnóstico de la guía de puntuación del test Whoer. Las señales tipo DNT también aparecen entre los resultados de la página de test.
Cómo comprobar el DNT en un navegador antidetección
El núcleo de la comprobación es una sola regla: guíate por la señal que el sitio recibe de verdad, no por el interruptor de la página de ajustes. El DNT está obsoleto y su soporte varía según el navegador. Firefox 135 ya eliminó el ajuste original, y MDN marca como obsoletos tanto la cabecera DNT como navigator.doNotTrack.
Interruptor y señal real no tienen por qué ser lo mismo.
Haz la comprobación concreta con esta tabla:
| Punto de control | Qué confirmar |
|---|---|
| Soporte | ¿Aún admite DNT? Quizá retiró el envío |
| Cabecera | ¿Hay campo DNT? Valor 1, 0 o sin enviar |
| Lectura por script | navigator.doNotTrack en la página de test? |
| Interpretación | Sin soporte ≠ sin enviar ≠ otro valor |
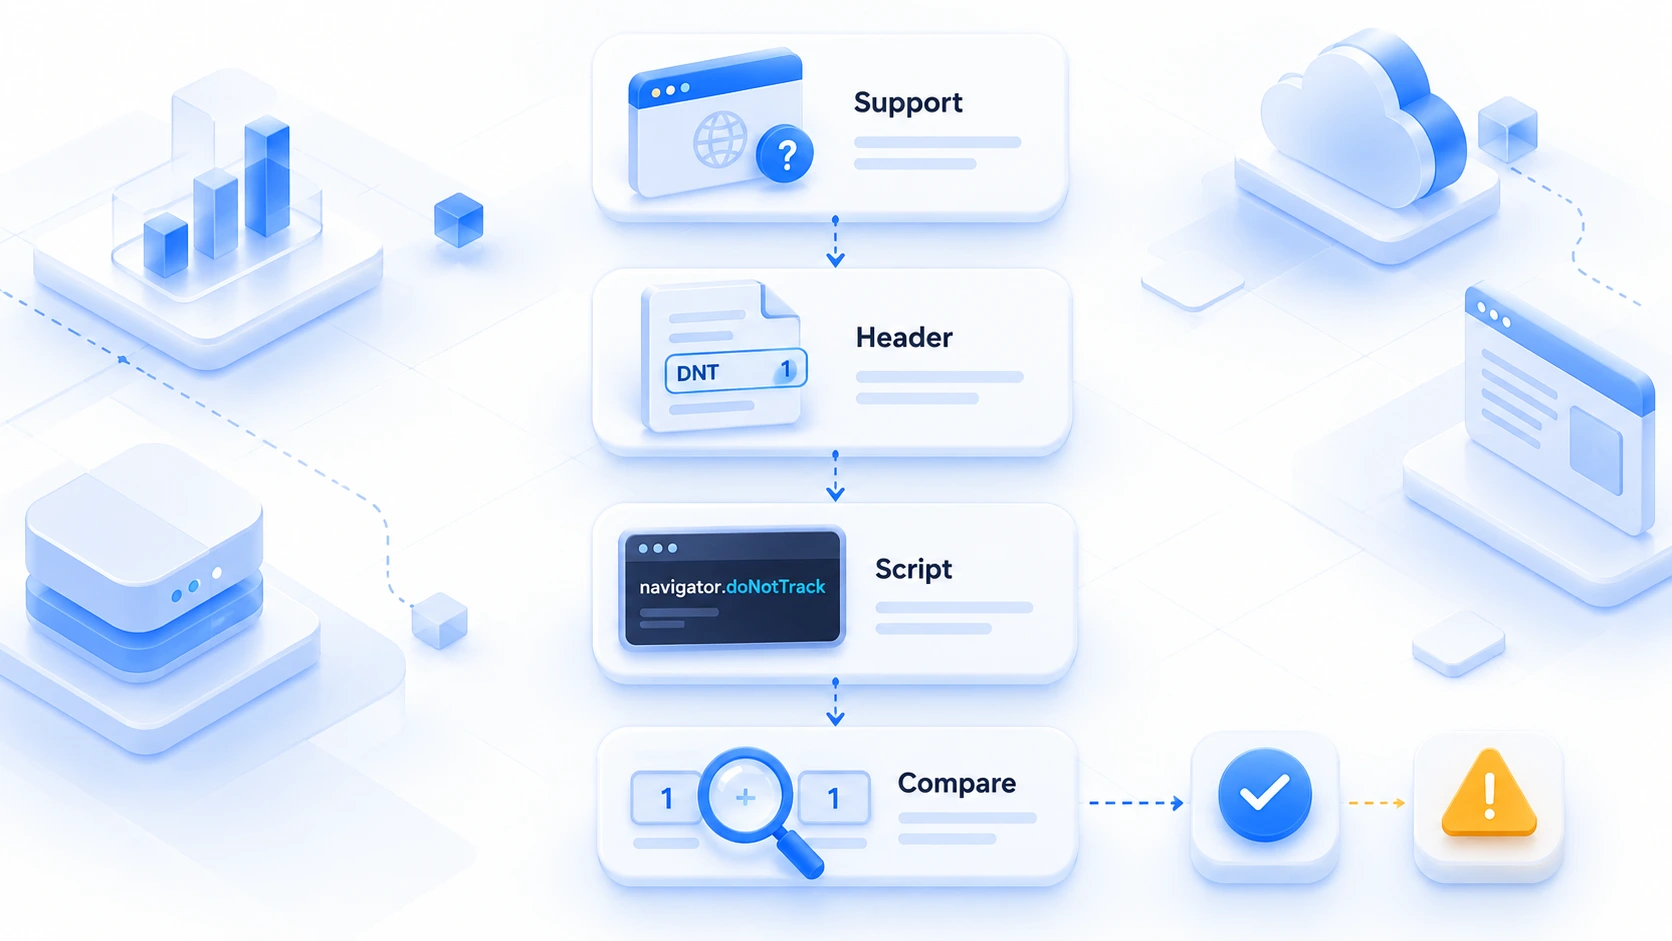
Lo mejor es cruzar la cabecera con la lectura por script. Si las dos vías coinciden, la señal del entorno es coherente. Si no, conviene revisar la versión del kernel del navegador y su configuración.
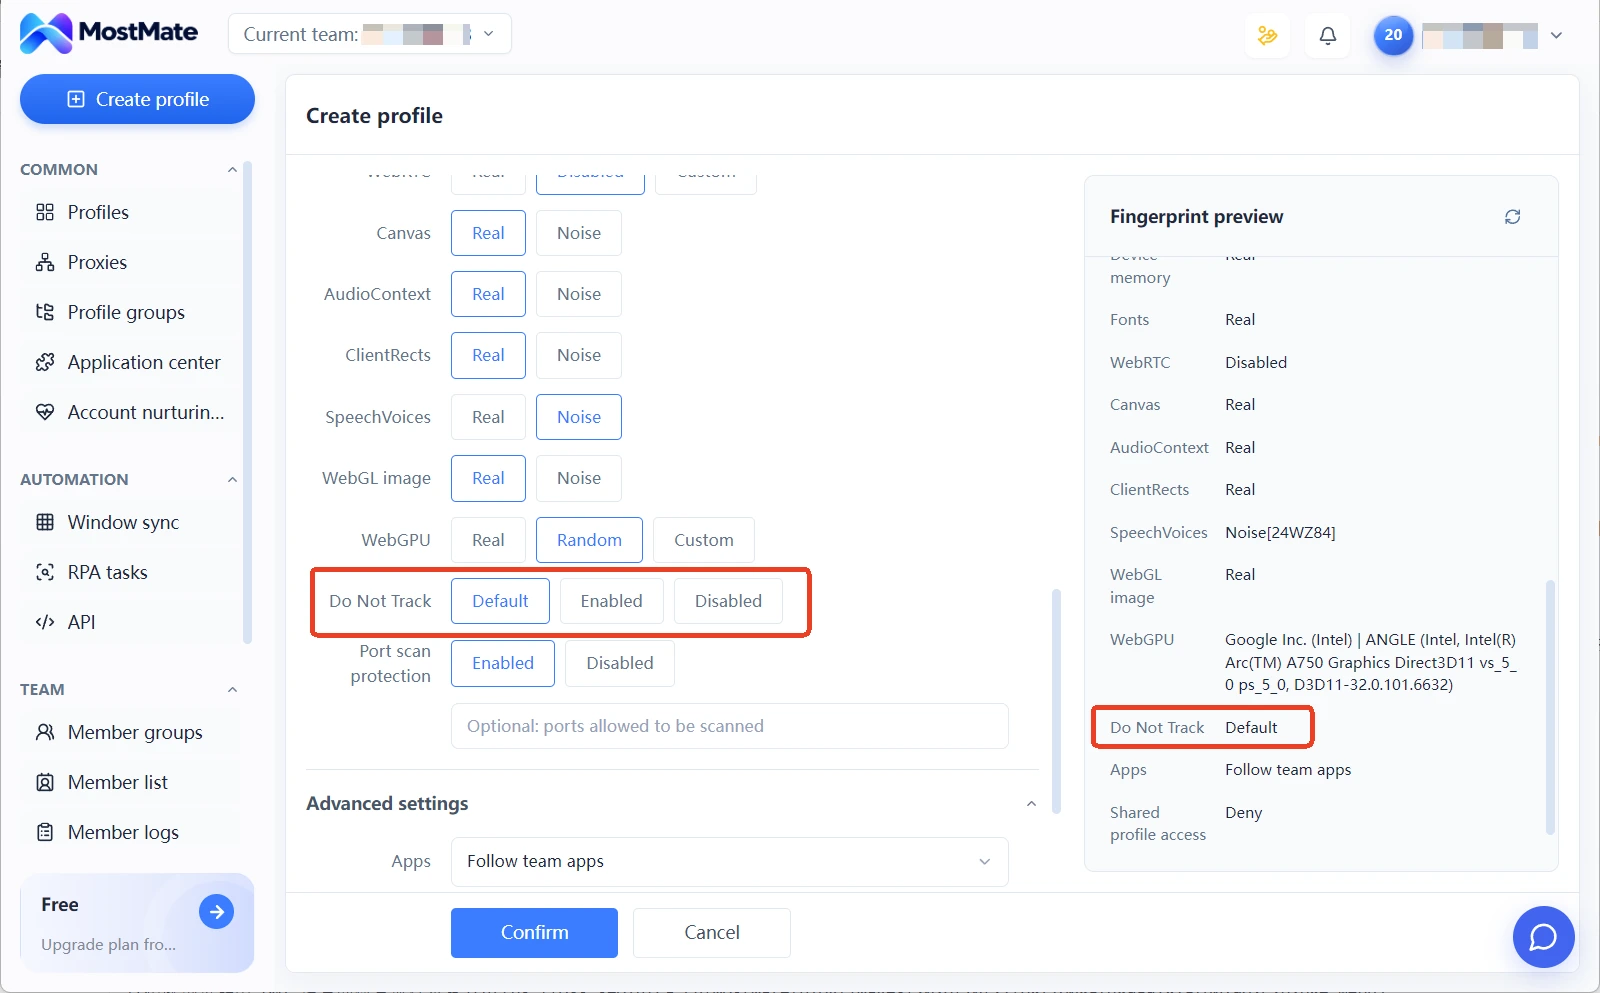
MostMate es un navegador antidetección que separa la configuración del navegador por entorno. Cada cuenta tiene su propio entorno, con un conjunto de parámetros guardado de forma independiente. Al iniciar sesión en un entorno, usas ese conjunto. Los entornos no se mezclan entre sí. Las señales de nivel de navegador como Do Not Track se gestionan junto con el idioma, la zona horaria y WebRTC dentro de la configuración del entorno, sin pasos extra al cambiar de entorno. En la guía de comprobación de coherencia del User-Agent se explica la idea de que «los parámetros de un mismo entorno no deben derivar», aplicable también al DNT. El reparto de funciones de cada módulo está en la página de producto.
Para ir un paso más allá y ver si quedan otros puntos desalineados entre entornos, sigue los pasos de la guía de autocomprobación del riesgo de asociación de cuentas. Contrasta juntos la configuración de entornos, el proxy y el registro de operaciones de las cuentas. El DNT es solo un elemento más; por sí solo dice poco.
Preguntas frecuentes
¿Sirve de algo activar Do Not Track?
Su utilidad es limitada. Es una declaración sin carácter vinculante, sin un cumplimiento lo bastante amplio, y no impide por sí misma que los scripts de rastreo se ejecuten. Las herramientas de bloqueo de contenido pertenecen a otro mecanismo: bloquean directamente las peticiones de rastreo. No son lo mismo.
¿En qué se diferencian el DNT y el modo incógnito?
Son dos cosas. El DNT es una declaración dirigida a los sitios y trata de «si el otro puede rastrearte»; el modo incógnito es un comportamiento local y trata de «si el historial y las cookies quedan en este dispositivo». El modo incógnito no envía DNT, y activar el DNT no impide que el sitio lea tu huella.
¿El GPC sustituirá al DNT?
En tendencia, sí. El GPC expresa la misma voluntad de exclusión mediante la cabecera Sec-GPC, y su eficacia jurídica procede del ámbito de aplicación de normativas de privacidad concretas. En los supuestos cubiertos, los sitios deben responder: un estatus que el DNT nunca tuvo. No funciona en todas las regiones ni para todos los sitios.
Conclusión
Los quince años de Do Not Track demuestran que una «petición cortés» no frena el «rastreo comercial», y muestran un detalle de la toma de huellas: un interruptor pensado para expresar una preferencia de privacidad queda, él mismo, dentro del rango legible por los sitios.
Para quien gestiona varias cuentas, lo que funciona es comprobar en lugar de dudar sobre la dirección del interruptor: confirma el soporte del navegador, coteja la cabecera con la lectura por script y asegura que el valor de un mismo entorno no derive.
Si aún no has montado tu sistema de configuración de entornos y señales, empieza leyendo qué es la huella del navegador para completar conceptos y luego fija la configuración de tus entornos en MostMate. Lo de las señales conviene dejarlo firme desde el primer día.

MOSTMATE
Gestión segura de varias cuentas, sin complicaciones
Empieza con tu primera cuenta y utiliza MostMate para crear operaciones multicuenta más seguras, inteligentes y eficientes.
- Perfiles independientes. Identidades coherentes.
- Automatización con IA · Estado de las cuentas · Operaciones en equipo



