
Do Not Track 是甚麼?請勿追蹤開關與瀏覽器指紋的關係,一次講清
Do Not Track 是瀏覽器發給網站的一句「請不要追蹤我」,它只是一份意願聲明,沒有強制力;網站能不能讀到這個訊號、怎樣解讀它,才是它與瀏覽器指紋產生關係的入口。瀏覽器設定頁裏那個不起眼的「請勿追蹤」選項,不少人糾結過要不要開啟。這篇文章把它拆開講清:它的運作方式、被放棄的原因、與指紋的關係和影響邊界。最後一部分落到實操,講指紋瀏覽器裏怎樣檢查這個訊號。
Do Not Track 到底是甚麼
Do Not Track(縮寫 DNT)是一個 HTTP 請求標頭,作用是向網站表達「用戶不希望被跨站追蹤」的偏好。這個概念在 2009 年由研究者提出,Firefox 4 在 2011 年率先正式支援。隨後 Chrome、Safari、IE 相繼跟進。開啟之後,瀏覽器的每個請求都會多帶一個標頭欄位。它的取值有三種:1 表示不願被追蹤,0 表示不介意被追蹤,null(或不發送)表示沒有表達過偏好。
網頁腳本也可能透過 navigator.doNotTrack 屬性讀取同一個值。所以檢測方從標頭和腳本兩條路都能拿到這個取值。
DNT 的性質要說透。它只是一份「請求」。遵守與否全看網站自覺。沒有法律要求平台必須回應,也沒有懲罰機制兜底。實際情況是,DNT 沒有獲得足夠廣泛的遵守,開啟它並不能保證網站停止追蹤。MDN 對 DNT 標頭的說明現在把它標註為棄用狀態,寫明這項規範已經停止推進。
為甚麼被瀏覽器陸續放棄
DNT 被放棄的原因可以壓縮成兩句話:網站幾乎不遵守,它自身還可能成為指紋變數。十幾年的進程裏有三個節點值得記住:
- 2011 年前後,DNT 被多個主流瀏覽器採用,試圖讓用戶透過請求標頭表達不願被追蹤的意願。那幾年它被媒體當作私隱保護的標配來科普。
- 2019 年,W3C 認為這項標準缺乏足夠的實際部署,結束了相關工作。同年 Safari 以避免 DNT 成為指紋變數為由移除了支援。
- 2025 年,Firefox 從 135 版本起移除了 DNT 設定,改為引導用戶使用基於 GPC(Global Privacy Control)的私隱偏好選項。GPC 用 Sec-GPC 標頭表達同樣的退出意願。目前仍在活躍使用。
GPC 與 DNT 有一處本質區別:它的法律效力來自具體私隱法規的適用範圍。在法規覆蓋的場景裏,網站必須回應這個訊號。這不等於所有網站、所有地區都必須遵守。但至少,約束有了抓手。
回頭看,DNT 的失敗不在技術實現,而在機制設計:一份沒有強制力的聲明,網站遵守與否全憑自願。這段歷史也解釋了另一件事:它和指紋的關係為甚麼會走向反面。
DNT 與指紋的關係:可能增加可區分性,但有邊界
DNT 與螢幕尺寸、作業系統這類裝置資訊不同,它表達的是瀏覽器的追蹤偏好。但只要網站能夠讀取這個值,它就可能被納入瀏覽器特徵的組合分析。這是它與指紋產生關係的全部路徑。絕大多數用戶從沒進過私隱設定頁,DNT 處於未發送狀態。開啟它的人是少數。在一個以「與多數人是否不同」為線索的判斷體系裏,少數派取值天然帶着一點可區分性。
這條線索的作用邊界,比很多文章寫的要窄。有三件事需要分清:
1. DNT 不是唯一標識符。它不能單獨證明兩個請求來自同一裝置,更不能單獨判定賬號關聯。風控是否讀取這個訊號、權重給多少,外界無法觀測。
2. 取值不同不等於環境異常。瀏覽器版本、私隱設定和實現方式都會影響檢測結果。DNT 狀態不同,未必指向同一個判斷結論。
3. 一致性不等於越統一越安全。沒有依據要求所有環境開啟或關閉 DNT,取值方向本身沒有標準答案。
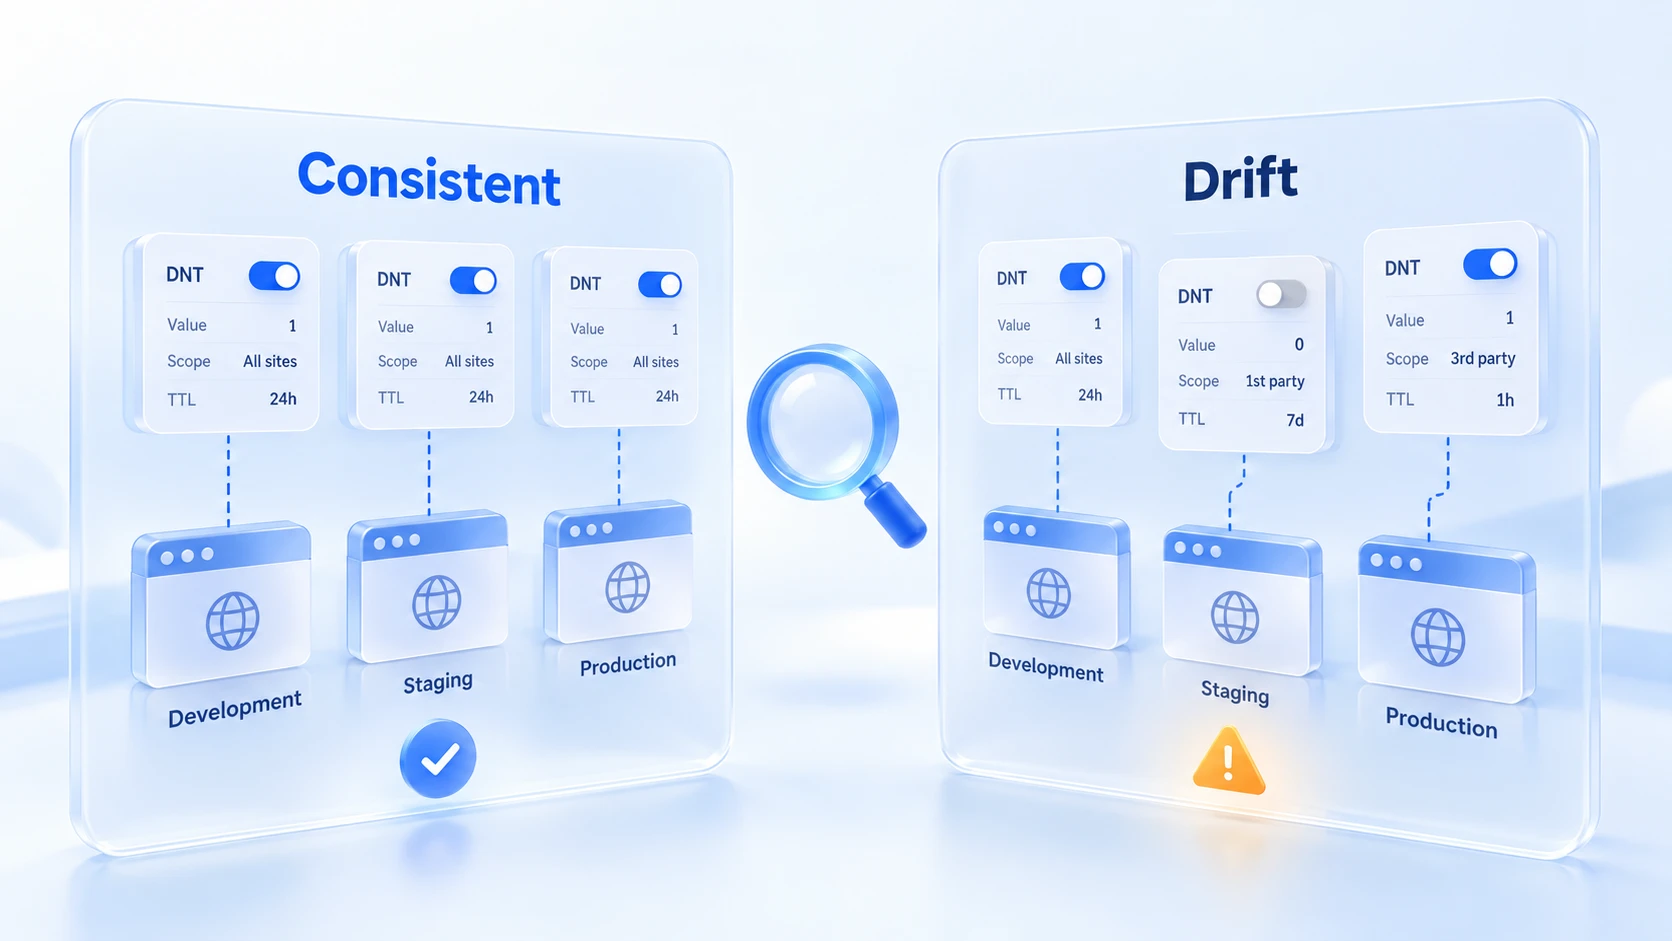
蘋果在移除 DNT 時給出的理由,是目前最直接的官方佐證:這個標頭欄位可以被當作指紋變數使用。能用和會被重用,是兩回事。穩妥的理解是,DNT 處在網站可讀取的範圍內,具體影響多大,取決於採集方的做法,不取決於這個開關本身。
想檢查自己的環境暴露了哪些特徵,可以按 Whoer 檢測評分指南的排查順序逐項過一遍。DNT 類訊號也在檢測頁面的返回項裏。
如何檢查指紋瀏覽器裏的 DNT
檢查的核心只有一條:以網站實際收到的訊號為準,而不是以設定頁上的開關為準。DNT 已被棄用,各瀏覽器對它的支援情況存在差異。Firefox 135 已經移除了原有設定,MDN 也把 DNT 標頭和 navigator.doNotTrack 都標記為棄用。
開關狀態和實際發出的訊號,不保證是同一件事。
具體檢查按這張表走:
| 檢查項目 | 需要確認甚麼 |
|---|---|
| 瀏覽器支援 | 目前瀏覽器是否仍支援 DNT,棄用後可能已移除發送邏輯 |
| 請求標頭 | 實際請求中是否存在 DNT 欄位,值是 1、0 還是未發送 |
| 腳本讀取 | 存取檢測頁時 navigator.doNotTrack 返回甚麼 |
| 結果解讀 | 不支援、未發送和返回不同值是三種情況,不能混為一談 |
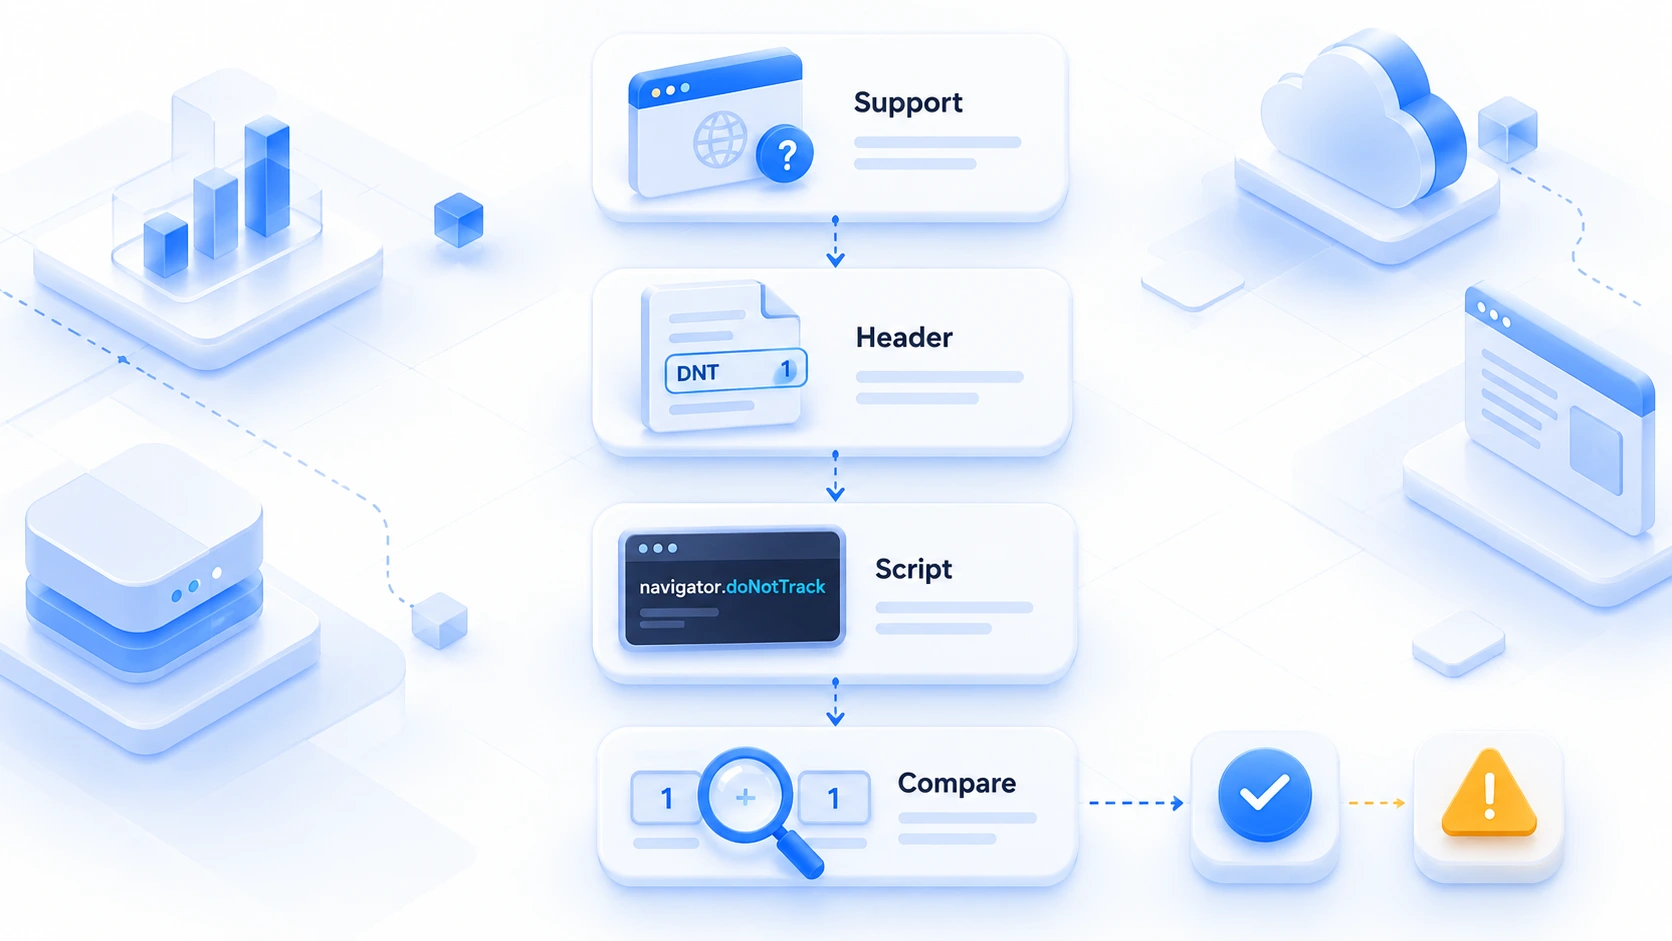
請求標頭和腳本讀取的結果最好交叉對照。兩條路讀到的值一致,說明這個環境的訊號是自洽的。對不上,就值得查一下環境的瀏覽器內核版本和配置。
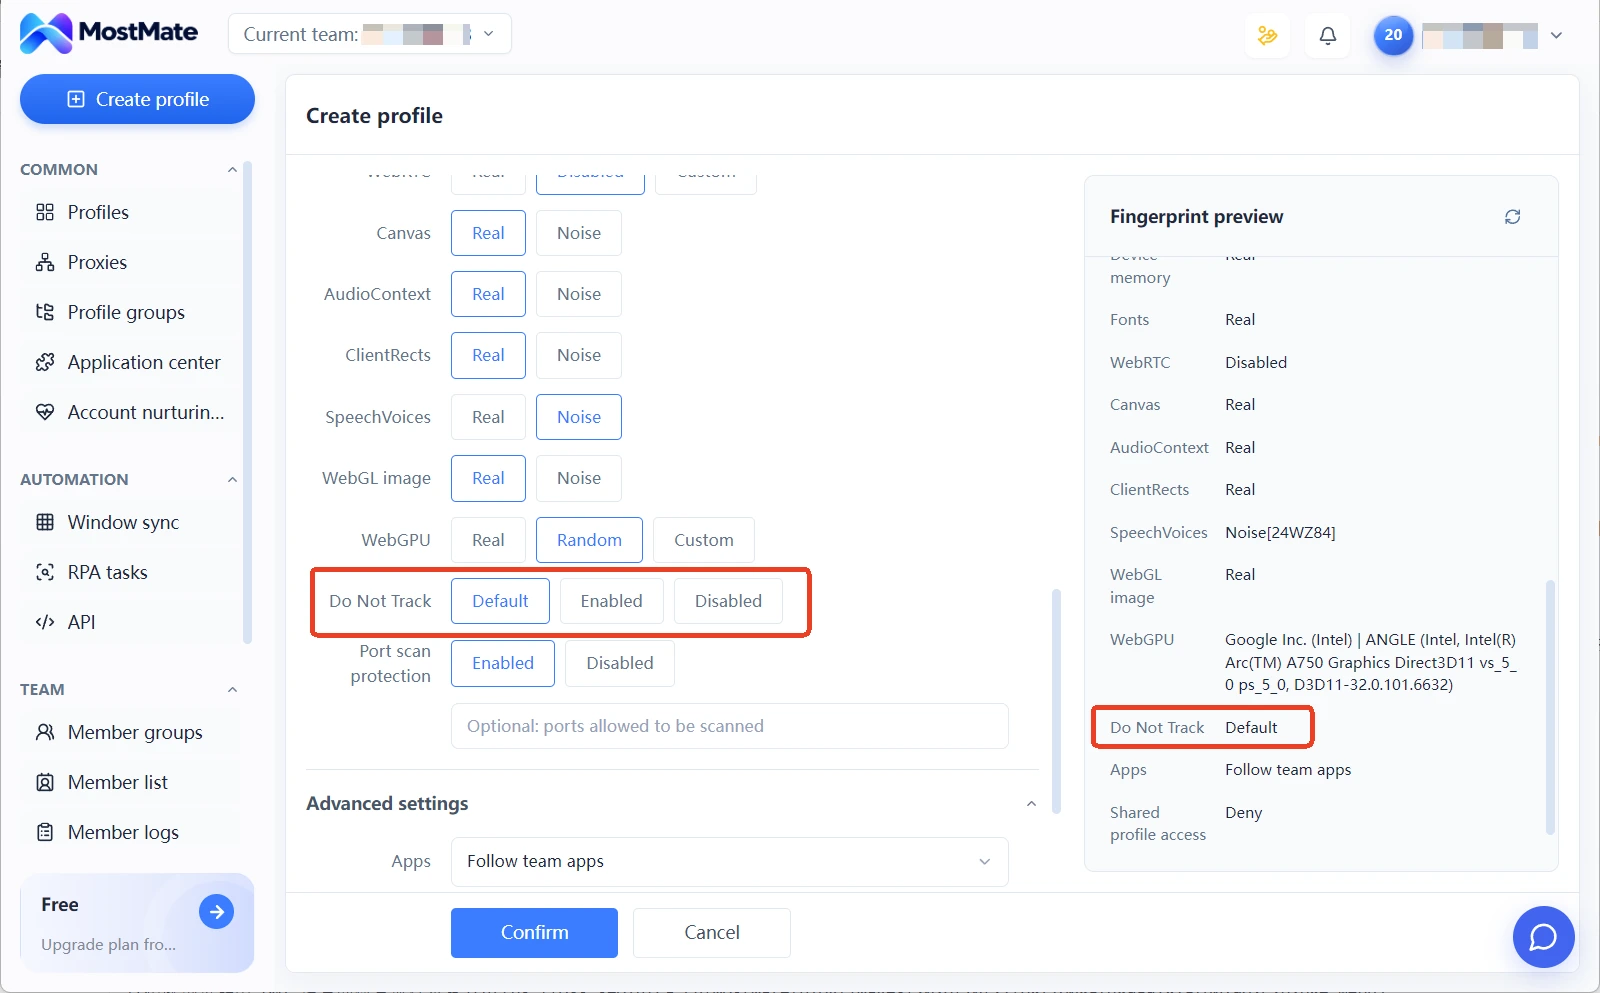
MostMate 是一款把瀏覽器配置按環境分開的指紋瀏覽器。每個賬號一套環境,參數集合獨立保存。登入哪個環境就用哪套配置。環境之間互不串用。Do Not Track 這類瀏覽器層訊號,和語言、時區、WebRTC 一起收在環境配置裏統一管理,切換環境時不需要單獨處理。UA 一致性檢查指南裏講過「同一環境參數不漂移」的檢查思路,對 DNT 同樣適用。各功能模組的分工,可以看產品說明頁。
再往深一步,判斷環境之間還有沒有其他不對齊的地方,可以按照賬號關聯風險自查指南的排查步驟操作。把環境配置、代理和賬號操作記錄放在一起核對。DNT 只是其中一項。單獨看它意義不大。
常見問題
Do Not Track 開了有用嗎?
作用有限。它是一份沒有強制力的聲明,沒有得到足夠廣泛的遵守,不會主動阻止追蹤腳本運行。內容攔截類工具屬於另一種機制,直接擋掉追蹤請求,兩者不是一回事。
DNT 和無痕模式有甚麼區別?
兩件事。DNT 是發給網站的聲明,管的是「對方能不能追蹤」;無痕模式是本地行為,管的是「瀏覽記錄和 Cookie 是否落在這部裝置上」。開無痕不會發送 DNT,開 DNT 也擋不住網站讀取你的指紋。
GPC 會取代 DNT 嗎?
方向上是。GPC 用 Sec-GPC 標頭表達同樣的退出意願,它的法律效力來自具體私隱法規的適用範圍。在法規覆蓋的場景裏網站必須回應,這是 DNT 從未獲得的地位。它不是在所有地區、對所有網站都生效。
結語
Do Not Track 的十五年,證明了「禮貌請求」擋不住「商業追蹤」,也展示了指紋識別的一個細節:一個表達私隱偏好的開關,本身也在網站可讀取的範圍內。
對多賬號營運者,能落地的做法是檢查而不是糾結開關方向:確認瀏覽器支援情況,核對請求標頭與腳本讀取的結果,保證同一環境的取值不漂移。
環境與訊號的配置體系還沒搭起來的,可以先讀瀏覽器指紋是甚麼補齊概念,再到 MostMate 把環境配置固定下來。訊號層面的東西,從第一天就該穩住。

MOSTMATE
安全管理多帳戶,輕鬆簡單
從首個帳戶開始,利用 MostMate 建立更安全、更智能、更高效的多帳戶營運方式。
- 設定檔各自獨立,身分保持一致。
- AI 自動化 · 帳戶健康 · 團隊營運



