
Do Not Track क्या है: DNT सेटिंग और ब्राउज़र फ़िंगरप्रिंट का संबंध एक बार में समझें
Do Not Track यानी ब्राउज़र की ओर से वेबसाइट को भेजा गया "कृपया मुझे ट्रैक न करें" जैसा संदेश; यह केवल इच्छा का बयान है, इसमें कोई ज़बरदस्ती नहीं; वेबसाइट यह सिग्नल पढ़ सकती है या नहीं और उसे कैसे पढ़ती है, यही वह प्रवेश द्वार है जहाँ से यह ब्राउज़र फ़िंगरप्रिंट से जुड़ता है। ब्राउज़र की सेटिंग में मौजूद छोटे-से "Do Not Track" विकल्प को चालू करें या नहीं, यह सवाल कई लोगों को सताता रहा है। यह लेख पूरी बात खोलकर समझाता है: यह कैसे काम करता है, इसे क्यों छोड़ा गया, फ़िंगरप्रिंट से इसका संबंध और असर की सीमा क्या है। आख़िरी हिस्सा व्यावहारिक है: फ़िंगरप्रिंट ब्राउज़र में यह सिग्नल कैसे जाँचें।
Do Not Track आख़िर है क्या
Do Not Track (संक्षेप में DNT) एक HTTP रिक्वेस्ट हेडर है, जो वेबसाइट को "उपयोगकर्ता क्रॉस-साइट ट्रैकिंग नहीं चाहता" यह प्राथमिकता बताता है। यह विचार 2009 में शोधकर्ताओं ने रखा था, और Firefox 4 ने 2011 में सबसे पहले इसे आधिकारिक रूप से सपोर्ट किया। इसके बाद Chrome, Safari और IE ने भी क़दम बढ़ाया। चालू होने पर ब्राउज़र का हर रिक्वेस्ट एक अतिरिक्त हेडर फ़ील्ड साथ ले जाता है। इसकी तीन वैल्यू होती हैं: 1 का मतलब है ट्रैकिंग नहीं चाहिए, 0 का मतलब है ट्रैकिंग से कोई आपत्ति नहीं, और null (या हेडर न भेजना) का मतलब है कि कोई प्राथमिकता व्यक्त नहीं हुई।
वेब स्क्रिप्ट्स navigator.doNotTrack प्रॉपर्टी से भी वही वैल्यू पढ़ सकती हैं। इसलिए जाँच करने वाली पार्टी हेडर और स्क्रिप्ट, दोनों रास्तों से यह वैल्यू हासिल कर सकती है।
DNT की प्रकृति को पूरी तरह समझना ज़रूरी है। यह केवल एक "अनुरोध" है। उसे मानना है या नहीं, यह पूरी तरह वेबसाइट की मर्ज़ी है। कोई क़ानून प्लेटफ़ॉर्म को जवाब देने को मजबूर नहीं करता, और पालन की गारंटी देने वाला कोई दंड इंतज़ाम भी नहीं है। हक़ीक़त यह है कि DNT को पर्याप्त व्यापक पालन नहीं मिला, और इसे चालू करने से यह तय नहीं होता कि वेबसाइट ट्रैकिंग बंद कर देगी। MDN का DNT हेडर पेज अब इसे deprecated चिह्नित करता है और साफ़ लिखता है कि इस स्पेसिफ़िकेशन पर आगे का काम रुक चुका है।
ब्राउज़र इसे एक-एक करके क्यों छोड़ते गए
DNT को छोड़ने की वजह दो वाक्यों में सिमटती है: वेबसाइटें लगभग पालन नहीं करती थीं, और ख़ुद हेडर फ़िंगरप्रिंट वेरिएबल बन सकता था। दस साल से ज़्यादा लंबे इस सफ़र में तीन पड़ाव याद रखने लायक़ हैं:
- 2011 के आसपास कई प्रमुख ब्राउज़रों ने DNT अपनाया, ताकि उपयोगकर्ता रिक्वेस्ट हेडर से ट्रैकिंग न चाहने की इच्छा व्यक्त कर सकें। उन सालों में मीडिया ने इसे प्राइवेसी सुरक्षा का ज़रूरी हिस्सा बताकर समझाया।
- 2019 में W3C ने माना कि इस स्टैंडर्ड की वास्तविक तैनाती काफ़ी कम है, और उस पर काम बंद कर दिया। उसी साल Safari ने इसे फ़िंगरप्रिंट वेरिएबल बनने से रोकने की वजह से सपोर्ट हटा दिया।
- 2025 में Firefox ने वर्ज़न 135 से DNT सेटिंग हटा दी और उपयोगकर्ताओं को GPC (Global Privacy Control) आधारित प्राइवेसी विकल्प की ओर मोड़ दिया। GPC वही ऑप्ट-आउट इच्छा Sec-GPC हेडर से व्यक्त करता है। यह अब भी सक्रिय रूप से इस्तेमाल हो रहा है।
GPC और DNT में एक बुनियादी फ़र्क़ है: GPC की क़ानूनी ताक़त किसी ख़ास प्राइवेसी क़ानून के दायरे से आती है। जहाँ क़ानून का दायरा लागू होता है, वहाँ वेबसाइट को इस सिग्नल का जवाब देना होता है। इसका मतलब यह नहीं कि सभी वेबसाइटें, सभी इलाक़ों में पालन के लिए बाध्य हैं, लेकिन कम से कम रोक लगाने का एक सहारा मिल गया।
पीछे मुड़कर देखें तो DNT की नाकामी तकनीकी अमल में नहीं, मैकेनिज़्म की बनावट में थी: बिना ज़बरदस्ती वाला बयान, जिसका पालन पूरी तरह वेबसाइट की मर्ज़ी पर था। यह इतिहास एक और बात भी समझाता है: फ़िंगरप्रिंट से इसका रिश्ता उल्टा क्यों मुड़ गया।
DNT और फ़िंगरप्रिंट का संबंध: पहचान बढ़ा सकता है, पर सीमा है
स्क्रीन साइज़ या ऑपरेटिंग सिस्टम जैसी डिवाइस जानकारी से अलग, DNT ब्राउज़र की ट्रैकिंग प्राथमिकता बयान करता है। लेकिन जैसे ही वेबसाइट यह वैल्यू पढ़ सकती है, यह ब्राउज़र विशेषताओं के संयुक्त विश्लेषण में आ सकता है। फ़िंगरप्रिंट से संबंध का पूरा रास्ता बस यही है। उपयोगकर्ताओं की बहुत बड़ी तादाद कभी प्राइवेसी सेटिंग पेज तक नहीं गई, उनके यहाँ DNT नहीं भेजा जाता। उसे चालू करने वाले थोड़े हैं। जिस सिस्टम में "बहुमत से अलग है या नहीं" सुराग़ है, वहाँ अल्पमत की वैल्यू अपने आप में थोड़ी पहचान लिए चलती है।
इस सुराग़ की सीमा कई लेखों से तंग है। तीन बातें अलग करें:
1. DNT अकेला यूनीक आइडेंटिफ़ायर नहीं है। वह अकेले यह साबित नहीं कर सकता कि दो रिक्वेस्ट एक ही डिवाइस से आए, अकाउंट लिंकिंग का फ़ैसला तो बिल्कुल नहीं। रिस्क सिस्टम यह सिग्नल पढ़ता है या नहीं, कितना वज़न देता है, यह बाहर से देखा नहीं जा सकता।
2. वैल्यू अलग होना एनवायरनमेंट असामान्य होने का सबूत नहीं। ब्राउज़र वर्ज़न, प्राइवेसी सेटिंग और अमल का तरीक़ा, सब नतीजे पर असर डालते हैं। DNT स्टेटस अलग होना ज़रूरी नहीं कि एक ही नतीजे की ओर इशारा करे।
3. एकरूपता का मतलब जितना एक जैसा उतना सुरक्षित नहीं। सब एनवायरनमेंट में DNT चालू या बंद करने का कोई आधार नहीं है; वैल्यू की दिशा का कोई स्टैंडर्ड जवाब नहीं है।
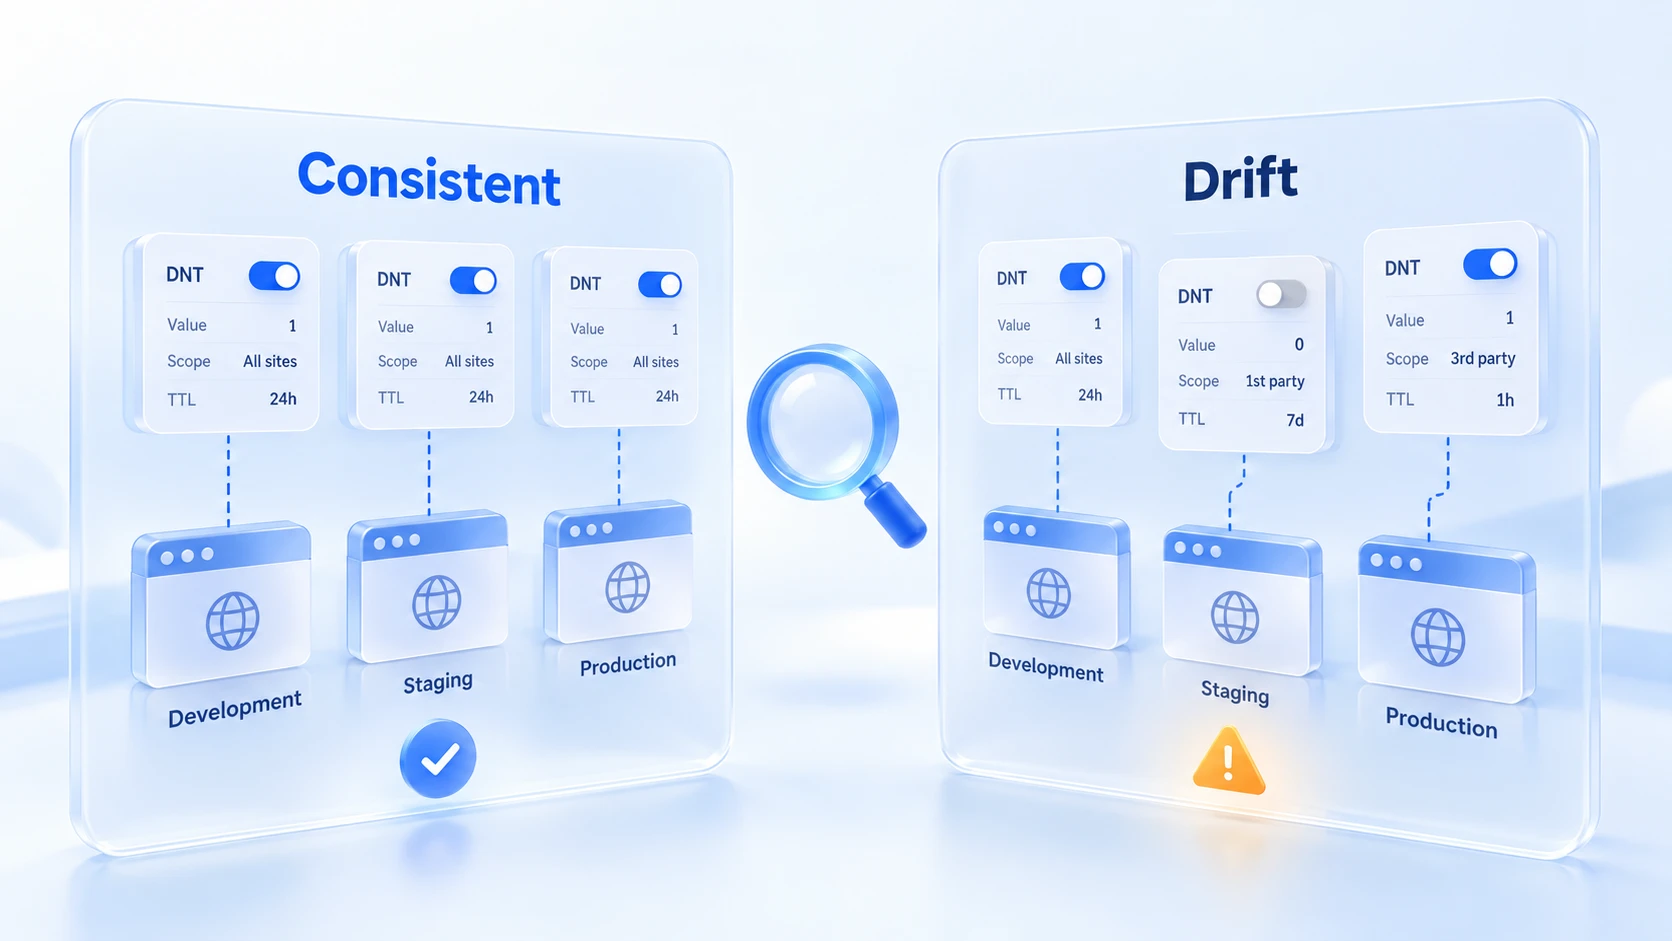
DNT हटाते वक़्त Apple ने जो वजह दी, वह आज तक का सबसे सीधा आधिकारिक सबूत है: यह हेडर फ़ील्ड फ़िंगरप्रिंट वेरिएबल की तरह इस्तेमाल हो सकता है। "इस्तेमाल हो सकता है" और "इस्तेमाल होगा" दो अलग बातें हैं। संतुलित समझ यह है: DNT वेबसाइट की पढ़ने की पहुँच में है; असर कितना होगा, यह जानकारी जुटाने वाले के तरीक़े पर टिका है, स्विच पर नहीं।
अपने एनवायरनमेंट की कौन-कौन सी विशेषताएँ खुली हैं, जाँचने के लिए Whoer चेक गाइड की जाँच क्रम से हर पॉइंट पर गुज़रें। DNT जैसे सिग्नल भी चेक पेज के रिज़ल्ट आइटम में दिखते हैं।
फ़िंगरप्रिंट ब्राउज़र में DNT कैसे जाँचें
जाँच का सार सिर्फ़ एक बात है: सेटिंग पेज के स्विच को नहीं, वह सिग्नल देखें जो वेबसाइट को सच में मिलता है। DNT deprecated हो चुका है, और हर ब्राउज़र का सपोर्ट अलग है। Firefox 135 ने पुरानी सेटिंग हटा दी है, और MDN ने DNT हेडर और navigator.doNotTrack दोनों को deprecated चिह्नित किया है।
स्विच की स्थिति और असल में भेजा गया सिग्नल एक हो, यह ज़रूरी नहीं।
जाँच इसी टेबल के मुताबिक़ करें:
| जाँच बिंदु | क्या पक्का करें |
|---|---|
| ब्राउज़र सपोर्ट | DNT सपोर्ट है या नहीं; भेजना बंद हो सकता है |
| रिक्वेस्ट हेडर | DNT फ़ील्ड है? वैल्यू 1, 0 या नहीं भेजी |
| स्क्रिप्ट रीडिंग | navigator.doNotTrack क्या देता है |
| नतीजे की व्याख्या | सपोर्ट नहीं, नहीं भेजी या दूसरी वैल्यू |
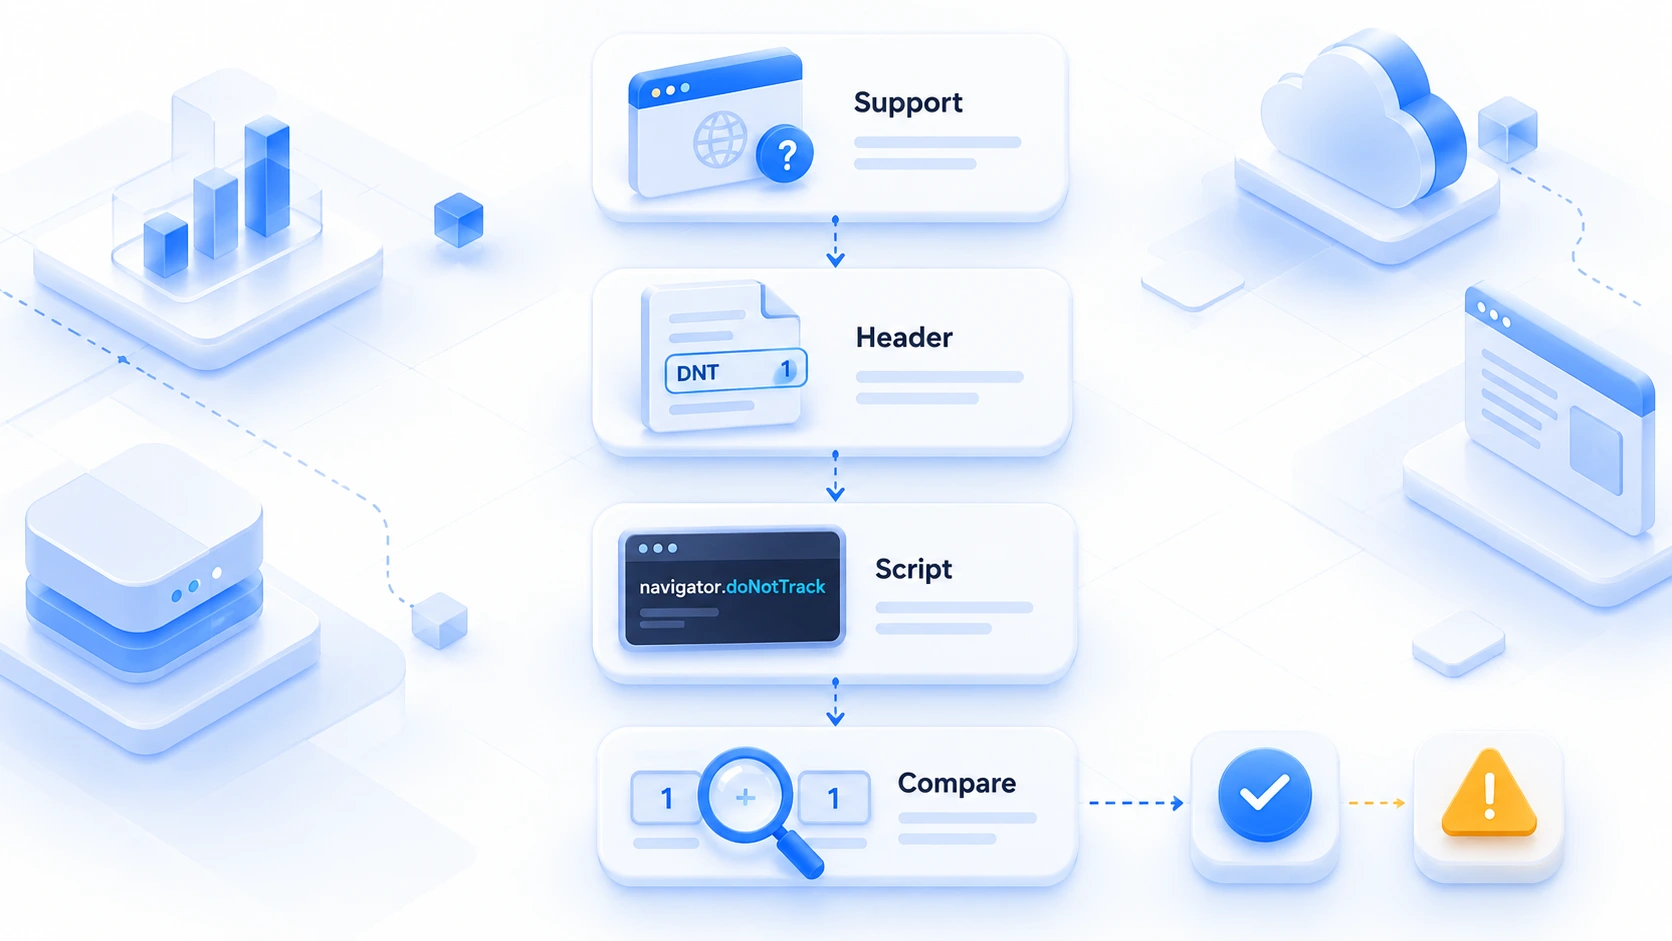
हेडर से मिला नतीजा और स्क्रिप्ट से मिला नतीजा, दोनों को आपस में मिलाकर देखना बेहतर है। दोनों रास्तों की वैल्यू एक है, तो एनवायरनमेंट का सिग्नल सुसंगत है। वैल्यू नहीं मिलती, तो एनवायरनमेंट के ब्राउज़र कर्नेल वर्ज़न और कॉन्फ़िगरेशन की जाँच कर लेना ठीक है।
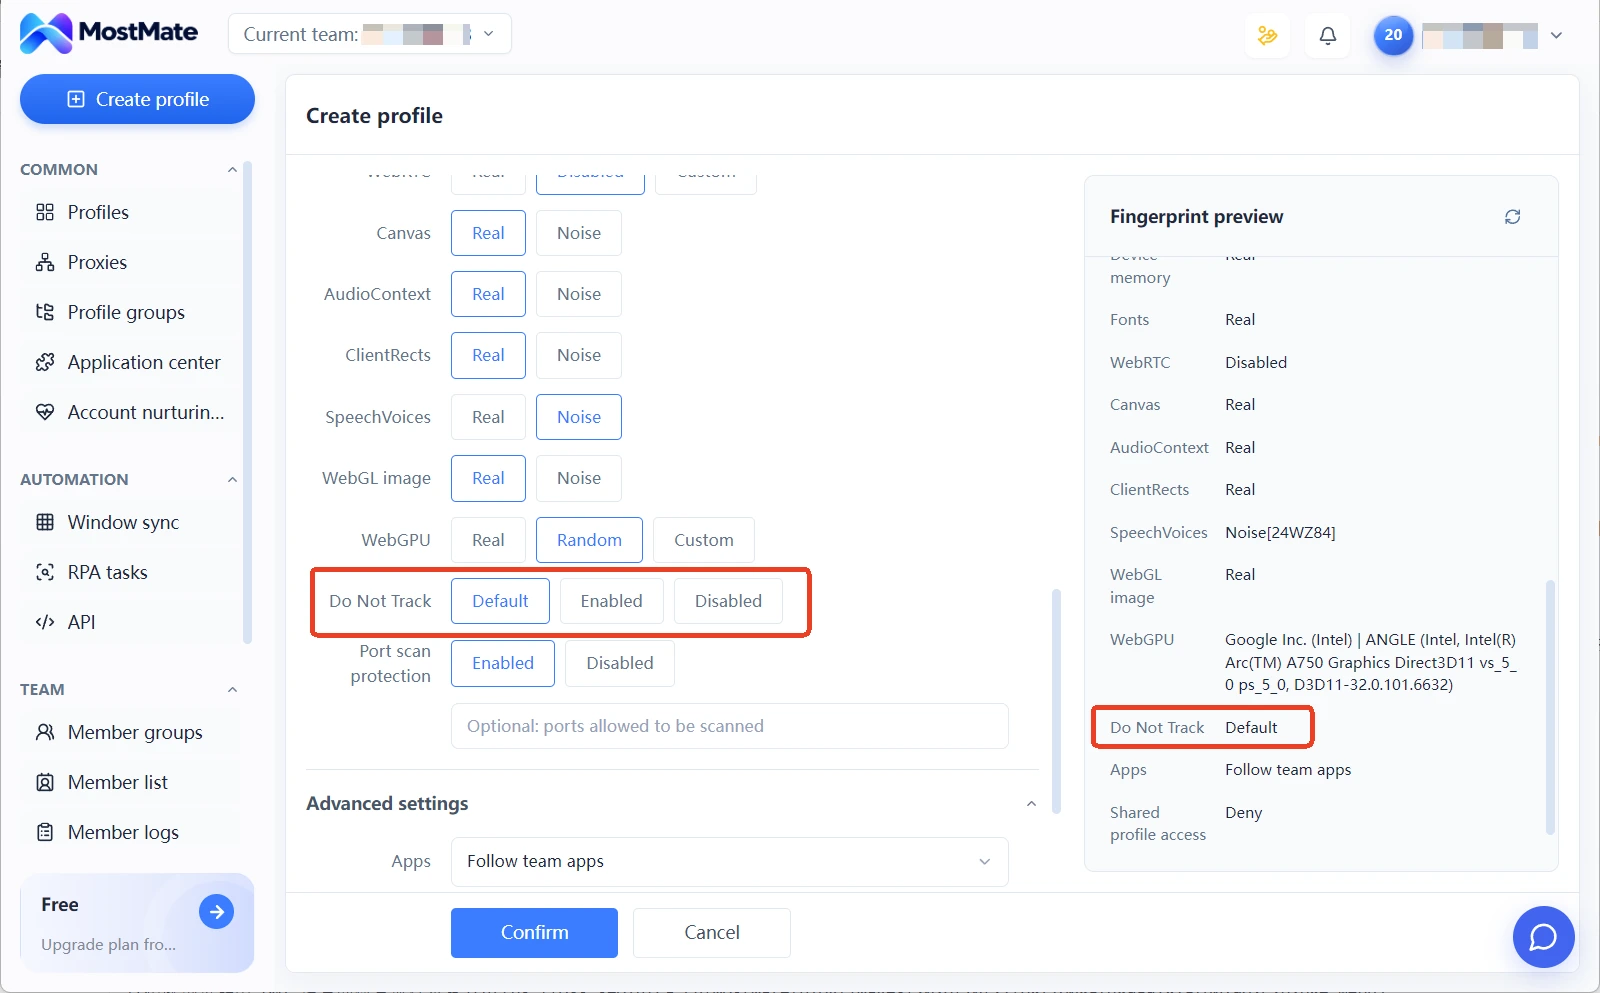
MostMate एक फ़िंगरप्रिंट ब्राउज़र है जो ब्राउज़र कॉन्फ़िगरेशन को एनवायरनमेंट के हिसाब से अलग-अलग रखता है। हर अकाउंट का अपना एनवायरनमेंट, पैरामीटर सेट अलग से सेव। जिस एनवायरनमेंट में लॉगिन, वही कॉन्फ़िगरेशन चले। एनवायरनमेंट आपस में घुलते नहीं। Do Not Track जैसे ब्राउज़र-लेवल सिग्नल, भाषा, टाइमज़ोन और WebRTC के साथ एनवायरनमेंट कॉन्फ़िगरेशन में रहते हैं और एक ही जगह मैनेज होते हैं; एनवायरनमेंट बदलते वक़्त अलग से कुछ करना नहीं पड़ता। "एक ही एनवायरनमेंट के पैरामीटर ड्रिफ़्ट न करें" वाला जाँच तरीक़ा UA कंसिस्टेंसी चेक गाइड में बताया गया है, वही DNT पर भी लागू होता है। हर फ़ंक्शन मॉड्यूल का बँटवारा प्रोडक्ट पेज पर देखें।
और गहराई में जाकर यह पता लगाना हो कि एनवायरनमेंट के बीच और कोई बेमेल बचा है या नहीं, तो अकाउंट लिंकिंग रिस्क सेल्फ़-चेक गाइड के क़दमों से चलें। एनवायरनमेंट कॉन्फ़िगरेशन, प्रॉक्सी और अकाउंट ऑपरेशन रिकॉर्ड को साथ रखकर तुलना करें। DNT उनमें बस एक आइटम है। अकेले इसे देखने का ज़्यादा मतलब नहीं।
अक्सर पूछे जाने वाले सवाल
Do Not Track चालू करने से फ़ायदा होता है?
असर सीमित है। यह बिना ज़बरदस्ती वाला बयान है, उसे पर्याप्त व्यापक पालन नहीं मिला, और वह ख़ुद से ट्रैकिंग स्क्रिप्ट को रोकता भी नहीं। कंटेंट ब्लॉकिंग टूल दूसरे मैकेनिज़्म पर चलते हैं, वे ट्रैकिंग रिक्वेस्ट सीधे रोक देते हैं; दोनों एक चीज़ नहीं हैं।
DNT और इनकॉग्निटो मोड में क्या फ़र्क़ है?
दो अलग बातें। DNT वेबसाइट को भेजा गया बयान है, वह देखता है कि "सामने वाला ट्रैक कर सकता है या नहीं"; इनकॉग्निटो मोड लोकल चीज़ है, वह देखता है कि "ब्राउज़िंग हिस्ट्री और Cookie इस डिवाइस पर टिकते हैं या नहीं"। इनकॉग्निटो चालू करने से DNT नहीं भेजा जाता, और DNT चालू होने से भी वेबसाइट का आपका फ़िंगरप्रिंट पढ़ना नहीं रुकता।
क्या GPC, DNT की जगह ले लेगा?
दिशा में हाँ। GPC वही ऑप्ट-आउट इच्छा Sec-GPC हेडर से व्यक्त करता है, और उसकी क़ानूनी ताक़त किसी ख़ास प्राइवेसी क़ानून के दायरे से आती है। जहाँ क़ानून लागू है, वहाँ वेबसाइट को जवाब देना होता है; यह वो दर्जा है जो DNT को कभी नहीं मिला। यह हर इलाक़े में, हर वेबसाइट पर लागू नहीं होता।
निष्कर्ष
Do Not Track के पंद्रह सालों ने साबित किया कि "विनम्र अनुरोध" "व्यावसायिक ट्रैकिंग" को नहीं रोकता, और फ़िंगरप्रिंटिंग की एक बारीक़ी भी दिखाई: प्राइवेसी प्राथमिकता बयान करने वाला स्विच ख़ुद भी वेबसाइट की पढ़ने की पहुँच में होता है।
मल्टी-अकाउंट ऑपरेटरों के लिए व्यावहारिक तरीक़ा स्विच की दिशा पर उलझने की बजाय जाँच करना है: ब्राउज़र सपोर्ट पक्का करें, हेडर और स्क्रिप्ट रीडिंग के नतीजे मिलाएँ, और एक ही एनवायरनमेंट की वैल्यू ड्रिफ़्ट न करे, यह सुनिश्चित करें।
एनवायरनमेंट और सिग्नल का कॉन्फ़िगरेशन सिस्टम अभी तक नहीं बना है, तो पहले ब्राउज़र फ़िंगरप्रिंट क्या है पढ़कर कॉन्सेप्ट पूरे करें, फिर MostMate में एनवायरनमेंट कॉन्फ़िगरेशन पक्का कर लें। सिग्नल लेवल की चीज़ें पहले दिन से स्थिर रखनी चाहिए।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



