
Wat is Do Not Track? De schakelaar „niet volgen” en de relatie met browser fingerprinting
Do Not Track is het berichtje „volg mij alsjeblieft niet" dat een browser naar websites stuurt; het is slechts een intentieverklaring zonder dwang, en of een site dit signaal kan lezen en hoe ze het interpreteert, vormt precies het raakvlak met browser fingerprinting. Veel mensen twijfelen over het onopvallende vinkje „niet volgen" in de browserinstellingen. Dit artikel legt alles uit: hoe het werkt, waarom het werd opgegeven, hoe het zich verhoudt tot fingerprinting en waar de grens ligt. Het laatste deel is praktisch en laat zien hoe je dit signaal controleert in een anti-detect browser.
Wat Do Not Track precies is
Do Not Track (afgekort DNT) is een HTTP-requestheader waarmee de browser de voorkeur „de gebruiker wil niet over sites heen gevolgd worden" kenbaar maakt. Het concept werd in 2009 door onderzoekers geïntroduceerd en Firefox 4 bood er in 2011 als eerste officiële ondersteuning voor. Daarna volgden Chrome, Safari en IE. Eenmaal ingeschakeld krijgt elk verzoek een extra header-veld mee. Er zijn drie mogelijke waarden: 1 betekent niet gevolgd willen worden, 0 geen bezwaar tegen volgen, en null (of niet verzenden) betekent dat er geen voorkeur is uitgesproken.
Ook pagina-scripts kunnen dezelfde waarde uitlezen via de eigenschap navigator.doNotTrack. Een detector kan deze waarde dus via twee wegen bemachtigen: de header en het script.
Laat het helder zijn wat DNT is. Het is slechts een „verzoek". Of een site eraan gehoor geeft, hangt volledig van zijn eigen goodwill af. Geen wet verplicht platforms om te reageren en er is geen sanctiemechanisme als vangnet. In de praktijk kreeg DNT niet voldoende brede navolging en garandeert inschakelen niet dat een site stopt met volgen. De uitleg over de DNT-header op MDN markeert hem inmiddels als verouderd en stelt dat het werk aan de specificatie is gestaakt.
Waarom browsers hem stuk voor stuk lieten vallen
De redenen om DNT los te laten zijn in twee zinnen samen te vatten: websites volgden hem nauwelijks en hij kon zelf een fingerprint-variabele worden. In die jarenlange geschiedenis zijn drie momenten het onthouden waard:
- Rond 2011 werd DNT door meerdere grote browsers overgenomen, met als doel gebruikers via een requestheader te laten aangeven dat ze niet gevolgd willen worden. In die jaren presenteerden media hem als hét standaardmiddel voor privacybescherming.
- In 2019 vond het W3C dat de standaard te weinig daadwerkelijke inzet kende en beëindigde het werk. In hetzelfde jaar verwijderde Safari de ondersteuning om te voorkomen dat DNT een fingerprint-variabele werd.
- In 2025 verwijderde Firefox de DNT-instelling vanaf versie 135 en verwees gebruikers naar de privacyvoorkeur op basis van GPC (Global Privacy Control). GPC drukt met de Sec-GPC-header dezelfde afmeldwens uit en wordt nog steeds actief gebruikt.
GPC verschilt op één wezenlijk punt van DNT: zijn juridische werking komt voort uit het bereik van specifieke privacywetgeving. In situaties die onder die wetgeving vallen, moet een site op het signaal reageren. Dat betekent niet dat alle sites in alle regio's gehoor moeten geven, maar er is tenminste een handvat dat aanknopingspunten biedt.
Terugblikkend lag de mislukking van DNT niet in de technische uitvoering, maar in de opzet van het mechanisme: een verklaring zonder dwang, waarin gehoor geven volledig vrijwillig is. Deze geschiedenis verklaart ook iets anders: waarom de relatie met fingerprinting omsloeg.
DNT en fingerprinting: kan onderscheidendheid vergroten, met grenzen
Anders dan apparaatgegevens zoals schermgrootte of besturingssysteem drukt DNT de volgvoorkeuren van de browser uit. Zodra een site die waarde kan lezen, kan hij echter deel gaan uitmaken van de gecombineerde analyse van browserkenmerken. Dat is de hele route waarlangs hij met fingerprinting te maken krijgt. De overgrote meerderheid van de gebruikers komt nooit bij de privacy-instellingen en DNT blijft onverzonden. Wie hem aanzet, is in de minderheid. In een beoordelingssysteem dat uitgaat van „wijkt iemand af van de meerderheid", dragen minderheidswaarden van nature een zekere onderscheidendheid.
Deze aanwijzing reikt minder ver dan vaak wordt gezegd. Drie punten:
1. DNT is geen unieke identificator. Op zichzelf bewijst hij niet dat twee verzoeken van hetzelfde apparaat komen, laat staan dat hij alleen een accountkoppeling vaststelt. Of risicosystemen dit signaal uitlezen en met welk gewicht, is van buitenaf niet waarneembaar.
2. Een andere waarde is geen afwijkende omgeving. Browserversie, privacy-instellingen en implementatiewijze beïnvloeden allemaal de meetuitkomst. Een andere DNT-status hoeft niet naar dezelfde conclusie te wijzen.
3. Uniformiteit betekent niet: hoe uniformer, hoe veiliger. Er is geen enkele grond om DNT in alle omgevingen aan of uit te zetten; de richting van de waarde kent geen standaardantwoord.
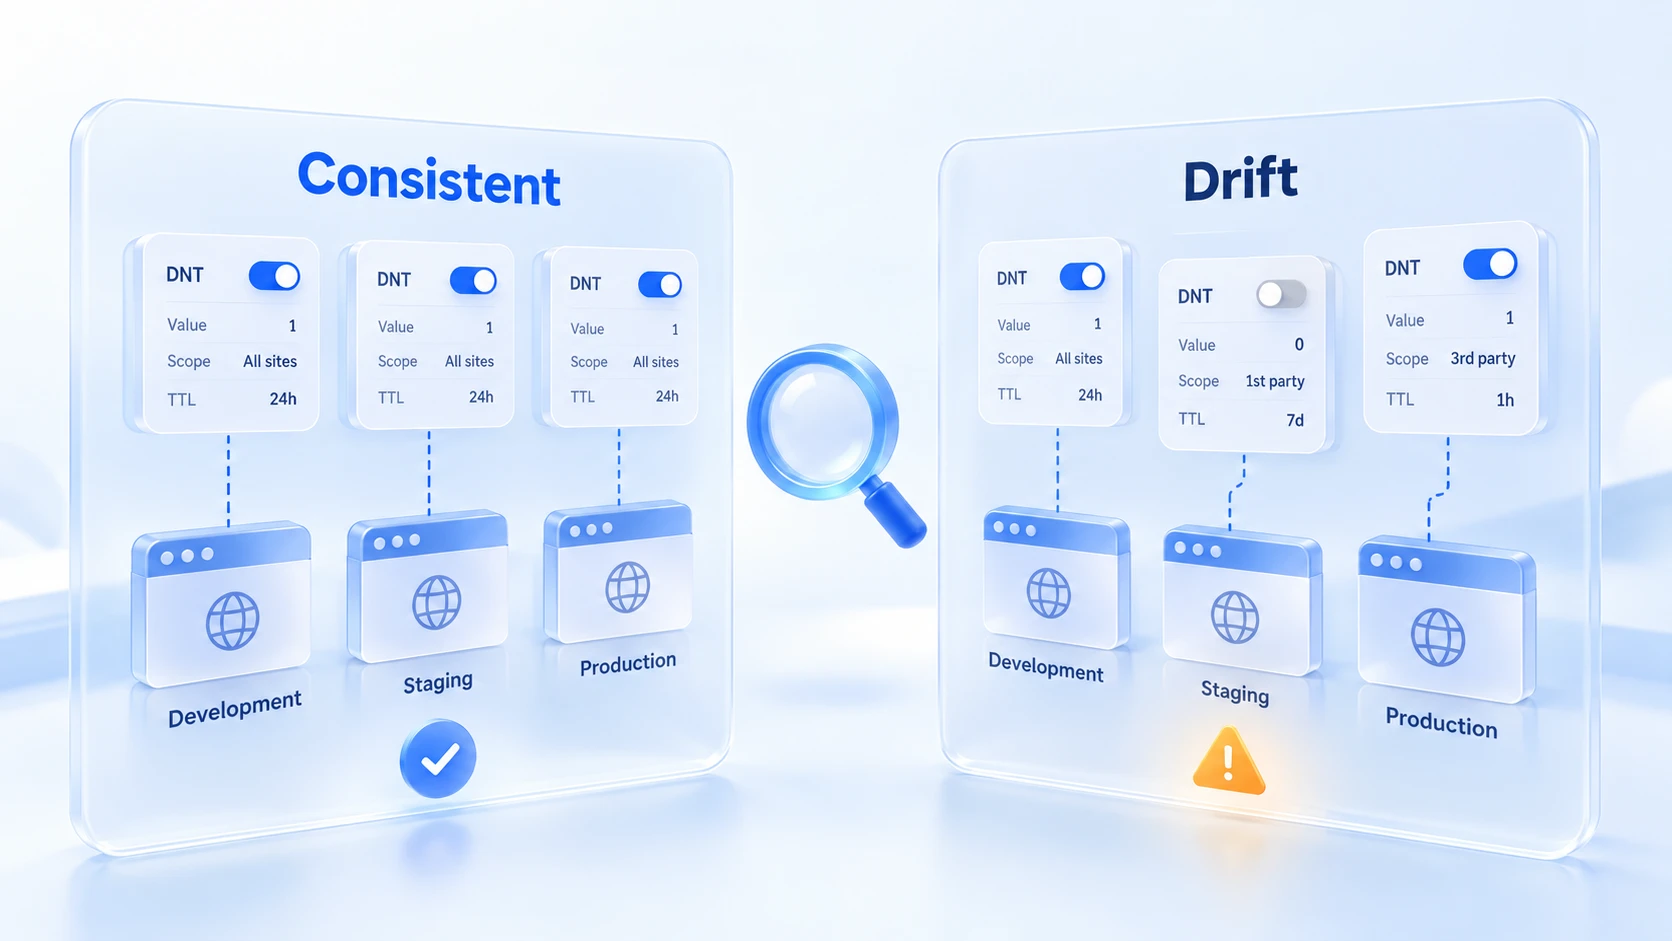
Het argument dat Apple gaf bij het verwijderen van DNT is tot op heden de meest directe officiële bevestiging: dit header-veld kan als fingerprint-variabele dienen. Kúnnen gebruiken en daadwerkelijk hergebruiken zijn twee dingen. De veilige lezing is: DNT valt binnen het leesbereik van websites, en hoe groot het concrete effect is, hangt af van de praktijken van de verzamelaar, niet van de schakelaar zelf.
Wie wil weten welke kenmerken zijn omgeving prijsgeeft, kan de punten uit de gids voor de Whoer-controlescore één voor één nalopen. Ook DNT-achtige signalen staan in de resultaten van de checkpagina.
Hoe je DNT controleert in een anti-detect browser
De kern van de controle is er maar één: ga uit van het signaal dat de website feitelijk ontvangt, niet van de schakelaar op de instellingenpagina. DNT is verouderd en browsers ondersteunen hem verschillend. Firefox 135 heeft de oude instelling verwijderd en MDN markeert zowel de DNT-header als navigator.doNotTrack als verouderd.
De schakelaar en het verzonden signaal zijn niet per se hetzelfde.
Loop de tabel hieronder na:
| Controlepunt | Wat te bevestigen |
|---|---|
| Browserondersteuning | Biedt de browser DNT nog aan na afschaffing |
| Verzoekheader | Bevat het verzoek DNT, zo ja: 1, 0 of niet |
| Scriptlezing | Wat navigator.doNotTrack teruggeeft |
| Interpretatie | Drie aparte gevallen, niet samenvoegen |
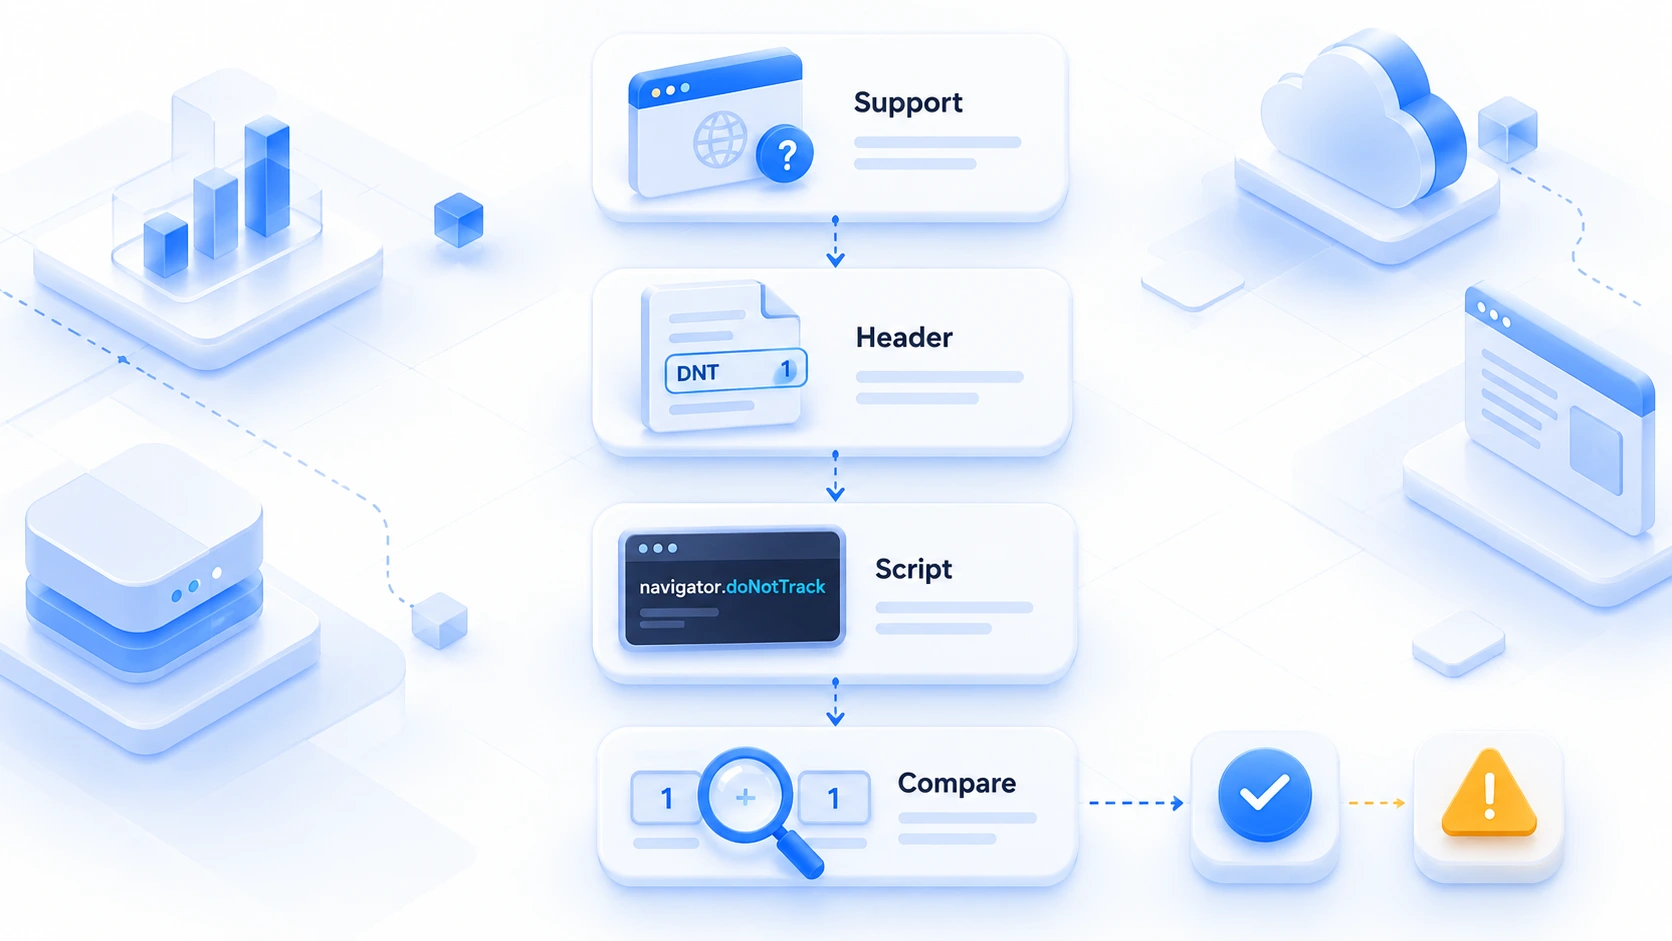
Vergelijk de resultaten van de header en de scriptlezing met elkaar. Geven beide wegen dezelfde waarde, dan is het signaal van deze omgeving consistent. Klopt het niet, dan is het de moeite waard om de versie van de browserkern en de configuratie van de omgeving na te kijken.
MostMate is een anti-detect browser die de browserconfiguratie per omgeving scheidt. Eén account, één omgeving, met een onafhankelijk opgeslagen set parameters. Log je in een omgeving, dan gebruik je de bijbehorende configuratie. Omgevingen wisselen niets uit. Browsersignalen zoals Do Not Track worden samen met taal, tijdzone en WebRTC beheerd in de omgevingsconfiguratie, dus bij het wisselen is geen aparte handeling nodig. De controlegedachte „parameters binnen één omgeving drijven niet af" staat in de gids voor de UA-consistentiecontrole en geldt evenzeer voor DNT. De verdeling van taken per module lees je op de productpagina.
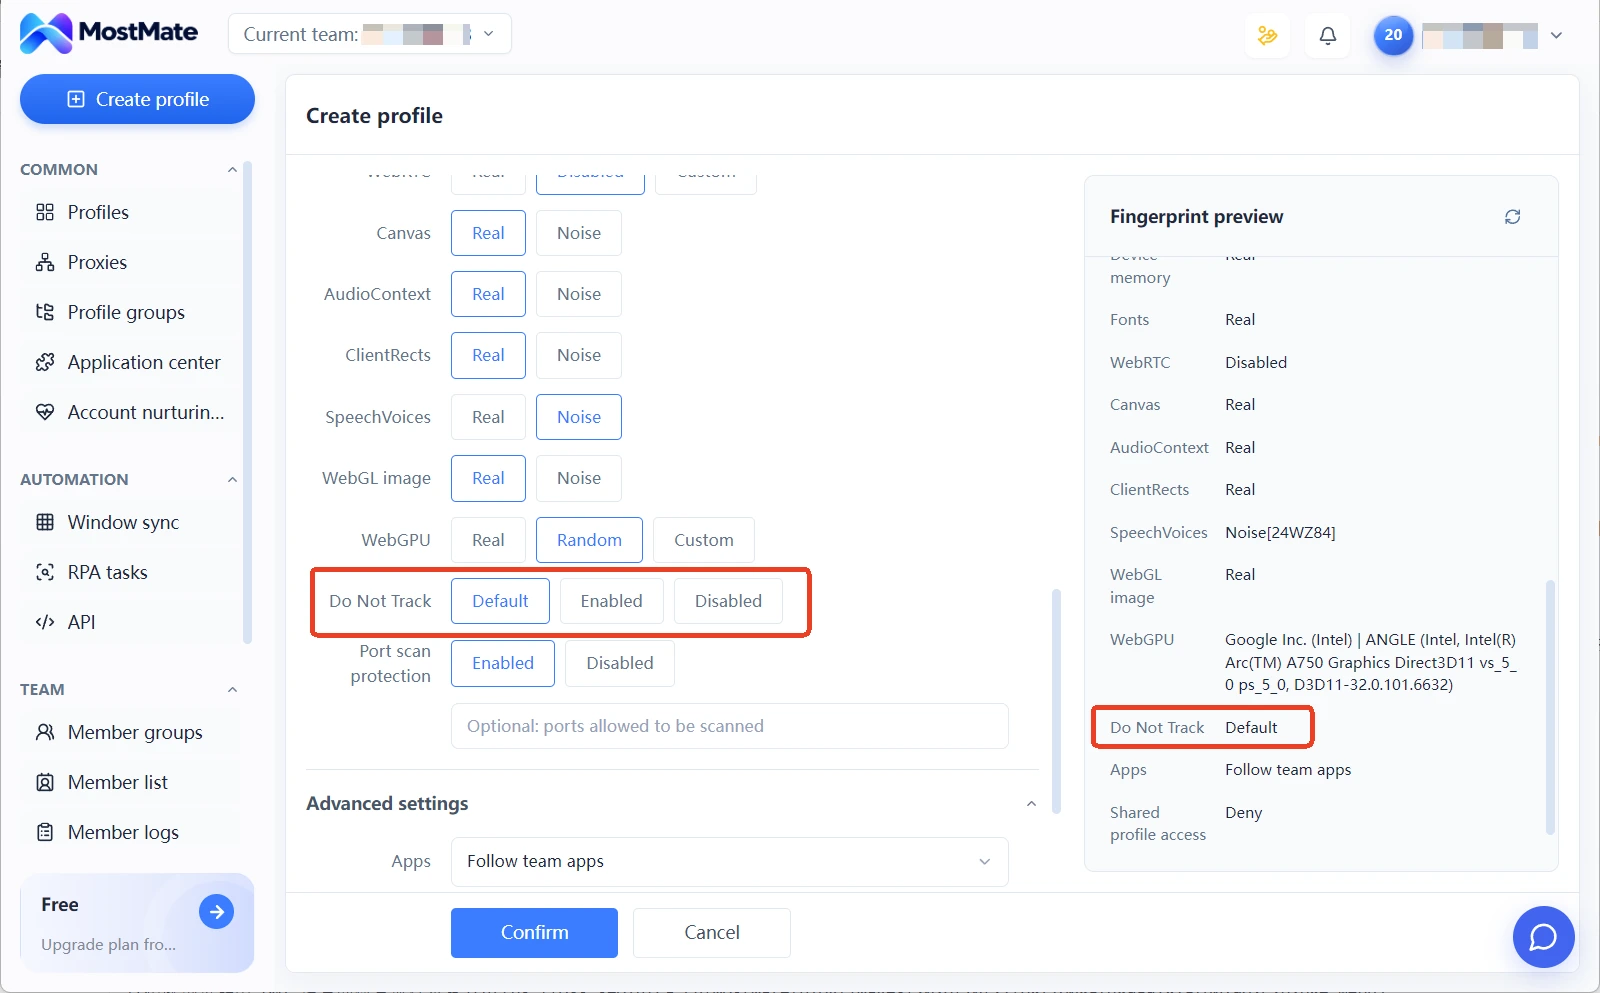
Wie een stap verder wil gaan en wil vaststellen of er tussen omgevingen nog meer niet-uitgelijnde punten zijn, volgt de stappen uit de gids voor de zelfcheck van accountkoppelingsrisico. Leg omgevingsconfiguratie, proxy's en accountoperaties naast elkaar. DNT is er slechts één van en op zichzelf zegt het weinig.
Veelgestelde vragen
Helpt het om Do Not Track aan te zetten?
Het effect is beperkt. Het is een verklaring zonder dwang, kreeg geen brede navolging en stopt op zichzelf geen volgscripts. Inhoudsblokkers werken via een ander mechanisme en houden volgverzoeken direct tegen; dat zijn twee verschillende dingen.
Wat is het verschil tussen DNT en incognitomodus?
Twee dingen. DNT is een verklaring aan websites en gaat over „mag de ander je volgen"; incognitomodus is lokaal gedrag en gaat over „blijven browsegeschiedenis en cookies op dit apparaat achter". Incognitomodus verzendt geen DNT, en DNT aanzetten houdt niet tegen dat een site je fingerprint leest.
Vervangt GPC DNT?
In de richting van wel. GPC drukt met de Sec-GPC-header dezelfde afmeldwens uit en zijn juridische werking komt voort uit het bereik van specifieke privacywetgeving. In situaties die onder die wetgeving vallen, moet een site reageren; een status die DNT nooit heeft gekregen. Het geldt niet in alle regio's en niet voor alle sites.
Slot
Vijftien jaar Do Not Track liet zien dat een „beleefd verzoek" „commercieel volgen" niet tegenhoudt, en onthulde bovendien een detail van fingerprinting: een schakelaar die privacyvoorkeuren uitdrukt, valt zelf ook binnen het leesbereik van websites.
Voor beheerders van meerdere accounts is de toepasbare aanpak controleren in plaats van twijfelen over de richting van de schakelaar: de browserondersteuning vaststellen, de resultaten van header en scriptlezing vergelijken en zorgen dat de waarde binnen één omgeving niet afdwaalt.
Wie het configuratiesysteem voor omgevingen en signalen nog niet op de rails heeft, leest eerst wat een browser fingerprint is om de begrippen aan te vullen en zet daarna de omgevingsconfiguratie vast in MostMate. Zaken op signaalniveau horen vanaf dag één stabiel te zijn.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



