
Hoe controleer je de UserAgent op consistentie? De vier zwakke plekken die een UA-mismatch blootlegt
Op detectiesites ziet het UA-veld er gewoon uit, maar een paar dagen na het inloggen verschijnt er alsnog een verificatie. De eerste reactie is vaak opnieuw een UA te kiezen of nog een UA-plug-in te installeren. Het gevolg: de afwijkingen treden juist vaker op.
In de meeste van deze gevallen zit het knelpunt in de consistentie. De UA is één veld, maar het platform leest het op meer dan één plek. Pas je slechts één plek aan, dan houden de andere de oorspronkelijke waarde en bij onderlinge vergelijking ontstaat de tegenstrijdigheid.
De eerste stap van een UA-check is controleren of dit veld op élk blootgestelde oppervlak hetzelfde verhaal vertelt; pas daarna volgt de vraag of het aansluit bij apparaat, regio en andere parameters. Dit artikel ontleedt eerst de drie kanalen waarmee het platform de UA leest en somt daarna de vier soorten signalen op die een mismatch verraadt. Tot slot volgt een checklist met vijf controlepunten en de configuratiemethode in een antidetectbrowser.
De drie kanalen waarmee het platform de UA leest
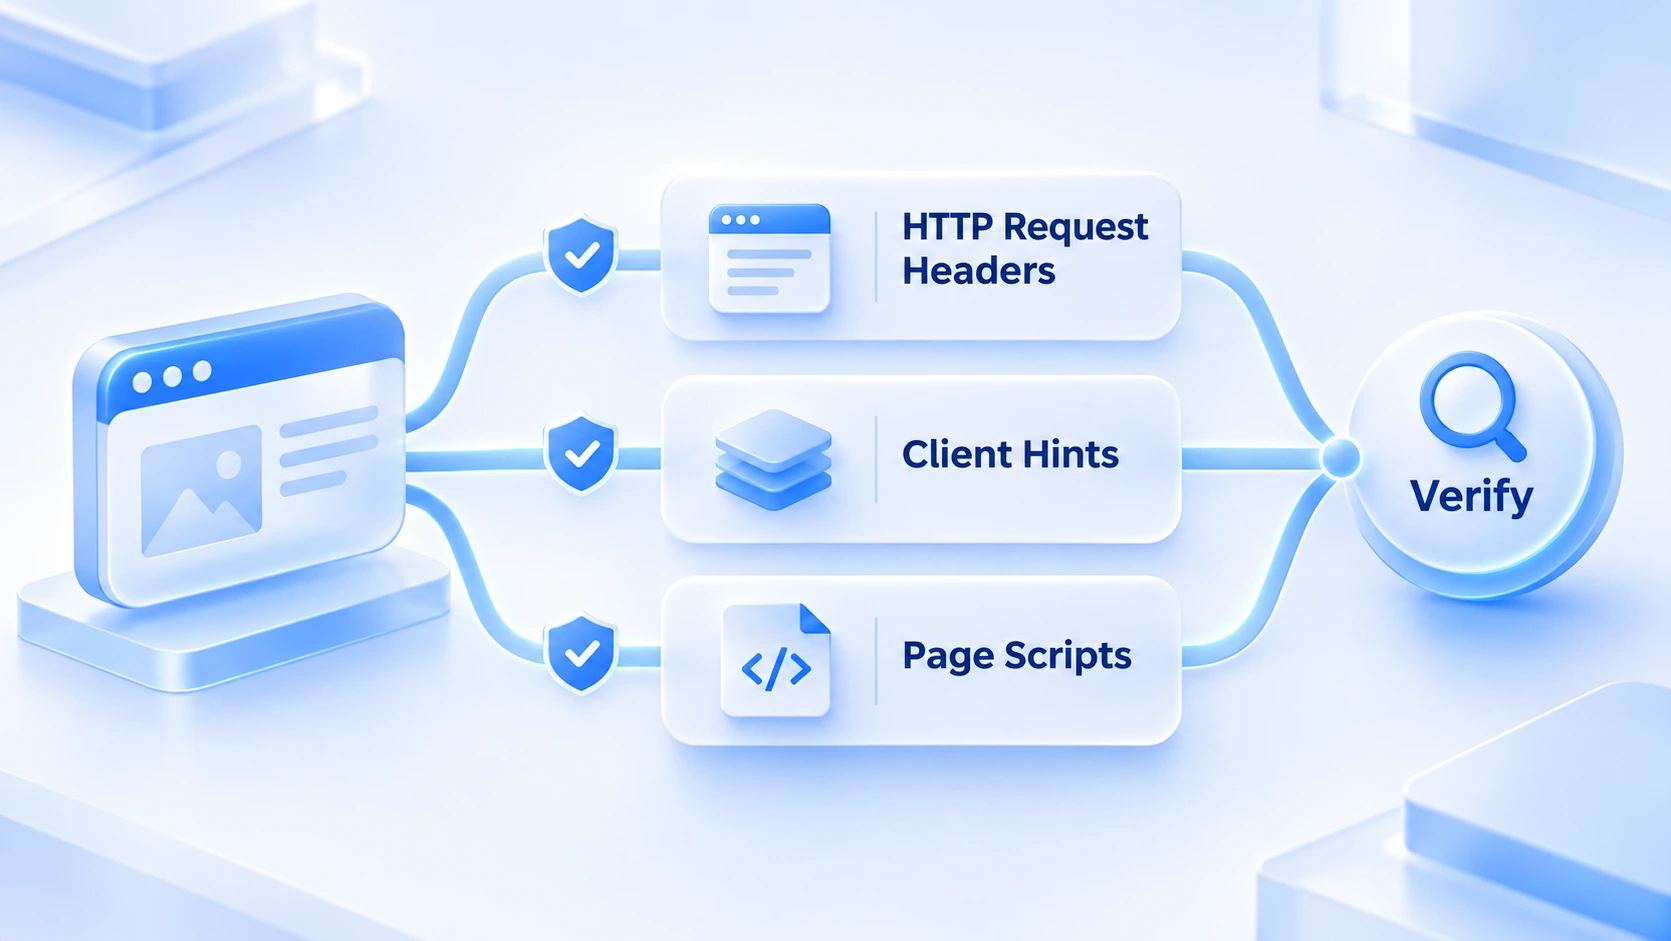
Eén en dezelfde UA-waarde leest het platform op drie plekken: de HTTP-requestheaders, de Client Hints-headers en het paginascript. De drie kanalen zijn onafhankelijk en laten zich apart controleren.
Bij het verzoek is de UA-string in de requestheader het vroegste kanaal: de site leest hem nog vóórdat de pagina binnenkomt. Chrome splitst sinds versie 89 de apparaatinformatie uit naar de Sec-CH-UA-headers, die apart worden meegestuurd. Browsermerk, platform en platformversie krijgen elk een eigen header, die de site op verzoek opvraagt. De MDN-documentatie over Client Hints zet de structuur van deze headers overzichtelijk uiteen.
Het derde kanaal zit in het paginascript. navigator.userAgent en navigator.userAgentData melden de browser- en platforminformatie nogmaals vanuit de pagina zelf. In theorie zijn de drie metingen letterlijk identiek. Pas je er één aan, dan volgen de andere twee die wijziging niet.
Precies daar stranden UA-plug-ins. De meeste vervangen alleen de UA-string in de requestheader, terwijl het paginascript de oorspronkelijke waarde leest: twee kanalen die elkaar meteen tegenspreken. Zo'n tegenstrijdigheid opsporen vraagt geen hoge technische drempel; een risicoscript hoeft twee metingen alleen naast elkaar te leggen.
Nog wat achtergrond. Chrome bevriest stap voor stap de informatie in de oude UA-string: het achterste deel van het versienummer staat al vast en meer details zijn verplaatst naar Client Hints. De ruimte om alleen met de UA-string te schuiven krimpt. Of de kanalen onderling op één lijn liggen, wordt juist steeds belangrijker.
Wat een UA-mismatch blootlegt: vier soorten signalen
Op zichzelf is een UA niet waar of vals; pas in de signaalcombinatie valt de zwakke plek op. De meeste mismatches bij een omgeving met problemen vallen in een van de vier categorieën hieronder.
Categorie 1: kanalen die elkaar tegenspreken. De requestheader meldt Chrome 126, terwijl de meting uit het paginascript op Chrome 118 blijft hangen; of het merk dat Sec-CH-UA opgeeft, komt niet overeen met wat navigator.userAgentData teruggeeft. Voor zulke metingen bestaat vrijwel maar één verklaring: de UA is apart aangepast en die aanpassing dekte niet alle kanalen.
Categorie 2: claims die de hardwareparameters tegenspreken. De UA beweert een iPhone te zijn, maar het scherm toont een desktopresolutie van 1920×1080 en telt nul aanraakpunten; de UA claimt Windows, terwijl de GPU-renderer Apple-chip meldt. Hardwareparameters zijn metingen uit de echte omgeving, de UA is een vrij in te vullen claim. Zet je de twee naast elkaar, dan valt de kloof veel meer op dan de UA zelf. Hoe dit soort tegenstrijdigheden ontstaat, waarom fingerprintrandomisatie onveilig is licht per parameter toe.
Categorie 3: mismatch met de omgevingscombinatie. Het uitgangs-IP zit in de VS, maar de UA is een Chinese browserversie, en taallijst en tijdzone wijzen naar een andere regio. UA, besturingssysteem, taal, tijdzone en IP horen samen één regionaal profiel te vormen; zodra één element afwijkt, is het hele profiel verdacht. Zo'n mismatch is niet op te lossen met een andere UA; je moet naar de omgevingsconfiguratie.
Categorie 4: afwijking van de kenmerken van de transportlaag. De kenmerken die de TLS-handshake nalaat lijken op een scripttool of een heel oude browserversie, terwijl de headers een verse Chrome-versie melden. Kenmerken op de transportlaag zijn lastiger te maskeren dan de UA, en het platform kan beide naast elkaar leggen tegen beperkte kosten.
Van de vier soorten signalen laten de eerste drie zich al vermijden tijdens het inrichten van de omgeving; de vierde hangt af van de verbindingsmethode zelf. Houd in het dagelijkse eigen onderzoek vooral de eerste drie in de gaten en ga bij tegenstrijdige metingen terug naar de configuratie.
Hoe voer je de consistentiecheck uit: vijf controlepunten
Vertrouw niet op één testsite: doorloop vijf controlepunten in volgorde.
1. Kanaalvergelijking: open vanuit de omgeving een testpagina, bekijk in het Network-paneel van de ontwikkelaarstools de UA en Sec-CH-UA in de requestheaders en leg die naast de navigator.userAgent-meting in de console; alle drie moeten gelijk zijn.
2. Hardwarevergelijking: vergelijk het apparaattype dat de UA claimt punt voor punt met schermresolutie, aanraakmogelijkheden, GPU-renderer, aantal cores en geheugen. Claimt de configuratie een bepaald apparaat, dan moeten de metingen daar ook naar uitzien.
3. Regiovergelijking: controleer of de taal van de UA, de taallijst van de browser, de tijdzone en het uitgangs-IP binnen hetzelfde regionale profiel vallen; bij een mobiele claim moet ook het profiel van het mobiele netwerk passen.
4. Versievergelijking: de browserversie in de UA hoort binnen de gangbare range van de doelmarkt te liggen; een versie die te nieuw is of jarenlang heeft stilgestaan is een afwijkend signaal, en de versie moet ook aansluiten bij het gedrag van de engine.
5. Hertoetslog: doorloop na het bijstellen van de configuratie opnieuw de testpagina en archiveer de metingen van elke ronde. Zodra de omgeving later afwijkingen vertoont, vormen die logboeken het startpunt van de diagnose.
Wat de tools betreft: CreepJS verzamelt specifiek tegenstrijdigheden tussen de metingen van het paginascript en wat de browser claimt. Test je er een omgeving mee waarvan de UA is aangepast, dan worden botsende kanalen direct gemarkeerd. Algemene testsites zoals Browserscan zijn weer geschikt voor één overzichtelijke meting van de vijf parameters. Gebruik beide typen samen. Bedenk daarbij dat de UA slechts één signaal binnen de omgevingsconsistentie is. Voor de volgorde van een volledige omgevingscheck biedt het artikel over de consistentiecheck tegen accountkoppeling een checklist van zes punten, die hier prima naast de vijf controlepunten past.
De UA afstemmen in een antidetectbrowser
Met de vijf controlepunten in het achterhoofd is de efficiëntste aanpak om de UA samen met de bijbehorende parameters te laten genereren in plaats van alles handmatig in te vullen. MostMate is een gebruiksvriendelijke AI-antidetectbrowser die voor elk account een eigen browseromgeving voorbereidt; de UA-consistentie past precies in zijn proces voor omgevingsconfiguratie. Voordat je aan de slag gaat, kun je op de productpagina van MostMate eerst het volledige aanmaakproces doorlopen.
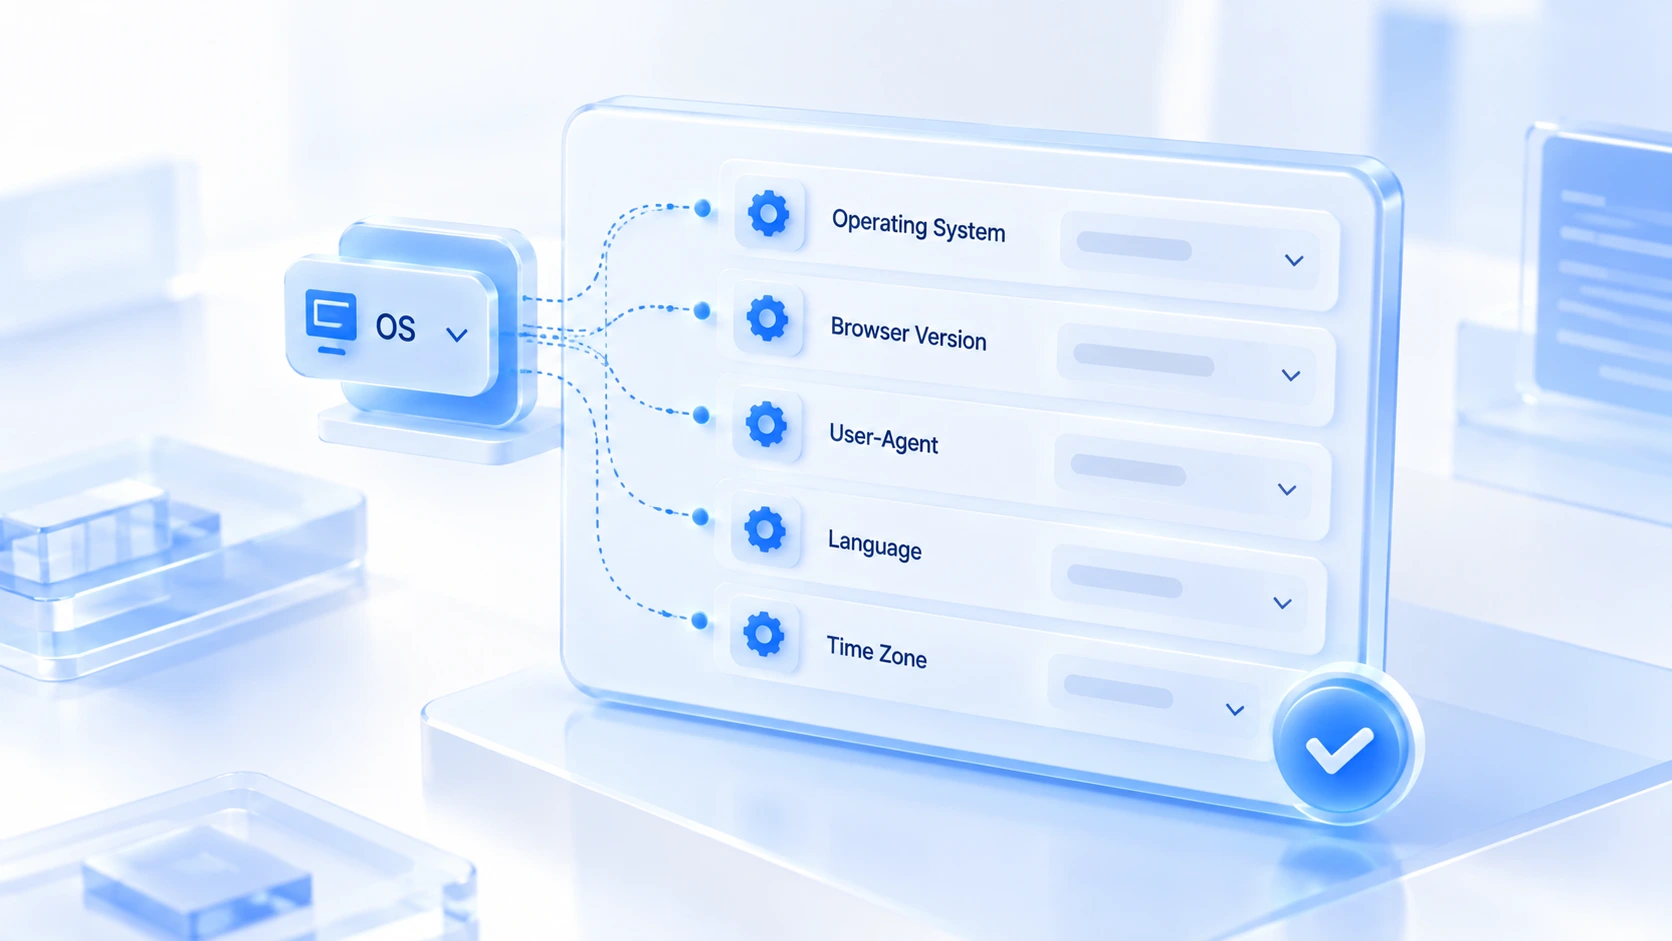
Kies bij het aanmaken van een omgeving eerst het besturingssysteem en de browserversie; de User-Agent wordt daarmee gegenereerd en is naar behoefte aanpasbaar. Taalinstelling, tijdzone en geolocatie staan standaard op 'gebaseerd op IP-configuratie'. Kies je de uitgangsproxy, dan sluiten deze items en de regiocombo van de UA automatisch op elkaar aan. Het fingerprintvoorvertoningspaneel toont realtime de huidige waarden van de User-Agent en de overige parameters. Al tijdens het aanmaken zie je of de hele configuratie onderling klopt, zonder dat je achteraf hoeft bij te sturen.
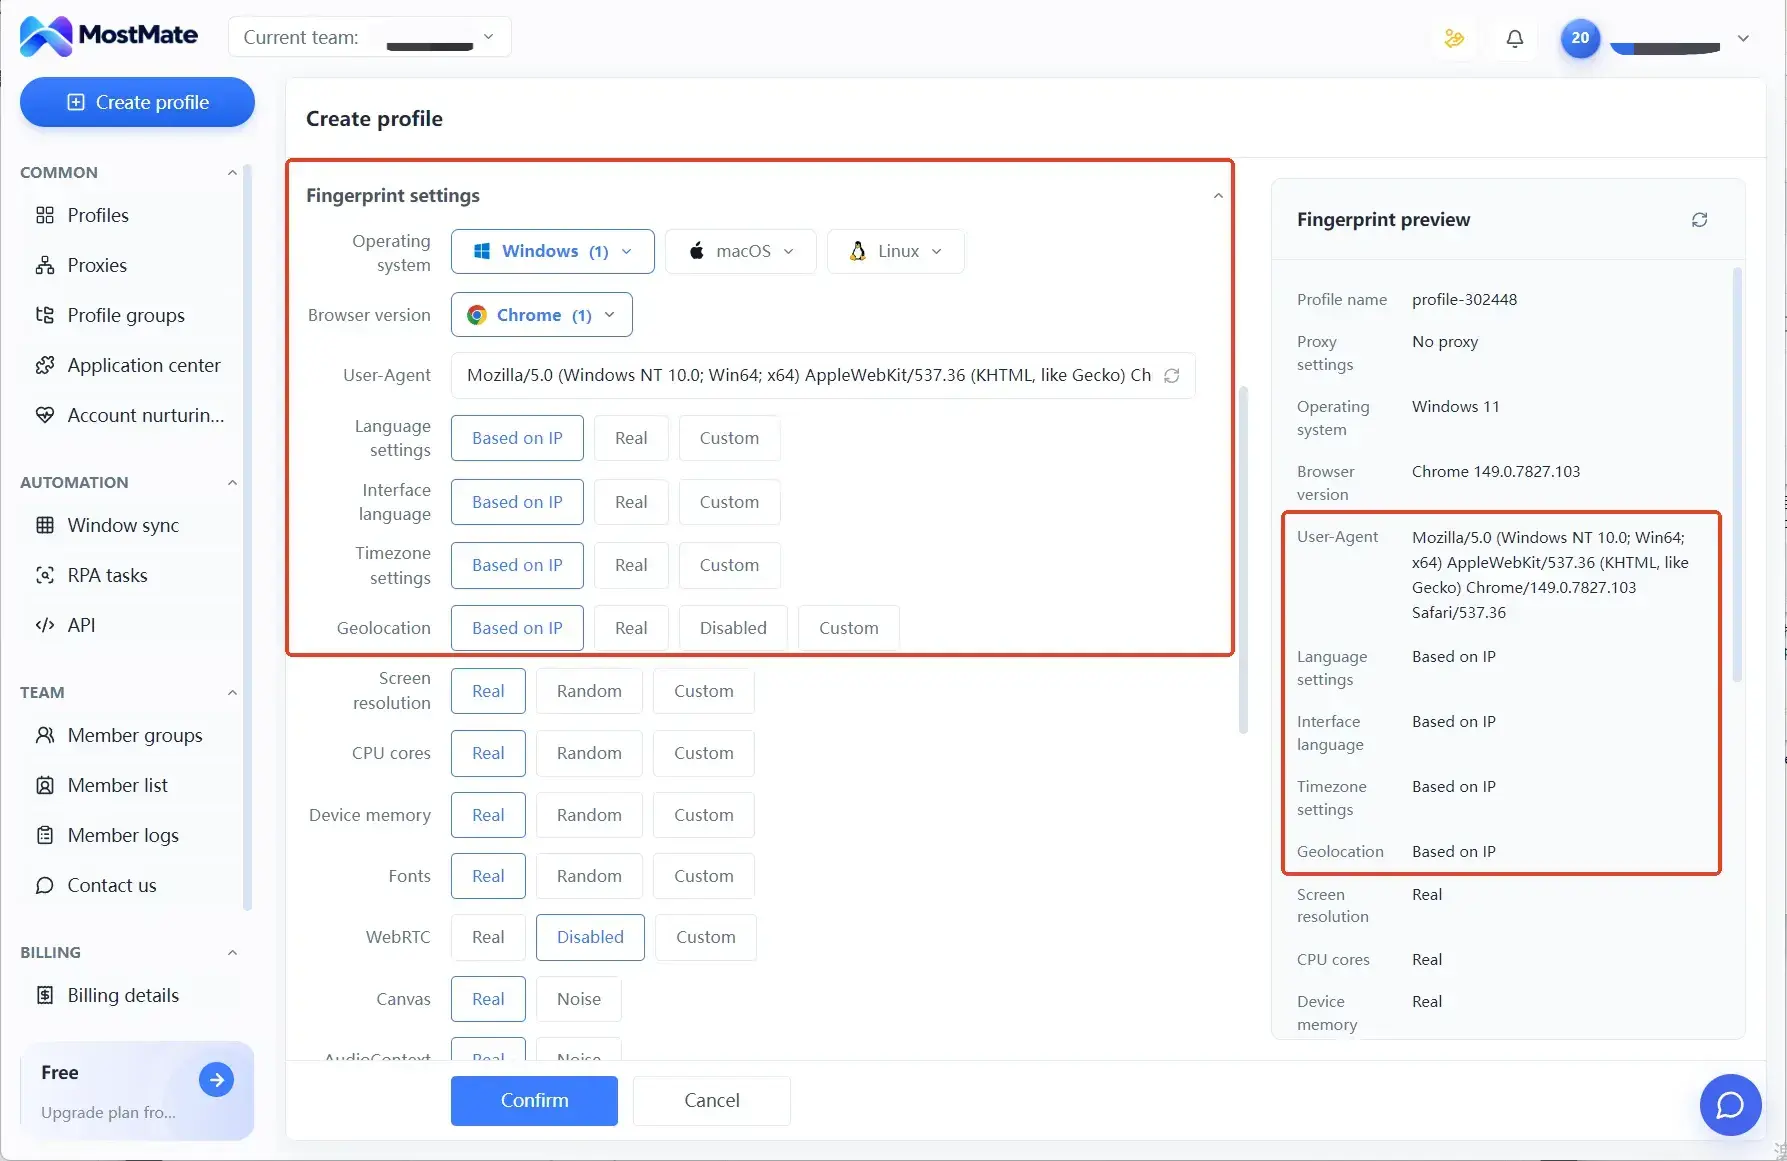
De configuratiediepte bepaal je ook zelf. In de handmatige fingerprintinstellingen kies je elf items één voor één, zoals UA, scherm, tijdzone en taal; de aanbevolen configuratie op de homepage genereert op basis van apparaatlogica in één keer een consistente omgeving. Beide routes hebben hun eigen toepassingen.
Belangrijk om de grens te benoemen: dat de UA consistent is met de omgevingsconfiguratie schakelt één categorie blootstellingssignalen uit. Of een account door het platform wordt gekoppeld, hangt ook af van het platformbeleid, de relaties tussen accounts en het gebruiksgedrag; de omgevingsconfiguratie lost alleen de omgevingslaag op.
Veelgestelde vragen
Waarom val je met een UA-plug-in juist sneller op?
Een plug-in past doorgaans alleen het kanaal van de requestheader aan; het paginascript en Client Hints lezen nog steeds de oorspronkelijke waarde. Zodra de kanalen elkaar tegenspreken, staat 'aangepaste UA' zogezegd in de metingen geschreven. De tegenstrijdigheid zelf is al een afwijkend signaal en valt meer op dan helemaal geen aanpassing.
Is een nieuwere UA-versie altijd beter?
Blijf binnen de gangbare versierange van de doelmarkt. Een versie nieuwer dan de nieuwste of een versie die jaren terug is blijven steken zijn allebei afwijkende signalen. De versie moet ook passen bij het gedrag van de engine; vernieuwing om het vernieuwen heeft geen zin.
Kun je in een desktopomgeving een mobiele UA gebruiken?
Dat kan, maar dan moeten parameters als schermresolutie, aanraakmogelijkheden en apparaatgeheugen samen worden aangepast aan een mobiel apparaat. Hoe die parameters samenhangen, het fingerprint van schermresolutie en venstergrootte legt concreet naast elkaar.
De testsite toont een consistente UA: betekent dat dat er geen problemen meer zijn?
De metingen van testsites dekken vooral parameters die het paginascript kan uitlezen; kenmerken van de transportlaag en enkele Client Hints-details zitten daar niet per se bij. Loop eerst alle vijf controlepunten door voordat je een conclusie trekt; dat is betrouwbaarder.
Tot slot
De eindstreep van een UA-check is dat de drie kanalen en de hele omgeving onderling een samenhangend verhaal vertellen: kanalen die elkaar niet tegenspreken, claims die aansluiten op de hardwaremetingen, een regiocombo die klopt en een versierange die logisch is. Loop de vijf controlepunten in volgorde na, en de meeste zwakke plekken op UA-niveau zijn al weg voordat de omgeving live gaat. Check vóór het livegaan; dat is de goedkoopste manier.
Loop bij een nieuwe omgeving eerst deze check voordat het account inlogt: dat scheelt veel meer gedoe dan achteraf de UA vervangen zodra er een verificatie opduikt. Wil je je omgevingen volgens dit proces beheren, dan kun je MostMate downloaden: van het kiezen van het systeem en het instellen van de proxy tot het controleren van het fingerprintvoorbeeld, zo zet je de UA en de hele omgeving in één keer compleet neer.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



