
Cum verifici consistența UserAgent-ului? Cele patru neconcordanțe pe care le expune un UA nepotrivit
Pe siteurile de detectare, câmpul UA arată normal, dar la câteva zile după autentificare apare totuși o verificare. Prima reacție este adesea să schimbi din nou UA-ul sau să instalezi încă un modul de modificare a UA-ului. Rezultatul: anomaliile apar și mai des.
În majoritatea acestor cazuri, problema stă în consistență. UA-ul este un singur câmp, dar platforma îl citește din mai multe locuri. Dacă modifici un singur loc, celelalte păstrează valoarea originală, iar la comparație apare contradicția.
Primul pas în verificarea UA-ului este să vezi dacă acest câmp spune aceeași poveste pe toate suprafețele expuse; abia apoi urmează întrebarea dacă se potrivește cu dispozitivul, regiunea și ceilalți parametri. Articolul descompune mai întâi cele trei canale prin care platforma citește UA-ul, apoi cele patru tipuri de semnale expuse de o nepotrivire. La final găsești o listă cu cinci puncte de control și metoda de configurare într-un browser antifingerprint.
Cele trei canale prin care platforma citește UA-ul
Aceeași valoare a UA-ului este citită de platformă din trei locuri: headerele HTTP de cerere, headerele Client Hints și scriptul paginii. Cele trei canale sunt independente și pot fi verificate separat.
La trimiterea cererii, stringul UA din header este primul canal: siteul îl citește înainte chiar să primească pagina. Din versiunea 89, Chrome mută informațiile despre dispozitiv în headerele din seria Sec-CH-UA, raportate separat. Brandul browserului, platforma și versiunea platformei au fiecare câte un header, cerut de site la nevoie. Documentația MDN despre Client Hints prezintă clar structura acestor headere.
Al treilea canal se află în scriptul paginii. navigator.userAgent și navigator.userAgentData raportează din nou informațiile despre browser și platformă din interiorul paginii. În teorie, cele trei citiri coincid literă cu literă. Dacă un singur loc este modificat separat, celelalte două nu se schimbă.
Exact aici se blochează modulele de modificare a UA-ului. Majoritatea înlocuiesc doar stringul UA din header, iar scriptul paginii citește tot valoarea originală: două canale intră imediat în conflict. Detectarea unei asemenea contradicții nu cere cunoștințe tehnice avansate; unui script de risc îi ajunge să compare două citiri.
Mai există un context de reținut. Chrome îngheață treptat informațiile din vechiul string UA: partea din spate a numărului de versiune e deja fixată, iar mai multe detalii s-au mutat în Client Hints. Spațiul de manevră pe stringul UA se îngustează. Tot mai important devine, dimpotrivă, dacă canalele se potrivesc între ele.
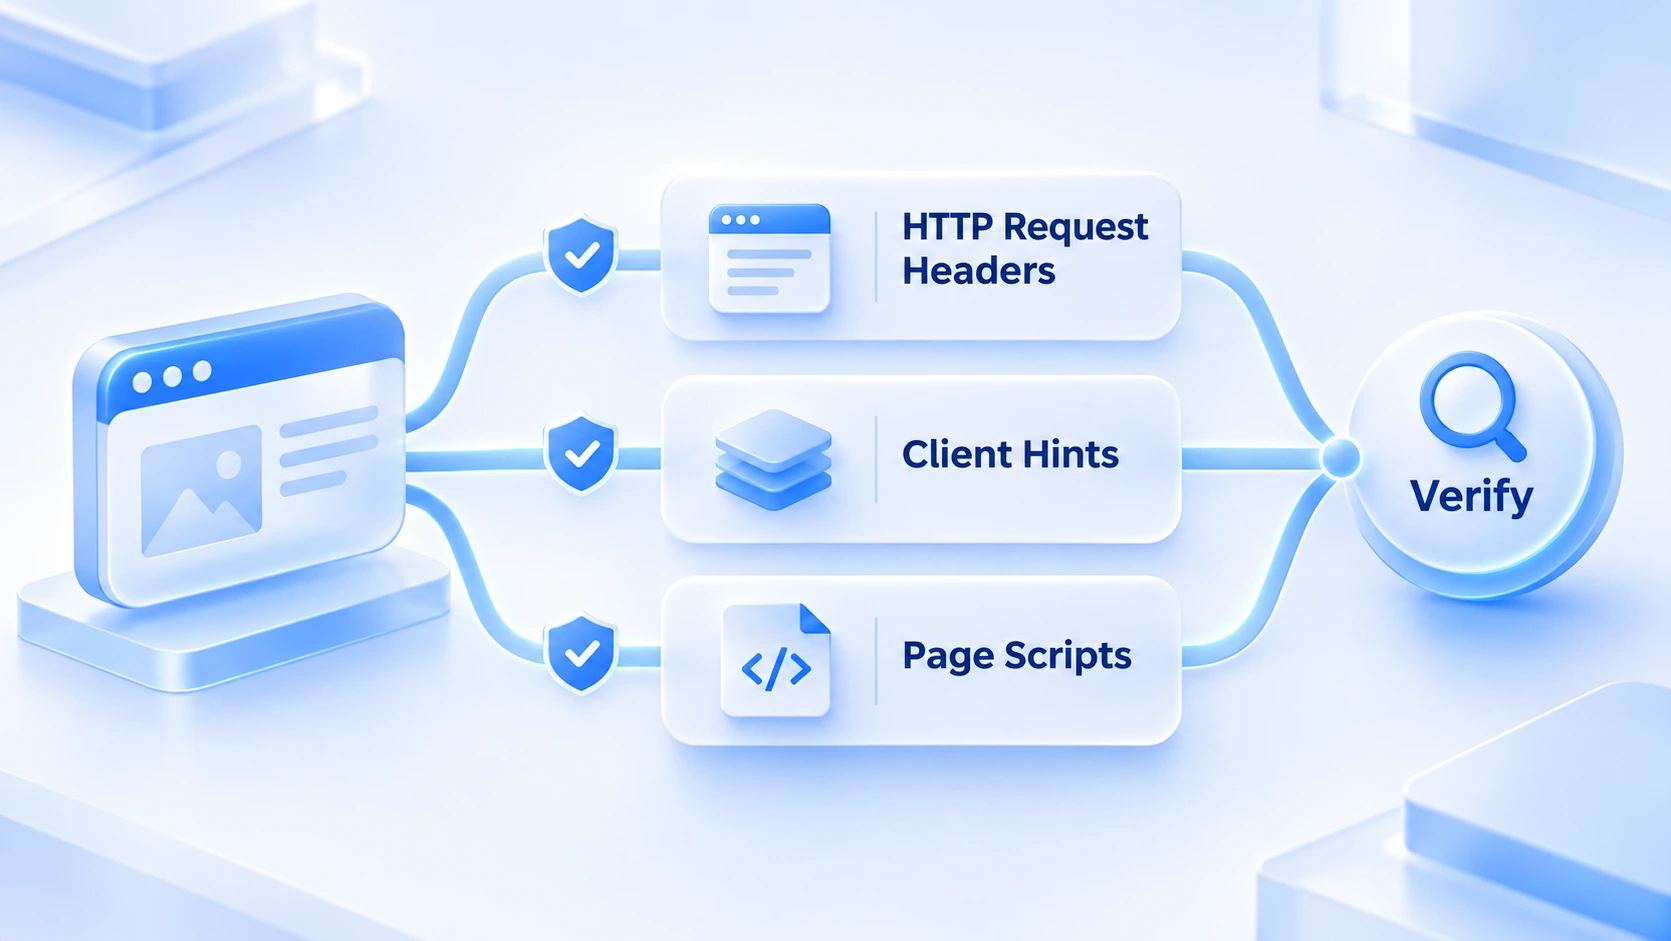
Ce expune o nepotrivire a UA-ului: patru tipuri de semnale
Luat singur, un UA nu este adevărat sau fals; abia în combinația de semnale iese la iveală neconcordanța. Majoritatea nepotrivirilor când mediul are probleme intră în una dintre cele patru categorii de mai jos.
Prima categorie: canale care se contrazic. Headerul raportează Chrome 126, citirea din scriptul paginii rămâne la Chrome 118; sau brandul declarat în Sec-CH-UA nu se potrivește cu ce returnează navigator.userAgentData. Pentru astfel de citiri există aproape o singură explicație: UA-ul a fost modificat separat, iar modificarea nu a acoperit toate canalele.
A doua categorie: declarații contradictorii cu parametrii hardware. UA-ul scrie iPhone, dar ecranul are o rezoluție desktop de 1920×1080 și zero puncte de atingere; UA-ul declară Windows, dar rendererul GPU raportează cip Apple. Parametrii hardware sunt măsurători luate din mediul real, în timp ce UA-ul este o declarație completăbilă liber. Puse față în față, neconcordanța e mult mai vizibilă decât UA-ul însuși. Cum apar astfel de contradicții, de ce randomizarea fingerprint-ului nu e sigură le descompune parametru cu parametru.
A treia categorie: contradicție cu combinația de mediu. IP-ul de ieșire e în SUA, dar UA-ul e un browser în versiune chineză, iar lista de limbi și fusul orar trimit spre o altă regiune. UA, sistemul, limba, fusul orar și IP-ul ar trebui să formeze același profil regional; dacă unul deviază, tot profilul devine suspect. O astfel de contradicție nu se rezolvă schimbând UA-ul; trebuie atinsă configurația mediului.
A patra categorie: neconcordanță cu caracteristicile stratului de transport. Caracteristicile lăsate de handshake-ul TLS arată ca un instrument script sau ca o versiune foarte veche de browser, în timp ce headerele raportează un Chrome nou. Caracteristicile stratului de transport sunt mai greu de deghizat decât UA-ul, iar pentru platformă compararea lor costă puțin.
Dintre cele patru tipuri de semnale, primele trei pot fi evitate deja la configurarea mediului. Al patrulea depinde de modul de conectare în sine. În verificările zilnice, țintește primele trei: la citiri contradictorii, revino la configurație.
Cum se face verificarea consistenței: cinci puncte de control
Nu depinde de un singur site: cinci puncte de control, în ordine.
1. Compararea canalelor: deschide pagina de test din mediul tău, urmărește în panoul Network din developer tools UA-ul și Sec-CH-UA din headere, apoi compară-le cu citirea navigator.userAgent din consolă; toate trei trebuie să fie identice.
2. Compararea hardware-ului: compară tipul de dispozitiv declarat de UA, punct cu punct, cu rezoluția ecranului, capacitatea de atingere, rendererul GPU, numărul de nuclee și memoria. Dacă declari un anumit dispozitiv, măsurătorile trebuie să semene cu acel dispozitiv.
3. Compararea regională: verifică dacă limba UA-ului, lista de limbi a browserului, fusul orar și IP-ul de ieșire se încadrează în același profil regional; o declarație mobilă trebuie să se potrivească și cu caracteristicile rețelei mobile.
4. Compararea versiunilor: versiunea browserului din UA trebuie să se încadreze în intervalul dominant pe piața țintă; o versiune prea nouă sau blocată de câțiva ani în urmă este un semnal anormal, iar versiunea trebuie să corespundă și comportamentului motorului.
5. Registru de reverificare: după ajustarea configurației, parcurge din nou pagina de test și păstrează citirile fiecărei runde. Când mediul afișează mai târziu anomalii, aceste înregistrări sunt punctul de plecare al diagnosticării.
La instrumente, CreepJS adună în mod special contradicțiile dintre citirile scriptului paginii și valorile declarate de browser; testat pe un mediu cu UA modificat, marchează direct canalele în conflict. Siteuri de detectare generale precum Browserscan sunt potrivite pentru o citire de ansamblu a celor cinci parametri. Folosește-le împreună. UA-ul este doar un semnal din consistența mediului. Pentru ordinea verificării întregului mediu, articolul despre verificarea consistenței anti-asociere conține un tabel cu șase verificări, care se poate folosi alături de cele cinci puncte de control.
Potrivirea UA-ului în browserul antifingerprint
Cu cele cinci puncte de control în față, metoda cea mai eficientă este să generezi UA-ul împreună cu parametrii aferenți, nu să îi completezi manual unul câte unul. MostMate este un browser antifingerprint cu AI, prietenos cu începătorii, care pregătește pentru fiecare cont un mediu de browser separat; consistența UA-ului se încadrează exact în fluxul lui de configurare a mediului. Înainte de a începe, poți parcurge pagina de prezentare MostMate pentru întregul proces de creare.
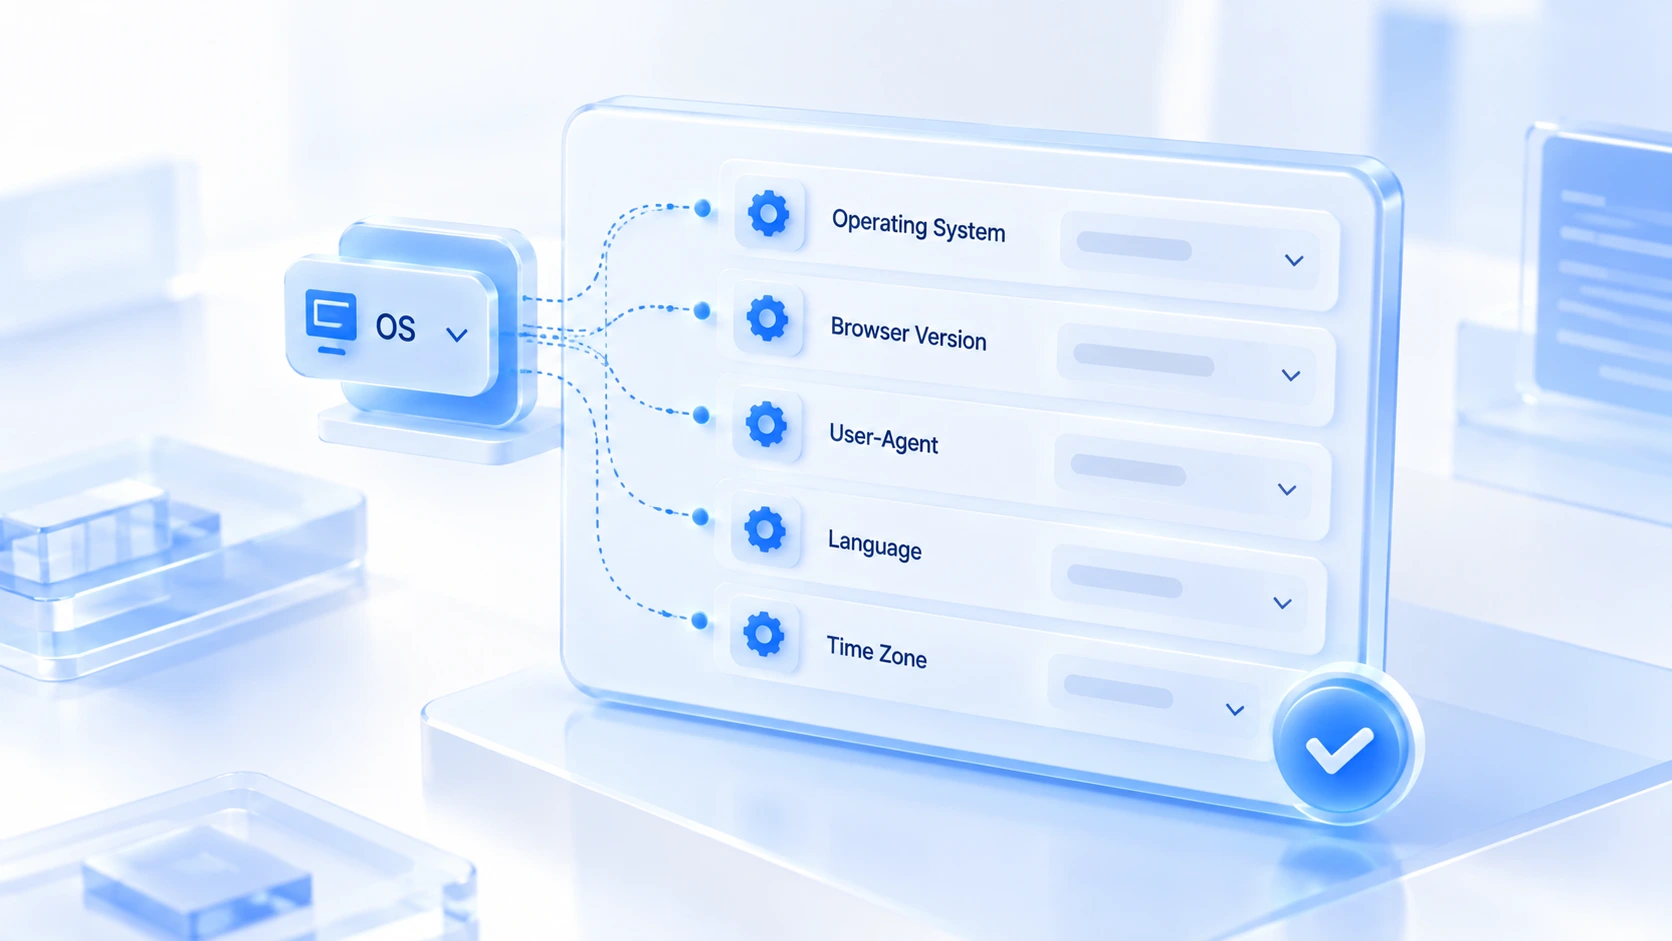
La crearea mediului alegi mai întâi sistemul de operare și versiunea browserului; User-Agent se generează odată cu ele și poate fi editat la nevoie. Limba, fusul orar și geolocalizarea au implicit opțiunea „bazat pe configurația IP". Alegi proxy-ul de ieșire, iar aceste elemente, împreună cu combinația regională a UA-ului, se potrivesc automat. Panoul de previzualizare a fingerprint-ului afișează în timp real valorile curente ale User-Agent-ului și ale celorlalți parametri. Încă din faza de creare vezi dacă întreaga configurație are sens, fără să mai revii după pornire.
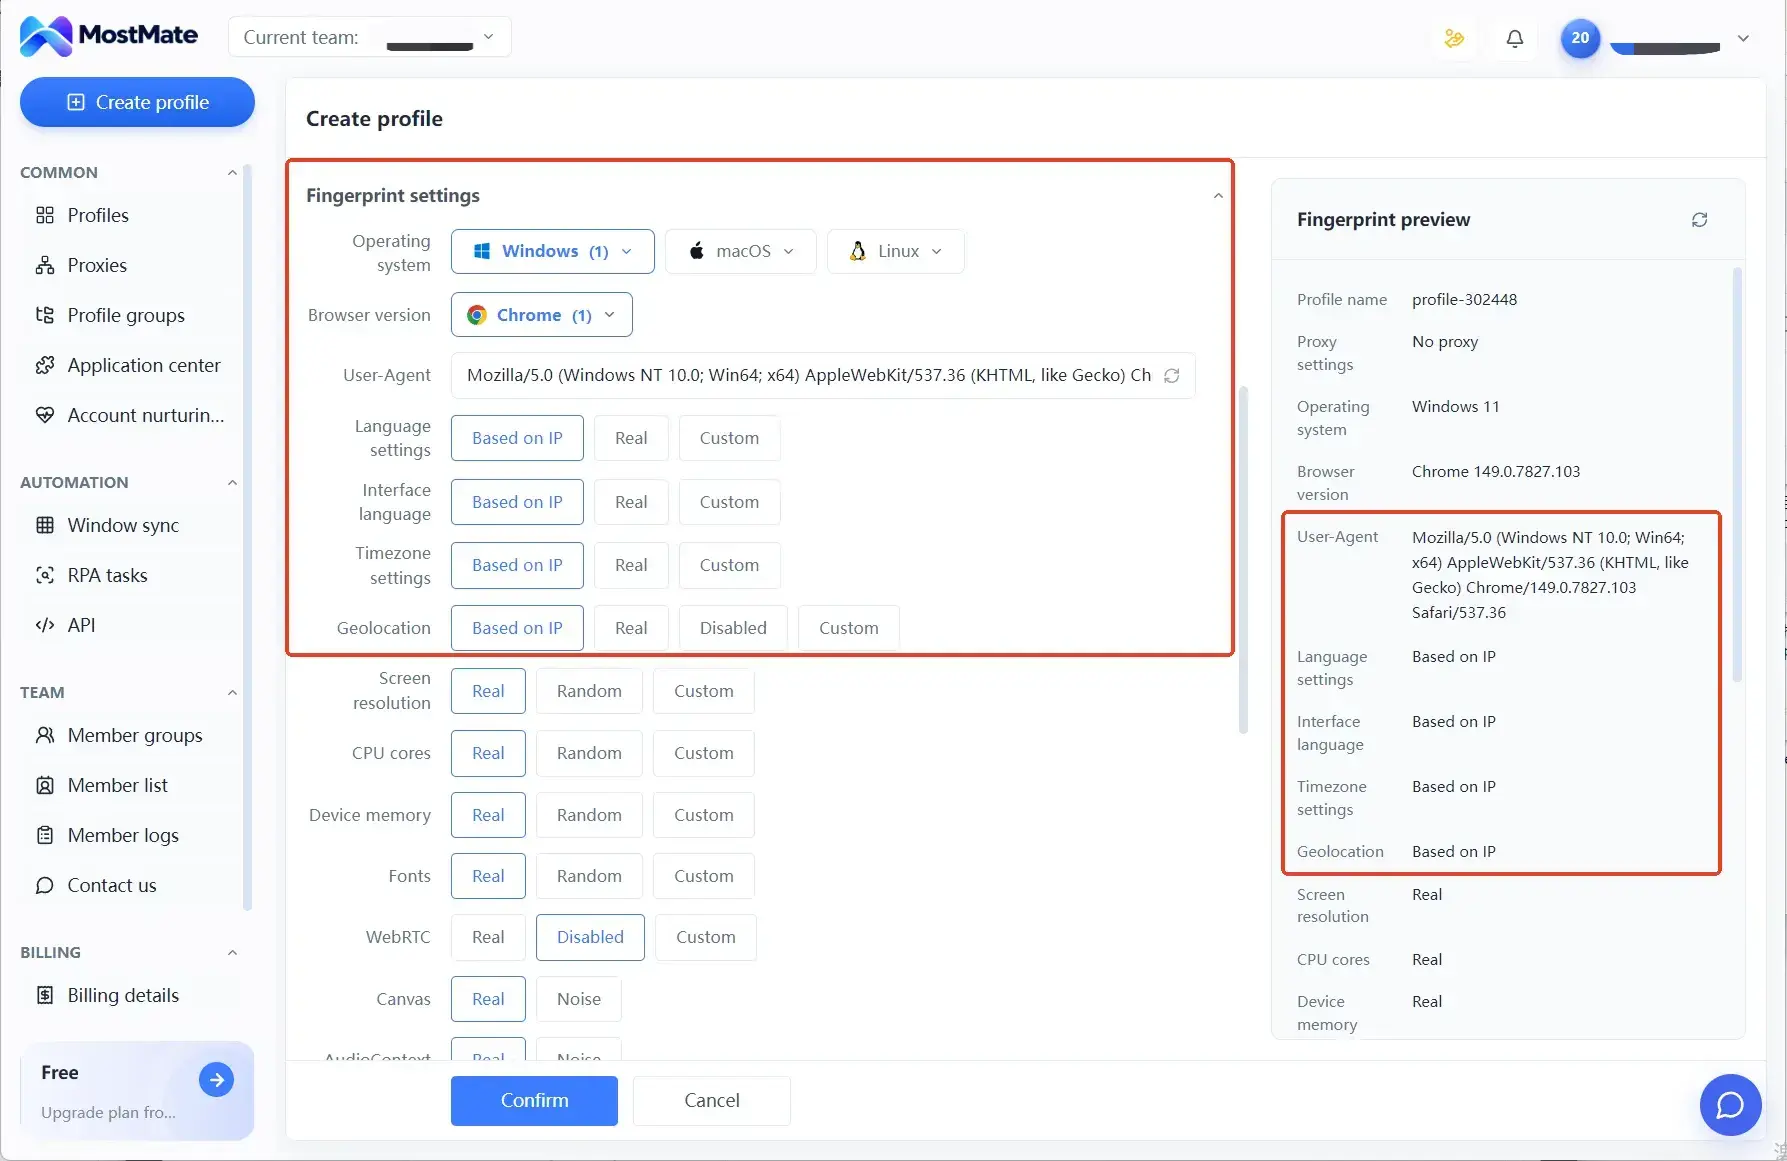
Granularitatea configurației o poți stabili și singur. În setările manuale de fingerprint alegi unul câte unul cele unsprezece elemente, precum UA, ecran, fus orar, limbă; configurația recomandată de pe pagina principală generează direct, după logica dispozitivului, un mediu consistent. Cele două rute au fiecare scenariile lor.
De menționat este limita: consistența dintre UA și configurația mediului reduce o singură categorie de semnale expuse. Dacă un cont este asociat de platformă depinde și de regulile platformei, de relațiile dintre conturi și de comportamentul de utilizare; configurația mediului rezolvă doar stratul de mediu.
Întrebări frecvente
De ce un modul de modificare a UA-ului te face mai ușor de identificat?
Modulul modifică de regulă doar canalul headerelor; scriptul paginii și Client Hints citesc tot valorile originale. De îndată ce canalele intră în contradicție, este ca și cum „UA modificat" ar fi scris în citiri. Contradicția este ea însăși un semnal anormal, mai vizibil decât dacă nu ai modifica nimic.
Este mai bine ca versiunea UA-ului să fie cât mai nouă?
Este suficient să te încadrezi în intervalul de versiuni dominant pe piața țintă. O versiune mai nouă decât ultima, sau una blocată de câțiva ani în urmă, sunt ambele semnale anormale. Versiunea trebuie să corespundă și comportamentului motorului; urmărirea noutății pentru sine nu are sens.
Poți folosi un UA mobil într-un mediu desktop?
Da, dar rezoluția ecranului, capacitatea de atingere, memoria dispozitivului și alți parametri trebuie configurați împreună ca pentru un dispozitiv mobil. Cum se corelează acești parametri, fingerprint-ul rezoluției ecranului și al dimensiunii ferestrei prezintă comparații concrete.
Siteul de detectare arată UA consistent: înseamnă că nu mai sunt probleme?
Citirile siteurilor de detectare acoperă mai ales parametrii lizibili din scriptul paginii; caracteristicile stratului de transport și unele detalii din Client Hints nu apar neapărat în ele. E mai sigur să parcurgi toate cele cinci puncte de control înainte de a trage o concluzie.
Concluzie
Scopul verificării UA-ului este ca cele trei canale și întregul mediu să aibă sens împreună: canale fără contradicții, declarații care se potrivesc cu măsurătorile hardware, o combinație regională coerentă și un interval de versiuni rezonabil. Parcurge cele cinci puncte de control în ordine, iar majoritatea neconcordanțelor la nivel de UA dispar înainte ca mediul să intre în producție. Verificarea făcută înainte de lansare costă cel mai puțin.
La un mediu nou, parcurge această verificare înainte de a lăsa contul să intre; economisește mult mai mult efort decât să schimbi UA-ul după apariția unei verificări. Vrei să gestionezi mediile după acest flux? Poți descărca MostMate: de la alegerea sistemului și configurarea proxy-ului până la verificarea previzualizării fingerprint-ului, așezi UA-ul și întregul mediu dintr-o dată.

MOSTMATE
Gestionare sigură a mai multor conturi, fără complicații
Începe cu primul cont și folosește MostMate pentru operațiuni mai sigure, inteligente și eficiente cu mai multe conturi.
- Profiluri independente. Identități coerente.
- Automatizare AI · Starea conturilor · Operațiuni în echipă



