
Nag-report ng lie ang CreepJS? Gabay sa pagbasa ng report at environment check
Pangunahing konklusyon: kapag nag-report ng lie ang CreepJS, may inconsistency sa pagitan ng maraming detection path nito. Ang lie mismo ay hindi tuwirang nagsasaad ng sanhi. Maraming posibleng sanhi: maaaring hindi naka-align ang mga environment parameter, maaaring magkaiba ang aktwal na output ng page at ang configuration, o maaaring may kaugnayan sa paraan ng pag-implement ng browser. Ipinapaliwanag ng artikulo ang cross-checking approach nito, at inaayos ang pagsusuri sa tatlong direksyon at isang four-step na proseso para maintindihan mo ang report at mahanap ang pinagmumulan ng problema.
Karamihan sa gumagamit ng anti-detect browser para sa negosyo ay nakaranas na ng parehong eksena: buksan ang environment, bisitahin ang opisyal na CreepJS deployment page, at nakatambad sa ibaba ng page ang isang hanay ng lie. Paano intindihin ang listahang ito, kailangan bang mag-panic, at saan magsisimulang ayusin: karamihan ng mga artikulo online ay puro papuri sa galing ng detector at bihirang magturo kung ano ang gagawin pagkatapos makakuha ng resulta. Pag-uusapan ng artikulong ito ang huling bahaging iyon. Ang lohika ng cross-checking ng mga parameter ay napag-usapan na sa artikulong Bakit hindi dapat i-randomize ang mga fingerprint parameter mula sa pananaw ng platform risk control, kaya hindi na ito uulitin dito.
Ano ang CreepJS at bakit ito mahalaga sa mga gumagamit ng anti-detect browser
Ang CreepJS ay isang open-source na browser fingerprint detection page. Sinusuri nito ang maraming feature na inilalantad ng browser, at partikular nitong tinitingnan kung may mga contradiction sa pagitan ng ilan sa mga ito. Kumpara sa mga tool na nagbibigay ng score bawat aytem, ang core method nito ay cross-checking: hindi nito hinuhulaan kung ano ang “dapat” na environment mo, tinitingnan lang nito kung may self-contradiction ka.
Malinaw agad sa isang halimbawa. Sinasabi ng environment na isang US Windows ito, pero may mga Chinese font sa font list; New York ang timezone, pero hindi tugma ang language output. Bawat isa ay makatuwiran kung titingnan nang hiwalay, pero hindi magka-ayos kapag pinagsama. Ang ganitong hindi pagtugma ay nirerekord ng CreepJS bilang isang lie at nililista sa report.
Para sa mga gumagamit ng anti-detect browser, sobrang practical ng dahilan para pansinin ito: gumagawa rin ng cross-checking ng parameters ang platform risk control, at ang report ng CreepJS ay parang inilalabas nito sa harap ang buong pagsusuri. Kapag naintindihan mo ito, alam mo na nang maaga kung aling parte ng environment mo ang hindi tatagal sa ganitong pagsusuri. Pero magtakda muna ng aasahan: hindi ang bilang ng lie ang sukatan ng kalidad ng environment, ipapaliwanag sa susunod na bahagi ang dahilan.
Bakit nagre-report ng lie ang CreepJS
Mabubuod sa dalawang linya ang detection approach nito, at kapag naintindihan ang dalawang ito, madaling i-classify ang mga aytem sa report. May kanya-kanyang tungkulin ang dalawang linya.
Ang unang linya ay ang cross-context at multi-path na pag-verify. Ang isang fact ay madalas kuhain nito mula sa ilang path. Ang main thread at ang Web Worker ay dalawang independent na execution environment, bawat isa may sariling native objects. Karaniwang dapat magtugma ang mga kaugnay na output ng iisang browser ayon sa implementation logic nito, pero hindi tiyak na magkapareho ang output ng iba't ibang API. Bukod sa property declarations, posibleng magbigay ng isa pang reference ang mga observable behavior tulad ng error messages at feature support. Isinasama-sama ng detection script ang mga sagot ng bawat path, at ang malinaw na pagkakaiba ay nirerekord bilang isang lie. May mga lie na may kinalaman sa property overwrite o sa implementation differences, pero sa isang aytem lang ay hindi matutukoy ang sanhi.
Ang pangalawang linya ay ang mga check sa structure level. May mga lie na may kaugnayan sa impormasyon tulad ng function behavior at property characteristics, at ang mga resulta ay maaaring magpahiwatig ng ilang implementation differences. Para sa mga gumagamit ng anti-detect browser, sulit pansinin ang mga aytem na ito, pero hindi kailangang pag-aralan ang bawat isa hanggang sa JavaScript mechanics: iyon ay trabaho ng product developers. Ang sensitivity nito sa property overwrite at function wrapping ay tinalakay sa technical breakdown ng BrowserInsight; basahin iyon kung gusto mong sumapit pa.
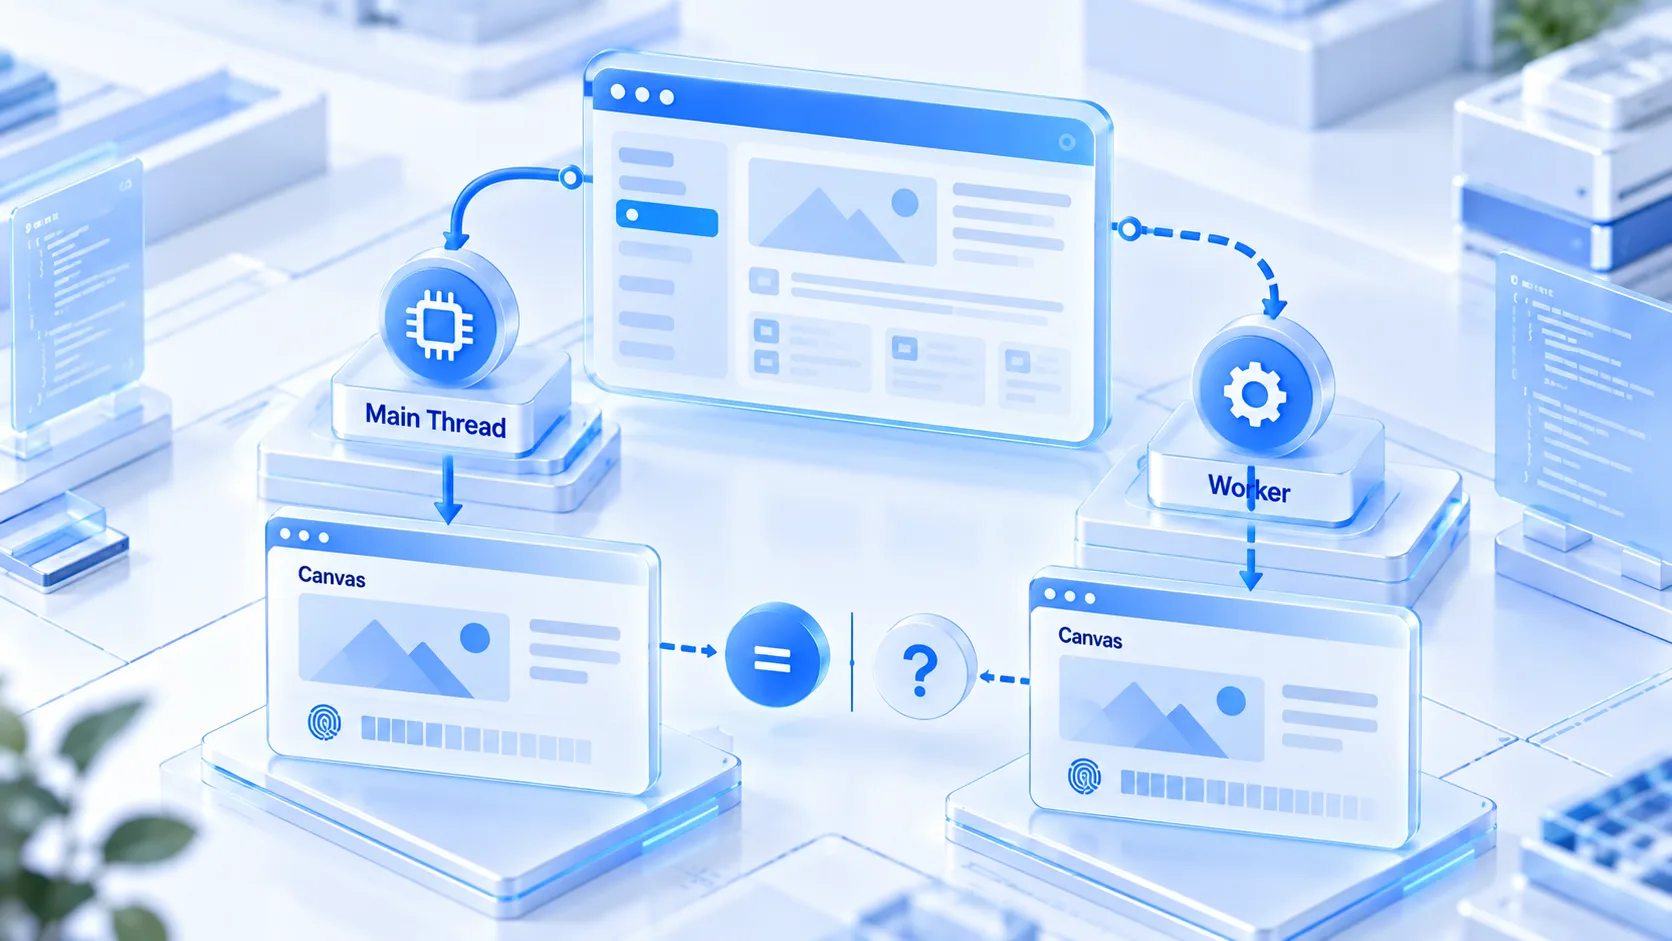
Ang dalawang linyang ito nang magkasama ay nagpapakita ng isang bagay: hindi sapat ang value ng isang parameter para hatulan ang buong browser environment. Ganap na posibleng maganda lahat ng individual values ng isang environment pero may problema sa cross-checking, at gayundin ang kabaliktaran.
Paano basahin ang lie report: tatlong direksyon ng pagsusuri
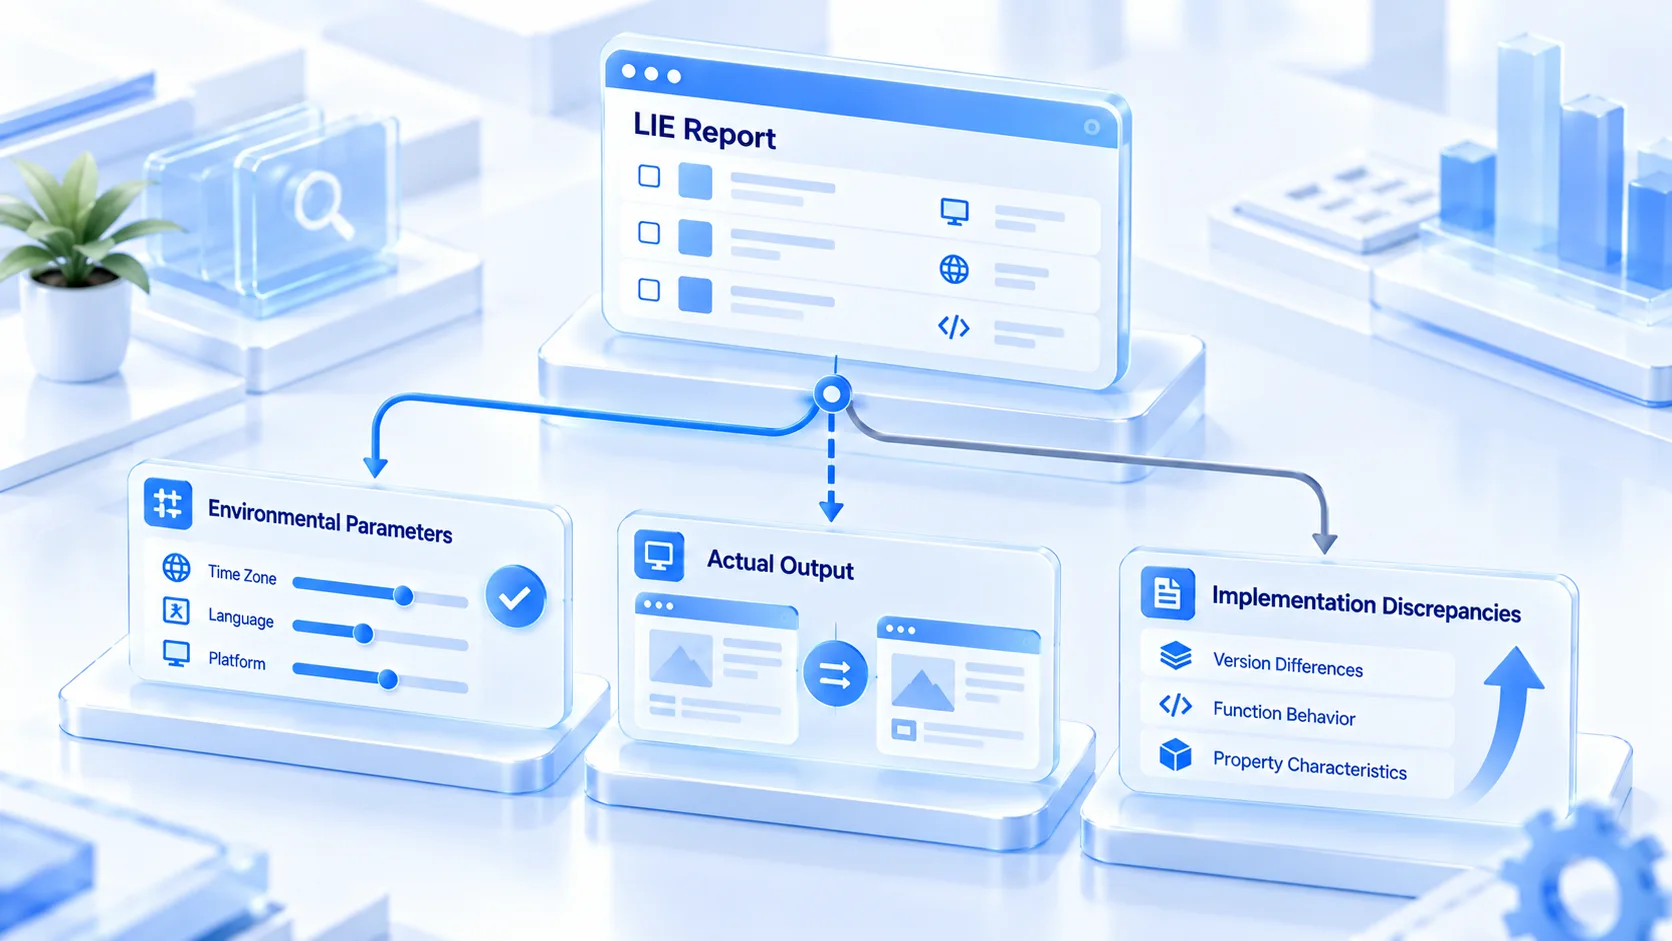
Pagkatapos makuha ang lie list, huwag agad magmadaling baguhin ang mga parameter. Tingnan ang bawat API na binanggit sa report at i-classify ang problema sa tatlong direksyon. Ang tatlong ito ay gabay sa pagsusuri, hindi mahigpit na diagnostic standard, at minsan kailangang i-check ang isang lie sa ilang direksyon nang sunod-sunod.
Direksyon 1: tugma ba sa inaasahan ang mga environment parameter. Kung ang mga configuration item tulad ng language, timezone, at platform declaration ay hindi tugma sa exit IP at target region mo, ang problema ay nasa saklaw ng environment settings. Inilalagay ng MostMate ang language settings, timezone settings, geolocation at iba pang parameters sa fingerprint settings ng environment para sa pinagsamang pamamahala. Ang bawat isa ay sumusuporta sa mga value mode tulad ng IP-based configuration, real at custom, at ang proxy at fingerprint parameters ay nakaimbak nang hiwalay para sa bawat environment. Alin ang hindi tugma sa exit: bumalik sa environment configuration at i-check ang setting na iyon. Ang layout at fields ng bawat panel ay ipinaliwanag nang buo sa page na Ano ang MostMate.
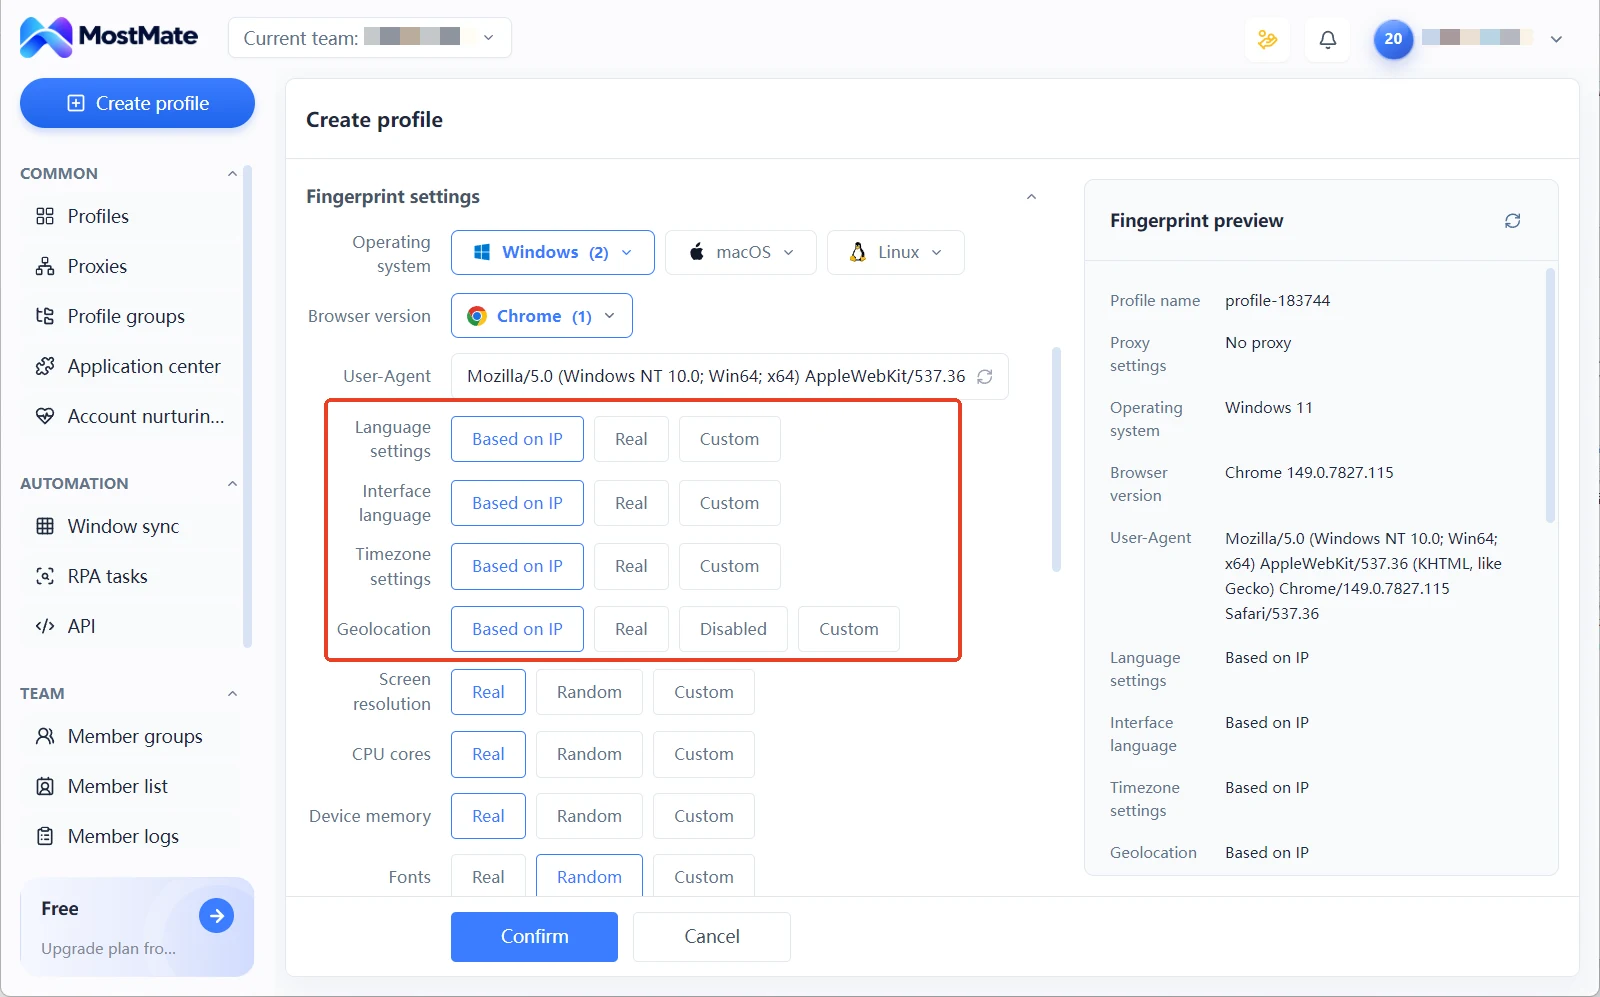
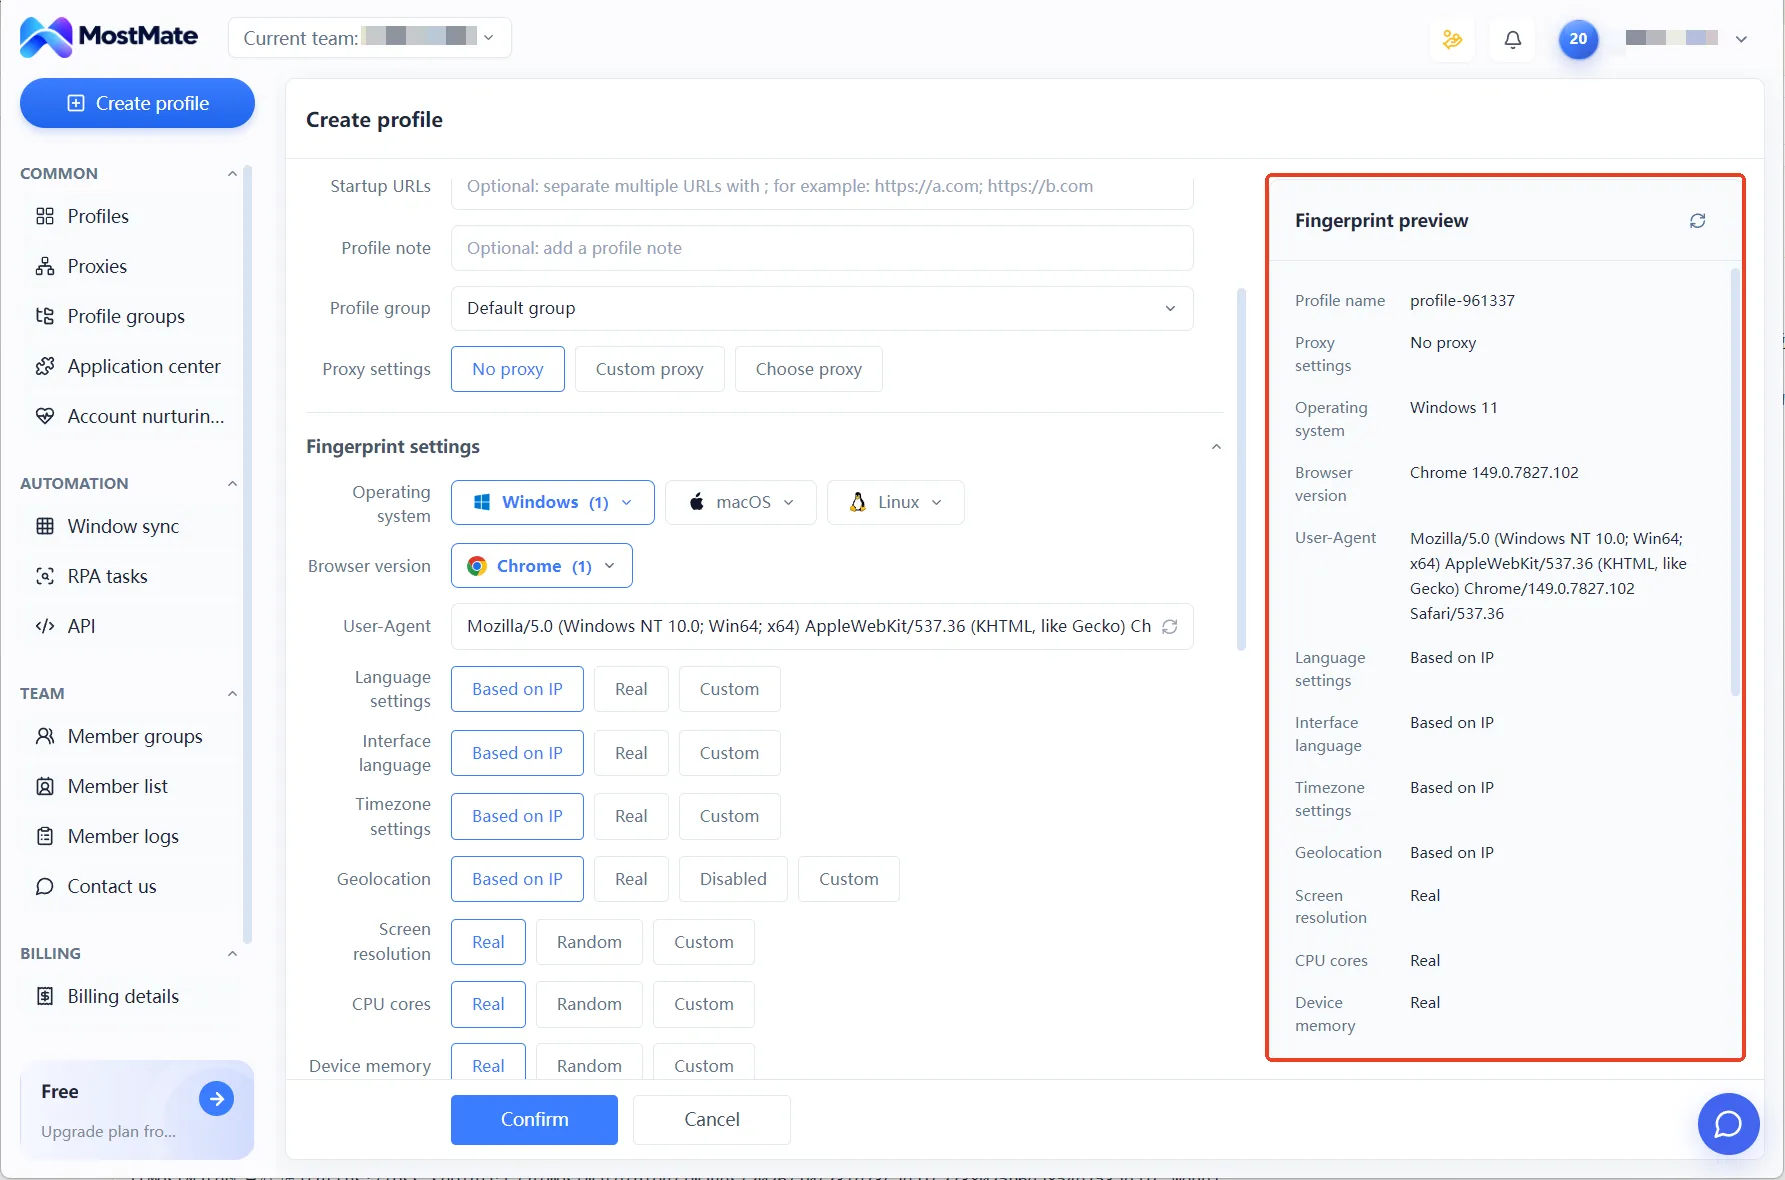
Direksyon 2: tugma ba ang aktwal na output ng browser sa configuration. Ang tamang parameters ay hindi nangangahulugang pareho ang mababasa ng page. Ang nakikita mo sa configuration panel ay “ano ang itinakda mo”, samantalang ang nakukuha ng detection page ay “ano ang aktwal na output ng browser”. Sa pagitan ng dalawa ay naroon ang browser kernel. Ang paraan ng pag-check ay ang pagkumpara ng mga specific value mula sa detection report sa mga value sa fingerprint preview panel, isa-isa. Itala muna ang mga aytem na may hindi pagtugma.
Direksyon 3: may kinalaman ba ang report sa browser implementation o sa mismong detection method. Kung nakatuon ang mga lie sa mga aytem tulad ng function behavior at property characteristics, karaniwang hindi makakatulong ang pagbabago ng environment configuration. Kailangang hatulan batay sa specific report kung may kaugnayan ito sa browser version o implementation, at kung kinakailangan, i-report sa product support.
Four-step na proseso ng environment check gamit ang CreepJS
Kapag natukoy na ang direksyon, sundan ang apat na hakbang sa ibaba. Isang pangkalahatang proseso ng pagsusuri ito at hindi nangangako na ang bawat lie ay eksaktong matutugma sa sanhi. Layunin nitong magkaroon ng basehan ang bawat pagbabago.
Hakbang 1: itala muna, huwag munang gumalaw. I-save ang oras ng test, browser version, environment configuration at proxy status, at kopyahin ang mga lie na aytem sa report. Patakbong muli sa ibang oras o ibang network para kumpirmahin kung paulit-ulit ang problema. Ang isang test ay may bahid ng randomness at hindi sapat na maging panghuling konklusyon.
Hakbang 2: i-check ang configuration laban sa aktwal na output. Matapos i-classify ayon sa tatlong direksyon, ang mga aytem na may kinalaman sa region parameters ay i-check muna sa environment configuration. Pagkatapos, ikumpara ang detection report at ang fingerprint preview panel isa-isa para paghiwalayin ang “mali ang naitakda” at “naitakda pero hindi naipatupad”.
Hakbang 3: isang pagbabago lang bawat beses, tapos agad na muling test. Kung maraming settings ang babaguhin nang sabay-sabay, kahit may mapansing pagbabago sa muling test, hindi malilinaw kung aling aytem ang may gawa. Magbago ng isa, mag-test ng isang round. I-archive ang parehong report, bago at pagkatapos.
Hakbang 4: itala at i-report ang mga problemang implementation-level. Kung matapos ang ilang muling test ay patuloy na lumilitaw ang ilang lie at walang kinalaman sa configuration, itala ang browser version at reproduction conditions at ipasa sa product support. Sa paghahambing ng mga report, ang tinitingnan ay kung gumanda ang mga specific na problema, hindi lang ang kabuuang bilang ng lie.
Sa apat na hakbang, pinakamahalaga ang una at ang pangatlo. Ang pagtatala ay ginagawang masusubaybayan ang problema, at ang single-variable na pagbabago ay ginagawang kapani-paniwala ang konklusyon. Ang laktawan ang dalawang ito at direktang magbago ng parameters ang pinakakaraniwang maling daan sa pagsusuri ng environment.
Mga limitasyon ng CreepJS detection
Ang malinis na report ay hindi nangangahulugang nasa baul na ang account. Ang saklaw ng pagsukat ng CreepJS ay sa JS layer sa loob ng browser. Ang TLS fingerprint, IP reputation, request pacing, mouse trajectory at iba pang signal sa labas ng browser, wala ni isa ang hinahawakan nito. Ang risk control ng tunay na platform ay nagkokalkulo ng mga signal na ito nang magkasama. Kaya ang makatwirang papel nito ay isa sa mga diagnostic reference, hindi panghuling hatol.
Angkop ang report nito na pagsamahin sa mga single-item detection tool. Ang kalidad ng bawat parameter ay mache-check per category gamit ang BrowserLeaks detection. Para sa trust evaluation sa account level, tingnan ang pangkalahatang impresyon mula sa ipHey trust score. Ilang report, bawat isa ay may sariling saklaw. Kapag pinagsama-sama, saka lang lumalapit sa kumpletong check-up ng isang environment.
May isa pang paalala sa operational level. Ang mga online detection page ay nagkokolekta ng browser information na isinusumite mo, kaya tiyakin muna ang pinagmulan ng site bago mag-test. Huwag i-test ang environment sa mga detection site na hindi kilala ang pinagmulan. Binigay na sa simula ng artikulong ito ang opisyal na deployment page ng CreepJS; kapag binubuksan, tingnan kung tugma ang domain, at mas ligtas ang pagpasok mula sa bookmark kaysa sa pag-click mula sa search results. Ang hindi paglalagay ng sensitive account information sa environment na ginagamit sa test ay gawi na sulit panatilihin. Hindi dahil may ipinipilit ang mismong proseso ng detection.
Mga Madalas Itanong
Kayang gawing zero ang mga lie na nai-report ng CreepJS?
Hindi makatwirang layunin ang zero. Ang ilang lie ay may kaugnayan sa browser implementation at detection method, at karamihan sa anti-detect browser ay nag-iiwan ng ilan. Hindi kayang baguhin ng user side ang mga aytem na ito; umaasa ito sa version updates ng produkto. Ang mga hindi pagtugma sa region parameters lang ang sulit ayusin: i-check gamit ang four-step na proseso, single-variable na pagbabago, muling test na naka-archive, para maayos lahat ng kayang maayos. Sa paghahambing ng resulta ng mga pagbabago, tingnan kung nawawala ang mga specific na aytem, hindi lang ang kabuuang bilang.
Bakit mataas ang score ng scoring tools pero maraming lie ang nai-report ng CreepJS?
Magkaiba ang tanong na sinasagot ng dalawang tool. Ang scoring tool ay nag-check ng mga value isa-isa at nagbibigay ng mataas na score kapag pumasa lahat. Ang CreepJS ay nag-check ng mga relasyon sa pagitan ng mga feature, at ang mataas na score ay nagpapatunay lang na walang problema sa mga indibidwal na aytem, hindi nito napapatunayan na ang dose-dosenang aytem ay mabubuo sa isang self-consistent na device. Ganap na posibleng pumasa lahat ng aytem ng isang environment pero may problema sa cross-checking. Kapag magkatabi ang dalawang report, saka lang kumpleto ang paghatol.
Sa lie list, hindi tugma ang timezone at language: ano ang gagawin?
Tiyakin muna ang aktwal na lokasyon ng exit IP, saka i-check sa environment configuration ang value mode ng language, timezone at iba pang parameters. Ang mga region-related na aytem ay pwedeng ipasa sa IP-based configuration, i-save, tapos muling i-test. Isang pagbabago lang bawat beses. Kung may mali ang lokasyon mismo ng exit, unahin munang ayusin ang linya. Hindi pwedeng baligtarin ang order, dahil madaling magulo ang configuration na tama na sana.
Konklusyon
Ang report ng CreepJS ay isang diagnostic reference, hindi account security score. Sinasabi nito sa iyo kung saan may mga inconsistency ang environment sa harap ng cross-checking. Kung ang sanhi ay nasa configuration, output o implementation, matutukoy sa pamamagitan ng pag-check ng bawat isa sa tatlong direksyon ng artikulong ito.
Magaan ang inirerekomendang pagsisimula. Pumili ng isa o dalawang environment, magpatakbo ng isang round ng official detection, i-archive ang report, at dumaan sa four-step na proseso. Ang mga aytem na kaya mong ipaliwanag, ayusin agad; ang hindi maipaliwanag, itala at obserbahan ang version updates. Ang mga pasukan para sa environment configuration at proxy management ay parehong nasa MostMate: i-install ang client mula sa MostMate download page at maaari nang magsimula. Ang mga environment na mayroon na ay pwedeng direktang gamitin sa test.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



