
CreepJS lie दिखाए तो क्या करें? रिपोर्ट पढ़ने और एनवायरनमेंट जाँच गाइड
मुख्य निष्कर्ष: CreepJS जब lie दिखाता है, तो इसका मतलब है कि उसकी कई डिटेक्शन पाथ के बीच असंगति आ गई है। lie खुद कारण नहीं बताता। कारण एक नहीं है: हो सकता है एनवायरनमेंट पैरामीटर एलाइन न हों, हो सकता है पेज का असली आउटपुट कॉन्फ़िगरेशन से अलग हो, और यह ब्राउज़र के इंप्लीमेंटेशन से भी जुड़ा हो सकता है। यह गाइड क्रॉस-वेरिफिकेशन का तरीका समझाती है और जाँच को तीन दिशाओं और एक चार-चरण फ्लो में बाँटती है, ताकि आप रिपोर्ट समझ सकें और समस्या का स्रोत पहचान सकें।
फिंगरप्रिंट ब्राउज़र से काम चलाने वाले ज़्यादातर लोग किसी न किसी वक़्त यही नज़ारा देखते हैं: एनवायरनमेंट खोलिए, CreepJS के आधिकारिक पेज पर जाइए, और पेज के नीचे lie की एक लंबी सूची पड़ी मिलती है। इस सूची को कैसे समझें, घबराना चाहिए या नहीं, कहाँ से शुरुआत करें, इन सवालों पर ऑनलाइन के ज़्यादातर लेख सिर्फ डिटेक्टर की ताक़त बताते हैं, रिज़ल्ट मिलने के बाद क्या करना है यह नहीं। यह लेख वही बाक़ी बचा हिस्सा पूरा करता है। पैरामीटर आपस में मिलाकर देखने का लॉजिक, फिंगरप्रिंट पैरामीटर रैंडम क्यों न रखें में प्लेटफ़ॉर्म रिस्क के नज़रिए से आ चुका है, यहाँ दोहराया नहीं जाएगा।
CreepJS क्या है, और फिंगरप्रिंट ब्राउज़र यूज़र्स इसमें क्यों दिलचस्पी रखते हैं
CreepJS एक ओपन-सोर्स ब्राउज़र फिंगरप्रिंट डिटेक्शन पेज है। यह ब्राउज़र के दिखाई देने वाले बड़ी संख्या में फ़ीचर जाँचता है, और खास तौर पर कुछ फ़ीचर्स के बीच टकराव है या नहीं, इस पर ध्यान देता है। आइटम-दर-आइटम स्कोर देने वाले टूल्स से अलग, इसका मूल तरीका क्रॉस-वेरिफिकेशन है: यह अंदाज़ा नहीं लगाता कि आपका एनवायरनमेंट “होना चाहिए” कैसा, सिर्फ यह देखता है कि आप खुद से टकराते हैं या नहीं।
एक उदाहरण से बात साफ हो जाती है। एनवायरनमेंट खुद को अमेरिका की Windows मशीन बताता है, लेकिन फ़ॉन्ट लिस्ट में चीनी फ़ॉन्ट दिख जाते हैं; टाइमज़ोन न्यूयॉर्क कहती है, लेकिन भाषा आउटपुट मेल नहीं खाता। हर आइटम अकेले देखने पर सही लगता है, साथ रखने पर हिसाब नहीं बैठता। CreepJS ऐसी “हिसाब न बैठने वाली” स्थिति को एक lie रिकॉर्ड करके रिपोर्ट में सूचीबद्ध कर देता है।
फिंगरप्रिंट ब्राउज़र यूज़र्स के लिए इस पर ध्यान देने की वजह बहुत व्यावहारिक है: प्लेटफ़ॉर्म रिस्क कंट्रोल भी उसी तरह पैरामीटर आपस में मिलाकर जाँचता है, और CreepJS की रिपोर्ट उस जाँच को सामने ला देती है। इसे समझ लेना यानी पहले से जान लेना कि आपके एनवायरनमेंट की कौन-कौन सी जगहें हिसाब में नहीं टिकेंगी। लेकिन एक उम्मीद पहले तय कर लें। lie की संख्या एनवायरनमेंट क्वालिटी स्कोर नहीं है, आगे वजह आ रही है।
CreepJS lie क्यों रिपोर्ट करता है
इसकी जाँच की सोच को दो लाइनों में समझा जा सकता है। ये दोनों लाइनें समझ लें, तो रिपोर्ट के आइटम्स को क्लासिफाई करना मुश्किल नहीं। दोनों का अपना-अपना काम है।
पहली लाइन है क्रॉस-कॉन्टेक्स्ट और मल्टी-पाथ जाँच। एक ही फैक्ट की वैल्यू यह अक्सर कई पाथ से लेता है। मेन थ्रेड और Web Worker दो अलग एक्ज़ीक्यूशन एनवायरनमेंट हैं, दोनों के अपने नेटिव ऑब्जेक्ट होते हैं। एक ही ब्राउज़र के संबंधित आउटपुट आम तौर पर उसके इंप्लीमेंटेशन लॉजिक के मुताबिक होने चाहिए, अलग-अलग API के आउटपुट पूरी तरह एक जैसे हों यह ज़रूरी नहीं। प्रॉपर्टी डिक्लेरेशन के अलावा, एरर मैसेज और फ़ीचर सपोर्ट जैसे देखे जा सकने वाले व्यवहार एक और संदर्भ दे सकते हैं। डिटेक्शन स्क्रिप्ट सभी पाथ के जवाब साथ रखती है, और साफ असंगति पर एक lie रिकॉर्ड करती है। कुछ lie प्रॉपर्टी ओवरराइड या इंप्लीमेंटेशन अंतर से जुड़े होते हैं, लेकिन अकेले एक आइटम से कारण तय नहीं होता।
दूसरी लाइन है स्ट्रक्चर-लेवल जाँच। कुछ lie फंक्शन व्यवहार और प्रॉपर्टी फ़ीचर्स जैसी जानकारी से जुड़े होते हैं, डिटेक्शन रिज़ल्ट कुछ इंप्लीमेंटेशन अंतर दिखा सकते हैं। फिंगरप्रिंट ब्राउज़र यूज़र्स के लिए ऐसे आइटम्स पर ध्यान देना ठीक है, लेकिन हर आइटम के पीछे का JavaScript मैकेनिज़्म गहराई से जाँचने की ज़रूरत नहीं, वह प्रोडक्ट डेवलपर का काम है। यह प्रॉपर्टी ओवरराइड और फंक्शन रैपिंग जैसी तकनीकों के प्रति कितना संवेदनशील है, इसकी डिटेक्शन सोच BrowserInsight का टेक्निकल ब्रेकडाउन में लिखी गई है, गहराई में जाना चाहें तो आगे पढ़ सकते हैं।
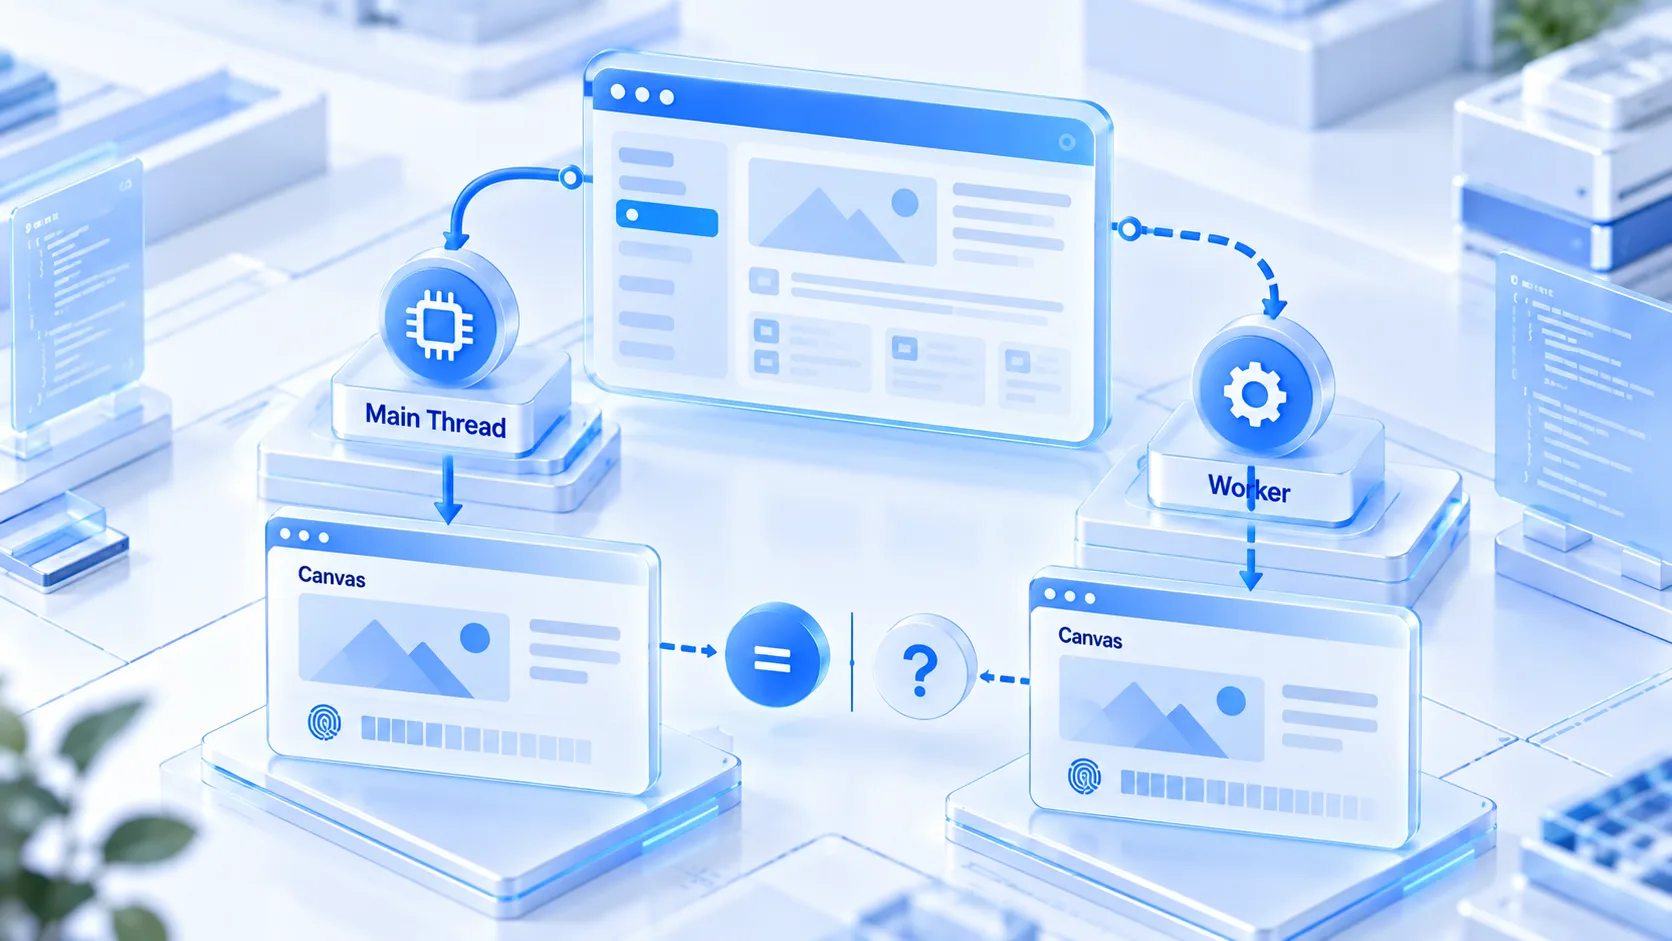
ये दोनों लाइनें मिलकर एक बात कहती हैं: किसी एक पैरामीटर की वैल्यू देखकर पूरे ब्राउज़र एनवायरनमेंट का फैसला नहीं हो सकता। पूरी तरह मुमकिन है कि किसी एनवायरनमेंट की हर अलग-अलग वैल्यू अच्छी हो लेकिन पैरामीटर आपस में मिलाने पर दिक्कत आए, और इसका उल्टा भी।
lie रिपोर्ट कैसे पढ़ें: तीन जाँच दिशाएँ
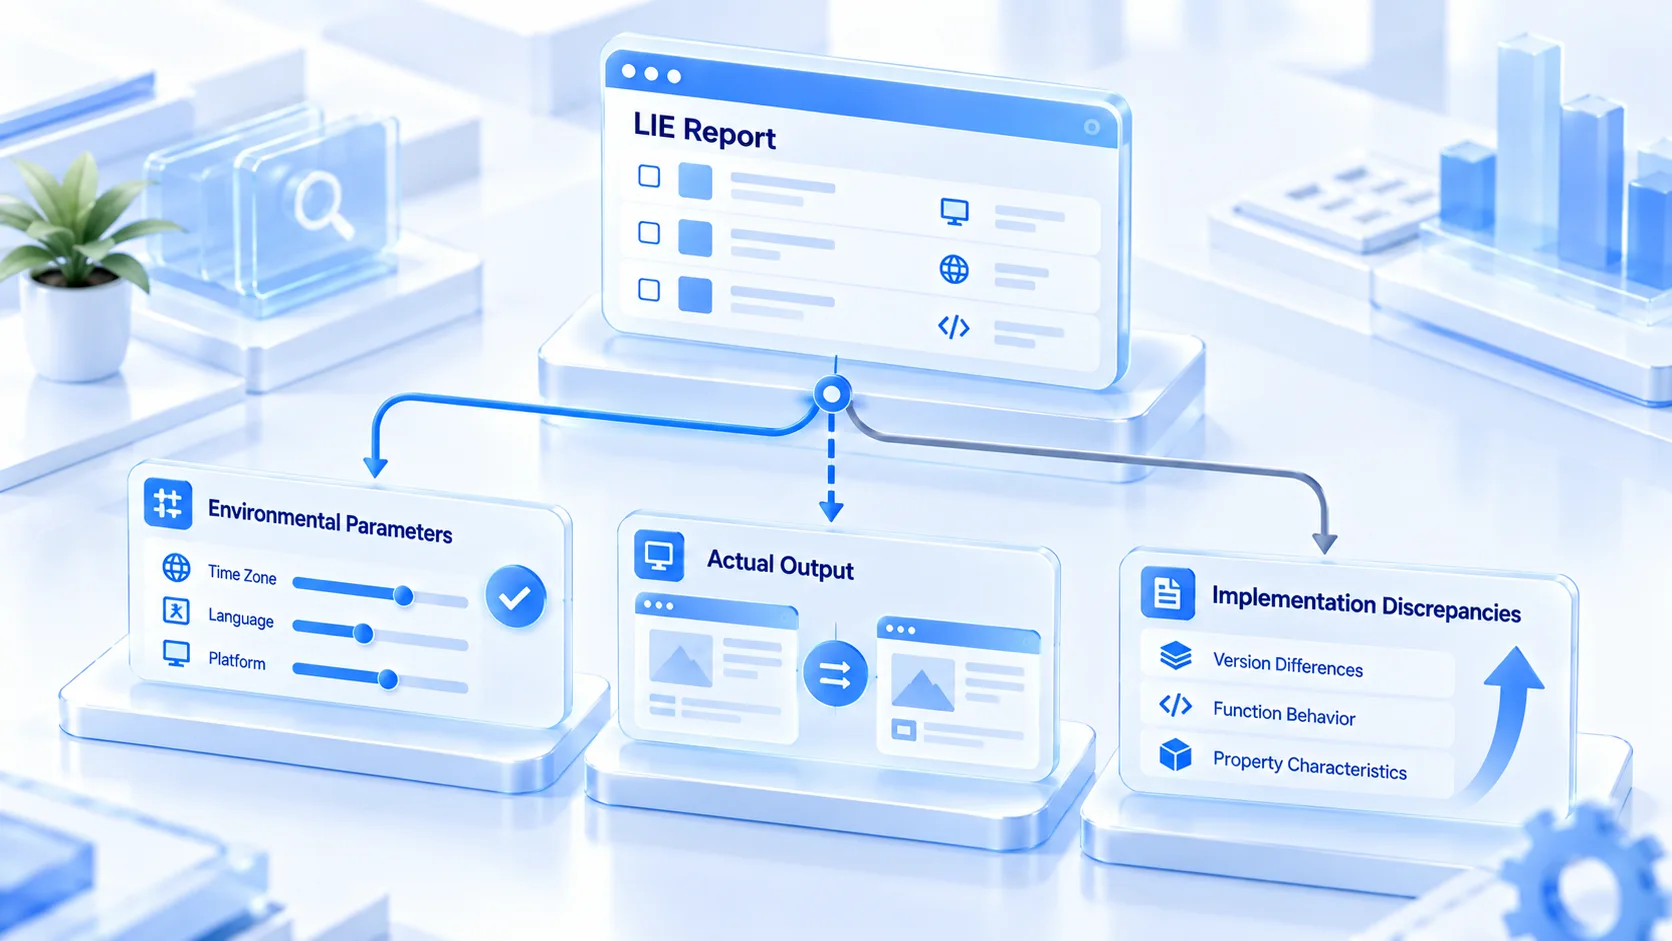
lie की सूची मिलते ही पैरामीटर बदलने की जल्दी न करें। रिपोर्ट में नाम लिए API को एक-एक करके देखें और समस्या को तीन दिशाओं में बाँटें। ये तीन दिशाएँ जाँच की सोच हैं, सख़्त डायग्नोस्टिक मानदंड नहीं, और कभी-कभी एक ही lie को कई दिशाओं में बारी-बारी से जाँचना पड़ता है।
दिशा 1: एनवायरनमेंट पैरामीटर अपेक्षा के मुताबिक हैं या नहीं। भाषा, टाइमज़ोन, प्लेटफ़ॉर्म डिक्लेरेशन जैसे कॉन्फ़िगरेशन आइटम अगर आपके आउटगोइंग IP और टारगेट रीजन से मेल नहीं खाते, तो वह एनवायरनमेंट सेटिंग के दायरे की दिक्कत है। MostMate भाषा सेटिंग, टाइमज़ोन सेटिंग, जियोलोकेशन वग़ैरह पैरामीटर को एनवायरनमेंट की फिंगरप्रिंट सेटिंग्स में रखकर एक साथ मैनेज करता है। हर आइटम IP-आधारित कॉन्फ़िगरेशन, रियल और कस्टम जैसे वैल्यू मोड सपोर्ट करता है, और प्रॉक्सी व फिंगरप्रिंट पैरामीटर हर एनवायरनमेंट के हिसाब से अलग रखे जाते हैं। कौन-सा आइटम आउटगोइंग से नहीं मिल रहा, वह एनवायरनमेंट कॉन्फ़िगरेशन में जाकर उसका मोड जाँचें। हर पैनल का लेआउट और फ़ील्ड की जानकारी, MostMate क्या है पेज पर पूरी मौजूद है।
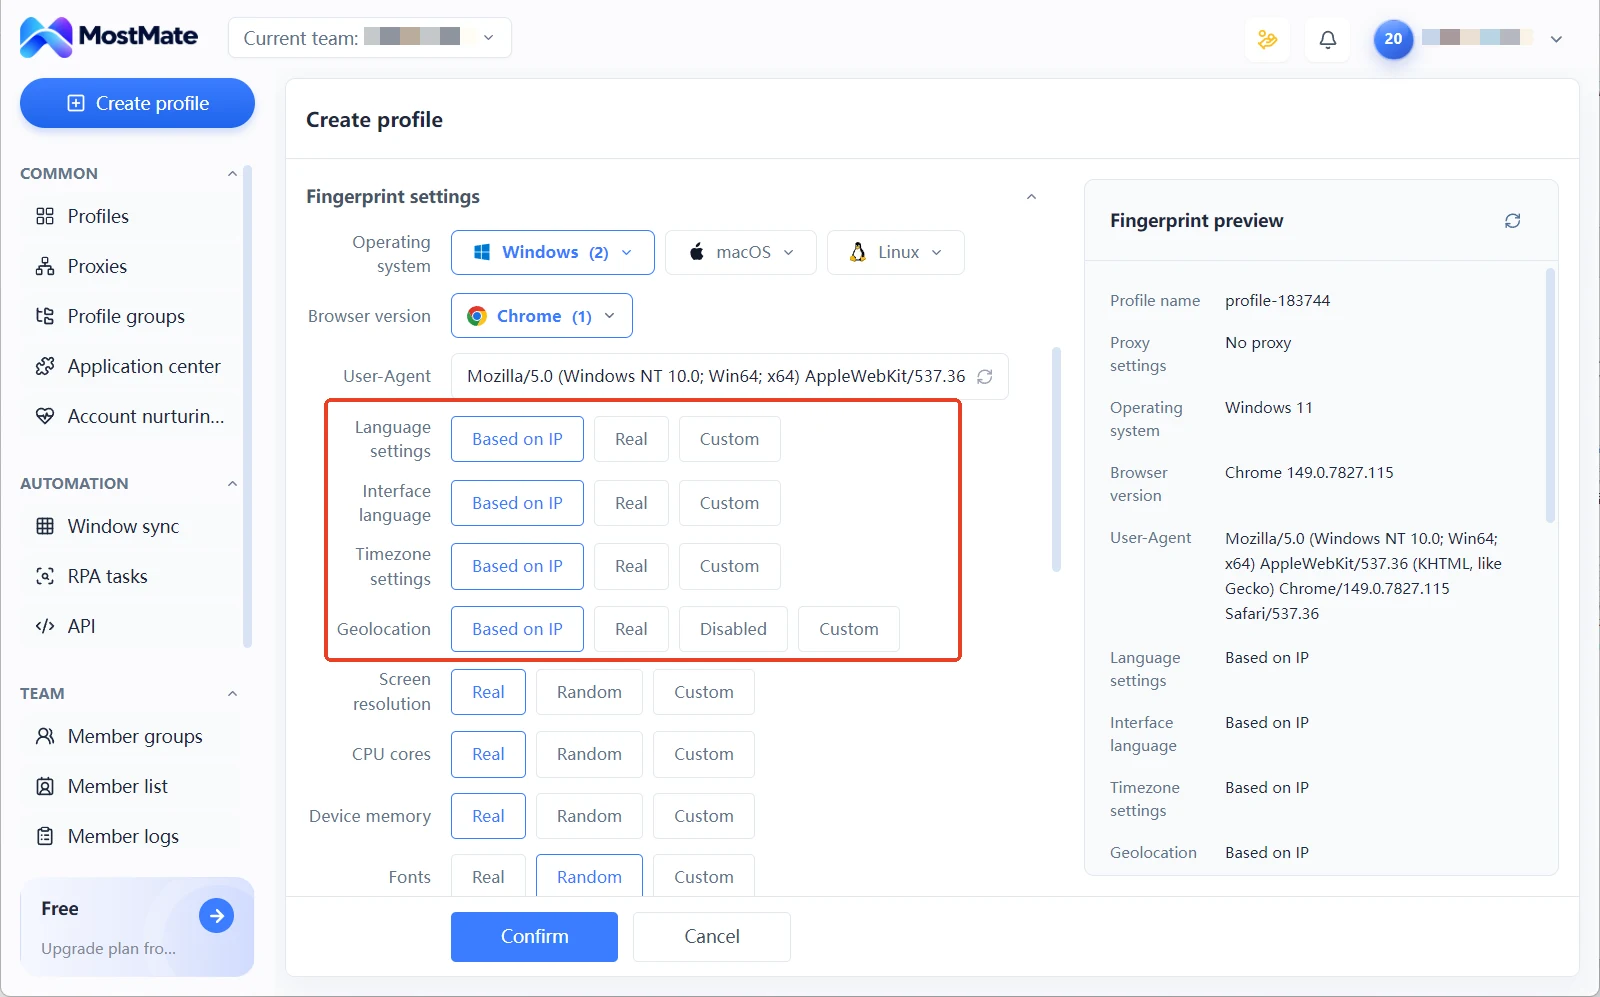
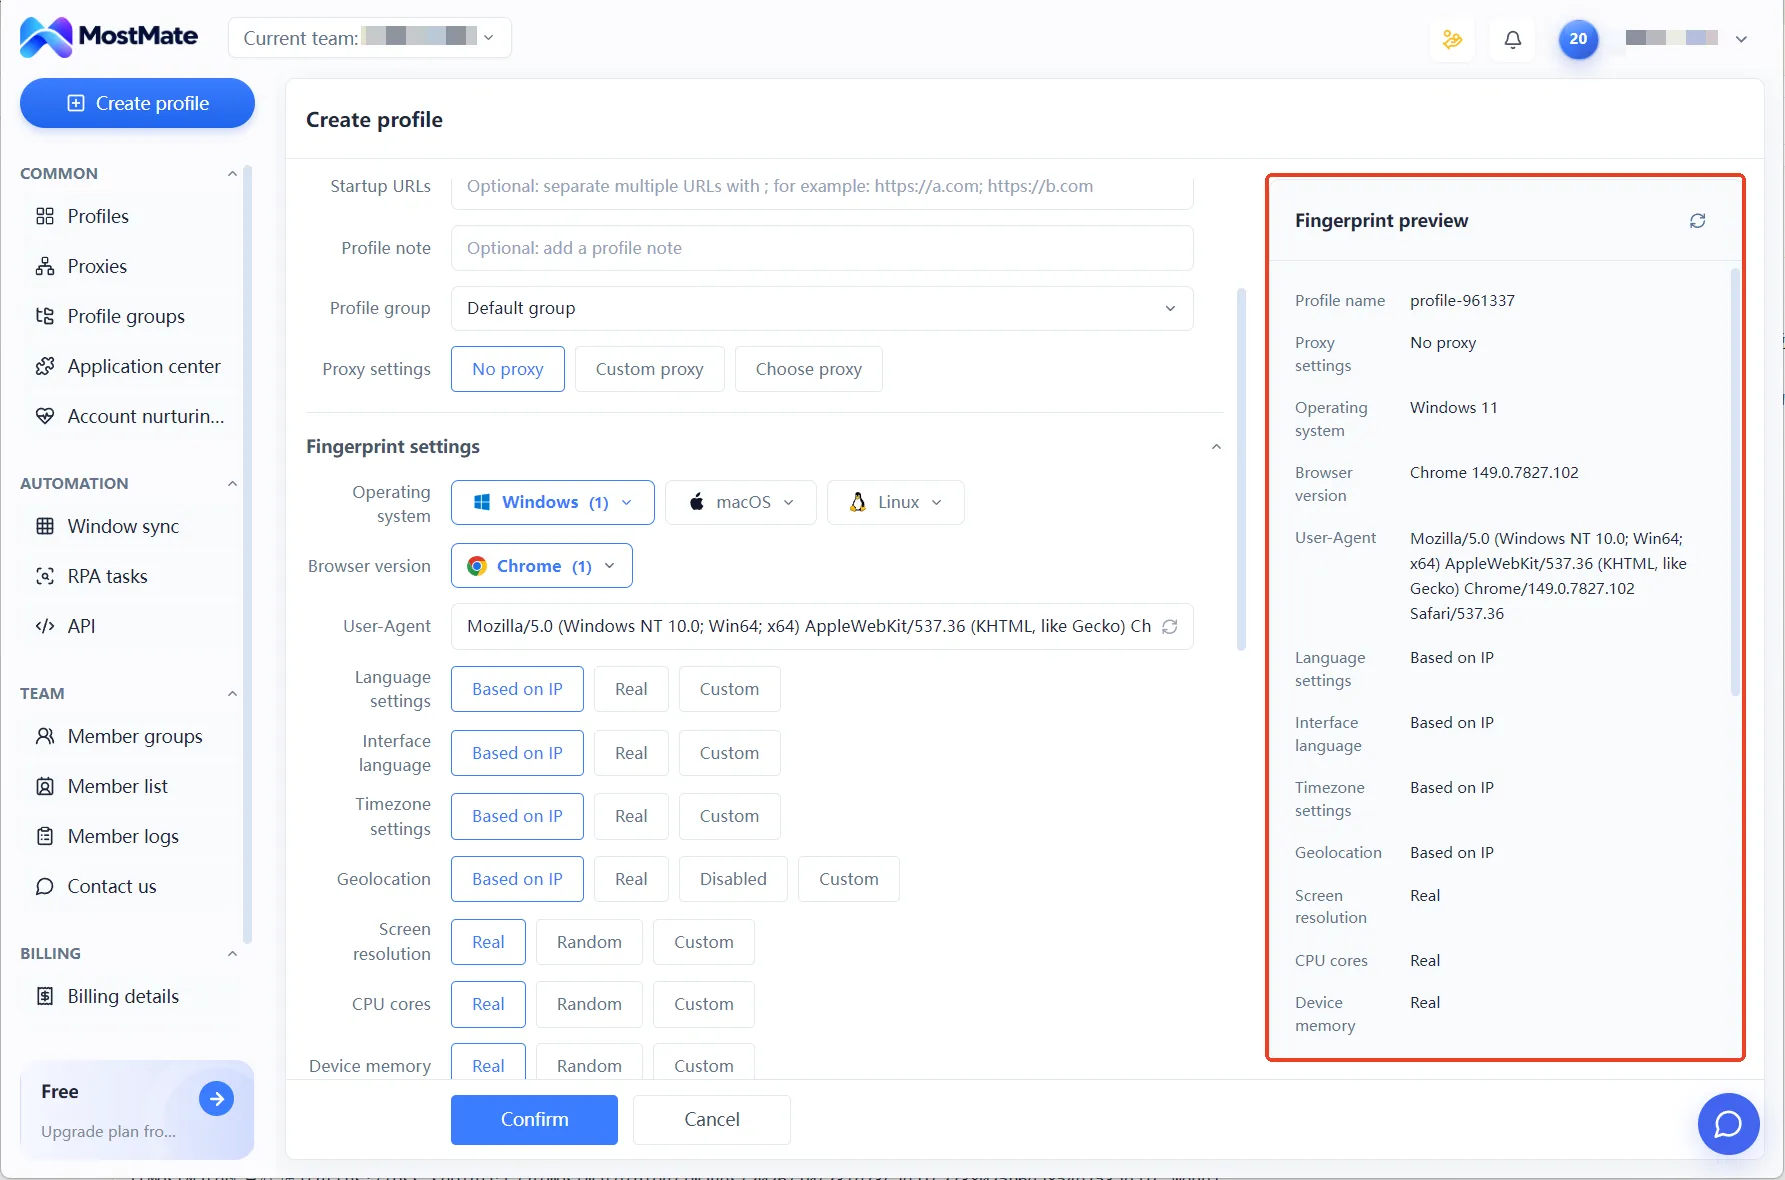
दिशा 2: ब्राउज़र का असली आउटपुट कॉन्फ़िगरेशन से मेल खाता है या नहीं। पैरामीटर सही सेट होना यानी यह नहीं कि पेज को वही रिज़ल्ट मिलेगा। कॉन्फ़िगरेशन पैनल में दिखता है “आपने क्या सेट किया”, डिटेक्शन पेज को मिलता है “ब्राउज़र असल में क्या आउटपुट कर रहा है”। दोनों के बीच ब्राउज़र कर्नेल है। जाँच का तरीका: डिटेक्शन पेज की रिपोर्ट की स्पष्ट वैल्यू को फिंगरप्रिंट प्रीव्यू पैनल की वैल्यू से एक-एक आइटम मिलाएँ। जो आइटम अलग निकलें, पहले उन्हें नोट कर लें।
दिशा 3: क्या रिपोर्ट ब्राउज़र इंप्लीमेंटेशन या डिटेक्शन तरीके से जुड़ी है। अगर lie फंक्शन व्यवहार, प्रॉपर्टी फ़ीचर्स जैसे आइटम्स पर केंद्रित हैं, तो एनवायरनमेंट कॉन्फ़िगरेशन बदलने से आम तौर पर मदद नहीं मिलती। खास रिपोर्ट देखकर तय करें कि बात ब्राउज़र वर्ज़न या इंप्लीमेंटेशन से जुड़ी है या नहीं, और ज़रूरत पड़े तो प्रोडक्ट सपोर्ट को फीडबैक दें।
CreepJS से एनवायरनमेंट जाँचने का चार-चरण फ्लो
दिशा तय होने के बाद काम नीचे के चार चरणों में करें। यह एक सामान्य जाँच फ्लो है, इसका मतलब यह नहीं कि हर lie सही-सही किसी कारण से मैप हो। मक़सद यह है कि हर बदलाव के पीछे आधार हो।
चरण 1: पहले रिकॉर्ड करें, बदलने में हाथ न लगाएँ। टेस्ट टाइम, ब्राउज़र वर्ज़न, एनवायरनमेंट कॉन्फ़िगरेशन और प्रॉक्सी स्टेटस सेव करें, रिपोर्ट के lie आइटम्स उतार लें। दूसरे समय या दूसरे नेटवर्क पर फिर से टेस्ट चलाकर देखें कि दिक्कत दोबारा आती है या नहीं। एक टेस्ट में संयोग का अंश होता है, उसे फ़ैसले के तौर पर नहीं लिया जा सकता।
चरण 2: कॉन्फ़िगरेशन और असली आउटपुट को आपस में मिलाएँ। तीन दिशाओं में क्लासिफाई करने के बाद, रीजन पैरामीटर से जुड़े आइटम्स पहले एनवायरनमेंट कॉन्फ़िगरेशन में जाकर मोड जाँचें। फिर डिटेक्शन पेज की रिपोर्ट को फिंगरप्रिंट प्रीव्यू पैनल से एक-एक आइटम मिलाएँ, और “ग़लत सेट किया” और “सेट किया लेकिन लागू नहीं हुआ” को अलग करें।
चरण 3: एक बार में सिर्फ एक जगह बदलें, बदलते ही दोबारा टेस्ट करें। एक साथ कई सेटिंग्स बदलेंगे तो रीटेस्ट में बदलाव आने पर भी नहीं बता पाएँगे कि किस आइटम ने असर किया। एक बदलें, एक राउंड टेस्ट करें। पहले और बाद की रिपोर्ट दोनों सेव रखें।
चरण 4: इंप्लीमेंटेशन-लेवल की समस्याओं को रिकॉर्ड करके रिपोर्ट करें। कई रीटेस्ट के बाद भी कुछ lie लगातार दिखें और कॉन्फ़िगरेशन से जुड़े न हों, तो ब्राउज़र वर्ज़न और रीप्रोडक्शन की शर्तें नोट करके प्रोडक्ट सपोर्ट को सौंप दें। पहले-बाद की रिपोर्ट तुलना करते समय यह देखें कि स्पष्ट समस्याएँ सुधरीं या नहीं, सिर्फ lie की कुल संख्या न देखें।
इन चार चरणों में सबसे असरदार पहला और तीसरा चरण है। रिकॉर्डिंग से समस्या ट्रेस हो पाती है, सिंगल-वेरिएबल बदलाव से नतीजा भरोसेमंद बनता है। इन दो चरणों को छोड़कर सीधे पैरामीटर बदलना, एनवायरनमेंट जाँच में सबसे आम ग़लत रास्ता है।
CreepJS की डिटेक्शन सीमा
साफ रिपोर्ट का मतलब यह नहीं कि अकाउंट तिजोरी में चला गया। CreepJS की माप सिर्फ ब्राउज़र के अंदर JS लेयर तक सीमित है। TLS फिंगरप्रिंट, IP रेपुटेशन, रिक्वेस्ट पेस, माउस ट्रैजेक्टरी जैसे ब्राउज़र के बाहर के सिग्नल इसमें से एक भी नहीं। असली प्लेटफ़ॉर्म का रिस्क कंट्रोल इन सिग्नल्स को साथ रखकर हिसाब लगाता है। इसलिए इसकी सही जगह डायग्नोस्टिक संदर्भों में से एक है, अंतिम फ़ैसला नहीं।
इसकी रिपोर्ट सिंगल-आइटम डिटेक्शन टूल्स के साथ इस्तेमाल करना ठीक रहता है। अलग-अलग पैरामीटर की क्वालिटी BrowserLeaks डिटेक्शन से कैटेगरी-दर-कैटेगरी जाँचें। अकाउंट-लेवल का ट्रस्ट असेसमेंट देखने के लिए ipHey ट्रस्ट स्कोर की मिली-जुली तस्वीर देख सकते हैं। कई रिपोर्ट्स, हर एक अपना हिस्सा देखती है। साथ मिलाकर ही एनवायरनमेंट की पूरी जाँच के करीब पहुँचा जा सकता है।
एक ऑपरेशन-लेवल की बात और। ऑनलाइन डिटेक्शन पेज आपके द्वारा सबमिट की गई ब्राउज़र जानकारी इकट्ठा करते हैं, टेस्ट से पहले साइट का सोर्स जाँच लें। किसी अनजान सोर्स वाले डिटेक्शन साइट पर एनवायरनमेंट टेस्ट न करें। CreepJS का आधिकारिक पेज इस लेख की शुरुआत में दिया गया है, एक्सेस करते समय देख लें कि डोमेन मैच करता है या नहीं, सर्च रिज़ल्ट से क्लिक करने की बजाय बुकमार्क से जाना ज़्यादा सुरक्षित है। टेस्ट के लिए इस्तेमाल होने वाले एनवायरनमेंट में सेंसिटिव अकाउंट जानकारी न रखना, बनाए रखने लायक आदत है। यह इसलिए नहीं कि डिटेक्शन फ्लो में कोई ज़बरदस्ती की शर्त हो।
सामान्य सवाल
CreepJS के दिखाए lie को ज़ीरो किया जा सकता है?
ज़ीरो करना बुद्धिमान लक्ष्य नहीं है। कुछ lie ब्राउज़र इंप्लीमेंटेशन और डिटेक्शन तरीके से जुड़े होते हैं, ज़्यादातर फिंगरप्रिंट ब्राउज़र में कुछ न कुछ रह जाता है। ऐसे आइटम्स यूज़र साइड से ठीक नहीं होते, यह प्रोडक्ट वर्ज़न अपडेट पर निर्भर करता है। रीजन पैरामीटर से जुड़ी असंगति ही ठीक करने लायक है: चार-चरण फ्लो से जाँचें, सिंगल-वेरिएबल बदलाव करें, रीटेस्ट के रिकॉर्ड रखें, और जो ठीक हो सकता है उसे पूरी तरह ठीक करें। बदलाव का असर देखते समय यह देखें कि खास आइटम ग़ायब हुए या नहीं, सिर्फ कुल संख्या पर नज़र न टिकाएँ।
स्कोरिंग टूल हाई स्कोर देता है, CreepJS lie की झड़ी दिखाता है, क्यों?
दोनों टूल्स अलग सवालों के जवाब देते हैं। स्कोरिंग टूल आइटम-दर-आइटम वैल्यू जाँचता है, सब पास होने पर हाई स्कोर देता है। CreepJS फ़ीचर्स के बीच के रिश्ते जाँचता है; हाई स्कोर सिर्फ यह साबित करता है कि अलग-अलग आइटम ठीक हैं, यह साबित नहीं करता कि दर्जनों आइटम मिलकर एक आत्म-संगत डिवाइस बनते हैं। पूरी तरह संभव है कि किसी एनवायरनमेंट के सभी अलग-अलग आइटम टॉप हों लेकिन क्रॉस-चेक में दिक्कत आए। दोनों रिपोर्ट्स साथ रखकर देखने से ही पूरा फ़ैसला बनता है।
lie लिस्ट में टाइमज़ोन, भाषा मेल नहीं खाती, क्या करें?
पहले आउटगोइंग IP की असली लोकेशन पक्की करें, फिर एनवायरनमेंट कॉन्फ़िगरेशन में भाषा, टाइमज़ोन वग़ैरह पैरामीटर का वैल्यू मोड जाँचें। रीजन से जुड़े आइटम्स IP-आधारित कॉन्फ़िगरेशन को सौंपा जा सकता है, सेव करके रीटेस्ट करें। एक बार में सिर्फ एक जगह बदलें। अगर आउटगोइंग की लोकेशन में ही दिक्कत है, तो पहले लाइन की समस्या सुलझाएँ। क्रम उलटा नहीं चल सकता, वरना सही कॉन्फ़िगरेशन भी बिगड़ जाता है।
निष्कर्ष
CreepJS की रिपोर्ट एक डायग्नोस्टिक संदर्भ है, अकाउंट सिक्योरिटी स्कोर नहीं। यह बताती है कि क्रॉस-वेरिफिकेशन के सामने आपके एनवायरनमेंट में कौन-कौन सी असंगतियाँ हैं। कारण कॉन्फ़िगरेशन में है, आउटपुट में या इंप्लीमेंटेशन में, यह इस लेख की तीन दिशाओं से एक-एक करके जाँचना होगा।
शुरुआत का सुझाया तरीका बहुत हल्का है। एक-दो एनवायरनमेंट चुनकर आधिकारिक डिटेक्शन एक राउंड चलाएँ, रिपोर्ट आर्काइव करें, और चार-चरण फ्लो से एक बार गुज़रें। जो आइटम समझ आ जाएँ उन्हें वहीं सुलझाएँ, जो न समझ आएँ उन्हें रिकॉर्ड करके वर्ज़न अपडेट देखें। एनवायरनमेंट कॉन्फ़िगरेशन और प्रॉक्सी मैनेजमेंट के एंट्री पॉइंट MostMate में ही हैं, MostMate डाउनलोड पेज से क्लाइंट इंस्टॉल करके शुरू करें। मौजूदा एनवायरनमेंट सीधे टेस्ट के लिए इस्तेमाल किए जा सकते हैं।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



