
O que fazer quando o CreepJS reporta lie? Guia de interpretação do relatório e verificação do ambiente
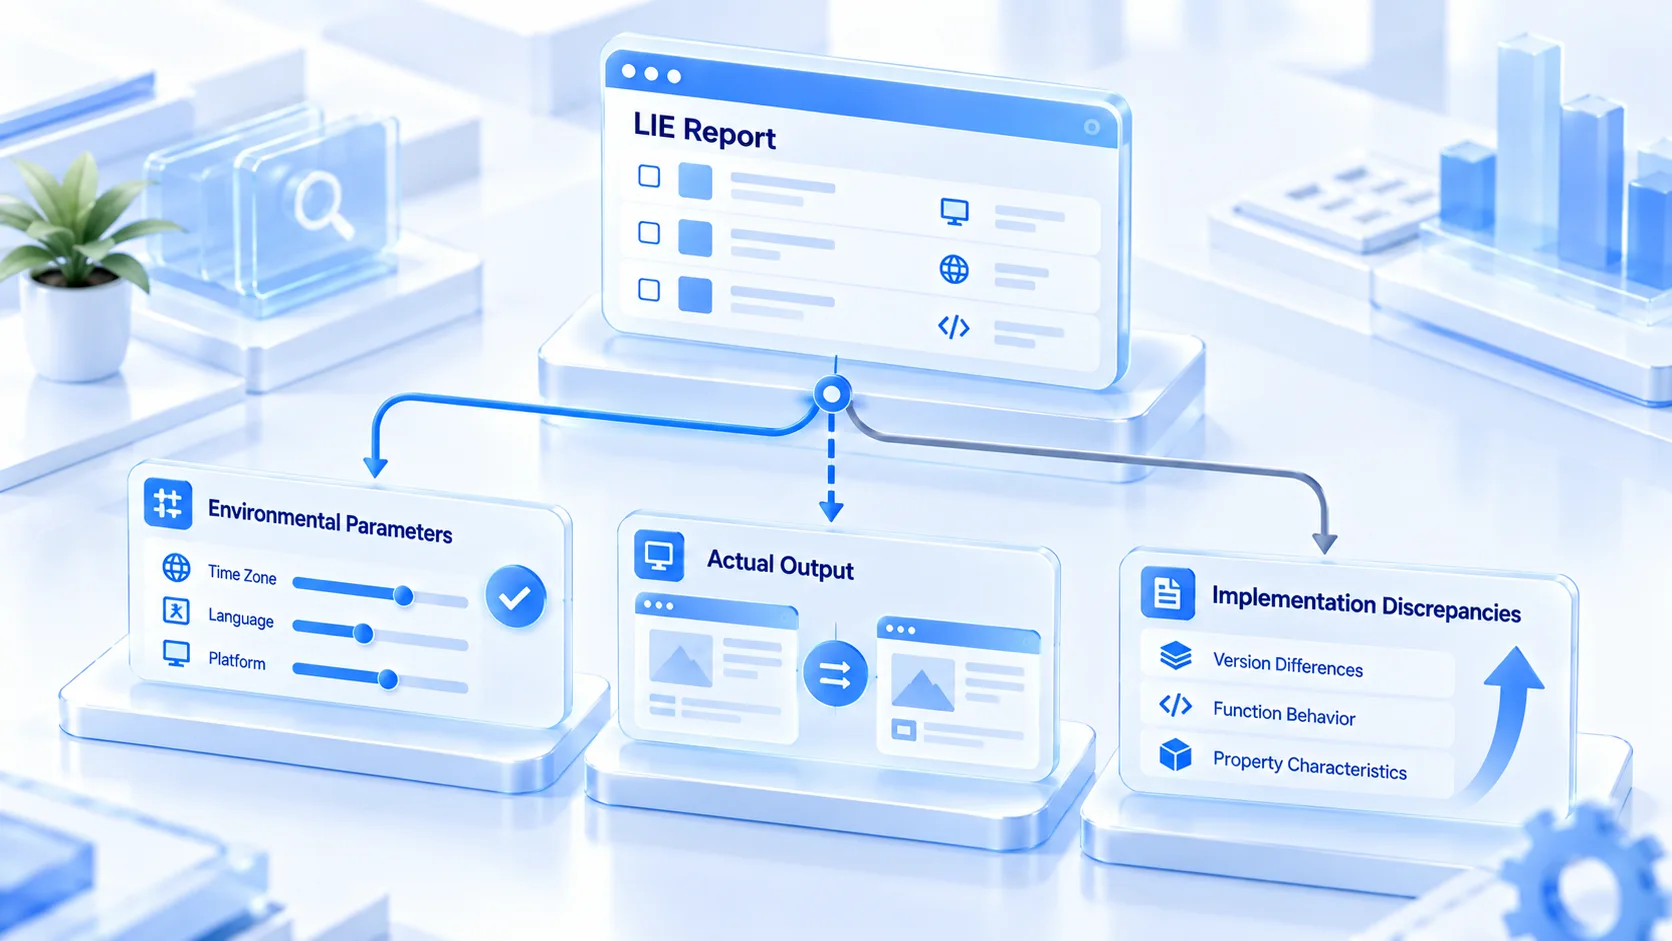
Conclusão principal: quando o CreepJS reporta um lie, significa que surgiu uma inconsistência entre os vários caminhos de verificação dele. O lie em si não aponta a causa diretamente. As causas não são apenas uma: podem ser parâmetros do ambiente desalinhados, a saída real da página diferente da configuração, ou algo relacionado à forma de implementação do navegador. Este artigo explica a lógica de verificação cruzada e organiza a verificação em três direções e um fluxo de quatro etapas, para você entender o relatório e localizar a origem do problema.
Quem roda operações com navegador fingerprint, em algum momento já passou pela mesma cena: abre o ambiente, acessa a página oficial de deploy do CreepJS e no rodapé da página está uma lista de lie. Como entender essa lista, se é preciso se preocupar e por onde começar a corrigir, a maioria dos artigos na internet só fala do quão poderoso é o detector e raramente fala o que fazer depois de receber o resultado. Este artigo cobre essa segunda metade. O princípio da validação cruzada de parâmetros já foi abordado, da perspectiva de risco das plataformas, no artigo por que não randomizar parâmetros de fingerprint, e não será repetido aqui.
O que é o CreepJS e por que usuários de navegador fingerprint devem se importar
O CreepJS é uma página open source de detecção de fingerprint de navegador. Ele examina um grande número de características expostas pelo navegador e presta atenção especial a contradições entre algumas delas. Diferente de ferramentas que pontuam item por item, seu método central é a verificação cruzada: não adivinha o que o seu ambiente deveria ser, apenas verifica se ele se contradiz.
Um exemplo deixa claro. O ambiente alega ser um Windows da região dos EUA, mas a lista de fontes exibe fontes chinesas; o fuso horário diz Nova York, mas a saída de idioma não bate. Cada item, isolado, parece razoável; colocados lado a lado, não fecham as contas. O CreepJS registra esses casos de contas que não fecham como um lie e os lista no relatório.
Para usuários de navegador fingerprint, o motivo de prestar atenção é prático: o antifraude das plataformas faz a mesma validação cruzada de parâmetros, e o relatório do CreepJS equivale a expor essa verificação à luz do dia. Entendê-lo é saber antecipadamente quais pontos do seu ambiente não sobrevivem a uma conferência. Mas antes é preciso alinhar uma expectativa. A quantidade de lie não é uma nota de qualidade do ambiente; o motivo vem mais adiante.
Por que o CreepJS reporta lie
A lógica de verificação dele pode ser resumida em duas linhas. Compreendendo essas duas linhas, fica fácil classificar os itens do relatório. Cada linha tem seu papel.
A primeira linha é a conferência entre contextos e por múltiplos caminhos. Sobre um mesmo fato, ele costuma coletar valores por vários caminhos. A thread principal e o Web Worker são dois ambientes de execução independentes, cada um com seus objetos nativos. As saídas relacionadas de um mesmo navegador geralmente devem seguir a lógica da implementação dele, mas as saídas de APIs diferentes não precisam ser idênticas. Além das declarações de propriedades, comportamentos observáveis como mensagens de erro e suporte a recursos podem servir de referência. O script de detecção junta as respostas dos caminhos e registra um lie quando há inconsistência evidente. Alguns lie estão relacionados a sobrescrita de propriedades ou diferenças de implementação, mas um item isolado não basta para determinar a causa.
A segunda linha é a verificação no nível estrutural. Alguns lie se relacionam a informações como comportamento de funções e características de propriedades, e o resultado pode refletir parte das diferenças de implementação. Para usuários de navegador fingerprint, esses itens merecem atenção, mas não é preciso estudar a fundo o mecanismo de JavaScript por trás de cada um; isso é trabalho de quem desenvolve o produto. A sensibilidade dele a técnicas como sobrescrita de propriedades e encapsulamento de funções foi organizada na análise técnica do BrowserInsight, que vale a leitura para quem quiser se aprofundar.
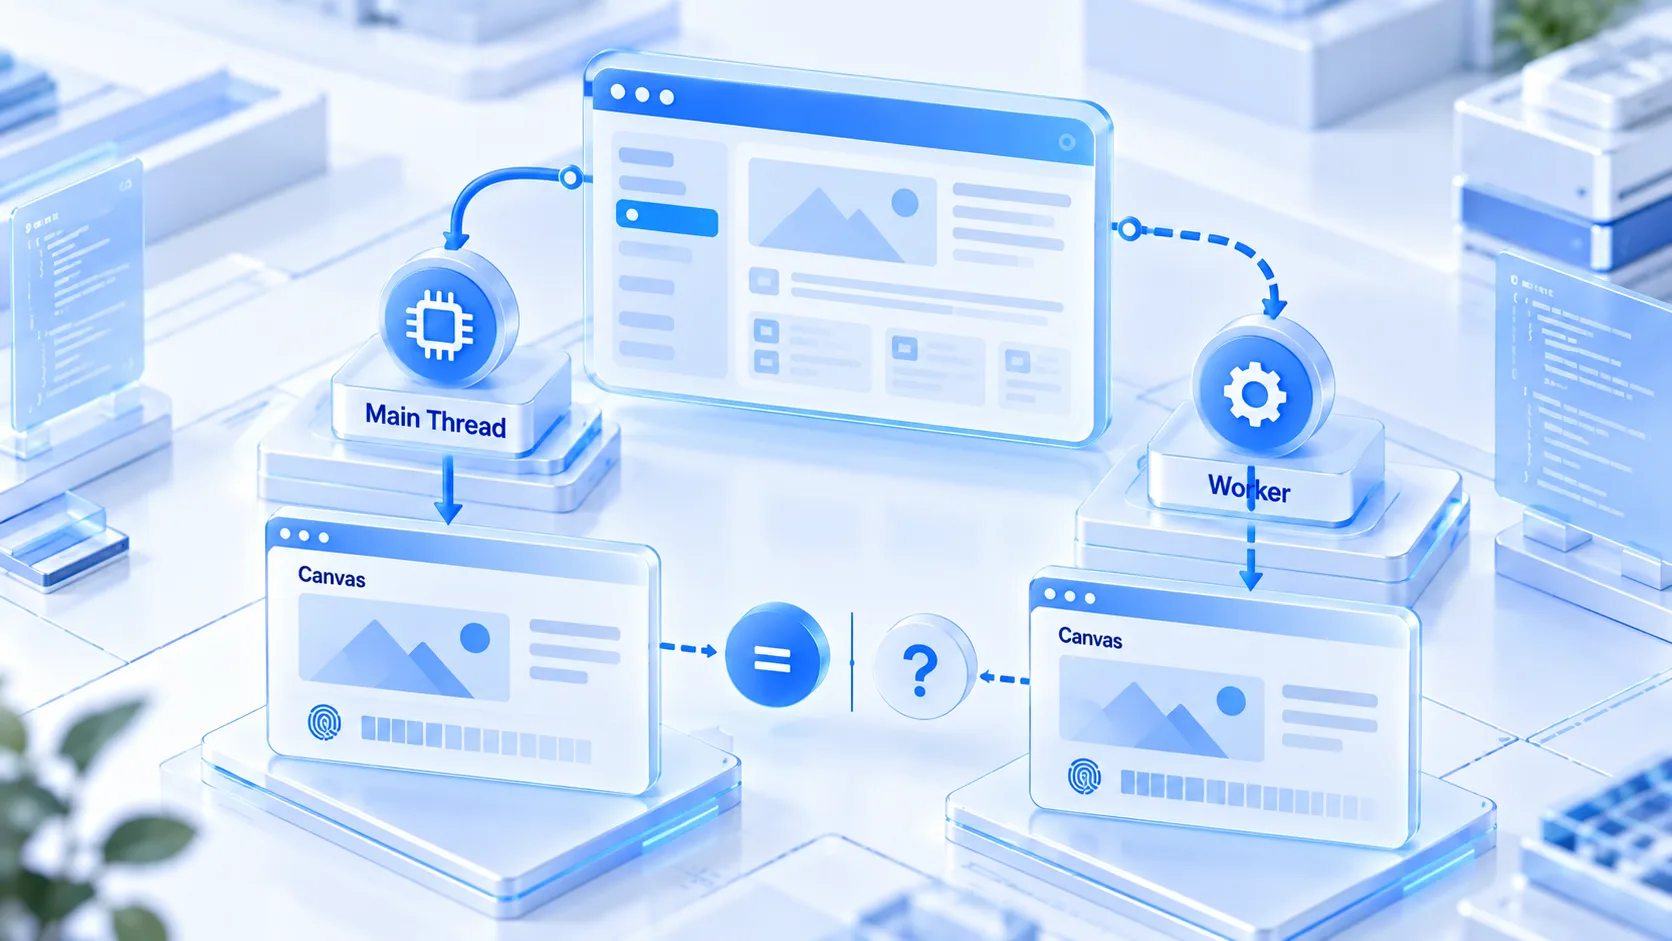
As duas linhas juntas mostram uma coisa: o valor de um parâmetro isolado não basta para julgar o ambiente do navegador como um todo. Um ambiente pode ter valores individuais bonitos e problemas na conferência cruzada, e o contrário também vale.
Como ler o relatório de lie: três direções de investigação
Recebeu a lista de lie, não corra para mudar parâmetros. Examine um a um as APIs apontadas no relatório e classifique o problema em três direções. Essas três direções são um roteiro de investigação, não um critério de diagnóstico rígido; às vezes o mesmo lie precisa ser conferido por várias direções em sequência.
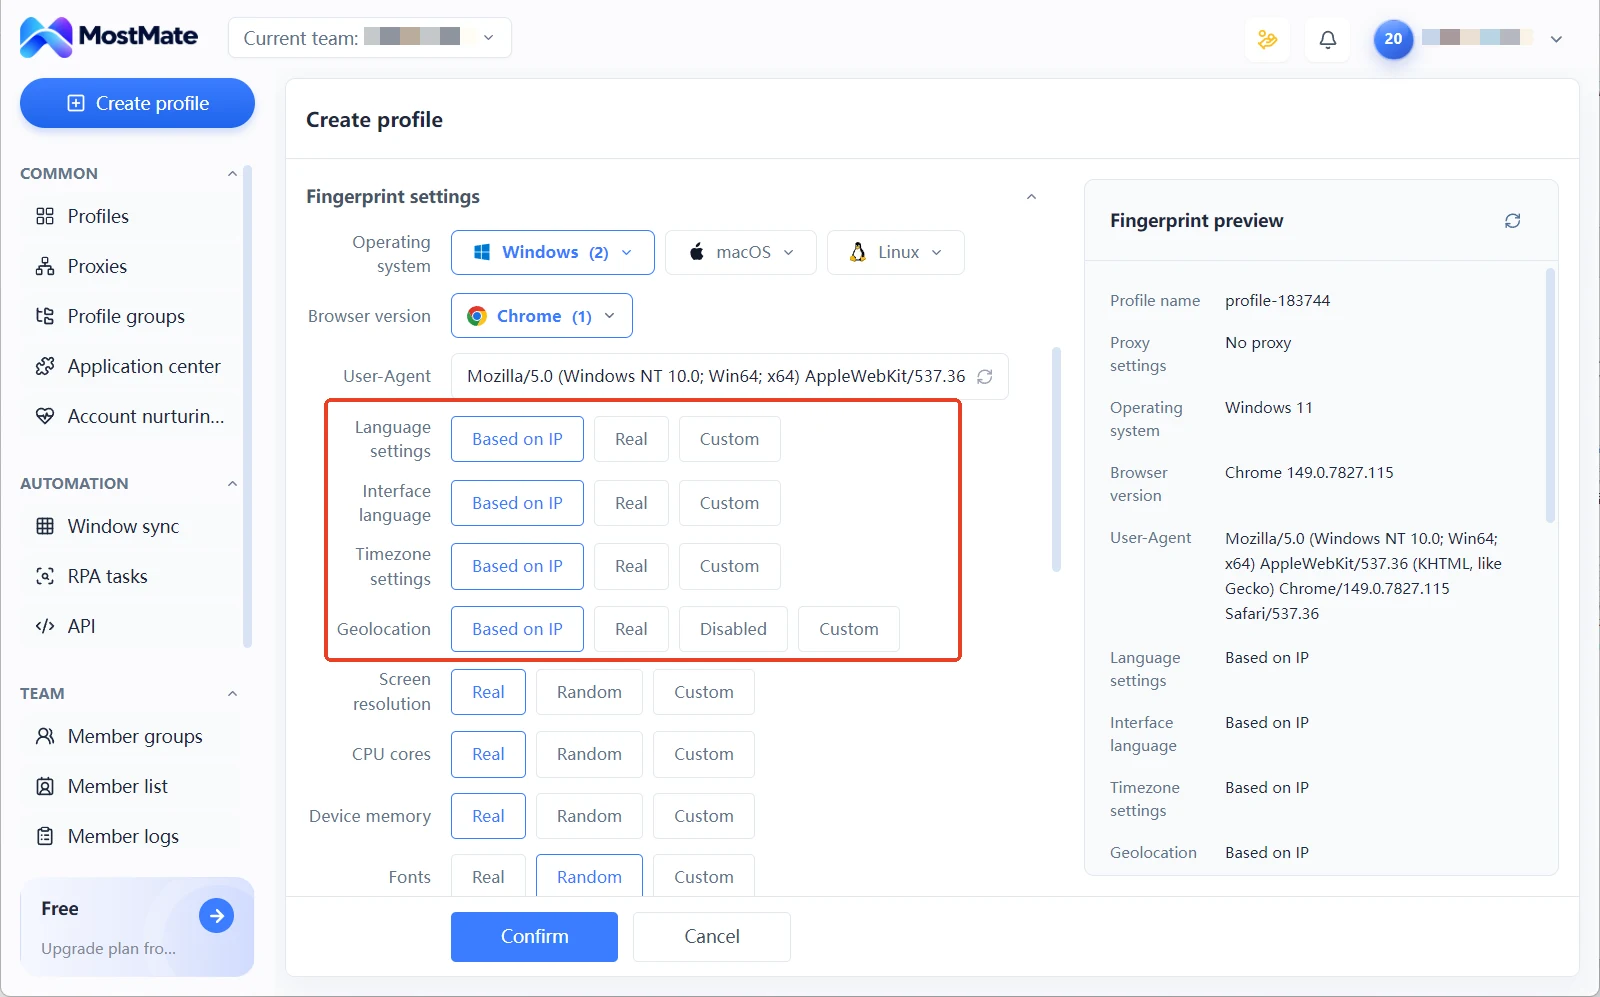
Direção um: os parâmetros do ambiente estão como esperado. Configurações como idioma, fuso horário e declaração de plataforma, se não batem com o seu IP de saída ou com a região alvo, são problemas do lado da configuração do ambiente. O MostMate reúne idioma, fuso horário, geolocalização e outros parâmetros nas configurações de fingerprint do ambiente, gerenciados de forma unificada. Cada item suporta modos de valor como configuração com base no IP, valores reais e personalizados, e proxy e parâmetros de fingerprint ficam guardados por ambiente. Se um item não bate com a saída, volte à configuração do ambiente e confira aquele item. O layout de cada painel e o padrão de cada campo estão apresentados na página O que é o MostMate.
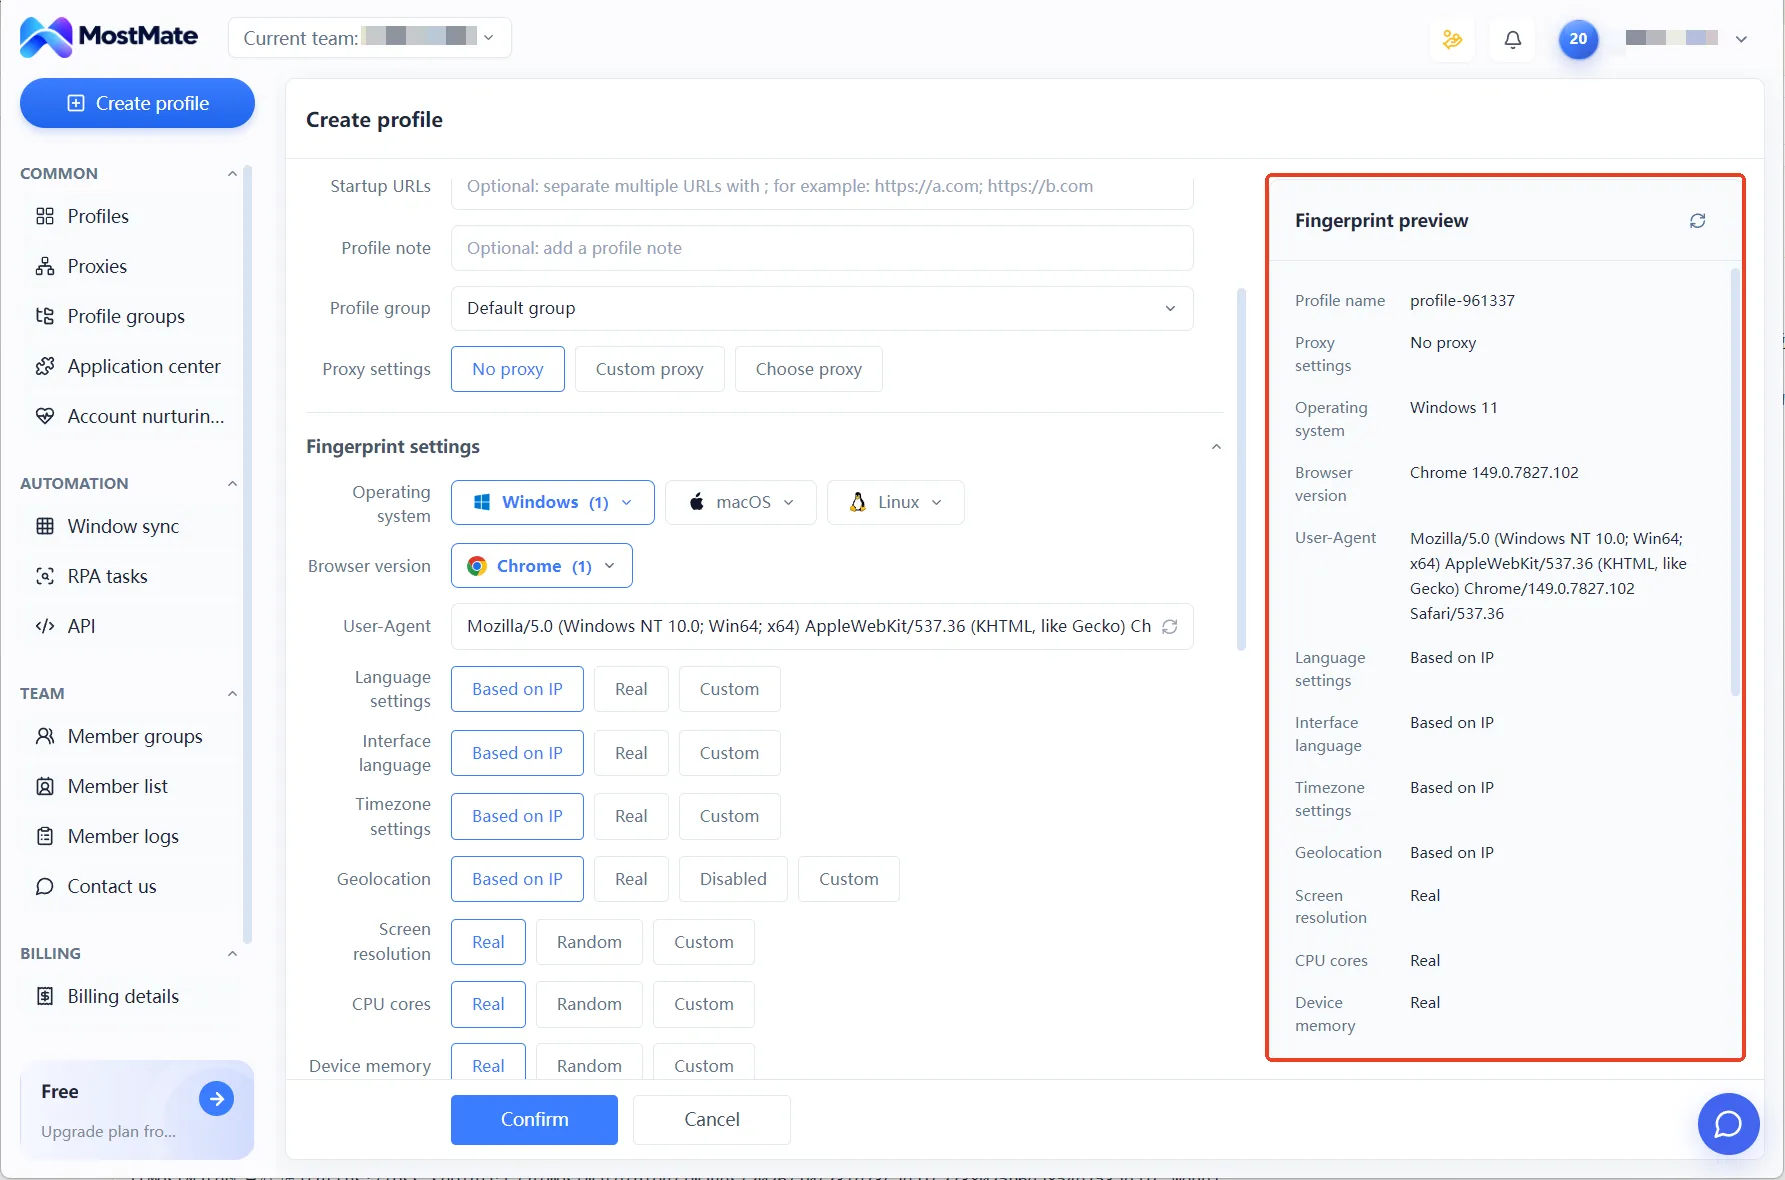
Direção dois: a saída real do navegador bate com a configuração. Parâmetros corretamente definidos não garantem que a página leia o mesmo resultado. O que você vê no painel de configuração é o que você definiu; o que a página de teste recebe é o que o navegador realmente produziu. Entre os dois está o núcleo do navegador. O método de conferência é comparar item por item os valores concretos do relatório da página de teste com os valores do painel de pré-visualização de fingerprint. Anote primeiro os itens com divergência.
Direção três: o relatório envolve a implementação do navegador ou o próprio método de detecção. Se os lie se concentram em itens como comportamento de funções e características de propriedades, mudar a configuração do ambiente geralmente não ajuda. É preciso avaliar com o relatório em mãos se há relação com a versão ou a implementação do navegador e, quando necessário, reportar ao suporte do produto.
Fluxo de quatro etapas para verificar o ambiente com o CreepJS
Definida a direção, a operação segue as quatro etapas abaixo. Este é um fluxo genérico de investigação e não garante que todo lie corresponda com precisão a uma causa. O objetivo é que cada ajuste tenha uma base.
Etapa 1: registre primeiro, não mexa em nada. Salve o horário do teste, a versão do navegador, a configuração do ambiente e o estado do proxy, e copie os itens de lie do relatório. Rode novamente em outro horário ou em outra rede para confirmar se o problema se repete. Um único teste tem componentes de acaso e não basta como conclusão.
Etapa 2: confira a configuração e a saída real. Depois de classificar nas três direções, os itens ligados a parâmetros de região vão primeiro à configuração do ambiente para conferir os valores. Em seguida, compare o relatório da página de teste com o painel de pré-visualização de fingerprint, separando definiu errado de definiu mas não surtiu efeito.
Etapa 3: mude apenas uma coisa por vez e teste de novo imediatamente. Ajustar várias configurações ao mesmo tempo faz com que, mesmo havendo mudança no reteste, não se saiba qual item atuou. Mude um item, rode um teste. Guarde o relatório de antes e o de depois.
Etapa 4: problemas de implementação, registre e reporte. Se, após vários retestes, alguns lie aparecem de forma estável e sem relação com a configuração, anote a versão do navegador e as condições de reprodução e encaminhe ao suporte do produto. Ao comparar relatórios, veja se os problemas específicos melhoraram, não apenas o total de lie.
Nessas quatro etapas, as mais valiosas são a primeira e a terceira. O registro torna o problema rastreável e o ajuste de variável única torna a conclusão confiável. Pular essas duas etapas e sair mudando parâmetros é o desvio mais comum ao investigar ambientes.
Os limites de detecção do CreepJS
Um relatório limpo não significa que a conta está no cofre. O alcance de medição do CreepJS fica na camada de JS dentro do navegador. Impressão digital TLS, reputação de IP, ritmo de requisições, trajetória do mouse e outros sinais fora do navegador, ele não toca em nenhum. O antifraude das plataformas reais calcula tudo isso junto. Por isso o lugar dele é como uma das referências de diagnóstico, não como veredito final.
O relatório dele combina bem com ferramentas de verificação por item. A qualidade de parâmetros individuais pode ser conferida categoria por categoria com o guia de detecção do BrowserLeaks. Para avaliação de confiança no nível da conta, veja também a impressão geral dada pelo trust score do ipHey. Cada relatório cobre um trecho. Juntos, eles se aproximam de um check-up completo do ambiente.
Fica ainda um lembrete operacional. Páginas de teste online coletam as informações do navegador que você envia; antes de testar, confirme a origem do site. Não teste o ambiente em sites de detecção de origem desconhecida. A página oficial de deploy do CreepJS foi indicada no início deste artigo; ao acessar, confira se o domínio confere, e entrar por bookmark é mais seguro do que clicar a partir de resultados de busca. Não deixe informações sensíveis de conta no ambiente usado para testes; é um hábito que vale manter. Não porque o processo de teste exija isso.
Perguntas frequentes
Dá para zerar os lie reportados pelo CreepJS?
Zerar não é um objetivo razoável. Parte dos lie se relaciona à implementação do navegador e ao método de detecção, e a maioria dos navegadores fingerprint deixa alguns. Esses itens não podem ser corrigidos pelo usuário e dependem das atualizações do produto. Só as inconsistências ligadas a parâmetros de região merecem ação: conferir pelo fluxo de quatro etapas, ajustar uma variável por vez, retestar e manter registro, corrigindo bem a parte que pode ser corrigida. Ao comparar o efeito das mudanças, veja se os itens específicos sumiram, não apenas o total.
Por que a ferramenta de pontuação dá nota alta e o CreepJS reporta um monte de lie?
As duas ferramentas respondem a perguntas diferentes. A de pontuação examina valores item por item e dá nota alta quando todos passam. O CreepJS examina relações entre características; a nota alta só prova que cada item isolado está bem, não prova que dezenas deles formam um dispositivo coerente. Um ambiente pode ser excelente em todos os itens isolados e ter problemas na conferência. Ver os dois relatórios juntos é que dá um julgamento completo.
Na lista de lie, fuso horário e idioma não batem. Como resolver?
Primeiro confirme a localização real do IP de saída, depois vá à configuração do ambiente conferir o modo de valor de idioma, fuso horário e outros parâmetros. Os itens ligados à região podem ficar a cargo da configuração com base no IP; salve e reteste. Mude apenas uma coisa por vez. Se a própria localização da saída estiver desviada, resolva primeiro o problema da linha. A ordem não pode ser invertida, senão é fácil desarrumar uma configuração que estava certa.
Conclusão
O relatório do CreepJS é uma referência de diagnóstico, não uma pontuação de segurança da conta. Ele diz quais inconsistências o ambiente apresenta diante da verificação cruzada. Se a causa está na configuração, na saída ou na implementação, é preciso conferir item por item pelas três direções deste artigo.
A forma sugerida de começar é leve. Escolha um ou dois ambientes, rode uma rodada do teste oficial, guarde o relatório e siga o fluxo de quatro etapas. Os itens que você souber explicar, trate na hora; os que não souber, registre e acompanhe as atualizações. A entrada da configuração de ambiente e do gerenciamento de proxy está no MostMate, basta instalar o cliente pela página de download do MostMate para começar. Ambientes já existentes podem ser testados diretamente.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



