
Co gdy CreepJS zgłasza lie? Przewodnik po raporcie i sprawdzaniu środowiska
Główny wniosek: Gdy CreepJS zgłasza lie, między jego ścieżkami wykrywania pojawiła się niespójność. Sama lie nie wskazuje przyczyny. Powodów może być kilka: parametry środowiska mogą być niedopasowane, faktyczny wynik strony może odbiegać od konfiguracji, a wszystko może też wiązać się ze sposobem implementacji przeglądarki. Ten artykuł wyjaśnia zasadę weryfikacji krzyżowej, porządkuje sprawdzanie w trzy kierunki i czterostopniową procedurę, dzięki czemu zrozumiesz raport i zlokalizujesz źródło problemu.
Większość osób pracujących na przeglądarce antywykrywalnej prędzej czy później trafia na ten sam obraz: otwierasz środowisko, wchodzisz na oficjalną stronę CreepJS, a pod spodem czeka lista lie. Jak czytać tę listę, czy panikować i od czego zacząć poprawki? Większość tekstów w sieci opowiada tylko o tym, jak sprytny jest detektor, a pomija to, co zrobić po uzyskaniu wyniku. Ten artykuł uzupełnia właśnie tę drugą połowę. Logikę wzajemnej weryfikacji parametrów omawialiśmy w tekście dlaczego nie warto losować parametrów fingerprint z perspektywy ryzyka po stronie platformy, więc tutaj nie wracamy do tego tematu.
Czym jest CreepJS i dlaczego interesuje użytkowników przeglądarek antywykrywalnych
CreepJS to otwarta strona do testowania odcisku przeglądarki. Sprawdza dużą liczbę cech wystawianych przez przeglądarkę i szczególną uwagę poświęca konfliktom między niektórymi z nich. W odróżnieniu od narzędzi punktujących każdy parametr osobno jego rdzeniem jest weryfikacja krzyżowa: nie zgaduje, jaki twoje środowisko „powinno być”, tylko patrzy, czy nie przeczy samemu sobie.
Wystarczy jeden przykład. Środowisko podaje się za amerykański Windows, a na liście fontów widać chińskie czcionki; strefa czasowa mówi Nowy Jork, a wynik języka się nie zgadza. Każdy element osobno wygląda sensownie, ale razem nie dodają się do całości. Taki „brak rozrachunku” CreepJS zapisuje jako jedno lie i wypisuje w raporcie.
Dla użytkownika przeglądarki antywykrywalnej powód jest bardzo praktyczny: ryzyko po stronie platformy też opiera się na wzajemnym sprawdzaniu parametrów, a raport CreepJS wystawia te kontrole na jaw. Zrozumienie go to wcześniejsza wiedza o tym, które miejsca twojego środowiska nie wytrzymują rozrachunku. Warto jednak od razu ustawić oczekiwanie. Liczba lie nie jest oceną jakości środowiska, przyczynę wyjaśnimy dalej.
Dlaczego CreepJS zgłasza lie
Sposób działania jego testów da się ująć w dwie linie. Gdy je zrozumiesz, łatwo sklasyfikujesz pozycje z raportu. Każda z nich ma swoje zadanie.
Pierwsza linia to kontrola międzykontekstowa i wielościeżkowa. Ta sama informacja często jest pobierana z kilku ścieżek. Główny wątek i Web Worker to dwa niezależne środowiska wykonawcze, każde z własnymi natywnymi obiektami. Powiązane wyniki tej samej przeglądarki powinny zwykle odpowiadać jej logice implementacji, a wyniki różnych API nie muszą być identyczne. Poza deklaracjami właściwości innym punktem odniesienia mogą być obserwowalne zachowania, jak komunikaty o błędach czy wsparcie funkcji. Skrypt testowy składa odpowiedzi ze wszystkich ścieżek i przy wyraźnej rozbieżności zapisuje lie. Niektóre lie wiążą się z nadpisywaniem właściwości lub różnicami implementacji, ale z jednej pozycji nie da się ustalić przyczyny.
Druga linia to kontrola na poziomie struktury. Niektóre lie wiążą się z zachowaniem funkcji czy cechami właściwości, a wyniki mogą odzwierciedlać część różnic implementacji. Dla użytkownika przeglądarki antywykrywalnej takie pozycje warto odnotować, ale nie trzeba zgłębiać stojącego za nimi mechanizmu JavaScript, tym zajmie się producent. Na ile wrażliwy jest na nadpisywanie właściwości czy opakowywanie funkcji, opisuje analiza techniczna BrowserInsight; jeśli chcesz wejść głębiej, sięgnij po ten tekst.
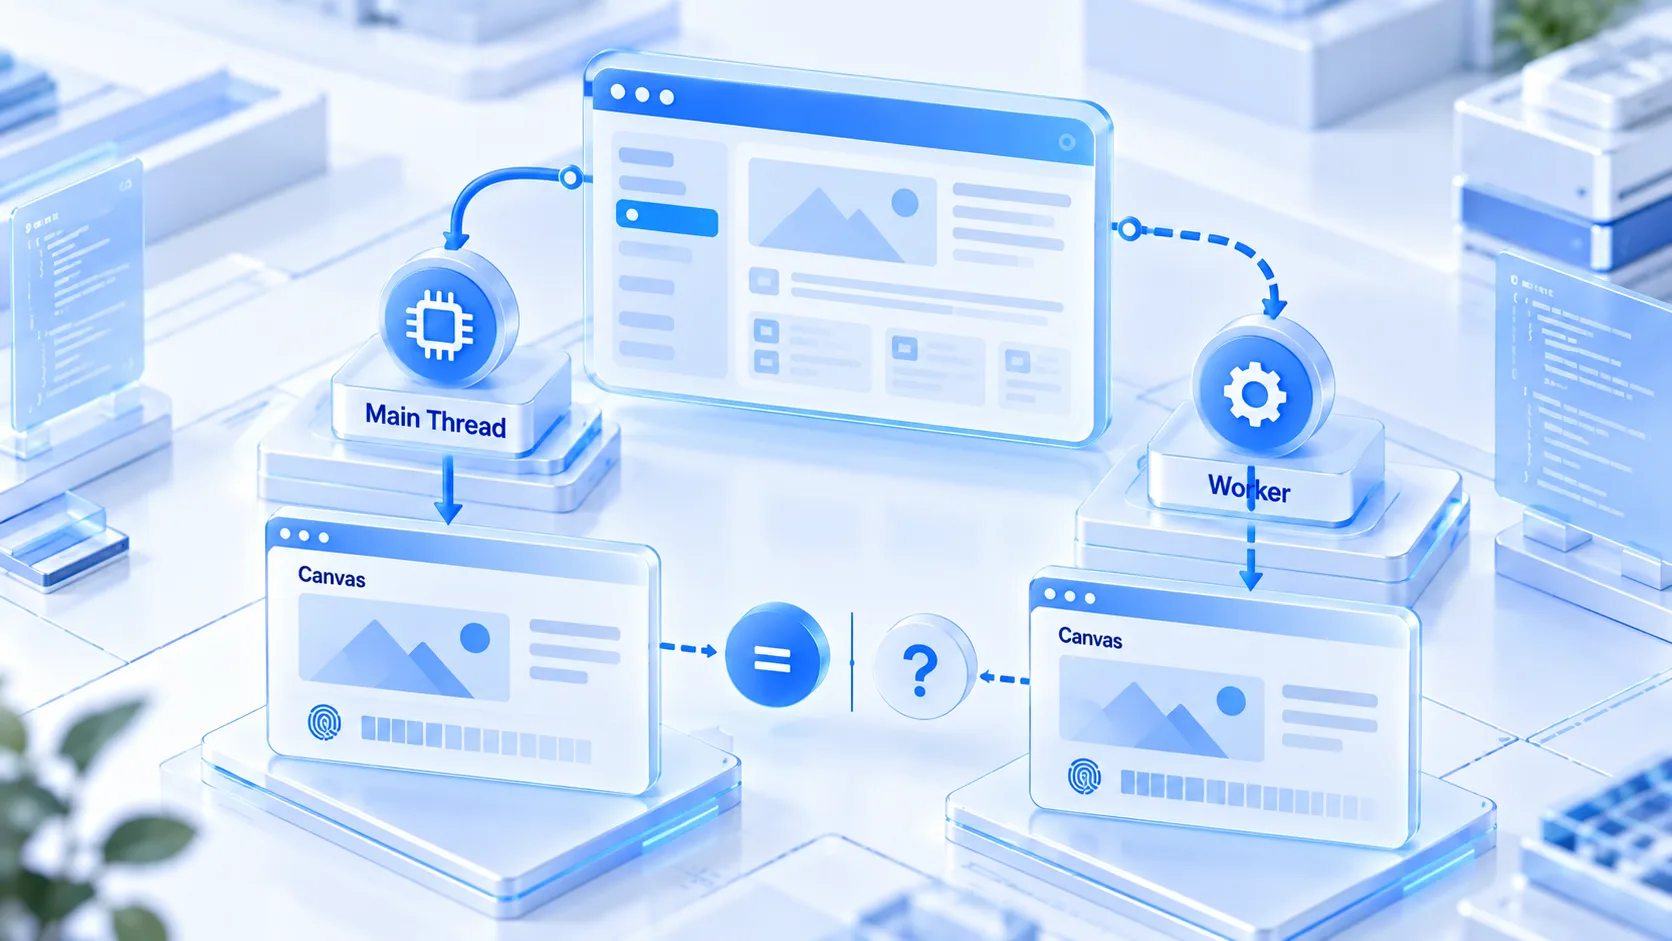
Te dwie linie mówią razem jedno: sama wartość jednego parametru nie wystarcza do oceny całego środowiska przeglądarki. Zupełnie możliwe, że pojedyncze wartości wyglądają świetnie, a wzajemny rozrachunek wypada źle; i odwrotnie.
Jak czytać raport lie: trzy kierunki sprawdzania
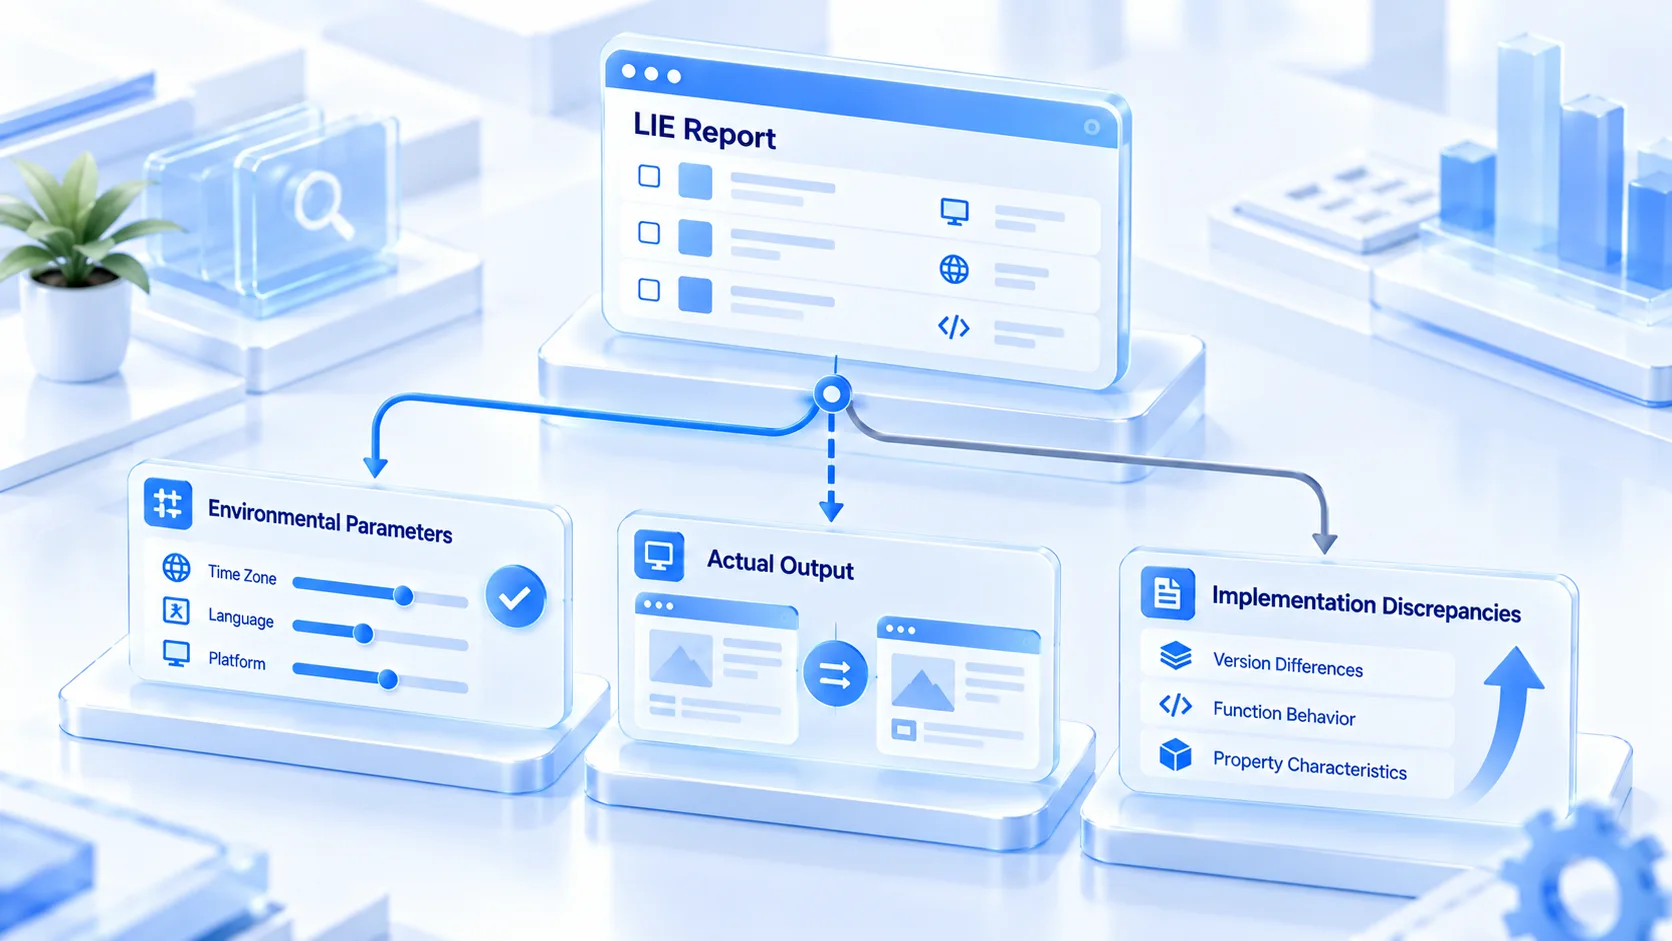
Gdy masz już listę lie, nie spiesz się ze zmianą parametrów. Przejrzyj po kolei API wskazane w raporcie i rozdziel problemy na trzy kierunki. To podejście do sprawdzania, nie ścisłe kryteria diagnostyczne; czasem jedna lie wymaga kolejnego sprawdzania w kilku kierunkach.
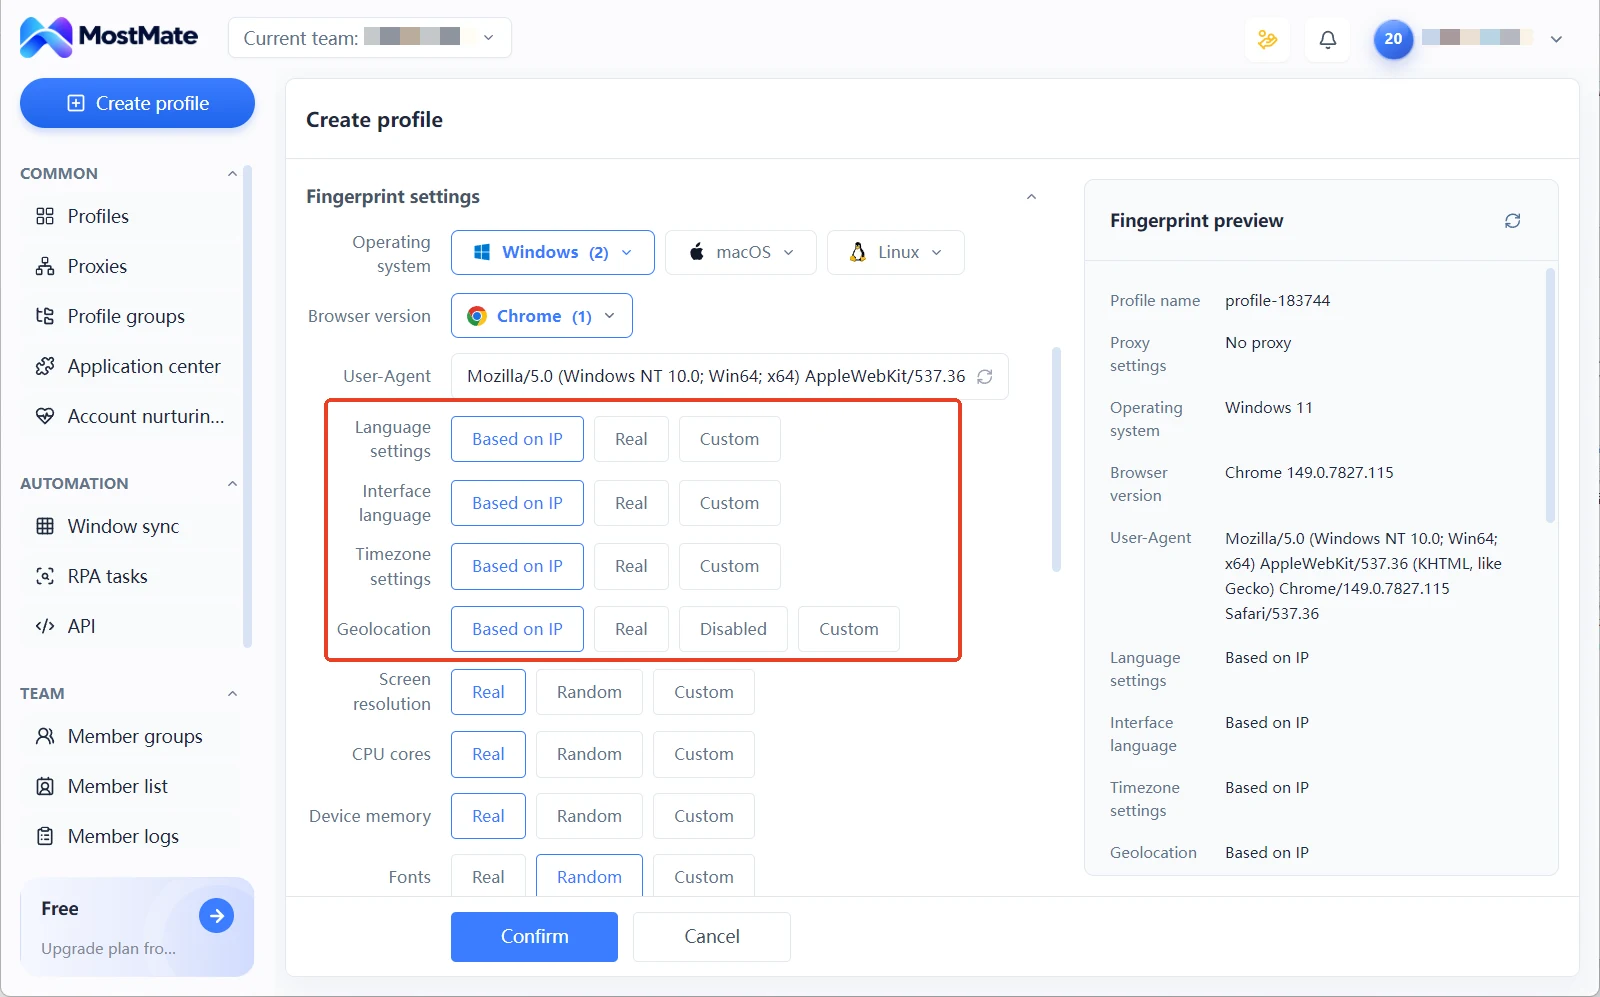
Kierunek 1: czy parametry środowiska są zgodne z oczekiwaniami. Jeśli ustawienia takie jak język, strefa czasowa czy deklarowana platforma nie zgadzają się z twoim IP wyjściowym i docelowym regionem, to problem w zakresie konfiguracji środowiska. MostMate zbiera język, strefę czasową, geolokalizację i podobne parametry w ustawieniach fingerprint środowiska i zarządza nimi w jednym miejscu. Każdy z nich obsługuje tryby wartości takie jak konfiguracja na podstawie IP, rzeczywista i własna, a proxy i parametry fingerprint przechowuje osobno dla każdego środowiska. Gdy któryś nie zgadza się z wyjściem, wróć do konfiguracji środowiska i sprawdź jego tryb. Układ poszczególnych paneli i znaczenie pól opisuje w całości strona Czym jest MostMate.
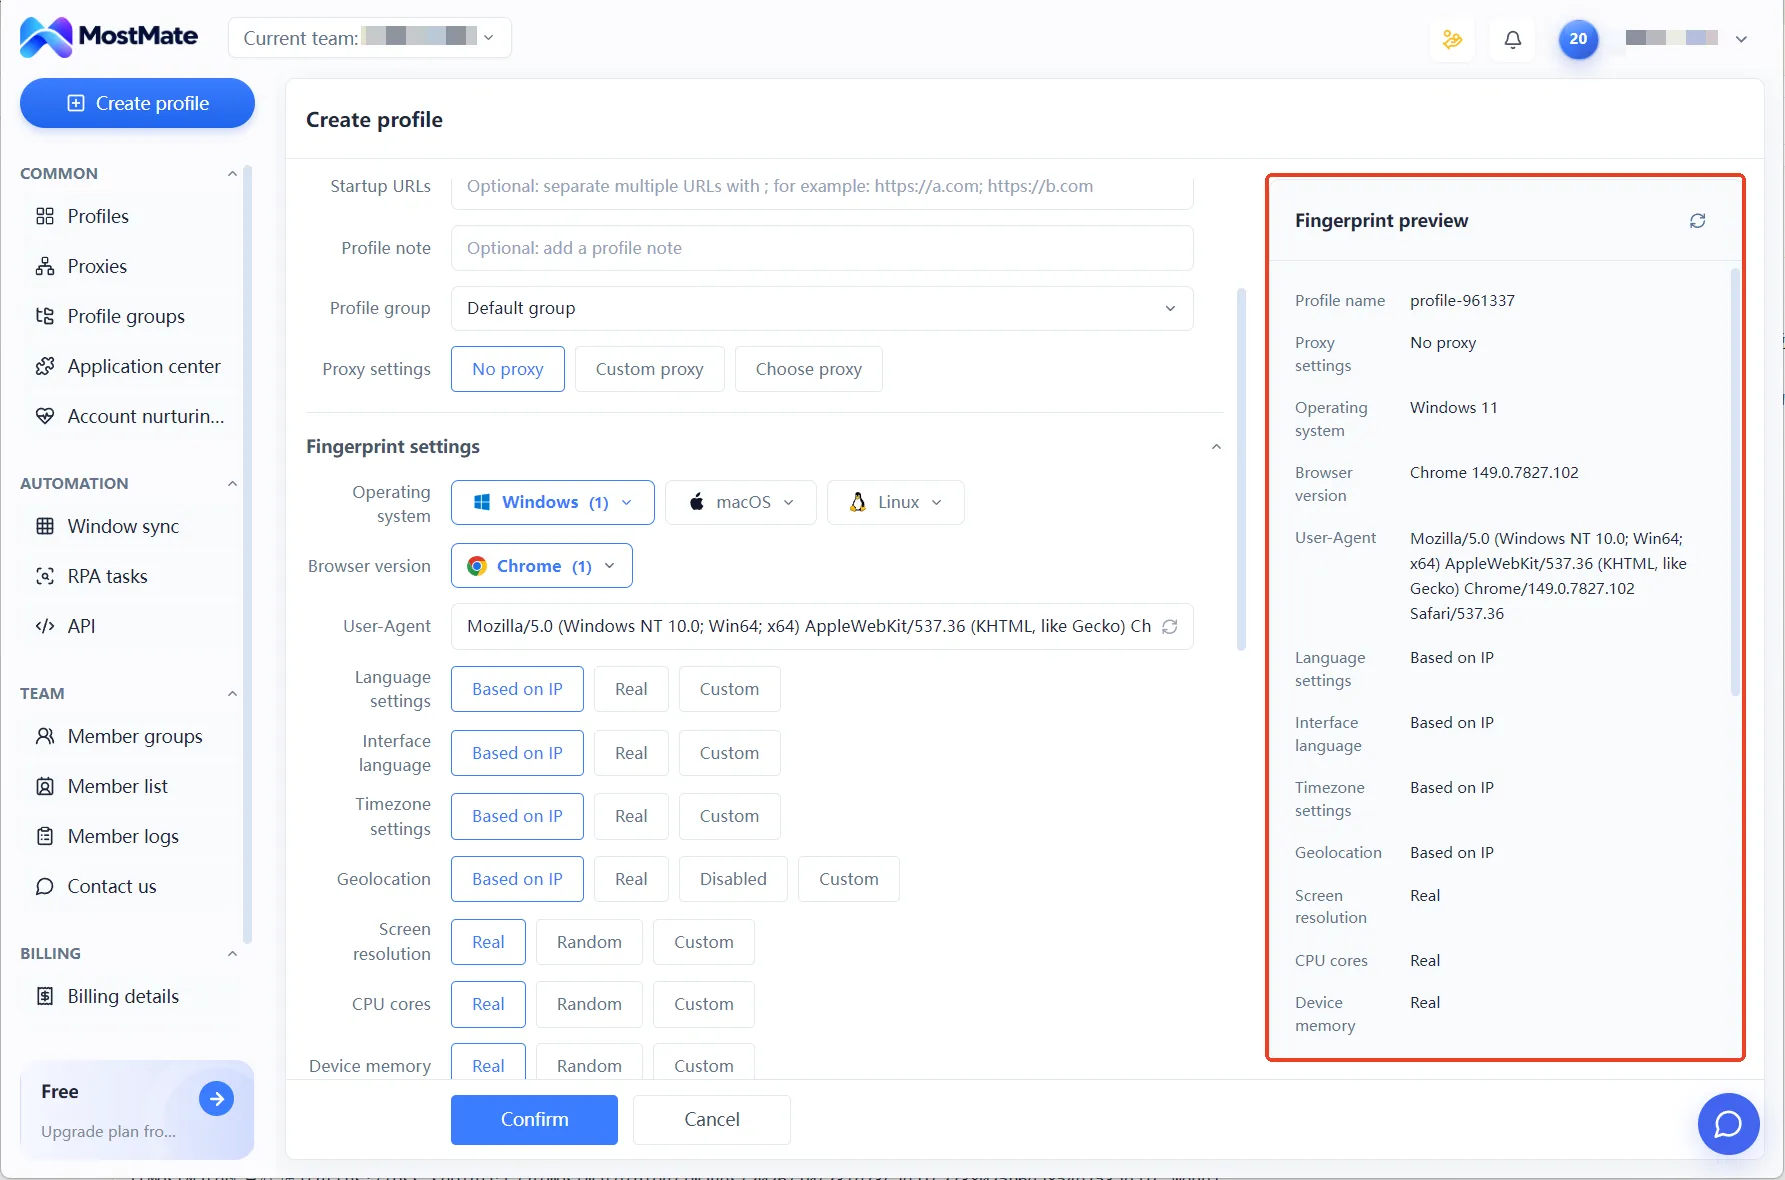
Kierunek 2: czy faktyczny wynik przeglądarki zgadza się z konfiguracją. Poprawne ustawienie parametru nie znaczy, że strona odczyta to samo. W panelu konfiguracji widzisz „co ustawiłeś”, a strona testowa dostaje „co przeglądarka faktycznie zwraca”. Między nimi stoi silnik przeglądarki. Metoda kontroli: porównuj konkretną wartość z raportu strony testowej z wartością w panelu podglądu fingerprint, pozycja po pozycji. Rozbieżne pozycje najpierw zanotuj.
Kierunek 3: czy raport dotyczy implementacji przeglądarki lub samej metody detekcji. Gdy lie skupiają się na pozycjach typu zachowanie funkcji czy cechy właściwości, zmiana konfiguracji środowiska zwykle nie pomaga. Trzeba ocenić po konkretnym raporcie, czy sprawa wiąże się z wersją przeglądarki lub sposobem implementacji, i w razie potrzeby zgłosić to wsparciu producenta.
Czterostopniowa procedura sprawdzania środowiska w CreepJS
Gdy kierunek jest wybrany, prace prowadź według czterech kroków. To ogólna procedura sprawdzania; nie każda lie trafi dokładnie w przyczynę. Chodzi o to, by każda zmiana miała podstawę.
Krok 1: najpierw zapisz, niczego nie zmieniaj. Zapisz czas testu, wersję przeglądarki, konfigurację środowiska i stan proxy, przepisz pozycje lie z raportu. Uruchom test ponownie o innej porze albo z innej sieci i sprawdź, czy problem się powtarza. Pojedynczy test ma element przypadku i nie może być podstawą wniosku.
Krok 2: porównaj konfigurację z faktycznym wynikiem. Po podziale na trzy kierunki te pozycje, które dotyczą parametrów regionalnych, najpierw sprawdź w konfiguracji środowiska. Potem porównaj raport strony testowej z panelem podglądu fingerprint pozycja po pozycji i oddziel „źle ustawione” od „ustawione, ale nieobowiązujące”.
Krok 3: zmieniaj jedno naraz i od razu testuj ponownie. Gdy zmienisz kilka ustawień jednocześnie, po teście nie będzie wiadomo, który element zadziałał. Zmień jedno, przetestuj rundę. Zachowaj raport przed i po.
Krok 4: problemy na poziomie implementacji zapisz i zgłoś. Gdy po wielu ponownych testach te same lie pojawiają się stabilnie i nie mają związku z konfiguracją, zanotuj wersję przeglądarki i warunki odtworzenia, a sprawę przekaż wsparciu producenta. Porównując raporty, patrz czy konkretne problemy ustąpiły, a nie tylko na łączną liczbę lie.
Najbardziej wartościowe w tych czterech krokach są pierwszy i trzeci. Zapisy czynią problem możliwym do prześledzenia, a zmiana jednej zmiennej czyni wniosek wiarygodnym. Pominięcie tych dwóch kroków i od razu zmiana parametrów to najczęstsza wpadka przy sprawdzaniu środowiska.
Granice detekcji CreepJS
Czysty raport nie znaczy, że konto trafiło do sejfu. Pomiary CreepJS sięgają warstwy JS wewnątrz przeglądarki. Odcisk TLS, reputacja IP, tempo żądań czy trajektoria myszy to sygnały spoza przeglądarki, których nie dotyka ani jeden. Ryzyko na prawdziwych platformach liczy te sygnały razem. Dlatego jego właściwe miejsce to jeden z punktów odniesienia przy diagnozie, a nie werdykt ostateczny.
Jego raport dobrze sprawdza się obok narzędzi testujących pojedyncze parametry. Jakość poszczególnych parametrów sprawdzisz kategoria po kategorii przez test BrowserLeaks. Ocena zaufania na poziomie konta: dodatkowy obraz daje wynik zaufania ipHey. Kilka raportów, każdy pilnuje swojego odcinka. Razem dopiero zbliżają się do pełnego przeglądu środowiska.
I jeszcze jedna uwaga operacyjna. Strony testowe online zbierają dane przeglądarki, które im przekażesz, więc przed testem sprawdź, z jakim serwisem masz do czynienia. Nie testuj środowiska na stronach o niejasnym pochodzeniu. Oficjalną stronę CreepJS podaliśmy na początku artykułu; przy wejściu zwróć uwagę, czy domena się zgadza, a wejście z zakładki jest bezpieczniejsze niż klik z wyników wyszukiwania. Zwyczajem wartym utrzymania jest nieużywanie do testów środowiska z wrażliwymi danymi konta. Nie wynika to z żadnych twardych wymogów samej procedury testu.
Częste pytania
Czy można doprowadzić lie z CreepJS do zera?
Zero to nie jest rozsądny cel. Część lie wiąże się z implementacją przeglądarki i metodą detekcji, więc w większości przeglądarek antywykrywalnych coś zostanie. Takich pozycji użytkownik nie usunie, zależą od wersji produktu. Warto działać przy niespójnościach parametrów regionalnych: sprawdź według procedury czterech kroków, zmieniaj po jednej zmiennej, dokumentuj ponowne testy i doprowadź do porządku to, co da się naprawić. Porównując efekt zmian, patrz czy konkretne pozycje zniknęły, nie tylko na sumę.
Dlaczego narzędzie punktowane daje wysoki wynik, a CreepJS zgłasza całą serię lie?
Oba narzędzia odpowiadają na inne pytania. Narzędzie punktowane sprawdza wartości po kolei i daje wysoki wynik, gdy wszystkie są poprawne. CreepJS bada relacje między cechami; wysoki wynik dowodzi tylko, że pojedyncze elementy są w porządku, nie dowodzi, że kilkadziesiąt elementów złoży się w spójne urządzenie. Cały możliwy scenariusz: wszystkie pojedyncze elementy znakomite, a rozrachunek wypada źle. Dopiero obie raporty obok siebie dają pełny obraz.
Na liście lie strefa czasowa i język się nie zgadzają, co robić?
Najpierw potwierdź rzeczywistą lokalizację IP wyjściowego, potem w konfiguracji środowiska sprawdź tryb wartości języka, strefy czasowej i podobnych parametrów. Pozycje związane z regionem można powierzyć konfiguracji na podstawie IP, zapisz i przetestuj ponownie. Zmieniaj jedno naraz. Jeśli sama lokalizacja wyjścia jest przekrzywiona, najpierw rozwiąż problem łącza. Kolejności nie wolno odwrócić, bo łatwo popsuć konfigurację, która była poprawna.
Podsumowanie
Raport CreepJS to punkt odniesienia przy diagnozie, a nie ocena bezpieczeństwa konta. Pokazuje, jakie niespójności ujawnia twoje środowisko przy weryfikacji krzyżowej. Czy przyczyna leży w konfiguracji, w wyniku czy w implementacji, trzeba sprawdzić pozycja po pozycji według trzech kierunków z tego artykułu.
Proponowany start jest lekki. Wybierz jedno lub dwa środowiska, uruchom rundę oficjalnego testu, zarchiwizuj raport i przejdź przez procedurę czterech kroków. Pozycje, które umiesz wyjaśnić, rozwiąż na miejscu; te niewyjaśnione zapisz i obserwuj aktualizacje wersji. Wejścia do konfiguracji środowiska i zarządzania proxy są w MostMate; zainstaluj klienta ze strony pobierania MostMate i zacznij. Istniejące środowiska możesz wziąć do testu od razu.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



