
Facebook-Seiten-Matrix richtig managen? Gegen Sammelsperren zuerst die Zuordnungsstruktur aufbauen
Kernpunkt: Sammelsperren zwischen öffentlichen Seiten laufen über das persönliche Admin-Konto als Übertragungsachse; die Seiten selbst sind nur Vermögenswerte, die an dieser Achse hängen. Die erste Baumaßnahme gegen Sammelsperren findet nicht im Browser statt, sondern in der Zuordnungsstruktur: Seitencluster hängen unter unterschiedlichen persönlichen Konten, Berechtigungen werden sofort nach Ende der Zusammenarbeit entzogen, BM und Zahlung werden getrennt geführt, und die Umgebungsschicht fixiert die Login-Grenze jedes Kontos. Dreht man die Reihenfolge um, hält selbst die sauberste Umgebungskonfiguration die kaskadierenden Maßnahmen nicht auf.
Zunächst ein echter Prototyp. Der Leiter einer Agentur für Seitenedition verwaltete mit seinem seit Jahren genutzten persönlichen Konto als Administrator über ein Dutzend Kundenseiten. Eine der Kundenseiten wurde wegen Verstößen im Inhalt von der Plattform sanktioniert. Wenige Tage später verlor er den Zugriff auf alle unter seiner Verwaltung stehenden Seiten samt der verbundenen Werbekonten. Die Meldung lautete, das Konto könne mit einem anderen regelwidrigen Konto verknüpft sein.
Er hatte auf jener verstößigen Seite nie selbst etwas veröffentlicht; die Administratorrolle war nur noch ohne Abmeldung auf dem Konto hängen geblieben. Solche Fälle stehen in den Einspruchsunterlagen von Agenturen nicht selten. Die Kanzlei Cabilly hat gleichgelagerte Fälle in ihrer Analyse der Ursachen von Sperrungen verknüpfter Konten gesammelt: Seiten, die nicht mehr betreut werden, ohne sich formal aus der Rolle zurückzuziehen, Sanktionen gegen eine verstößige Seite, die sich über die Kontoverknüpfung ausbreiten, und am Ende verschwindet auch die eigene Seite der persönlichen Marke.
Sammelsperren wirken über drei Ebenen: persönliches Konto, Seite, BM
Eine öffentliche Seite ist kein eigenständiges Konto, sondern ein Vermögenswert unter dem persönlichen Admin-Konto, und dieses Konto kann wiederum Mitglied eines BM sein. Diese drei Ebenen bestimmen den Verlauf von Sanktionen. Verstößt eine Seite, kann die Maßnahme auf dem persönlichen Konto des Admins landen. Wird das persönliche Konto eingeschränkt, verlieren alle von ihm verwalteten Seiten zusammen ihre Funktionsfähigkeit. Gibt es Probleme mit den Zahlungsmethoden oder Werbekonten eines BM, geraten auch die Seiten im BM in den Prüfungsbereich. Die Formel aus dem Plattformhinweis, „mit einem anderen regelwidrigen Konto verknüpft“, meint genau diese Verknüpfungsachse.
Für Teams mit einer Seitenmatrix bedeutet diese Übertragungsstruktur zwei Dinge.
- Erstens: Ist die Isolation der Seitenmatrix noch so gut, gerät das persönliche Admin-Konto selbst in Schwierigkeiten, wackelt der gesamte Asset-Verbund. Das persönliche Konto ist das Asset, das in der Matrix die meiste Aufmerksamkeit verdient.
- Zweitens: Berechtigung ist eine unsichtbare Verknüpfung. Auch wenn eine Seite seit einem halben Jahr unangetastet bleibt: Solange die Admin-Rolle auf der Plattform noch hinterlegt ist, wird jede Bewegung dieser Seite dem Konto zugerechnet.
In den Empfehlungen der Kanzlei Cabilly steht an erster Stelle das Berechtigungsaudit. Endet die Zusammenarbeit, wird die Rolle vollständig entfernt. Keine Herabstufung, Entfernung. Die Qualität, mit der ein Admin-Konto aufgebaut wird, entscheidet über das Fundament der Matrix; die phasenweise Checkliste für die ersten 7 Tage eines neuen Facebook-Kontos lässt sich direkt als Startprozess für das Admin-Konto nutzen.
Vier Kategorien von Verknüpfungssignalen zwischen Seiten
Die Seiten einer Matrix werden unabhängig voneinander betrieben, und die Plattform ordnet sie dennoch zu einem Verbund ein. Grundlage sind vier Signalkategorien. Das Betriebsfachmaterial von Dritten zur Risikobetrachtung der Verwaltung mehrerer Seiten beschreibt, wie diese Signale erkannt werden, recht konkret.
- Admin-Überlappung. Mehrere Seiten teilen sich denselben Pool persönlicher Konten als Admins; das ist das unmittelbarste Merkmal für die Zuordnung zu einem Netzwerk. Ein leeres Konto, unter dem viele Seiten hängen, ist für sich schon ein Warnsignal.
- Gleiche Inhaltsquelle. Die Plattform vergleicht Posttexte, Bild-Hashes und Video-Fingerabdrücke zwischen Seiten. Dasselbe Video unverändert auf fünf Seiten veröffentlicht, trifft beim inhaltsübergreifenden Abgleich direkt zu.
- Interaktion über Seiten hinweg. Seite A liked Seite B, teilt sie, markiert sie gegenseitig; daraus entsteht ein geschlossenes Interaktionsnetzwerk, und ein solcher sozialer Graph gilt als starkes Signal für koordiniertes Verhalten.
- Geteilte Assets. Mehrere Seiten liegen im selben BM und nutzen Zahlungsmethoden, Werbekonten und verifizierte Domains gemeinsam; innerhalb eines BM sind das alles verknüpfbare Bezugspunkte.
Von den vier Signalkategorien sind Admin-Überlappung und geteilte Assets strukturell; sie gehören bereits beim Bau der Matrix festgelegt. Gleiche Inhaltsquelle und seitenübergreifende Interaktion sind verhaltensbezogen und hängen an der täglichen Disziplin in der Umsetzung. Legt man diese Signalliste neben die punktförmige Kontrolle der Selbstprüfung zum Verknüpfungsrisiko bei mehreren Konten, lassen sich Seitenmatrix und Kontenmatrix in einer gemeinsamen Tabelle abarbeiten.
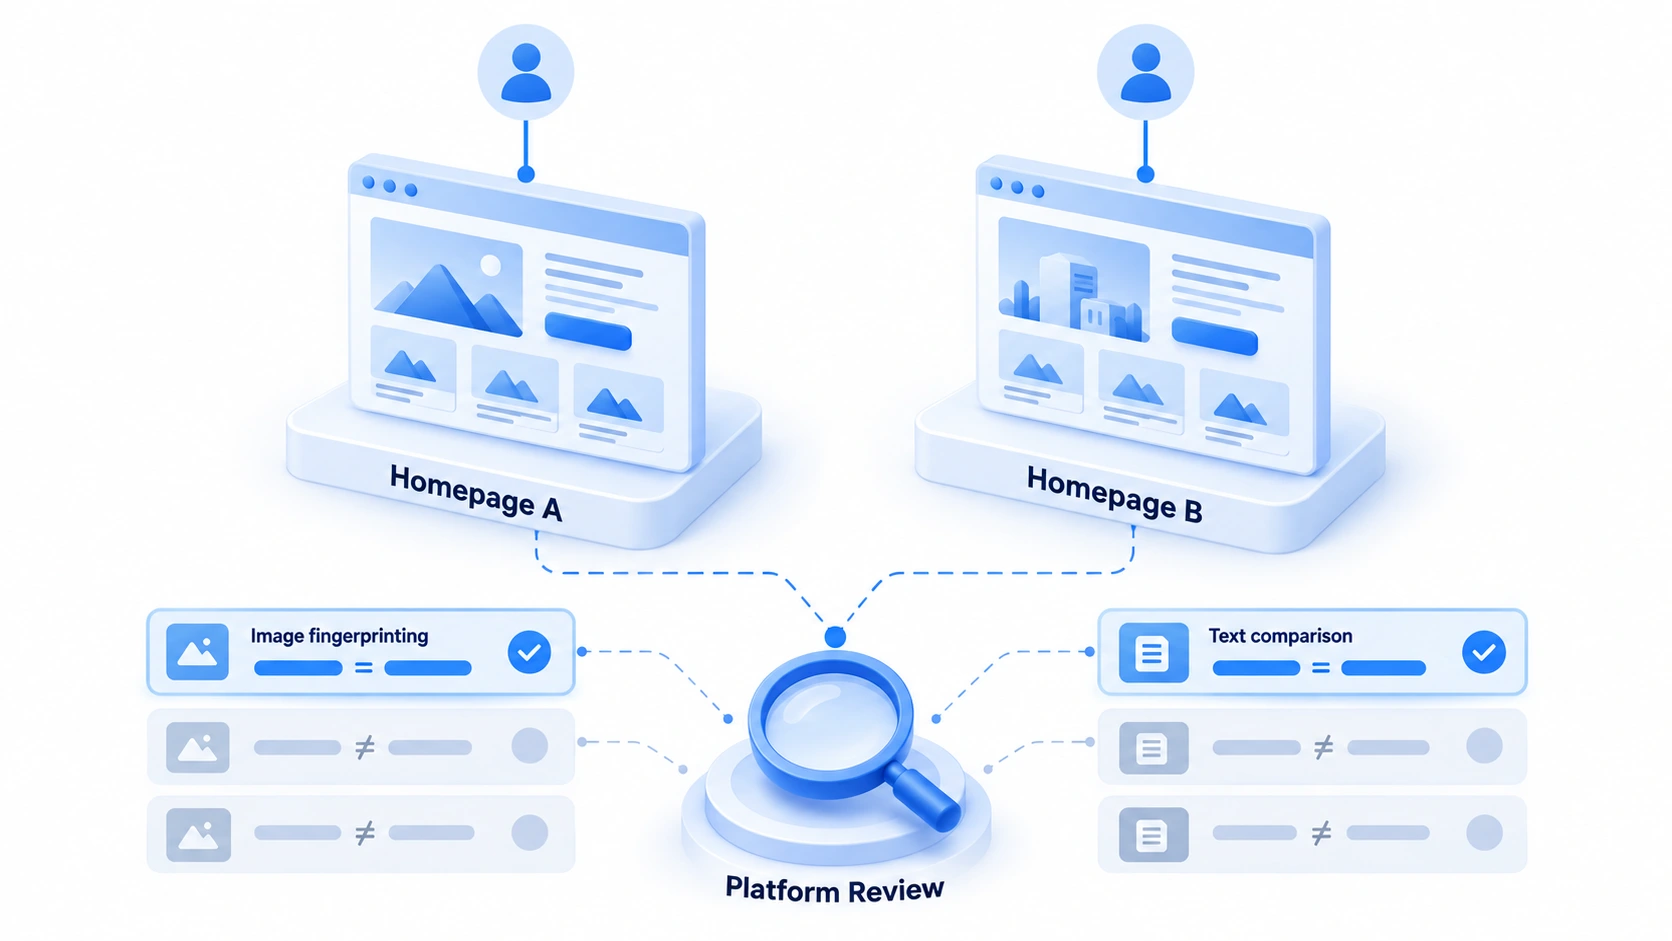
Wie die Zuordnungsstruktur gebaut wird: Vier Schritte legen die Isolationsgrenzen fest
Die Hauptarbeit gegen Sammelsperren wird vor dem Aufbau der Matrix erledigt: Steht die Zuordnungsstruktur, ist die Übertragungskette in der Konstruktion schon großteils unterbrochen. In dieser Reihenfolge umsetzen.
1. Ein Seitencluster bekommt genau ein persönliches Admin-Konto. Cluster werden nach Geschäftsfeldern geschnitten; zwei, drei zusammengehörige Seiten dürfen sich ein Konto teilen, zwischen verschiedenen Clustern wird nichts geteilt. Das Admin-Konto braucht echte Spuren persönlicher Nutzung; ein leeres Konto voller Seiten ist ein offenkundiges Risiko.
2. Rollen abstufen und Admin-Rollen sparsam vergeben. Für Veröffentlichungen, Antworten und Planung reichen Editor- oder Moderator-Rollen; die Admin-Rolle bleibt beim Verantwortlichen des Clusters. Die Kanzlei Cabilly formuliert es so: Je kleiner die Berechtigung, desto geringer die Mitverantwortung im Schadensfall.
3. Bei einer verteilten Matrix BMs getrennt führen. Seiten unterschiedlicher Geschäftslinien kommen nicht ins selbe BM; Zahlungsmethoden und Werbekonten folgen dem BM und werden nicht über die Linie hinweg geteilt. Eine Markenmatrix regionenweise zentral zu betreiben ist die offiziell erlaubte Konzentration; eine verteilte Traffic-Matrix in ein einziges BM zu hängen bedeutet, aktiv zu erklären, dass alle Seiten zusammengehören.
4. Berechtigungen enden mit dem Ende der Zusammenarbeit. Kündigt ein Mitarbeitender, endet ein Kundenvertrag, wechselt die Agentur: Am selben Tag wird die zugehörige Rolle entfernt. Zombiberechtigungen, die am Konto hängen bleiben, sind der häufigste Auslöser in Sammelsperren-Fällen.
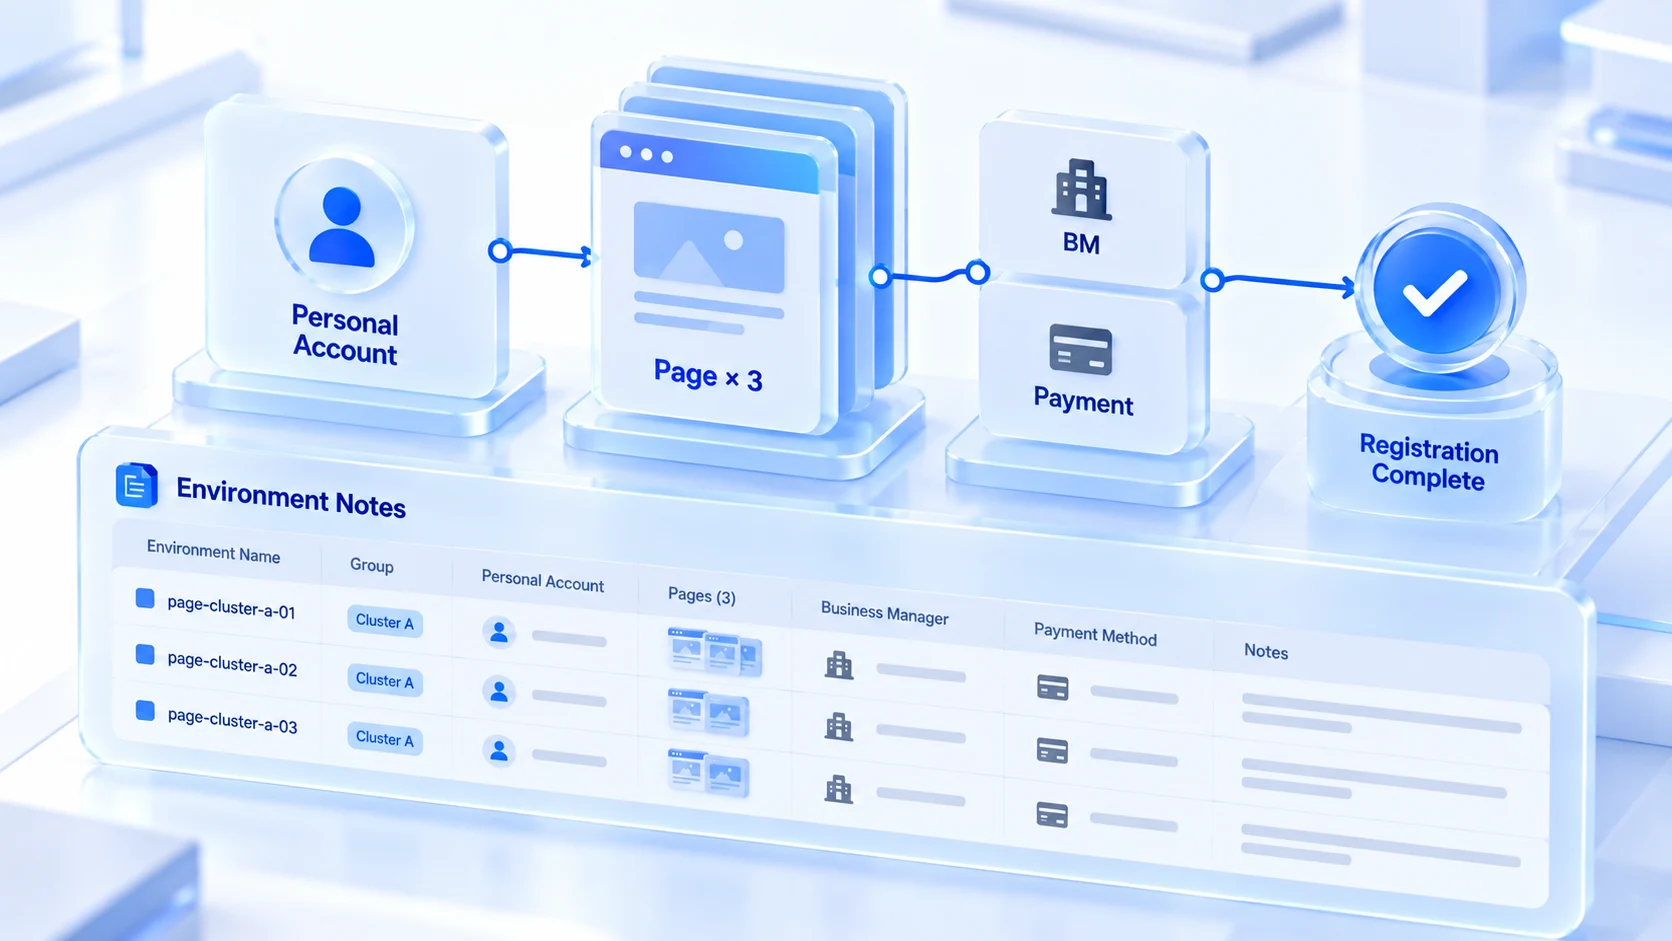
Diese Struktur stellt die Teamzusammenarbeit vor konkrete Anforderungen. Die Zuordnung von Konto, Seiten, BM und Zahlung jedes Clusters wird registriert: Wer steckt in welchem Cluster, betreut welche Seiten, mit welcher Rolle, alles auf einen Blick. Nur so lässt sich am Tag eines Vorfalls der betroffene Umkreis abstecken.
Die Umgebungsschicht fixiert die Login-Grenze jedes Admin-Kontos
Die Zuordnungsstruktur regelt, woran Assets hängen; für Konsistenz der Login-Umgebungen sorgt ein Werkzeug. MostMate ist ein Anti-Detect-Browser, der jedem Konto eine eigene Browserumgebung und einen eigenen Netzwerk-Ausgang zuweist. Umgebungen werden als Gruppen nach Clustern angelegt, Gruppe und Cluster entsprechen einander eins zu eins. Jedes persönliche Admin-Konto bleibt in seiner eigenen Umgebung; im Ablauf gibt es vier Schritte.
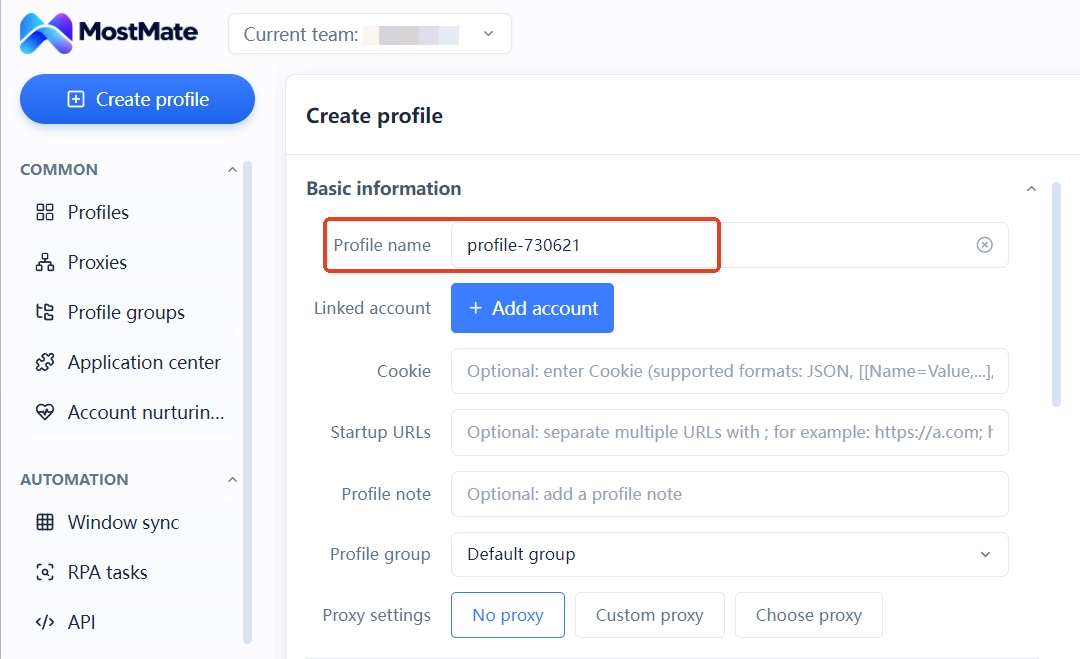
Schritt 1: Umgebung anlegen und gruppieren. Der Umgebungsname trägt direkt die Clusternummer, zum Beispiel „page-cluster-a-01“. Die Gruppierung fasst die Umgebungen eines Clusters zusammen.
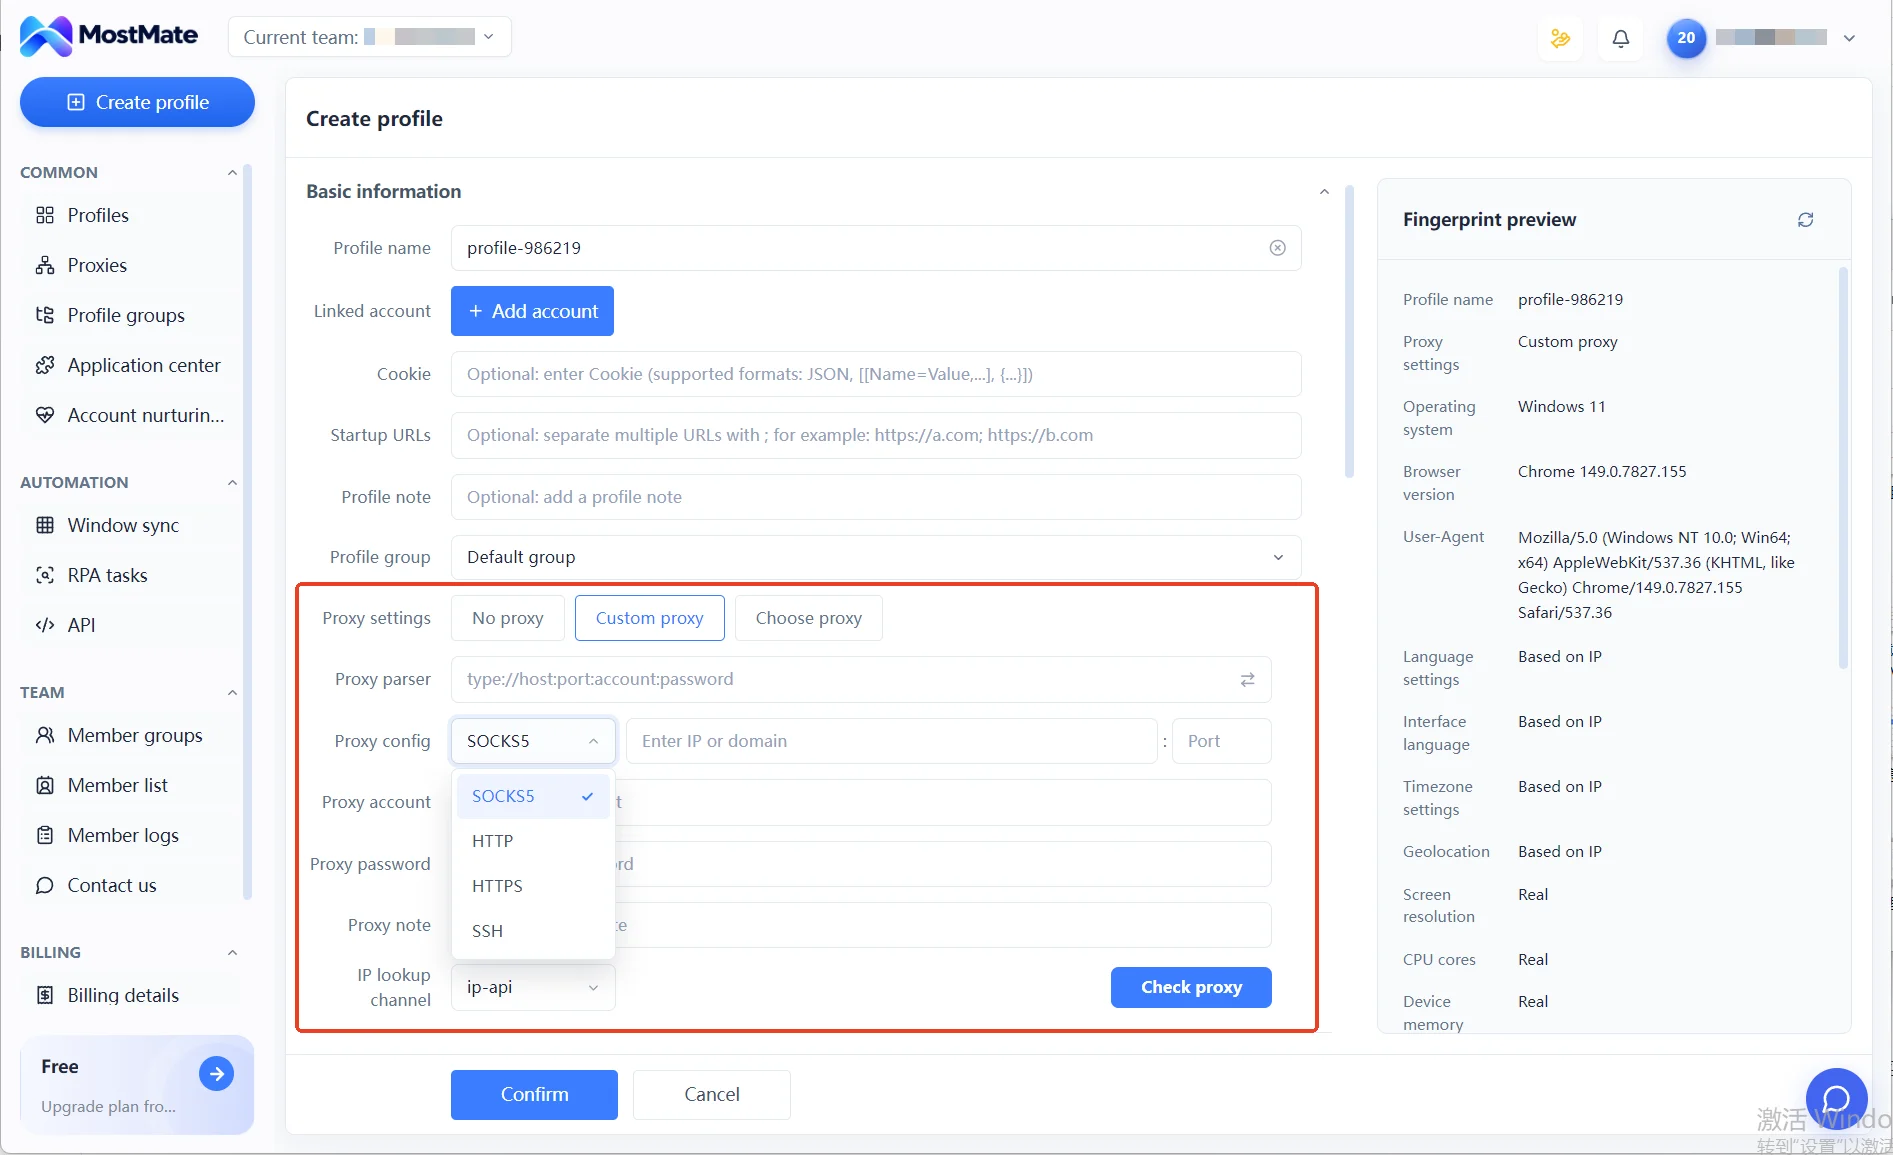
Schritt 2: Jede Umgebung erhält einen eigenen Proxy, und die Ausgangsregion entspricht dem Markt der Seite. Vor dem Start die Verbindung testen; den tatsächlichen Ausgang auf einer Prüfseite gegenprüfen.
Schritt 3: Keine geteilten Logins zwischen Umgebungen. Cookies und Login-Daten gelangen nicht in eine andere Umgebung.
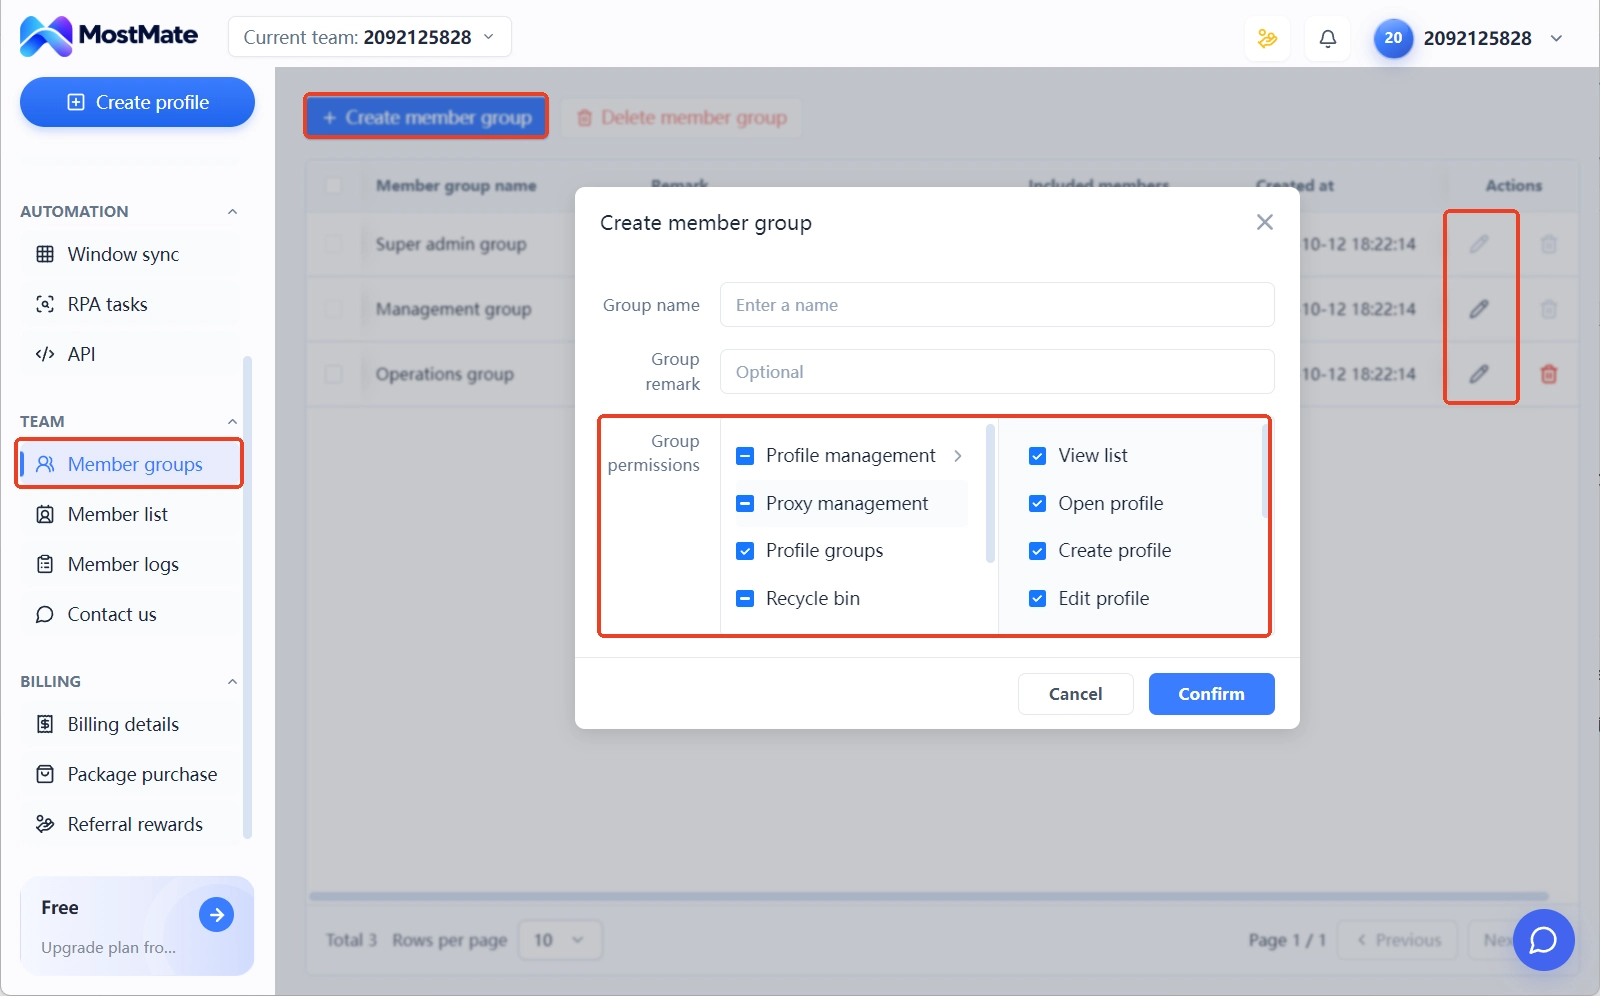
Schritt 4: Mitglieder werden über Gruppen autorisiert. Das Mitgliederprotokoll erfasst, wer in welchem Cluster gearbeitet hat und an wen eine Umgebung übergeben wurde; Berechtigungsänderungen bleiben nachvollziehbar.
Das Notizfeld verdient eine eigene Anleitung: Trage dort für jeden Cluster die Zuordnung von „persönlichem Konto, Seiten unter ihm, zuständigem BM, Zahlungsmethode“ Zeile für Zeile ein. Diese Registrierung ist die Vorlage, mit der sich am Tag eines Vorfalls der betroffene Umkreis abstecken lässt, und zugleich das Übergabedokument für neue Teammitglieder.
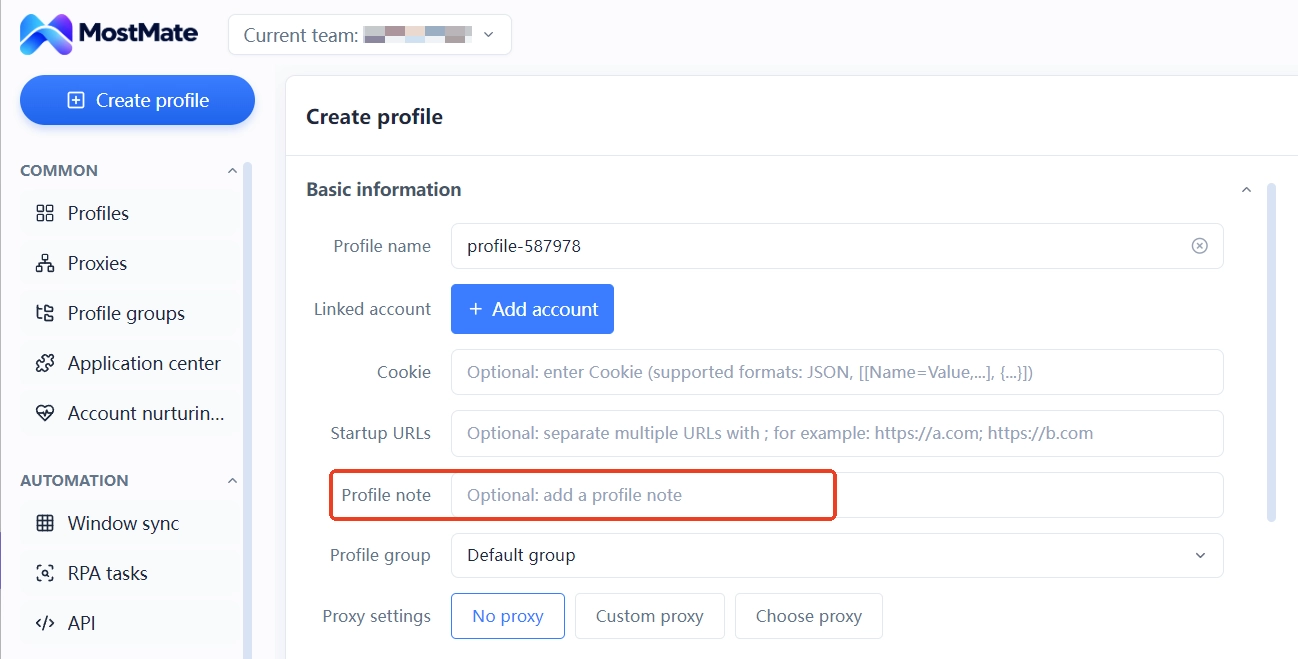
Welche Funktionen hinter Umgebung, Gruppe und Mitgliederprotokoll stehen, zeigt Was ist MostMate auf Oberflächenebene. Der vollständige Funktionsvergleich der Facebook-Linie liegt gesammelt auf der Seite Facebook-Mehrkonto-Verwaltung.
Klartext zur Grenze: Die Umgebungsschicht fixiert die Login-Grenze und die Nutzungsnachweise; Seitenzuordnung, BM-Struktur und Zahlungszugehörigkeit sind strukturelle Maßnahmen im Plattform-Backend. Das Werkzeug übernimmt sie nicht und ändert die Plattformregeln nicht.
Die Reihenfolge der Maßnahmen, wenn es passiert ist
Wenn eine Seite wirklich eingeschränkt wird oder ein persönliches Konto in die Prüfung rutscht, zählt die Reihenfolge der Schritte mehr als der einzelne Schritt. Zuerst dem Hinweis folgen und den offiziellen Einspruch einlegen; die Unterlagen stammen aus den Umgebungsnotizen und der Registrierungstabelle. Zugleich den Verknüpfungsumkreis prüfen: Welche nicht mehr betreuten Seiten und BMs hängen noch am eigenen Konto? Diese lassen sich während des Prüfungszeitraums gleich mit abmelden. Betroffene Assets und Umgebungen werden deaktiviert, nicht gelöscht, damit die Einspruchsgrundlage bleibt. Die fünf allgemeinen Pfade, über die sich Sammelsperren ausbreiten, und die drei Schritte zur Schadensbegrenzung am Sperrtag werden im Leitfaden zur Schadensbegrenzung bei Sammelsperren mehrerer Konten vollständig ausgeführt; die Handhabung der Seitenmatrix folgt demselben Rahmen, wobei „Konto“ durch „persönliches Admin-Konto“ ersetzt wird, um den Umkreis abzustecken.
Häufige Fragen zu Seitenmatrix und Sammelsperren
Wie viele Seiten an einem persönlichen Admin-Konto gelten als unbedenklich?
Eine offizielle Mengenobergrenze gibt es nicht. Das Risiko liegt nicht in der Zahl selbst, sondern im Überlappungsgrad: Je wichtiger und zahlreicher die Seiten unter einem Konto, desto größer die Übertragungsfläche, wenn es mit dem Konto ein Problem gibt. Für den Kernbestand gilt ein Konto pro Cluster; experimentelle Seiten dürfen großzügiger liegen.
Wird das persönliche Admin-Konto mitbetroffen, wenn eine Seite sanktioniert wird?
Eine Übertragung in die Gegenrichtung ist möglich. Sanktionen gegen eine Seite können auf dem Admin-Konto landen; die Meldung formuliert das üblicherweise als Verknüpfung mit einem regelwidrigen Konto. Deshalb ist das Berechtigungsaudit wichtig: Wird die Rolle an nicht mehr betreuten Seiten zeitnah entfernt, verkleinert sich die Risikofläche.
Business Manager zentral verwalten oder getrennt führen?
Die mehrregionalen Seiten einer Marke in einem BM zu bündeln ist eine legitime offizielle Nutzung. Verteilte Traffic-Matrizen richten sich an unterschiedliche Felder; getrennte BMs mit jeweils eigener Zahlungs- und Werbekontenanbindung halten die Verknüpfungssignale sauber, sodass ein Vorfall nicht in die anderen Geschäftslinien zieht.
Kann ein Anti-Detect-Browser Sammelsperren verhindern?
Eine Garantie gibt es nicht. Fixiert werden die Login-Umgebung, der Proxy-Ausgang und die Nutzungsnachweise des Admin-Kontos. Seitenzuordnung, BM- und Zahlungszugehörigkeit sowie die Disziplin bei Inhalten und Interaktionen hängen am Verwaltungsprozess. Erst wenn Umgebungsschicht und Verwaltungsschicht beide sauber arbeiten, verkleinert sich die Übertragungsfläche wirklich.
Fazit
Der Kern des Schutzes vor Sammelsperren in einer Seitenmatrix ist, die drei Ebenen „wem gehört es, wer verwaltet es, wer meldet sich an“ getrennt zu registrieren: In der Zuordnung ein Konto pro Cluster, bei den Berechtigungen Entzug mit dem Ende der Zusammenarbeit, beim Login eine Umgebung pro Konto. Diese Struktur vor der Skalierung zu bauen ist weit günstiger, als nach einem Vorfall jede Verknüpfung einzeln zu erklären. Umgebungsgruppen, Proxy-Bindung und Mitgliederprotokoll aller Cluster lassen sich in einem Panel einrichten. Bei Bedarf MostMate herunterladen, zuerst die Zuordnungen der bestehenden Seitencluster in die Umgebungsnotizen eintragen, dann über die Skalierung sprechen.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



