
Як керувати матрицею сторінок Facebook? Захист від блокувань за асоціацією починається зі структури належності
Головний висновок: блокування за асоціацією між сторінками передається по осі особистого акаунта адміністратора, а самі сторінки є лише активами, підвішеними на цю вісь. Перший рівень захисту будується не в браузері, а в структурі належності: кластери сторінок під різними особистими акаунтами, права доступу знімаються щойно закінчується співпраця, BM і платежі в кожній лінії окремо, а рівень середовищ фіксує межу входу кожного акаунта. Якщо зробити кроки у зворотному порядку, жодне, найчистіше середовище не зупинить санкції, що передаються шар за шаром.
Почнемо з реального випадку. Керівник агентства соціального маркетингу роками користувався одним особистим акаунтом і як адміністратор вів під ним півтора десятка клієнтських сторінок. До однієї зі сторінок клієнта платформа застосувала санкції за порушення правил щодо контенту. За кілька днів він виявив, що втратив доступ одразу до всіх сторінок на своє ім'я і до прив'язаних рекламних акаунтів. У повідомленні йшлося, що акаунт, імовірно, пов'язаний з іншим акаунтом, який порушив правила.
Він ніколи не публікував нічого на тій сторінці з порушеннями; просто залишався її адміністратором і не виходив. Подібні випадки нерідкі в апеляційних справах агентств. Юридична фірма Cabilly зібрала однотипні кейси в розборі причин блокування пов'язаних акаунтів Meta: сторінки, з яких не оформили формальний вихід, санкції за порушення, що поширюються зв'язком між акаунтами, і врешті зникає навіть власна сторінка бренду.
Блокування за асоціацією передається трьома рівнями: особистий акаунт, сторінка, BM
Сторінка Facebook не є самостійним акаунтом; це актив, підвішений під особистим акаунтом адміністратора, а той акаунт сам може бути членом якогось BM. Саме ці три рівні відносин визначають хід санкцій. Порушення на сторінці: захід може впасти на особистий акаунт адміністратора. Обмеження акаунта: всі сторінки, які він веде, втрачають права разом. Проблеми з платіжним методом або рекламним акаунтом, прив'язаним до BM: сторінкові активи всередині цього BM теж потрапляють у зону перевірки. Фраза з повідомлення платформи про зв'язок з іншим акаунтом, який порушив правила, вказує саме на цю вісь асоціації.
Для команди, що веде матрицю сторінок, цей ланцюг означає дві речі.
- Перше: як би добре матриця ні була ізольована, якщо проблеми виникають із самим особистим акаунтом адміністратора, увесь набір активів хитається разом. Саме особистий акаунт є активом, у який варто вкладатися найбільше.
- Друге: права доступу є невидимим зв'язком. Навіть якщо ви пів року не торкалися сторінки, будь-який рух на ній запишуть на ваш рахунок, доки роль адміністратора висить на платформі.
Серед порад Cabilly першим пунктом іде аудит прав доступу: співпраця скінчилася, роль знімається повністю. Не пониження статусу, а видалення. Якість вирощування акаунта адміністратора визначає фундамент матриці; покроковий план перших 7 днів нового акаунта Facebook можна прямо взяти як стартовий процес для акаунта адміністратора.
Чотири типи сигналів зв'язку між сторінками
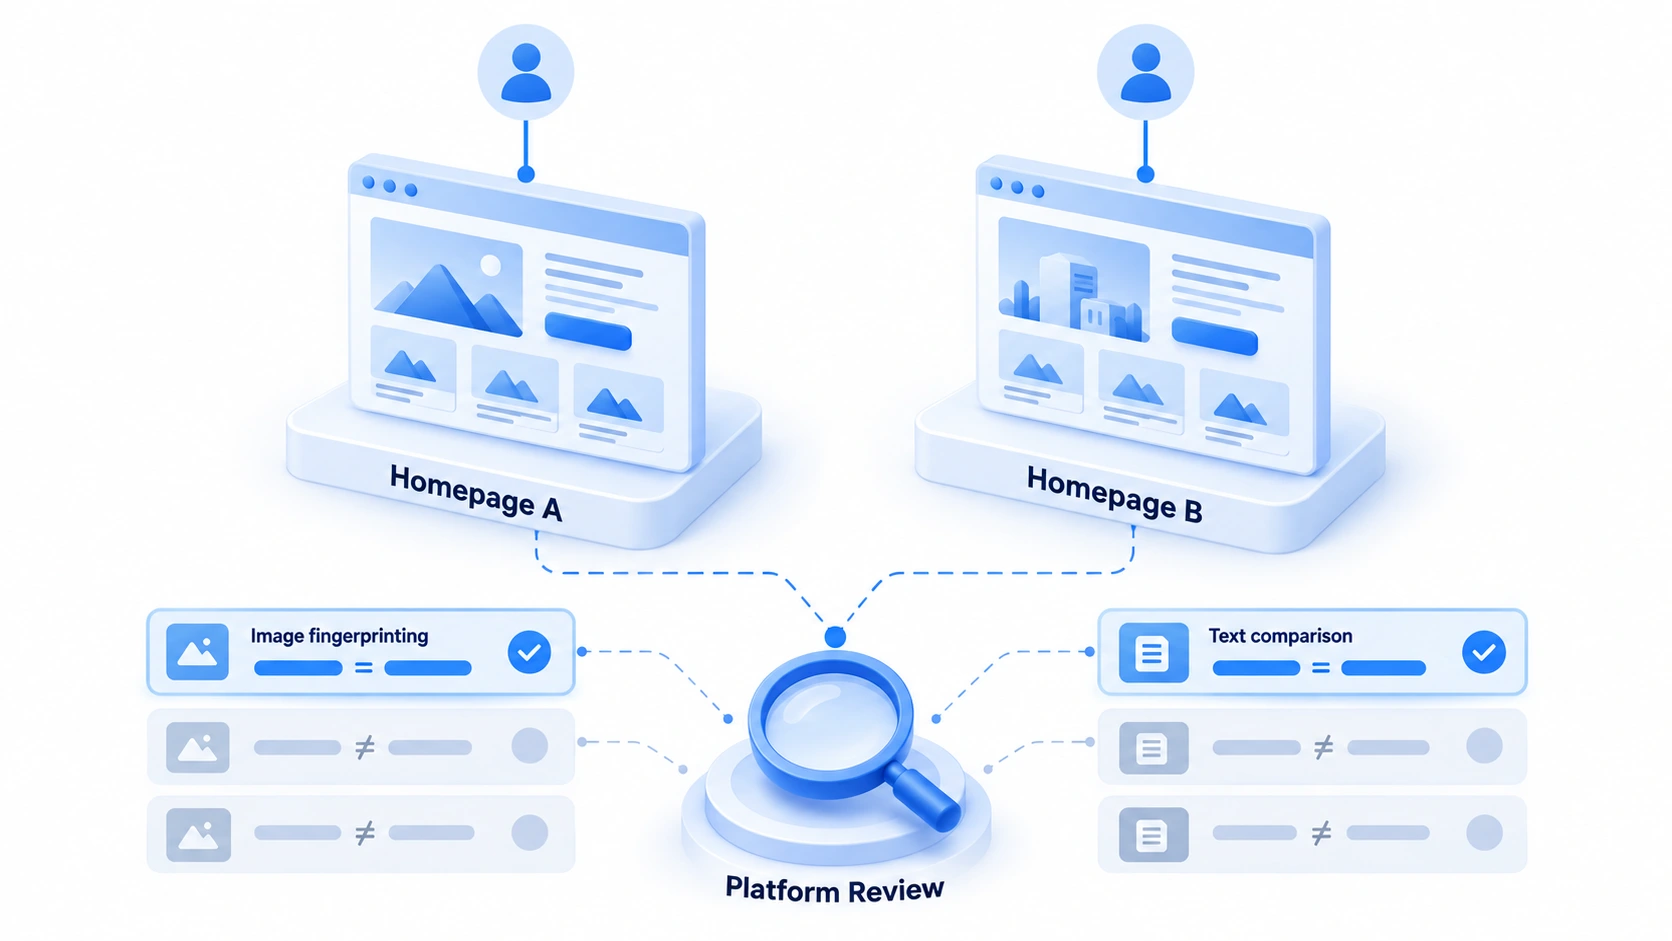
Сторінки в матриці працюють кожна окремо, але платформа все одно збирає їх разом для спільної оцінки. Підставою слугують чотири типи сигналів. Зовнішній матеріал про розбір ризиків керування кількома сторінками досить конкретно описує, як оцінюються ці сигнали.
- Перетин адміністраторів. Кілька сторінок, які ведуть ті самі особисті акаунти, є найпрямішою підставою зарахувати їх в одну мережу; порожній акаунт, завішаний сторінками, сам по собі червоний прапорець.
- Контент з одного джерела. Платформа порівнює між сторінками тексти постів, хеші зображень і відеовідбитки; те саме відео, розміщене без змін на п'яти сторінках, одразу дає збіг на перетині сторінок.
- Взаємодія між сторінками. Сторінка A ставить лайк сторінці B чи поширює її публікації, сторінки позначають одна одну: виникає замкнена мережа взаємодії, і такі соціальні графи система читає як сильний сигнал скоординованих дій.
- Спільні активи. Кілька сторінок в одному BM зі спільними платіжними методами, рекламними акаунтами та верифікованими доменами: всередині BM це все точки зв'язку, які можна простежити.
З чотирьох сигналів перетин адміністраторів і спільні активи є структурними: їх закладають ще при побудові матриці. Контент з одного джерела та взаємодія між сторінками поведінкові, їх тримають щоденною дисципліною. Покладіть цей список сигналів поруч із самоперевіркою зв'язку між акаунтами, і перевірку матриці сторінок та матриці акаунтів можна звести в одну таблицю.
Як побудувати структуру належності: чотири дії закладають межі ізоляції
Головна робота захисту від блокування за асоціацією робиться до старту: щойно визначено структуру належності, більшість ланцюга передачі розривається ще на проєктуванні. Виконуйте в такому порядку.
1. Один кластер сторінок отримує один особистий акаунт адміністратора. Кластери ріжуть за бізнесом; дві-три споріднені сторінки можуть поділити один акаунт, але між кластерами не діляться ніколи. Акаунт адміністратора має мати справжні сліди особистого користування; порожній акаунт, обвішаний сторінками, є помітним ризиком.
2. Ролі за рівнями, адміністраторів небагато. Для щоденних публікацій, відповідей і планування вистачає ролей редактора чи модера; роль адміністратора залишається тільки за відповідальним за кластер. Порада Cabilly: чим менші права, тим легша супутня відповідальність при інциденті.
3. При розподіленій матриці BM розділяють. Сторінки різних бізнес-ліній не потрапляють в один BM; платіжні методи та рекламні акаунти йдуть за своїм BM і не спільнюються через лінії. Брендова матриця за регіонами є офіційно дозволеною концентрацією; розподілена трафікова матриця, зібрана в один BM, фактично сама заявляє, що всі сторінки пов'язані.
4. Права доступу закінчуються разом зі стосунками. Працівник звільнився, розірвано договір із клієнтом, змінилася агенція: того ж дня знімається відповідна роль. Права-фантоми, що залишилися при акаунті, найчастіше стають ґнотом у справах про блокування за асоціацією.
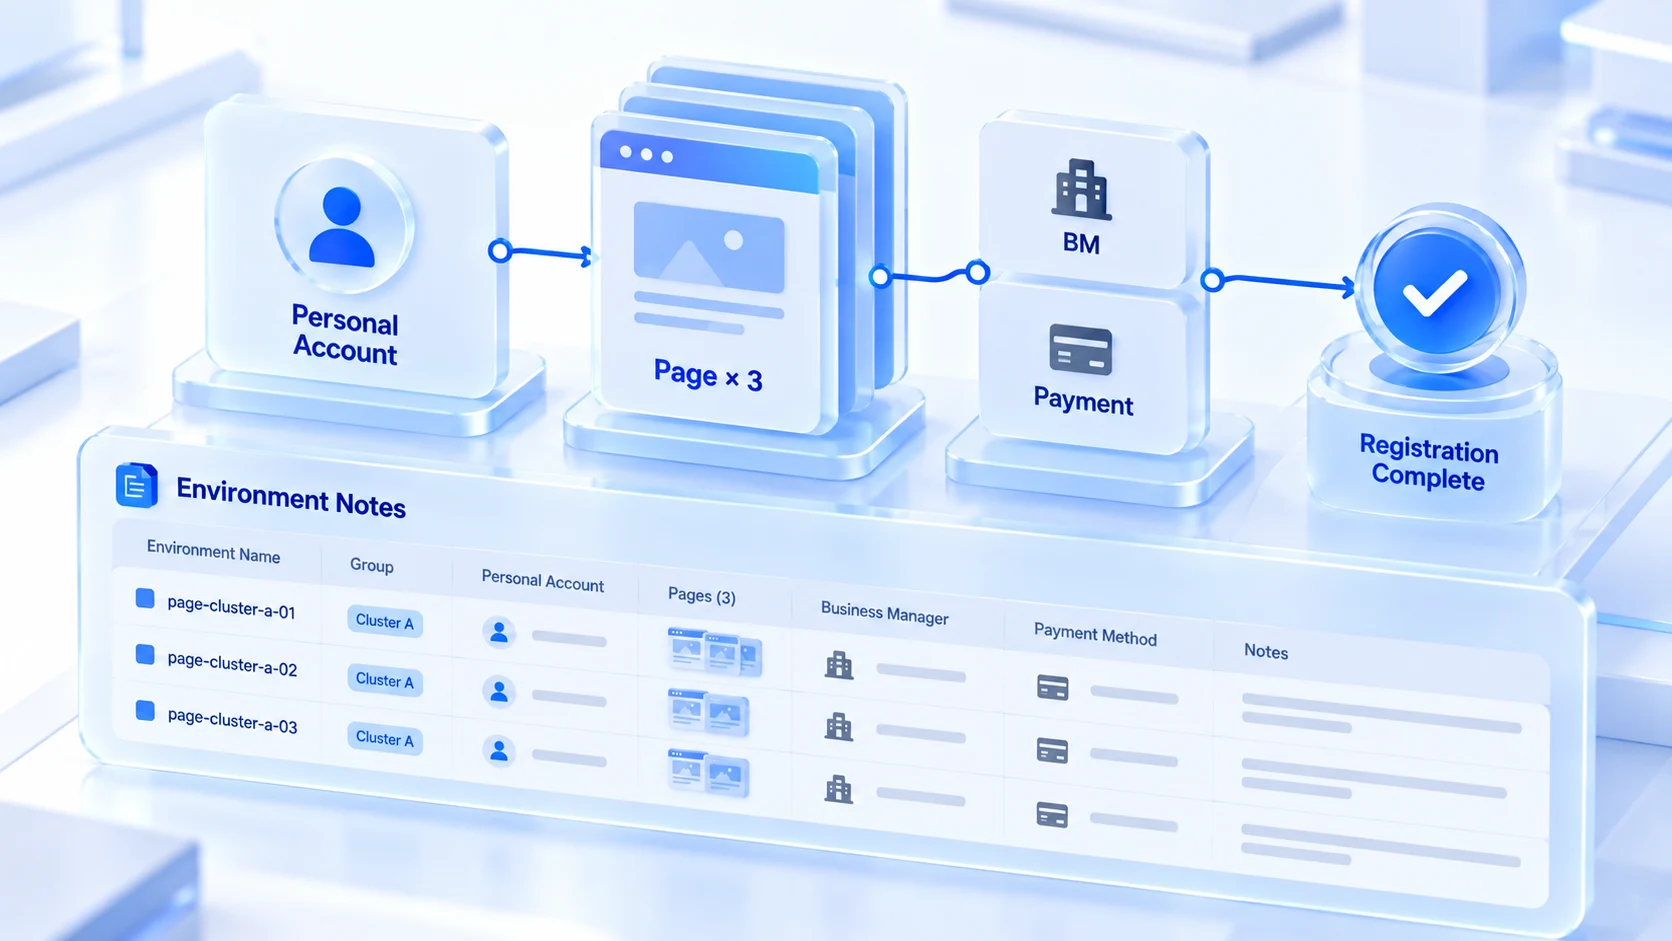
Така структура вимагає непоганої організації команди. Відповідність акаунта, сторінок, BM і платежів у кожному кластері реєструють у журнал. Хто в якому кластері, які сторінки веде, з якою роллю: видно з одного погляду. Лише тоді в день інциденту можна окреслити зону впливу.
Рівень середовищ фіксує межу входу кожного акаунта адміністратора
Структура належності керує способом підвішування активів, а сталість середовища на рівні входу закріплює інструмент. MostMate є антидетект браузером, що виділяє кожному акаунту окреме браузерне середовище та мережевий вихід; середовища групуються за кластерами, і кожна група відповідає одному кластеру. Кожен особистий акаунт адміністратора працює закріпленим у власному середовищі, в чотири кроки.
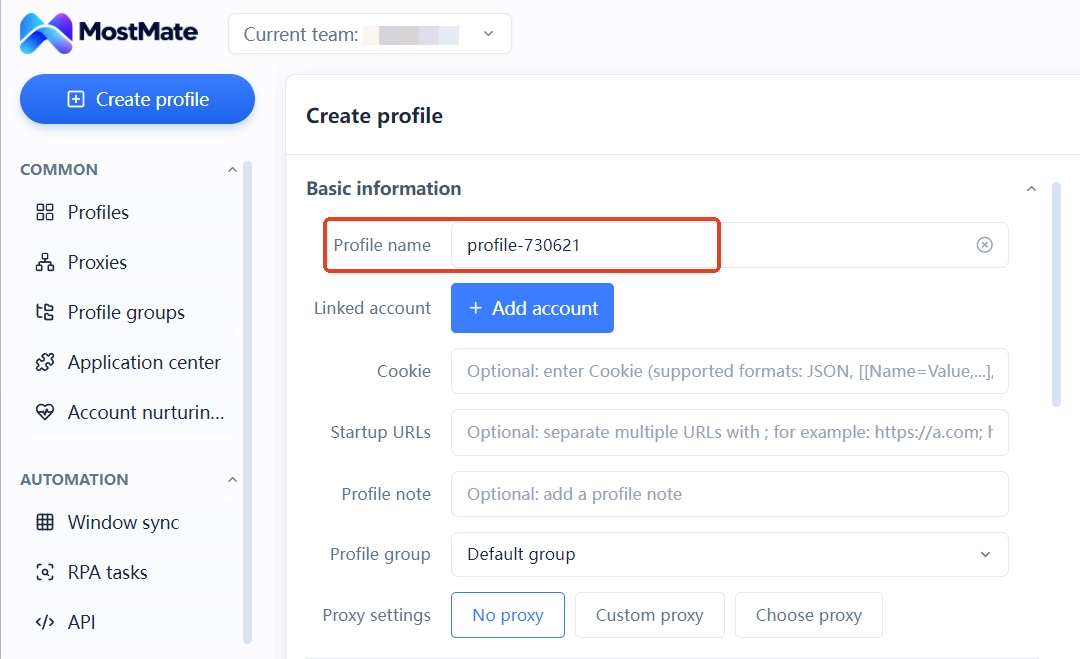
Крок 1: створюєте середовища і групуєте їх. У назві середовища одразу пишете номер кластера, наприклад page-cluster-a-01. Групування збирає середовища одного кластера докупи.
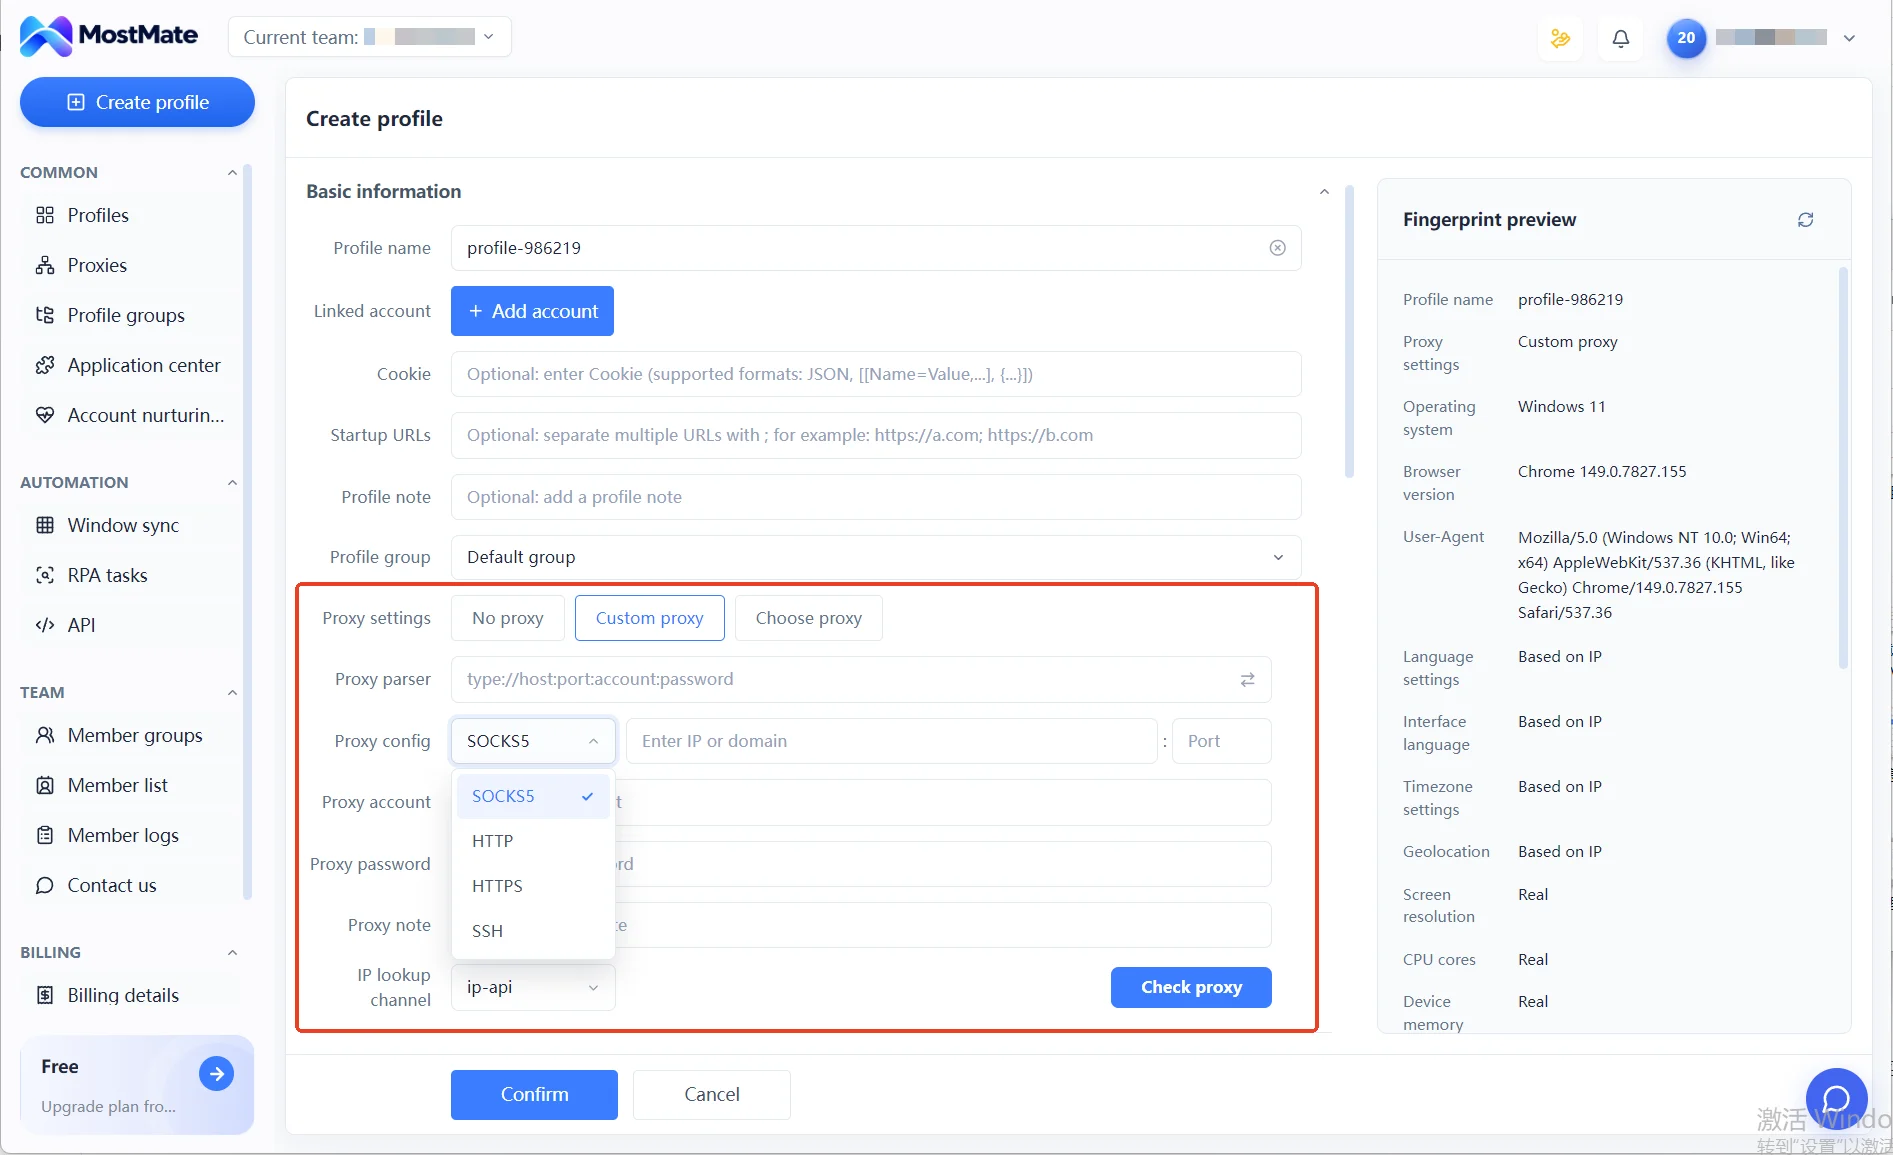
Крок 2: кожне середовище отримує окремий проксі, вихідний регіон якого збігається з ринком, на який працює сторінка. Перед запуском тестуєте з'єднання, фактичний вихід звіряєте на сторінці перевірки.
Крок 3: між середовищами не входите навперемінно. Cookie та дані входу не потрапляють у чужі середовища.
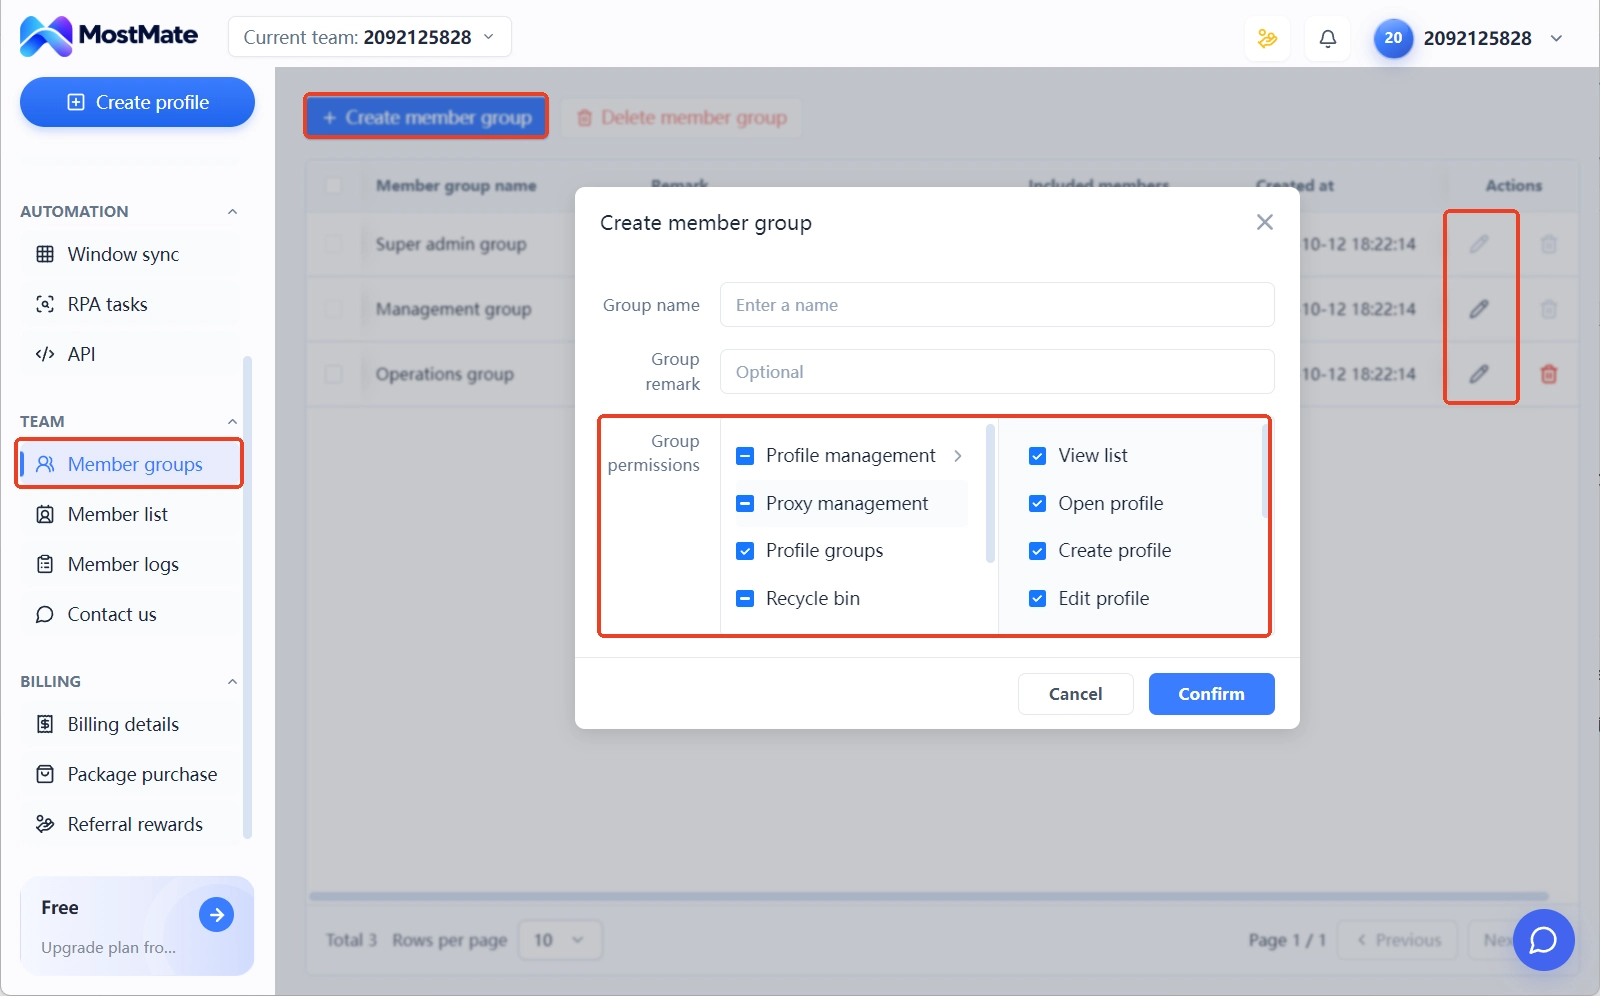
Крок 4: учасники отримують доступ за групами. Журнал учасників фіксує, хто в якому кластері діяв і кому передано середовище; кожна зміна прав залишається документованою.
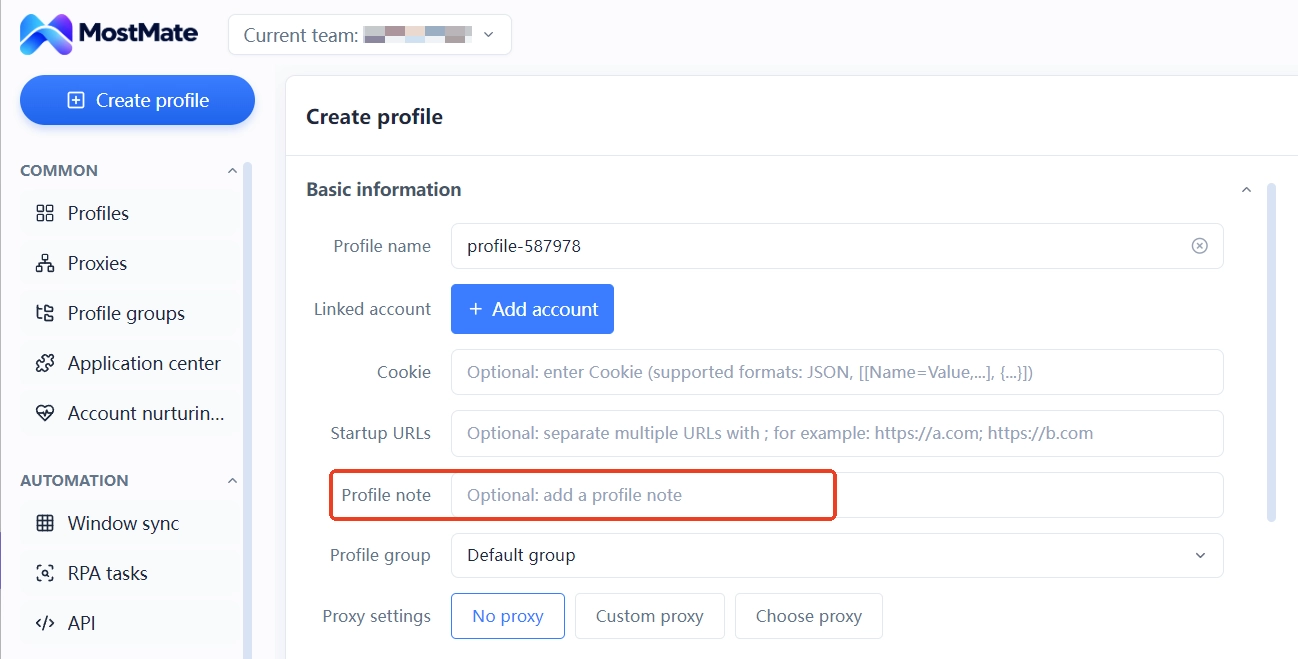
Поле нотаток варте окремого пояснення: занесіть до нього ряд за рядком відповідність у кластері між особистим акаунтом, сторінками під ним, належним BM і платіжним методом. Цей реєстр є чернеткою для окреслення зони впливу в день інциденту, а також матеріалом для передачі справ новим учасникам.
Яка функція відповідає середовищам, групам і журналу учасників, показано на рівні інтерфейсу в розділі що таке MostMate. Повне порівняння можливостей для лінії Facebook зібрано на сторінці рішень для Facebook.
Межі скажемо прямо: рівень середовищ фіксує межу входу та історію користування; підвішування сторінок, структуру BM і належність платежів оформлюють у панелі платформи, і інструмент не керує ними за вас, як і не змінює правил платформи.
Порядок дій після інциденту
Коли сторінку вже обмежено або особистий акаунт потрапив на перевірку, порядок дій важливіший за самі дії. Спершу проходьте офіційну апеляцію за повідомленням. Матеріали берете з нотаток середовищ і з реєстру. Паралельно перевіряєте коло зв'язків: які сторінки та BM ще висять на вашому імені, якими ви вже не керуєте? Уже в період розгляду зніміть їх. Проблемні активи та середовища вимкніть, але не видаляйте: вони залишаються підґрунтям для апеляції. П'ять загальних шляхів передачі блокування за асоціацією та три кроки обмеження збитків у день блокування повністю розписані в посібнику зі стримування блокувань між акаунтами; робота з матрицею сторінок вкладається в той самий каркас, лише при окресленні межі замініть акаунт на особистий акаунт адміністратора.
Часті запитання про захист матриці сторінок Facebook
Скільки сторінок під одним особистим акаунтом адміністратора вважається безпечним?
Платформа не публікує кількісної межі. Ризик не в самій кількості, а в перетині: чим важливіші й численніші сторінки під акаунтом, тим ширша зона передачі, якщо з акаунтом щось станеться. Для основних кластерів радимо один акаунт на кластер; для експериментальних сторінок можна ширше.
Якщо сторінку санкціонують, особистий акаунт адміністратора теж потерпає?
Зворотна передача можлива. Санкції за порушення на сторінці можуть впасти на акаунт адміністратора, і в повідомленні зазвичай згадується зв'язок із порушницьким акаунтом. Саме тому важливий аудит прав доступу: роль, знята вчасно зі сторінок, якими ви вже не керуєте, зменшує площу ризику.
Business Manager: керувати спільно чи розділено?
Сторінки одного бренду в кількох регіонах, зібрані в одному BM, є виправданим офіційним сценарієм. Розподілена трафікова матриця працює на різні ніші; окремі BM з власними платежами та рекламними акаунтами дають чистіші сигнали зв'язку, і проблема в одному місці не тягне за собою інші бізнес-лінії.
Чи може антидетект браузер запобігти блокуванню сторінок за асоціацією?
Гарантій немає. Він фіксує середовище входу акаунта адміністратора, проксі-вихід та історію користування. Як підвішені сторінки, де BM і платежі, дисципліна контенту й взаємодії: усе виконується управлінськими процесами. Лише коли і рівень середовищ, і рівень управління чисті, зона передачі справді звужується.
Підсумок
Захист матриці сторінок тримається на окремій реєстрації трьох відносин: хто володіє, хто керує, хто входить. У належності один акаунт на кластер, у правах знімати одразу після завершення стосунків, у вході одне середовище на акаунт. Цю структуру збудуйте до масштабування: це значно дешевше, ніж потім пояснювати кожен зв'язок окремо. Групи середовищ, прив'язку проксі та журнал учасників усіх кластерів можна налаштувати в одній панелі; за потреби завантажте MostMate і спершу занотуйте належність наявних кластерів сторінок у нотатках середовищ, а про масштабування поговоріть після цього.

MOSTMATE
Безпечне керування кількома обліковими записами — це просто
Почніть із першого облікового запису й побудуйте з MostMate безпечнішу, розумнішу та ефективнішу роботу з кількома обліковими записами.
- Незалежні профілі. Узгоджені ідентичності.
- ШІ-автоматизація · Стан облікових записів · Командні операції



