
Facebook 公共主頁矩陣怎樣管?防連坐先從歸屬結構做起
核心結論:公共主頁之間的連坐,傳導軸是管理員個人號,主頁本身只是掛在這根軸上的資產。防連坐的第一道工程不在瀏覽器裡,在歸屬結構裡:主頁集群掛在不同個人號下、權限隨關係結束就摘、BM 與付款各自分開管,環境層再把每個號的登入邊界固定住。順序做反了。環境配得再乾淨,也攔不住一層層的連帶處置。
先看一個真實原型。一家代營運機構的負責人用自己營運多年的個人號,給十幾個客戶主頁當管理員。其中某個客戶的主頁因內容違規被平台處置。幾天後,他發現自己名下管理的全部主頁、綁定的廣告帳戶一起失去存取權限。收到的提示是帳號可能與另一個違反規則的帳號相關聯。
他從未在那個違規主頁上發過內容,只是掛着管理員身份沒退出。這類案例在代理機構的申訴記錄裡並不少見,法律服務方 Cabilly 律所在關聯帳號封禁的成因分析裡整理過同型案例:不再管理的主頁沒有正式退出、違規主頁的處罰沿帳號關聯擴散,最後連自己的個人品牌主頁一起消失。
連坐沿着個人號、主頁、BM 三層傳導
公共主頁不是一個獨立帳號,它是掛在管理員個人號下的資產,而個人號又可能是某個 BM 的成員。這三層關係決定了處罰的走向。主頁違規,處置可能落到管理員個人號上。個人號被限制,它管理的全部主頁一起失權。BM 關聯的付款方式或廣告帳戶出問題,BM 內的主頁資產同樣進入覆核範圍。平台提示語裡那句「與另一個違反規則的帳號相關聯」,指的就是這根關聯軸。
對做主頁矩陣的團隊來說,這條傳導結構意味着兩件事。
- 第一,主頁矩陣的隔離做得再好,管理員個人號本身出問題,整組資產一起動搖。個人號才是矩陣裡最值得投入的資產。
- 第二,權限是一種隱形的關聯。哪怕你半年沒碰某個主頁,只要管理員身份還在平台上掛着,那個主頁的任何風吹草動,都會算到你頭上。
Cabilly 律所給的建議裡,排在第一位的就是權限審計。合作關係結束就完整移除身份。不是降級,是移除。管理員號的養成質素決定矩陣的地基,Facebook 新號首 7 天的分階段清單可以直接當作管理員號的起步流程用。
主頁之間的四類關聯訊號
矩陣裡的主頁各自獨立營運,平台仍然能把它們歸到一起評估。依據是四類訊號。第三方營運資料多主頁管理的風控拆解把這幾類訊號的判定方式講得比較具體。
- 管理員重疊。多個主頁共用同一批個人號管理,是歸類為同一網絡最直接的依據,空白的個人號名下掛滿主頁本身就是紅旗訊號。
- 內容同源。平台會比對主頁之間的帖文文字、圖片雜湊與影片指紋,同一條影片原樣發五條主頁,跨主頁的內容配對直接命中。
- 跨主頁互動。主頁 A 給主頁 B 讚好、轉發、互相標記,形成閉環互動網絡,這類社交圖譜被系統視為協同行為的強訊號。
- 資產共享。多個主頁掛進同一個 BM,共用付款方式、廣告帳戶、驗證網域,這些在 BM 內部都是可連結的關聯點。
四類訊號裡,管理員重疊與資產共享是結構性的。建矩陣時就該定好。內容同源與跨主頁互動是行為性的,靠日常執行紀律控制。把這份訊號清單與多帳號防關聯自查的逐項核對放在一起,主頁矩陣和網絡帳號矩陣的檢查可以合成一張表。
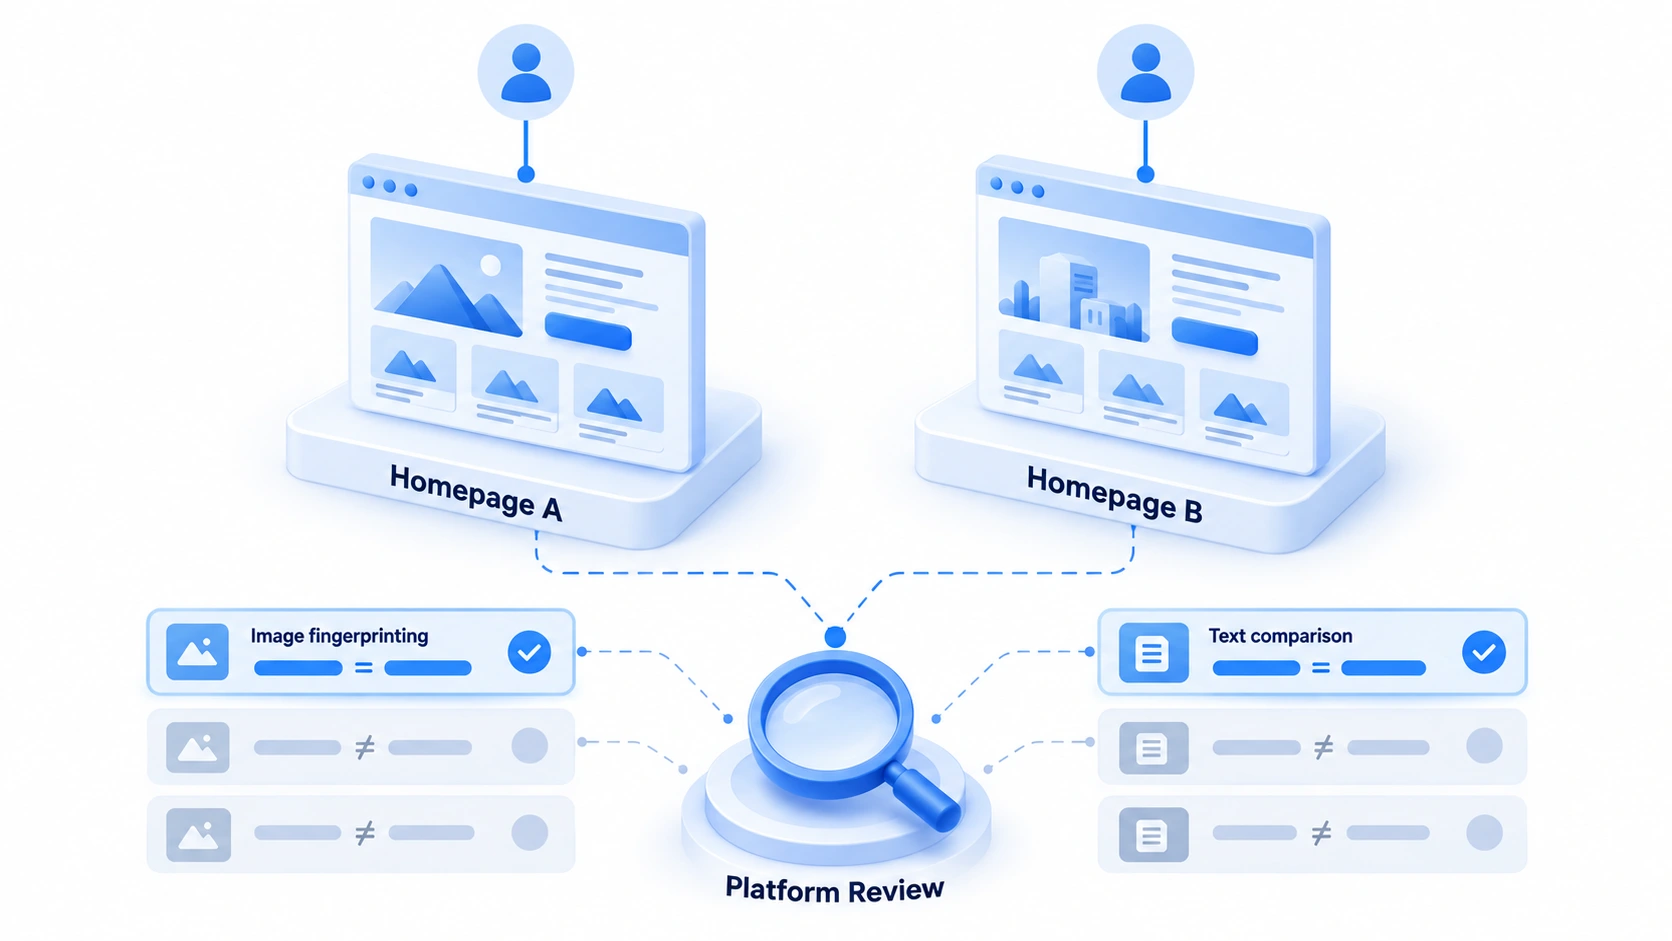
歸屬結構怎麼搭:四個動作定下隔離邊界
矩陣防連坐的主工程在開建前就完成,歸屬結構定下來,傳導鏈在設計上就斷了大半。按下面的順序落。
1. 一個主頁集群配一個管理員個人號。集群按業務劃,兩三條相關主頁可以共用一個號,不同集群之間絕不共用。管理員號要有真實的個人使用痕跡,空白號掛主頁是顯性風險。
2. 角色分級,少給管理員。日常發布、回覆、排期用編輯或版主角色就夠,管理員角色只留給集群負責人。Cabilly 律所的建議是權限越小,出事時的連帶責任越輕。
3. 矩陣分散佈局時 BM 分設。不同業務線的主頁不進同一個 BM,付款方式與廣告帳戶跟 BM 走,不跨線共用。品牌矩陣分區營運是官方允許的集中,分散型流量矩陣掛進一個 BM,等於主動聲明所有主頁相關。
4. 權限隨關係結束而結束。員工離職、客戶解約、代理換手,當天移除對應身份。掛在身上的殭屍權限,是連坐案例裡最常見的導火索。
這套結構對團隊協作的要求不低。每個集群的號、主頁、BM、付款對應關係,都要登記成冊。誰在哪個集群、管哪些主頁、甚麼角色,一目了然。出事當天才有辦法圈定影響面。
環境層固定每個管理員號的登入邊界
歸屬結構管資產的掛靠方式,登入層的環境一致性交給工具固定。MostMate 是一款給每個帳號單獨分配瀏覽器環境與網絡出口的指紋瀏覽器,環境按集群建組,組和集群一一對應。每個管理員個人號固定在自己那間環境裡使用,操作上有四步。
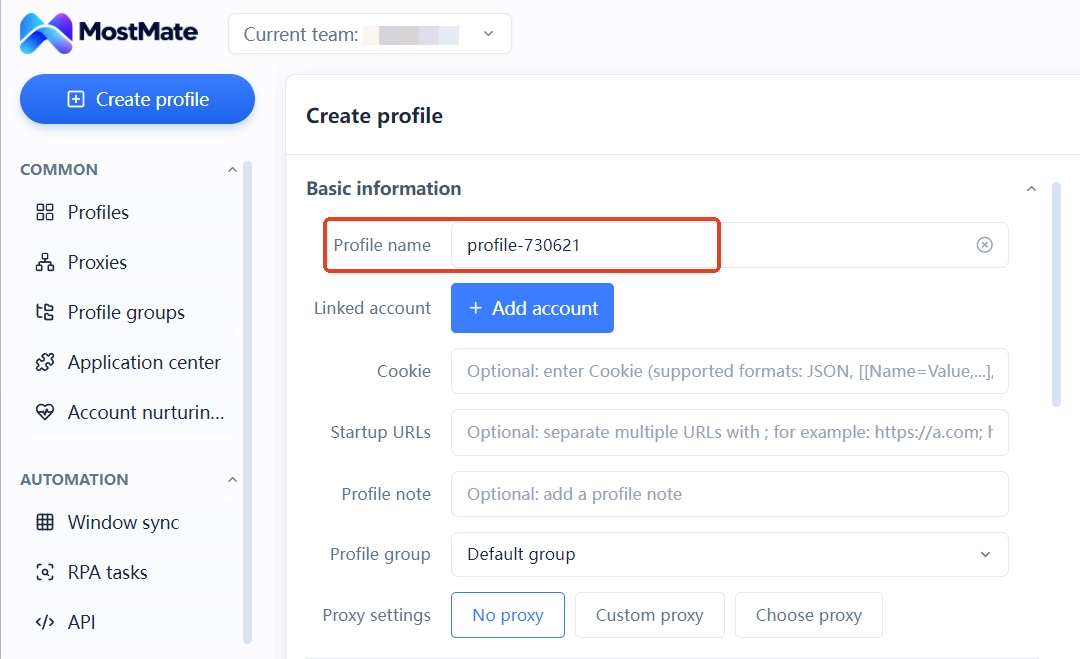
第一步,建環境並分組。環境名直接寫集群編號,比如「page-cluster-a-01」。分組把同集群的環境歸到一起。
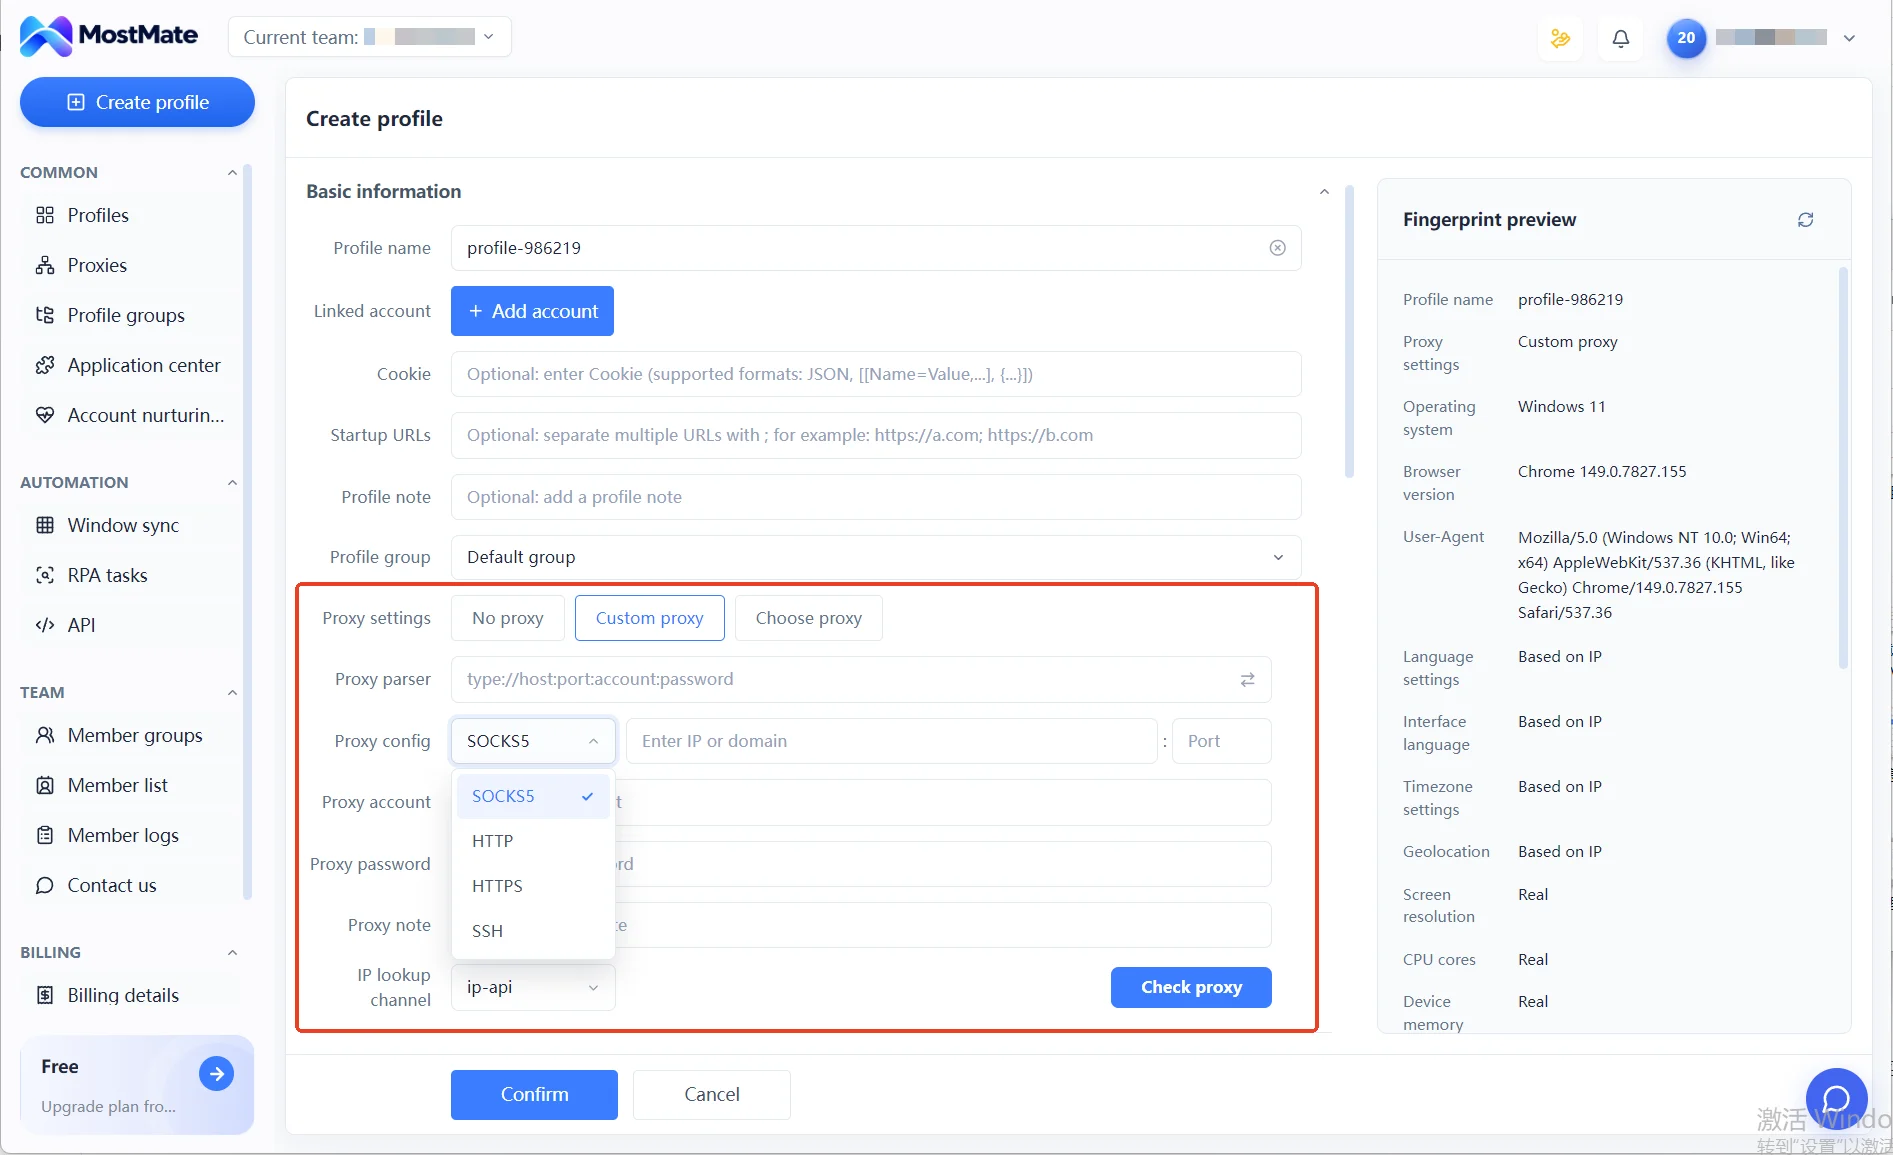
第二步,每個環境綁定獨立代理,出口地區與主頁面向的市場一致。啟動前測試連線,實際出口用檢測頁核對。
第三步,環境之間不混登。Cookie 與登入資料互不進入別的環境。
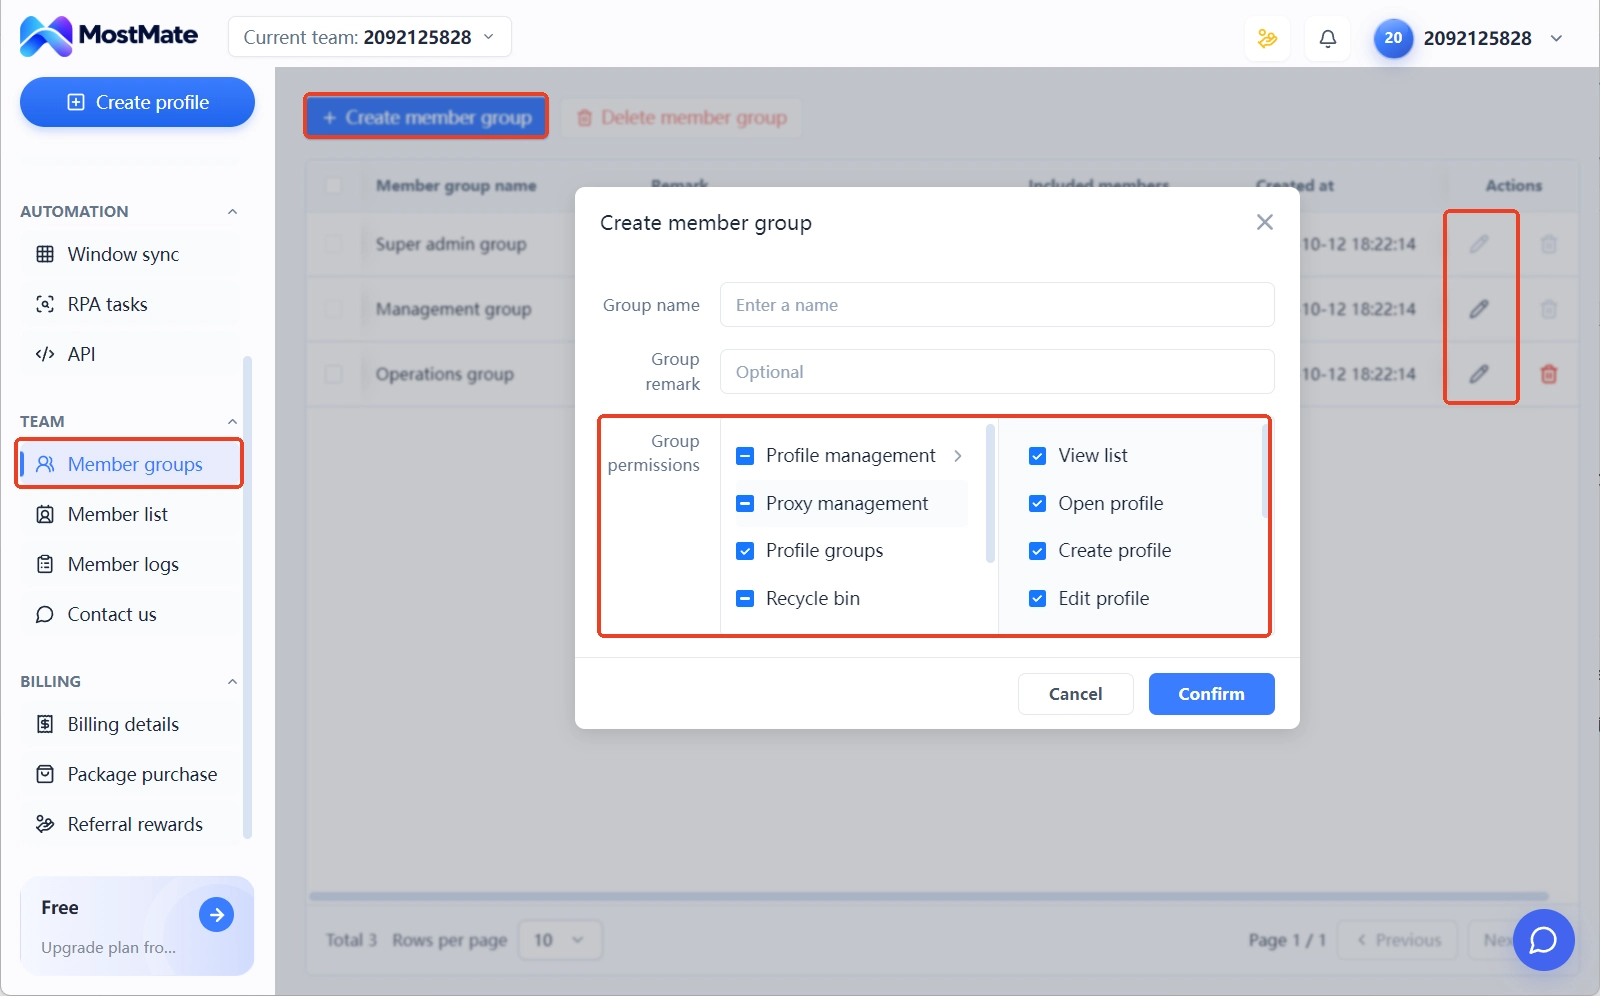
第四步,成員按分組授權。成員日誌記錄誰在哪個集群操作、環境轉移給誰,權限變更有據可查。
備註欄值得單獨交代用法:把集群裡「個人號、名下主頁、所屬 BM、付款方式」的對應關係逐條登記進去。這份登記是出事當天圈影響面的底稿,也是新成員接手時的交接材料。
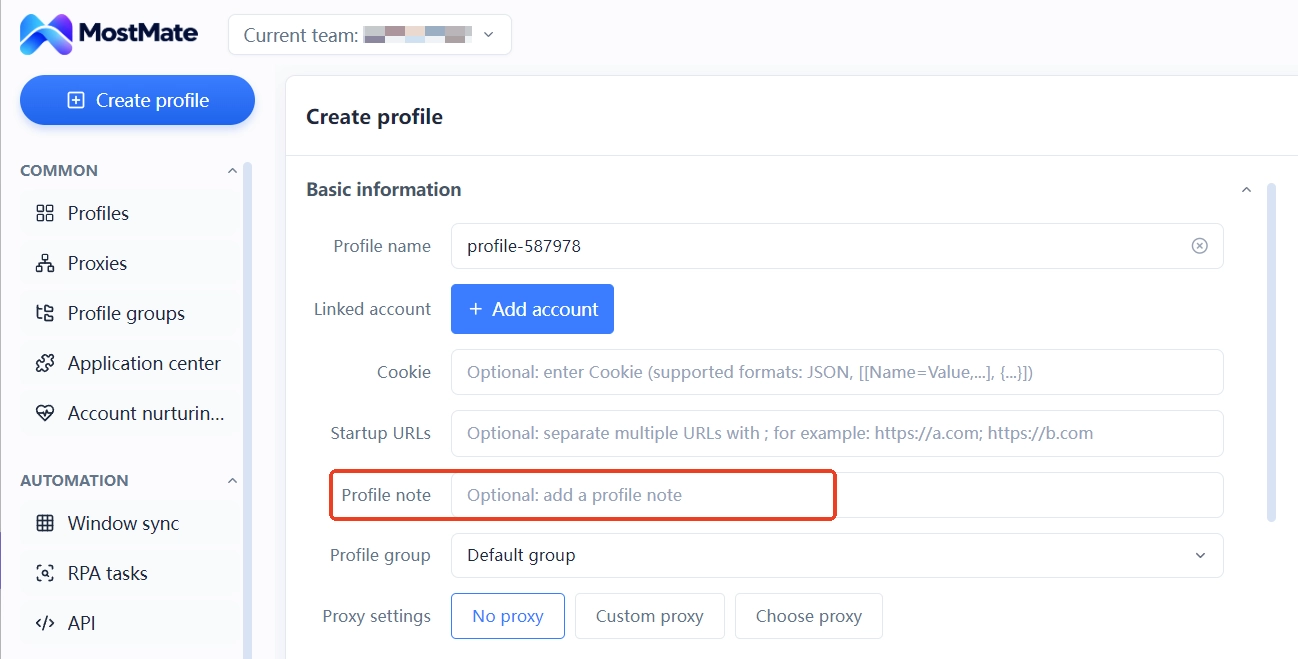
環境、分組、成員日誌分別對應哪些功能,MostMate 是甚麼一頁裡有介面級的介紹。Facebook 業務線的完整能力對照,官方整理在 Facebook 多帳號管理方案頁裡。
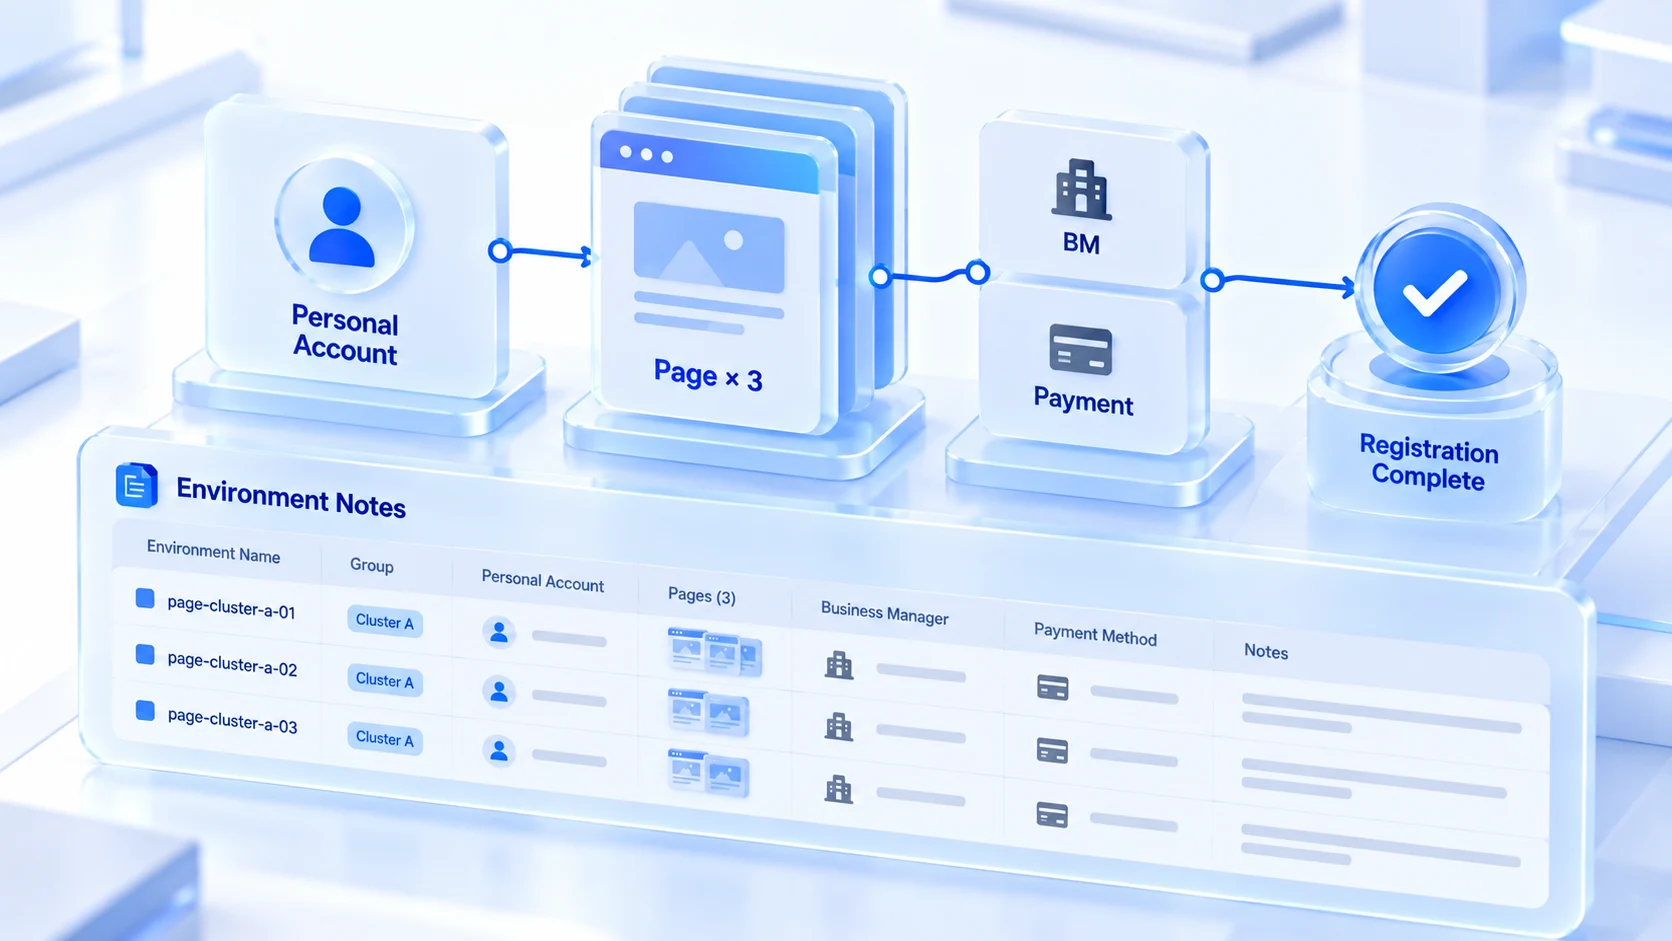
邊界照實說:環境層固定的是登入邊界與使用記錄,主頁掛靠、BM 結構、付款歸屬這些結構性動作在平台後台完成,工具不代管也不改變平台規則。
出事之後的動作順序
真出現主頁被限制或個人號進覆核,動作順序比動作本身重要。先按提示走官方申訴。材料從環境備註和登記表裡取。同時檢查關聯面。自己名下還挂着哪些不再管理的主頁和 BM,趁處理期一併摘除。已出問題的資產與環境停用不刪除,保留申訴依據。連坐傳導的五條通用路徑與封號當天的止損三步,在多帳號連坐止損指南裡有完整展開,主頁矩陣的處置可以套用同一框架,把「帳號」替換成「管理員個人號」來圈定範圍。
Facebook 主頁矩陣防連坐常見問題
一個管理員個人號下掛幾個主頁算安全?
平台沒有公開的數量上限。風險不在數量本身,在重疊度。一個號名下的主頁越重要、越多,這個號出事時的傳導面越大。核心集群建議一號一集群,試驗性質的主頁可以放寬。
主頁被處置,管理員個人號會跟着受影響嗎?
存在反向傳導的可能。主頁違規的處罰可能落在管理員帳號上,提示語通常寫為與違規帳號相關聯。這也是權限審計重要的原因:不再管理的主頁及時移除身份,風險面就小一截。
Business Manager 是集中管理好還是分開好?
品牌自己的多地區主頁集中在一個 BM 是合理的官方用法。分散型流量矩陣面向不同領域,分設 BM、各自綁定付款與廣告帳戶,關聯訊號更乾淨,一處出問題不牽連其他業務線。
指紋瀏覽器能防止主頁連坐嗎?
不能保證。它固定的是管理員號的登入環境、代理出口與使用記錄。主頁掛靠結構、BM 與付款歸屬、內容與互動紀律,靠管理流程執行。環境層與管理層都做乾淨,傳導面才真正縮小。
結語
主頁矩陣的連坐防禦,核心是把「誰擁有、誰管理、誰登入」三層關係分開登記。歸屬上一號一集群,權限上隨關係結束就摘,登入上一號一環境。這套結構在擴量之前搭好,比出事之後逐個解釋關聯便宜得多。各集群的環境分組、代理綁定和成員日誌可以在一個面板裡配齊,需要的話下載 MostMate,先把現有主頁集群的歸屬關係登記進環境備註,再談擴量。

MOSTMATE
安全管理多帳戶,輕鬆簡單
從首個帳戶開始,利用 MostMate 建立更安全、更智能、更高效的多帳戶營運方式。
- 設定檔各自獨立,身分保持一致。
- AI 自動化 · 帳戶健康 · 團隊營運



