
Vòng đời môi trường của tài khoản nhiệm vụ CPA: từ nhận task đến payout, cấu hình bốn giai đoạn thế nào
Ngày payout mở dashboard, toàn bộ chuyển đổi của chu kỳ trước đã về 0, trạng thái tài khoản ghi đã chấm dứt. Gửi email khiếu nại, câu trả lời nhận lại chỉ một dòng: một phần chuyển đổi có gian lận, tài khoản đã chấm dứt sẽ không được thanh toán. Đây là cái kết phổ biến nhất của tài khoản nhiệm vụ CPA, và gần như không còn đường lùi. Rủi ro không nằm ở ngày chạy việc nào đó, mà ở khe hở giữa các giai đoạn. Đăng ký vào mạng, chạy offer, thẩm định payout, ngừng hoạt động: mỗi giai đoạn có trọng tâm kiểm tra khác nhau, cấu hình môi trường cũng phải đổi theo.
MostMate là trình duyệt anti-fingerprint lập hồ sơ riêng cho từng tài khoản: mỗi tài khoản nhiệm vụ có một môi trường riêng, cookie, lịch sử đăng nhập và dấu hiệu thiết bị không dùng chung. Bài viết này tách theo bốn giai đoạn: mạng liên kết đang xem gì ở từng giai đoạn, môi trường cần cấu hình tới mức nào, hành động nào chạm điều khoản. Cuối bài là cách tổ chức môi trường theo giai đoạn trong MostMate.
Nhịp kiểm tra và cách chia giai đoạn của tài khoản nhiệm vụ
Logic payout của CPA quyết định mức kiểm tra chi tiết hơn hẳn quảng bá thông thường. Theo định nghĩa trong hướng dẫn CPA của Adsterra, nhà quảng cáo chỉ trả tiền cho “chuyển đổi”. Chuyển đổi có thể là đăng ký, tải file, để lại thông tin hoặc mua hàng. Mạng liên kết đứng giữa nhà quảng cáo và publisher: kết nối hai bên, phát tracking link, thẩm định chất lượng traffic. Đơn giá chuyển đổi từ vài dollar đến vài chục dollar, cám dỗ làm giả chuyển đổi vì thế rất lớn. Vì thế phía mạng kiểm tra quanh năm.
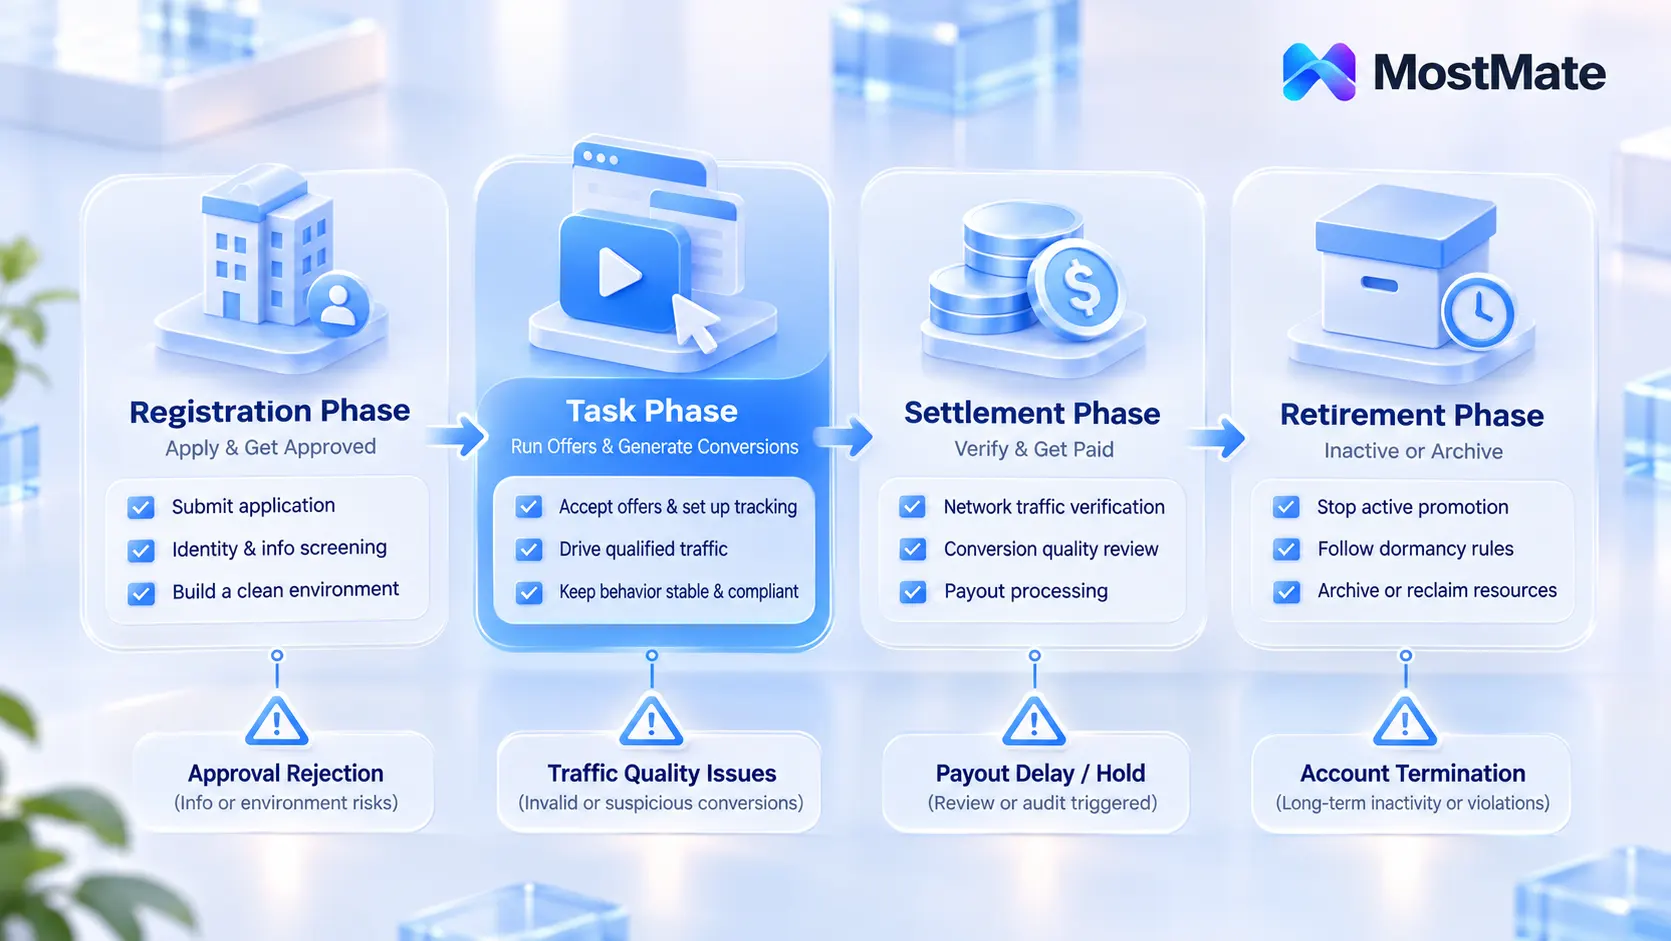
Cường độ kiểm tra không đều. MaxBounty ghi rõ trong FAQ chính thức rằng đội compliance giám sát traffic và lead suốt ngày đêm, trước khi vào mạng có sàng lọc danh tính và kiểm tra gian lận. Lỗi nhỏ sẽ thông báo để chỉnh sửa, lỗi lớn thì chấm dứt tài khoản luôn. Adsterra cũng đưa “kiểm tra traffic xong mới trả tiền” vào nhịp thanh toán. Xếp các mốc này lên một đường thẳng, đời một tài khoản nhiệm vụ chia thành bốn chặng:
- Giai đoạn đăng ký: từ khi nộp đơn vào mạng đến khi duyệt; môi trường phải chốt ngay từ ngày đầu.
- Giai đoạn chạy việc: nhận offer, chạy traffic, tạo chuyển đổi; ổn định môi trường và thao tác đúng luật là trọng tâm.
- Giai đoạn payout: mạng kiểm traffic, soi chuyển đổi, giải ngân; lịch sử bị lật kỹ nhất ở đây.
- Giai đoạn ngừng hoạt động: tài khoản bỏ không hoặc từ bỏ; điều khoản có quy định riêng cho tài khoản ngủ đông.
Cùng một tài khoản nhưng bốn giai đoạn có đề bài khác nhau. Mở từng giai đoạn theo thứ tự bên dưới.
Giai đoạn đăng ký: chuẩn bị môi trường trước vòng duyệt vào mạng
Thẩm định vào mạng của các mạng liên kết chặt hơn nhiều người tưởng. Theo cách nói của MaxBounty, cả ba lớp sàng lọc danh tính, kiểm định chất lượng và kiểm tra gian lận đều đặt trước cửa vào. Người duyệt xem đơn đăng ký, và cũng xem chính môi trường trình duyệt dùng để nộp đơn. Khu vực IP, ngôn ngữ hệ thống, múi giờ phải khớp với kênh quảng bá và mô tả thị trường ghi trong đơn.
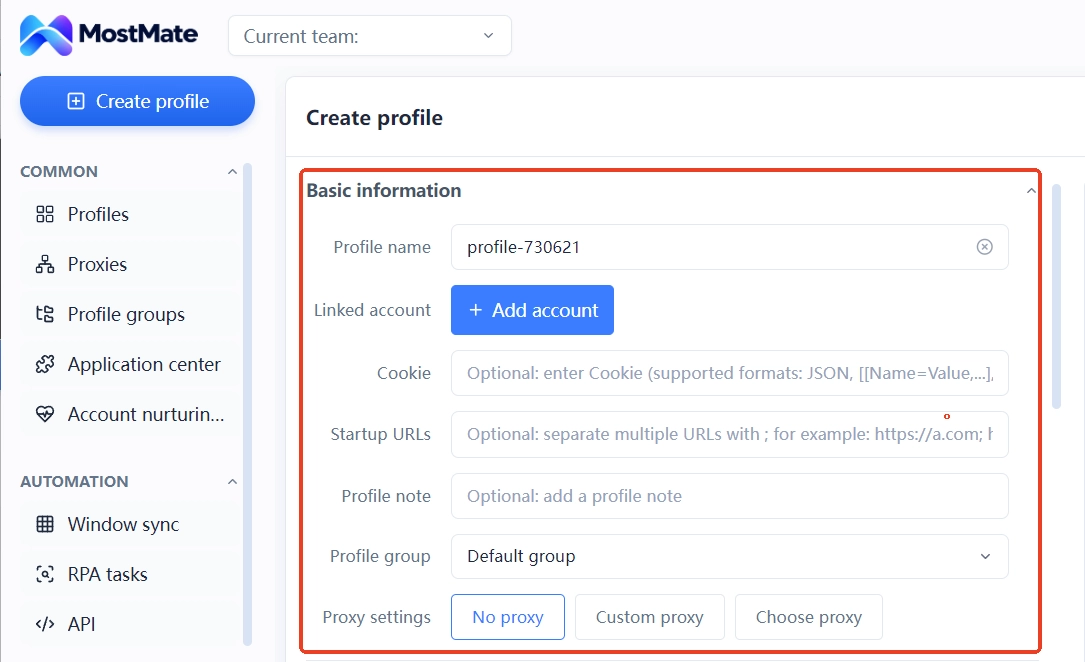
Trước khi nộp đơn, cấu hình môi trường đã phải sẵn sàng. Proxy cùng khu vực với thị trường quảng bá; chạy chính traffic Mỹ thì nộp đơn từ khu vực tương ứng. Chỉnh xong toàn bộ tham số trước khi nộp, trong thời gian chờ duyệt không đụng vào nữa; đổi dấu hiệu giữa chừng làm kéo dài thẩm định. Email đăng ký, đơn đăng ký, đăng nhập dashboard đều thực hiện trong cùng một môi trường để tạo hồ sơ ban đầu nhất quán.
Cách dựng môi trường từ đầu đã có checklist đưa môi trường mới vào vận hành liệt kê từng mục, soát xong rồi hẵng nộp đơn. Tài khoản nhiệm vụ không thiếu cơ hội nộp đơn, thứ thiếu là qua duyệt trong một lần. Bị từ chối rồi đổi dấu hiệu nộp lại, những điểm nghi vấn để lại cho các vòng kiểm tra sau lại càng nhiều.
Giai đoạn chạy việc: gắn chặt môi trường với chuyển đổi khi chạy offer
Qua duyệt chỉ là điểm khởi đầu. Vấn đề cốt lõi của giai đoạn này là sự lệch giữa attribution và kiểm tra. Bản ghi chuyển đổi đi theo tracking link, nhưng khi truy ngược, nền tảng nhìn vào thiết bị và dấu hiệu traffic đứng sau link. Trong suốt giai đoạn này, môi trường gánh hai vai.
Vai thứ nhất là ổn định: từ offer đầu tiên, tài khoản nhiệm vụ khóa nguyên một bộ môi trường. Đổi dấu hiệu thiết bị hay IP đầu ra giữa chừng, trong mắt mạng liên kết gần như là đổi chủ tài khoản. Cho thuê, bán tài khoản cũng là hành vi điều khoản cấm rõ. Điều khoản 4.11 của MaxBounty nói thẳng: chưa có chấp thuận bằng văn bản thì không được chia sẻ, cho mượn, cho thuê, bán hay chuyển nhượng tài khoản.
Vai thứ hai là thao tác đúng điều khoản. Vùng cấm trong điều khoản 4.10 gồm tạo chuyển đổi một cách ác ý hoặc lừa đảo, và tự tạo chuyển đổi cho chính mình bằng quy trình thủ công hay tự động. Vận hành hằng ngày, đừng đụng mấy vạch này:
- Tự bấm tracking link của mình để hoàn tất đăng ký hay tải file, dù bấm tay hay chạy script.
- Dùng một môi trường lặp đi lặp lại cùng loại chuyển đổi, nhịp đều đều chẳng giống người thật.
- Traffic thuộc loại offer ghi rõ cấm (chẳng hạn cấm traffic social) vẫn cứ đẩy vào như thường.
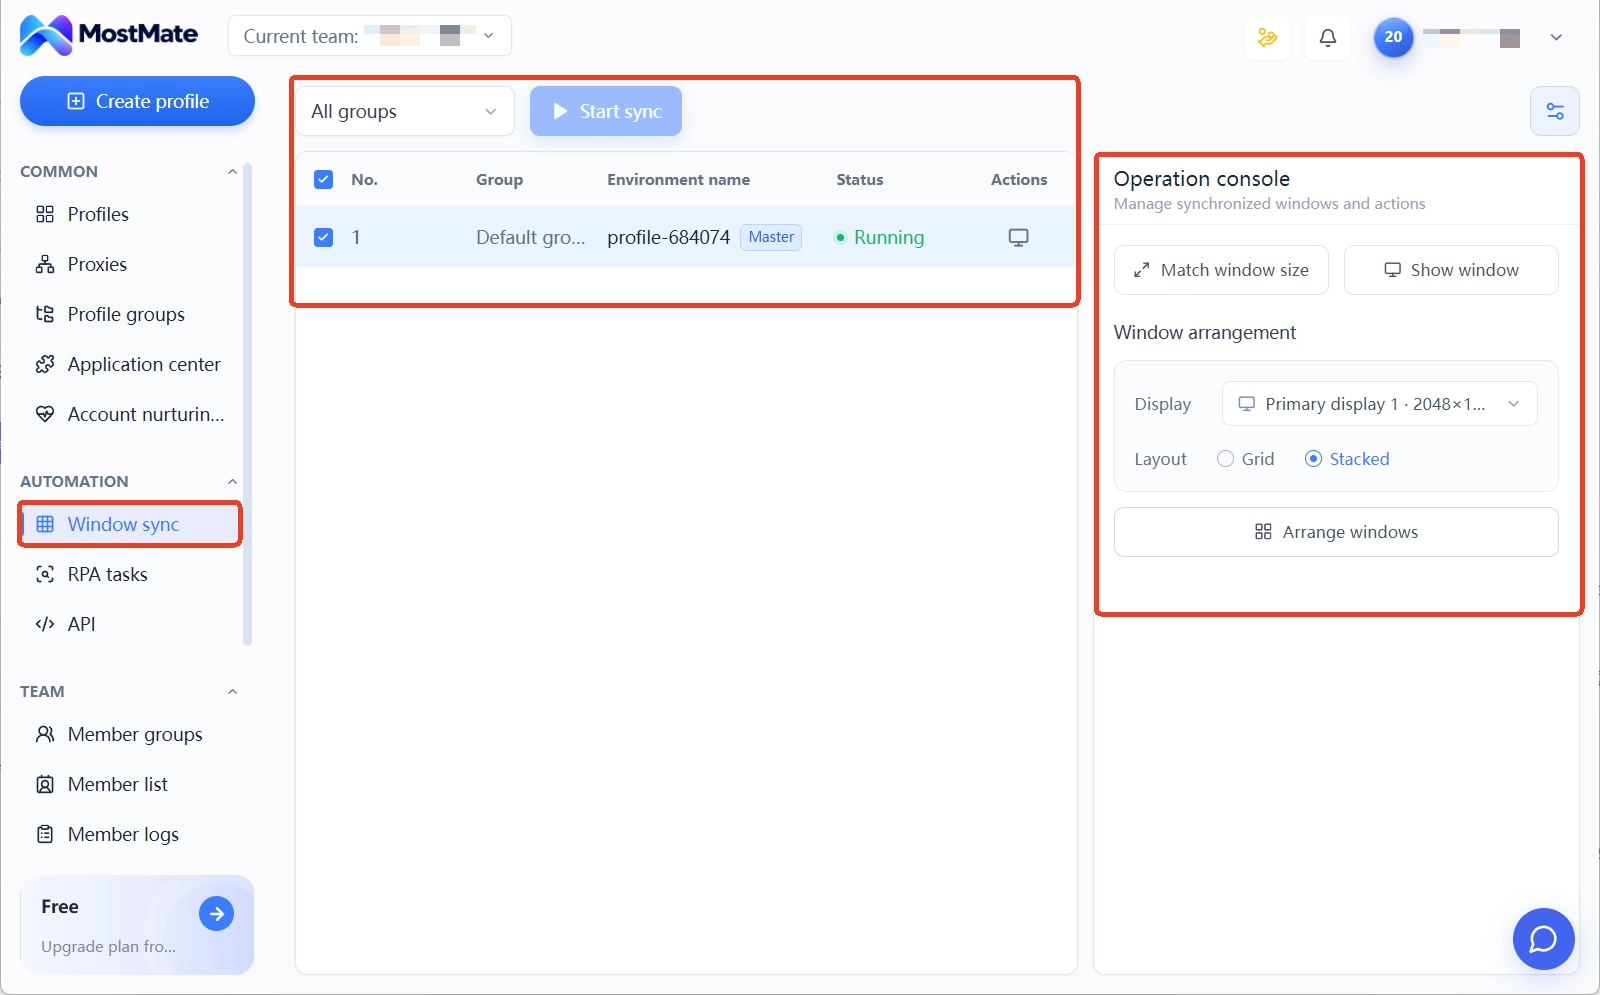
Team chạy task theo lô thường cấp cho mỗi tài khoản nhiệm vụ một môi trường riêng, rồi dùng đồng bộ cửa sổ để theo dõi tiến độ gọn một chỗ. Bài thao tác an toàn khi đồng bộ nhiều cửa sổ đã nói về giới hạn an toàn trong kịch bản hàng loạt. Cách tư duy này ở tầng môi trường thông với sàng lọc sybil của studio airdrop, khác ở đối tượng kiểm tra. Dự án Web3 soi ví và dòng tiền, mạng liên kết soi chuyển đổi và nguồn traffic. Bài sàng lọc sybil airdrop đã so sánh hai kiểu sàng lọc này.
Giai đoạn payout: kiểm traffic, shaving và tịch thu hoa hồng
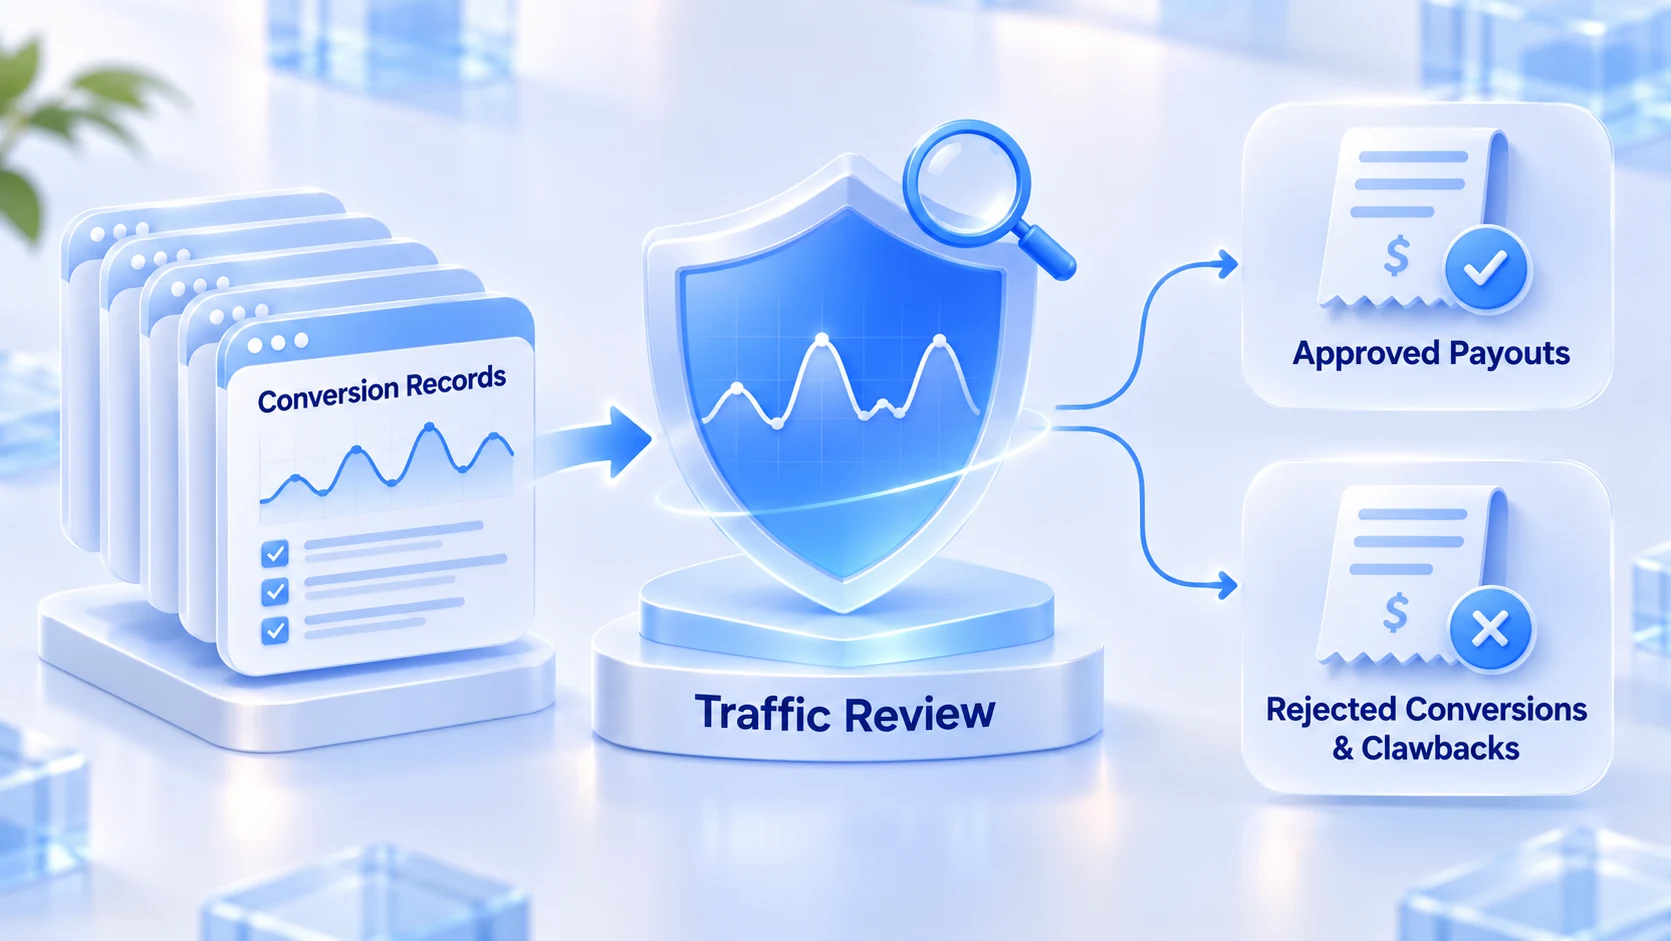
Giai đoạn payout thì khác: lật lại lịch sử tập trung nhất. Adsterra thanh toán hai tuần một lần, kiểm traffic trước khi giải ngân. Đội compliance của MaxBounty giám sát đỉnh traffic và xu hướng lead thường trực, bất thường nổi lên quanh thời điểm thanh toán. Ở chặng này cần rõ hai chuyện: chuyển đổi dạng nào bị từ chối, hậu quả dạng nào không thể đảo ngược.
Chuyển đổi bị từ chối có mức độ. Một chuyển đổi bị hủy, shaving, chargeback (hoàn tiền sau giao dịch rồi trừ lại hoa hồng) là hao hụt chịu được, tính vào phần dao động của nghề. Chấm dứt tài khoản là chuyện khác. FAQ của MaxBounty có nguyên văn một câu về tài khoản bị chấm dứt: gian lận một phần không đồng nghĩa thanh toán một phần, tài khoản đã chấm dứt không nhận bất kỳ khoản nào. Nghĩa là chỉ cần compliance kết luận gian lận có thật, toàn bộ chuyển đổi sạch của các chu kỳ trước cũng về 0 theo.
Tín hiệu trước khi bị chấm dứt đáng nhớ. Theo chuẩn của FAQ, lỗi nhỏ thông báo chỉnh trước, lỗi lớn chấm dứt luôn. Khi thông báo chỉnh sửa tới tay thì vấn đề đã được ghi sổ, tiếp tục vận hành y cách cũ chỉ đẩy nhanh kết cục. Giờ đầu tiên sau khi tài khoản thực sự bị khóa quan trọng nhất, bài 60 phút đầu sau khi bị khóa tài khoản xếp thứ tự hành động theo ưu tiên cắt lỗ. Còn khi số liệu chuyển đổi không khớp, nghi bị shaving, trước hết phân biệt shaving từ mạng hay bên nhà quảng cáo giữ tiền, rồi hãy bàn cách xử. Bài soi lỗi shaving đã tách đường kiểm theo ba hướng.
Giai đoạn ngừng hoạt động: điều khoản tài khoản ngủ đông và xử lý môi trường cũ
Ngừng chạy rồi, để tài khoản nằm im cũng có hệ quả. Điều khoản 4.13 của MaxBounty quy định: sáu tháng liền không đăng nhập, tài khoản chuyển sang trạng thái không hoạt động. Không hoạt động đủ chín tháng, mạng có quyền chấm dứt tài khoản và trừ số dư còn lại. Hoa hồng góp mãi chưa tới mức rút tối thiểu có thể chìm luôn trong điều khoản như thế.
Trong bốn chặng, ba chặng đầu vẫn chủ động làm được, riêng chặng ngừng hoạt động hay bị bỏ qua nhất. Quyết dừng thì xử hai phía theo thứ tự. Phía tài khoản: số dư gần chạm mức rút tối thiểu thì rút một lần rồi hẵng dừng; tài khoản bỏ hẳn thì xác nhận không còn hoa hồng đang trên đường thanh toán rồi thôi duy trì. Phía môi trường: chuyển môi trường tương ứng từ “đang dùng” sang lưu trữ, tạm giữ chưa xóa. Môi trường cũ còn giữ dữ liệu đăng nhập lịch sử của tài khoản, sau này khiếu nại hay đối chiếu còn cần đến.
Muốn biết môi trường cũ nên tái sử dụng, dọn dẹp hay lưu trữ, hướng dẫn tái sử dụng và dọn dẹp môi trường đặt điều kiện cho bốn nhóm tình huống, đối chiếu xong rồi hẵng làm.
Tổ chức môi trường theo giai đoạn trong MostMate
Số tài khoản nhiệm vụ lên quy mô là quản lý môi trường tự thành một khối lượng việc.
Chia theo giai đoạn là cách nhóm ít đau đầu nhất. Tạo nhóm môi trường theo giai đoạn vòng đời: đăng ký chờ duyệt, đang chạy việc, payout cần theo dõi, đã lưu trữ, bốn nhóm ứng bốn giai đoạn. Tài khoản qua duyệt chuyển sang nhóm chạy việc, nhận thông báo chỉnh sửa chuyển sang nhóm theo dõi payout, trạng thái quy trình nhìn một phát ra. Đặt tên theo quy tắc “mạng + loại offer + mục đích”, ví dụ “MạngA / nộp email / khu vực Mỹ”. Ô ghi chú chép ngày đăng ký, proxy gắn kèm và ngày payout đầu tiên, cần lật lại lịch sử thì mở ghi chú là khớp dòng thời gian.
Trong kịch bản hàng loạt, đồng bộ cửa sổ xếp hàng chục môi trường làm việc cùng kích thước rồi mở một lượt, thao tác mở từng cái được bỏ hẳn khỏi quy trình.
Môi trường vào nếp thì vòng đời mới có sổ cái tra được: tài khoản nào ở giai đoạn nào, việc còn treo là gì, tên nhóm và ghi chú chính là câu trả lời.
Câu hỏi thường gặp
Tài khoản nhiệm vụ CPA có bắt buộc dùng trình duyệt anti-fingerprint?
Chạy một tài khoản đơn lẻ bằng trình duyệt thường vẫn được, nhưng phía mạng kiểm tra tính nhất quán của dấu hiệu thiết bị, còn fingerprint của trình duyệt thường dễ trôi sau vài lần cập nhật. Trình duyệt anti-fingerprint ghim dấu hiệu thiết bị tại chỗ; khi số tài khoản vượt qua con số nho nhỏ, tách môi trường từ tùy chọn biến thành bắt buộc.
Chạy nhiều tài khoản nhiệm vụ trên cùng một máy không tách gì, rủi ro nằm ở đâu?
Trong cùng một cấu hình trình duyệt, nhiều tài khoản dùng chung kho cookie và fingerprint thiết bị, dấu hiệu bất thường của một tài khoản kéo theo cả những tài khoản cùng môi trường. Tách môi trường xong, mỗi tài khoản có fingerprint và kho riêng, có sự cố cũng gói trong một môi trường duy nhất.
Bị trừ hoa hồng hoặc chấm dứt tài khoản, còn khiếu nại được không?
Trả lời email của compliance để trình bày thì được. Nhưng theo chuẩn của FAQ MaxBounty, số dư của tài khoản đã chấm dứt không được thanh toán. Dư địa khiếu nại dồn vào tình huống “xét nhầm”. Phần bằng chứng cốt lõi là các bản ghi thao tác bạn tự lưu lại, đó cũng chính là giá trị của ghi chú môi trường và sổ cái.
Tài khoản để yên bao lâu thì có chuyện?
Lấy điều khoản MaxBounty làm tham chiếu, sáu tháng không đăng nhập chuyển sang không hoạt động, chín tháng có thể bị chấm dứt kèm trừ số dư. Từng mạng một con số; trước khi dừng hãy đọc lại điều khoản và xếp lệnh rút tiền trước lệnh ngừng dùng.
Lời kết
Khó của quản trị rủi ro tài khoản nhiệm vụ CPA là mỗi giai đoạn đòi một thứ khác nhau. Giai đoạn đăng ký cần hồ sơ nhất quán, chạy việc cần môi trường ổn định cộng thao tác đúng luật, payout cần lịch sử chịu được truy vết, ngừng hoạt động cần rút lui đúng điều khoản. Xếp bốn giai đoạn nối lại, đó chính là vòng đời của môi trường.
Nếu bạn đang quản lý tài khoản nhiệm vụ theo lô, hãy sắp lại môi trường theo bốn nhóm giai đoạn như trên; quy hoạch tổng thể có thể tham khảo cách làm của landing page quản lý đa tài khoản an toàn. Tải MostMate ngay, để mỗi tài khoản nhiệm vụ có một môi trường độc lập được quản lý theo giai đoạn.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



