
CPAタスクアカウントの環境ライフサイクル:案件受注からペイアウトまで、4フェーズの設定ポイント
ペイアウト日にダッシュボードを開くと、前周期のコンバージョンはすべてゼロに戻り、アカウント状態は「終了」になっています。申し立てのメールを送っても、返ってくるのは一言です。一部のコンバージョンに不正が認められたため、終了済みアカウントは支払対象外、というもの。これがCPAタスクアカウントの最も典型的な結末です。挽回はほぼ不可能です。リスクは案件を回している某一日ではなく、フェーズの切り替えの隙間にあります。ネットワーク加入、オファー実行、ペイアウト審査、アカウント引退。各フェーズで審査の重点は異なり、環境設定もそれに合わせて変える必要があります。
MostMateはアカウントごとに独立したプロファイルを作るアンチ検出ブラウザで、タスクアカウント1つに専用環境を1セット割り当て、Cookie、ログイン履歴、デバイス特性を互いに混在させません。本稿では4フェーズに分けて、各フェーズでネットワークが何を見ているか、環境をどこまで整えるべきか、どの行為が規約に触れるかを解説し、最後にMostMateでフェーズ別に環境を整理する方法を示します。
タスクアカウントの審査リズムとフェーズ区分
CPAのペイアウトロジックは、通常のプロモーションよりも遥かに細かい審査粒度を生み出しています。AdsterraのCPAガイドの定義では、広告主は「コンバージョン」にのみ支払います。コンバージョンは登録、ダウンロード、リード獲得、購入のいずれかです。アフィリエイトネットワークは広告主とプロモーターの間に入ります。双方の接続、トラッキングリンクの配布、トラフィック品質の審査を担う立場です。単価は1~2ドルから数十ドルに及びます。不正の利益は大きい。ネットワーク側の審査は常時稼働しています。
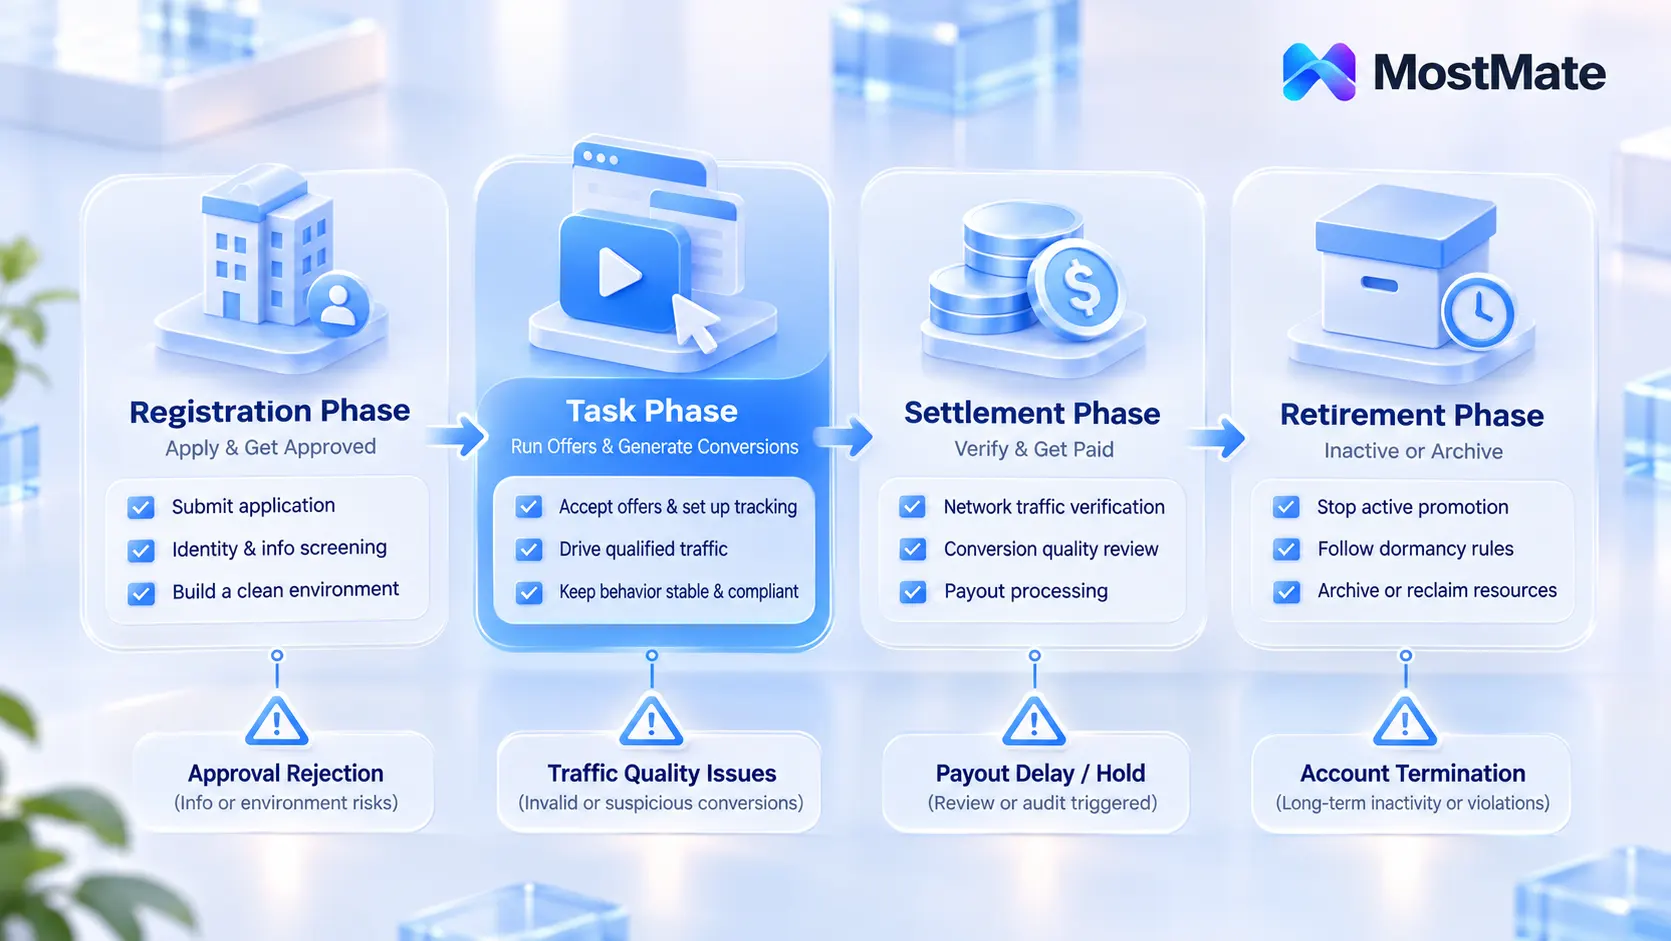
審査の強度は均一ではありません。MaxBountyは公式FAQで、コンプライアンスチームがトラフィックとリードを24時間監視していると明記しています。加入前には身元審査と不正チェックがあります。軽微な問題なら是正通知。重大な問題は直接終了です。Adsterraもトラフィック検証後の支払いを支払いサイクルに組み込んでいます。この節目を1本の線に並べると、タスクアカウントの一生は4段階に分かれます。
- 登録期:加入申請から審査通過まで。環境は初日から確定させておきます。
- タスク期:オファーの受注、トラフィックの実行、コンバージョンの発生。環境の安定性と運用のコンプライアンスが焦点です。
- ペイアウト期:ネットワークがトラフィックを検証し、コンバージョンを審査して支払います。履歴記録が一斉に見返される時期です。
- 引退期:アカウントの休眠または放棄。規約には休眠に関する専用条項があります。
同じアカウントでも、問われることは変わります。順に見ます。
登録期:ネットワーク加入審査前の環境準備
ネットワークの加入審査は、多くの人が思うより厳格です。MaxBountyの説明では、身元審査、品質確認、不正チェックの3段階すべてが加入前に設けられています。審査担当者は申請書を見ます。ブラウザ環境も見ます。IPの地域、システム言語、タイムゾーンは、申請書に記入した集客チャネルと地域の記述と一致している必要があります。
申請前に、環境を整えます。プロキシ回線は集客地域と一致させ、米国トラフィックが主力なら対応地域から申請します。環境パラメータは申請前に設定を完了し、審査中は変更しません。途中で特性を変えると審査が長引きます。登録メール、申請書、管理画面ログインは同一環境で行い、一貫した初期プロファイルを作ります。
環境をゼロから整える手順は、新環境セットアップチェックリストが項目ごとに一覧化しています。リスト通りに確認してから申請しましょう。タスクアカウントに申請機会はいくらでもあります。足りないのは一発合格です。一度拒否されて特性を変えて再申請すると、後の審査に残る疑わしい点はむしろ増えてしまいます。
タスク期:オファー実行時の環境とコンバージョンの紐付け
審査通過はスタートです。タスク期の核心は、アトリビューションと審査のズレにあります。コンバージョンはトラッキングリンクに紐付いて記録されます。ただし審査が遡るとき、プラットフォームが見るのはリンクの背後にあるデバイスとトラフィック特性です。この期間、環境の役割は2つです。
第1の役割は安定性。タスクアカウントは最初のオファーを受けた時点で、同一の環境に固定します。途中でデバイス特性や出口IPを変えると、ネットワークからはアカウントの名義変更に近く見えます。アカウントの貸与や売買も規約で明確に禁止されています。MaxBounty規約4.11は端的です。書面による承認なく、アカウントを共有、貸与、リース、販売、譲渡してはなりません。
第2の役割は運用のコンプライアンスです。規約4.10が列挙する禁止事項には、悪意のあるまたは不正なコンバージョン生成が含まれます。手動または自動化フローで自分自身にコンバージョンを発生させる行為も同じです。日常運用で触れてはならない線があります。次の3本です。
- 自分のトラッキングリンクを自分でクリックして登録やダウンロードを完了させる。手動でもスクリプトでも同じです。
- 同じ環境で同種のコンバージョンを反復し、実在の人物らしくない均一なペースを作る。
- オファー規約が禁止するトラフィック種別(SNSトラフィック禁止など)をそのまま流す。
タスクを量で受けるチームは通常、タスクアカウントごとに独立環境を用意し、ウィンドウ同期で進捗を一括確認します。マルチウィンドウの安全な操作の記事では、バッチ運用での安全境界を扱いました。この流れは、エアドロップスタジオのシビル対策スクリーニングと環境レベルでは発想が共通しています。違うのは審査主体です。Web3プロジェクトはウォレットと資金経路を確認し、アフィリエイトネットワークはコンバージョンとトラフィックソースを確認します。両者の違いはエアドロップのシビルスクリーニングの記事で比較しました。
ペイアウト期:トラフィック検証、シェービング、コミッション没収
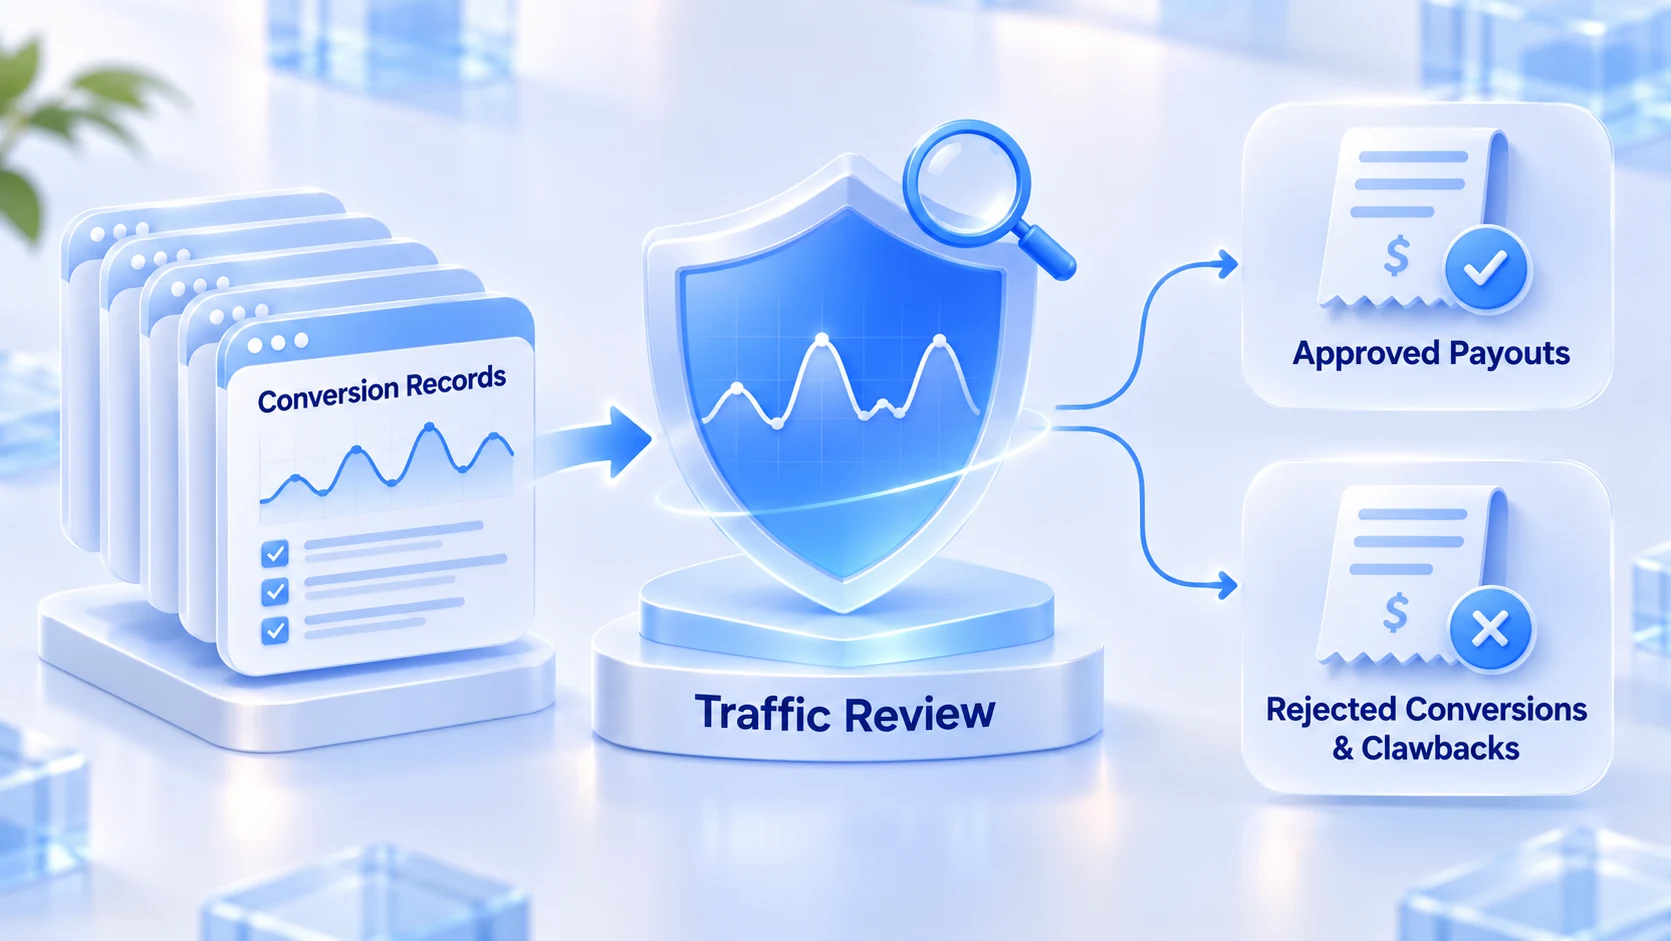
ペイアウト期は別物です。古い記録の見直しが最も集中します。Adsterraは2週間ごとに精算し、支払い前にトラフィックを検証します。MaxBountyのコンプライアンスチームはトラフィックのピークとリード傾向を日常的に監視しています。異常は精算の前後に浮上します。整理すべきは2点です。どのコンバージョンが拒否されるのか、どの結果が元に戻せないのか。
コンバージョン拒否には軽重があります。単一コンバージョンの却下、シェービング、チャージバック(成約後の返金でコミッションを差し戻す)は許容できる損耗です。業務変動の一部として扱われます。ただし終了は別問題です。MaxBountyのFAQには、終了されたアカウントについての一文があります。部分的な不正は部分的な支払いを意味せず、終了済みアカウントには一切支払わない。つまり、コンプライアンスが不正と認定した時点で、過去周期のクリーンなコンバージョンもまとめてゼロになります。
終了前のサインは覚えておく価値があります。FAQの基準は、小さい問題はまず是正通知、大きい問題は直接終了です。通知が届いた時点で問題は記録済みで、同じやり方を続ければ終了が加速します。アカウントが実際に終了した後、最初の1時間が勝負です。BAN後60分の対応は、損失限定の優先順位でアクションを並べています。コンバージョン数が合わない、シェービングの疑いがある。そんな場合は、ネットワーク側の減額か広告主側の減額かを先に切り分けます。シェービングの切り分けの記事は、3本の線で調査経路を分解しています。
引退期:アカウント休眠条項と旧環境の処分
タスクをやめても、アカウントを放置すれば影響は出ます。MaxBounty規約4.13は、6か月間ログインがないとアカウントが非アクティブ状態に移行すると定めています。非アクティブが9か月に達すると、ネットワークはアカウントを終了し、残高を控除する権利を持ちます。支払いラインに届かないまま積み上がったコミッションは、規約の中に沈む可能性があります。
4段階のうち最初の3段階は能動的に対応できます。引退だけが最も飛ばされやすい段階です。やめると決めたら、両側を順に処理します。アカウント側では、残高が支払いラインに近いものは先に一度出金してから停止します。完全に放棄するアカウントは、移送中のコミッションがないことを確認した上で保守を打ち切ります。環境側では、該当環境を「使用中」からアーカイブへ移します。削除はまだしません。旧環境にはアカウントのログイン履歴が残っており、将来の申し立てや照合で役立ちます。
旧環境の再利用、クリーンアップ、アーカイブの判断は、環境の再利用とクリーンアップガイドが4種類のシナリオ別に条件を示しています。照合してから動きましょう。
MostMateでフェーズ別に環境を整理する
タスクアカウントが増えると、環境管理自体が作業になります。
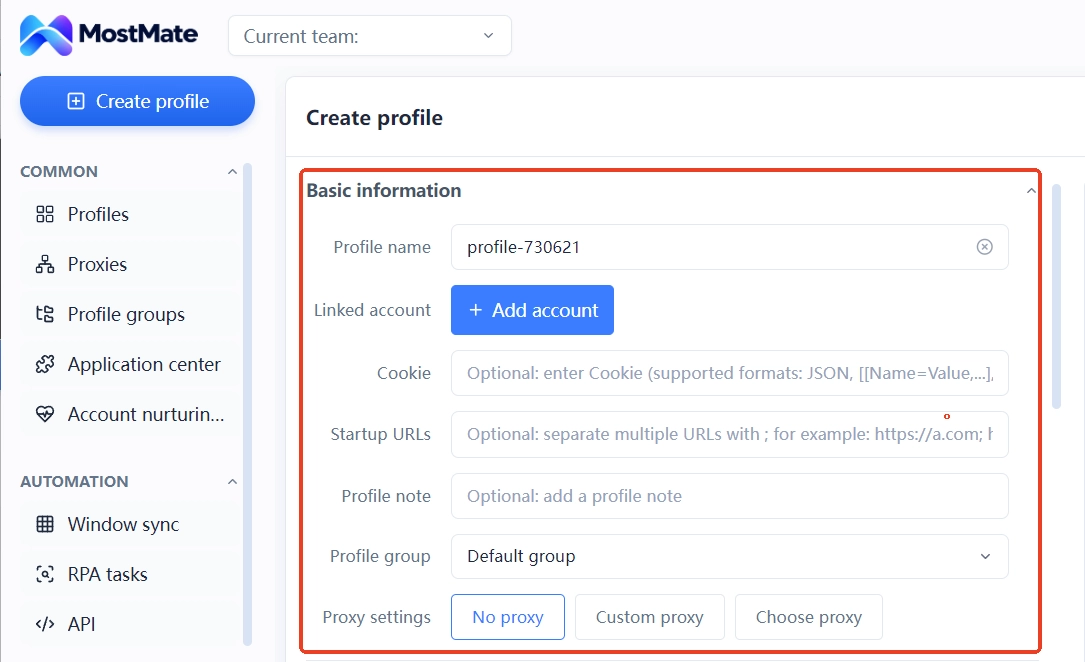
フェーズ別に整理するのが最も手間のかからない分け方です。環境グループはライフサイクル段階で作ります。登録審査待ち、タスク進行中、ペイアウト監視、アーカイブ済み。4グループが4フェーズに対応します。タスクアカウントが審査を通過したらタスクグループへ移し、是正通知を受けたらペイアウト監視グループへ移します。進行状態は一目瞭然です。命名は「ネットワーク+オファー種別+用途」の規則を踏襲し、たとえば「ネットワークA・メール送信・米国」。備考欄には登録日、紐付けたプロキシ回線、初回ペイアウト日を記録します。古い記録を遡るとき、備考を開けば時系列が合います。
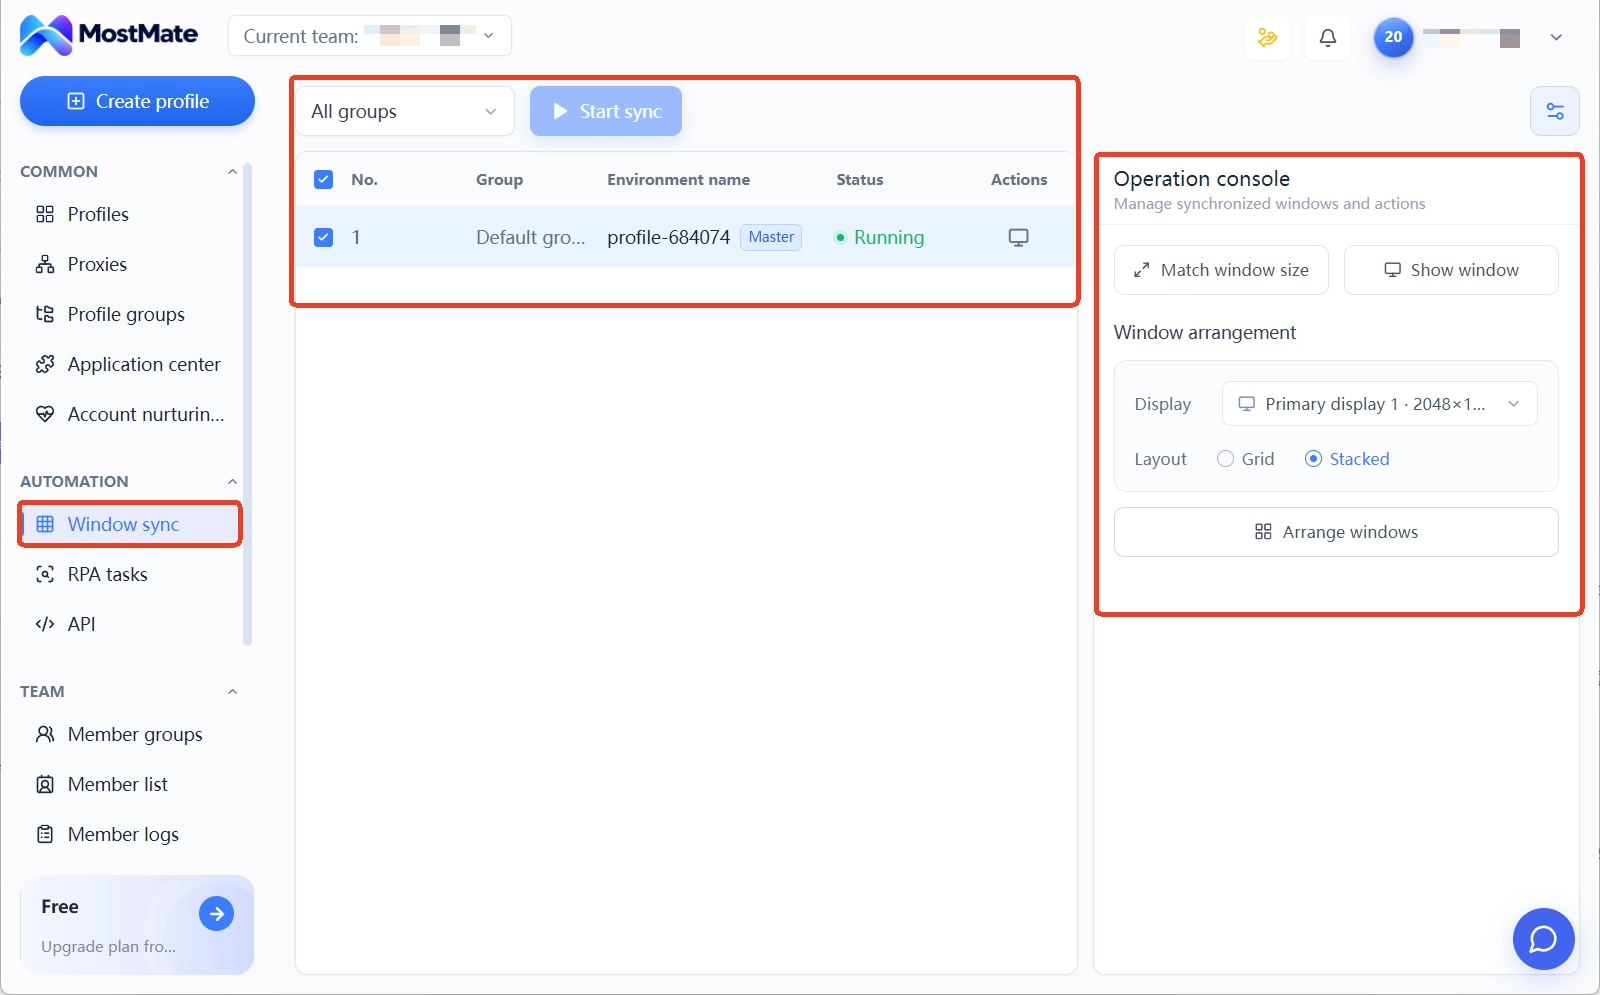
バッチ運用では、ウィンドウ同期が数十のタスク環境を統一サイズで並べ、一括で開きます。1つずつ開く操作はここで省けます。
環境をこう整理すれば、ライフサイクルに台帳ができます。どのアカウントがどのフェーズにいて、何が未対応か。答えはグループ名と備考の中にあります。
よくある質問
CPAタスクアカウントにアンチ検出ブラウザは必須ですか?
単発のタスクアカウントなら通常ブラウザでも回せます。ただしネットワークの審査はデバイス特性の一貫性を見るため、通常ブラウザの指紋は更新を重ねるとズレやすいものです。対策はシンプルです。アンチ検出ブラウザがデバイス特性を固定します。タスクアカウントが数個を超えたあたりで、環境分離は必須になります。
同じPCで複数のタスクアカウントを素のまま動かすリスクは?
同一のブラウザ設定では、複数のタスクアカウントがCookieストレージとデバイス指紋を共有します。1つのアカウントの異常な特性が、同じ環境の他のアカウントを巻き込みます。環境を分ければ、各アカウントは独立した指紋とストレージを持ち、被害は1環境で止まります。
コミッションが引かれたりアカウントが終了したりした場合、申し立てはできますか?
コンプライアンスのメールに返信して事情を説明することはできます。ただしMaxBounty FAQの基準では、終了済みアカウントの残高は支払われません。申し立ての余地は「誤認」のケースに集中しています。核心は自前の記録です。ここに環境の備考と台帳の価値があります。
タスクアカウントを放置すると、どのくらいで問題になりますか?
MaxBountyの規約を参考にすると、6か月ログインなしで非アクティブ、9か月で終了と残高控除の可能性があります。数字は各社で異なります。やめる前に規約を確認し、出金を停止の前に置きましょう。
まとめ
CPAタスクアカウントのリスク管理が難しいのは、フェーズごとに求められるものが違うからです。登録期はプロファイルの一貫性、タスク期は環境の安定と運用のコンプライアンス、ペイアウト期は記録の総点検に耐えること、引退期は規約に沿った退場。4フェーズをつなげると、それが環境のライフサイクルです。
タスクアカウントを量で管理しているなら、上の4フェーズ分類に沿って環境を組み直すのがおすすめです。全体設計はマルチアカウント安全管理のランディングページを参考にできます。今すぐMostMateをダウンロードして、タスクアカウントごとにフェーズ管理された独立環境を用意しましょう。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用



