
Vân tay chuẩn từng tham số mà tài khoản vẫn bị khóa? Ngoài vân tay thiết bị, hệ thống rủi ro đọc tín hiệu hành vi thế nào
Kết luận cốt lõi: lớp tham số trả lời câu hỏi "thiết bị này có giống thiết bị thật không", còn lớp hành vi trả lời "cách thao tác có giống người thật không". Ghép hai lớp lại mới thành một bức chân dung rủi ro đầy đủ. Quỹ chuột, nhịp gõ phím, độ dài phiên là những tín hiệu mô hình đều đọc; một phần cải thiện được nhờ thói quen và lịch trình, phần còn lại chỉ tích lũy theo thời gian. Khi kiểm tra tham số không ra bất thường, đã đến lúc nhìn sang lớp hành vi.
Tuần thứ hai của nuôi tài khoản, tài khoản bị khóa. Mở trang kiểm tra vân tay ra đối chiếu từng mục: Canvas khớp, múi giờ đúng, độ phân giải không lộ. Ở lớp tham số không chê được điểm nào. Trường hợp kiểu này trong vận hành nhiều tài khoản không hiếm. Điểm khiến người ta đứng lại là: cấu hình được thì đã cấu hình hết, rồi còn biến số nào nữa. Biến số nằm ở lớp hành vi, tức phần ghi lại cách bạn thao tác với tài khoản. Phần này không đi theo cấu hình trình duyệt, đổi tham số cũng không xóa được.
MostMate tạo một môi trường riêng cho từng tài khoản, cấu hình vân tay và dữ liệu không dùng chung, nhờ đó xử lý xong phần việc của lớp thiết bị. Lớp hành vi không có công tắc bấm một phát là xong; nó phải nuôi bằng nhịp độ. Bài viết này làm rõ hệ thống rủi ro còn đọc những tín hiệu hành vi nào, mô hình dùng các tín hiệu đó thế nào, hành vi nào luyện được và hành vi nào không, và cách đưa nhịp độ vào lịch trình ngay trong MostMate.
Ngoài lớp tham số, hệ thống rủi ro còn đọc gì
Tham số vân tay cài xong là cố định, còn tín hiệu hành vi là dòng chảy liên tục phủ suốt quá trình sử dụng tài khoản. Lớp tham số nói về diện mạo của môi trường. Bài nguyên lý vân tay trình duyệt đã mổ xẻ các mặt thu thập như Canvas, WebGL, và trang kiểm tra đo cũng đúng lớp này. Cấu hình tới mức nào thì đạt, phần lớn chỉ số có thể đối chiếu qua năm vùng tín hiệu của Iphey Trust Score.
Lớp hành vi khác hẳn. Ngành chống gian lận gọi đây là sinh trắc hành vi. SEON định nghĩa trong hướng dẫn sinh trắc hành vi là phân tích một người gõ phím thế nào, di chuyển chuột ra sao, điều hướng giữa các trang ra sao để dựng chân dung hành vi theo thời gian thực. Việc xác minh này vẫn tiếp tục sau khi mật khẩu và kiểm tra thiết bị đều đạt, và bao trùm cả phiên.
Nhận định của Sardine còn thẳng hơn. Trí tuệ thiết bị là tiêu chuẩn sẵn có, nhưng IP che được, vân tay chỉnh được, thiết bị ngụy trang được, nên chỉ dựa vào lớp thiết bị đã không đủ. Khoảng trống "ai đứng sau thiết bị này" chính là phần tín hiệu hành vi lấp vào (xem bàn luận của Sardine về tín hiệu thiết bị và hành vi). Quan hệ giữa hai lớp là chồng lên nhau, không phải thay thế. Tham số lệch, hệ thống rủi ro báo động ngay. Tham số chuẩn cả cũng chưa hết phần soát, chỉ là chuyển sang lớp khác.
Danh sách tín hiệu hành vi: từ quỹ chuột đến độ dài phiên
Các tín hiệu hành vi mà mô hình đọc có thể xếp thành bốn nhóm, mỗi nhóm ứng với thao tác cụ thể. Đối chiếu danh sách này là thấy được trong thao tác hằng ngày mình đã để lại dấu vết ở đâu.
- Hành vi nhập liệu: nhịp gõ, khoảng cách giữa các phím, biểu mẫu gõ tay hay dán vào, có dùng tự động điền không.
- Hành vi di chuyển: độ cong và gia tốc của quỹ chuột, tốc độ cuộn, tần suất nhấp.
- Hành vi phiên: độ dài mỗi phiên, số trang xem, thời gian dừng ở từng trang, đường thao tác có phải kiểu mà người thường đi ra được không.
- Hành vi nhịp độ: khung giờ hoạt động, khoảng cách giữa các thao tác, thời gian chờ từ đăng ký đến thao tác đầu tiên.
Trong bối cảnh đăng ký tài khoản, Sardine còn nhắc hai tín hiệu dễ bỏ qua: điền số thẻ bằng copy-paste, và chuyển tab giữa chừng khi điền biểu mẫu. Hai việc này người thật xử lý việc thật gặp rất thường, còn script thì ngược lại không có, nên chúng là bằng chứng cho thấy "rất giống người thật". Ngược lại, chuột đi thẳng từ điểm xuất phát đến nút, thời gian dừng mỗi lần bằng nhau đến từng chút, là bằng chứng cho thấy "rất giống script".
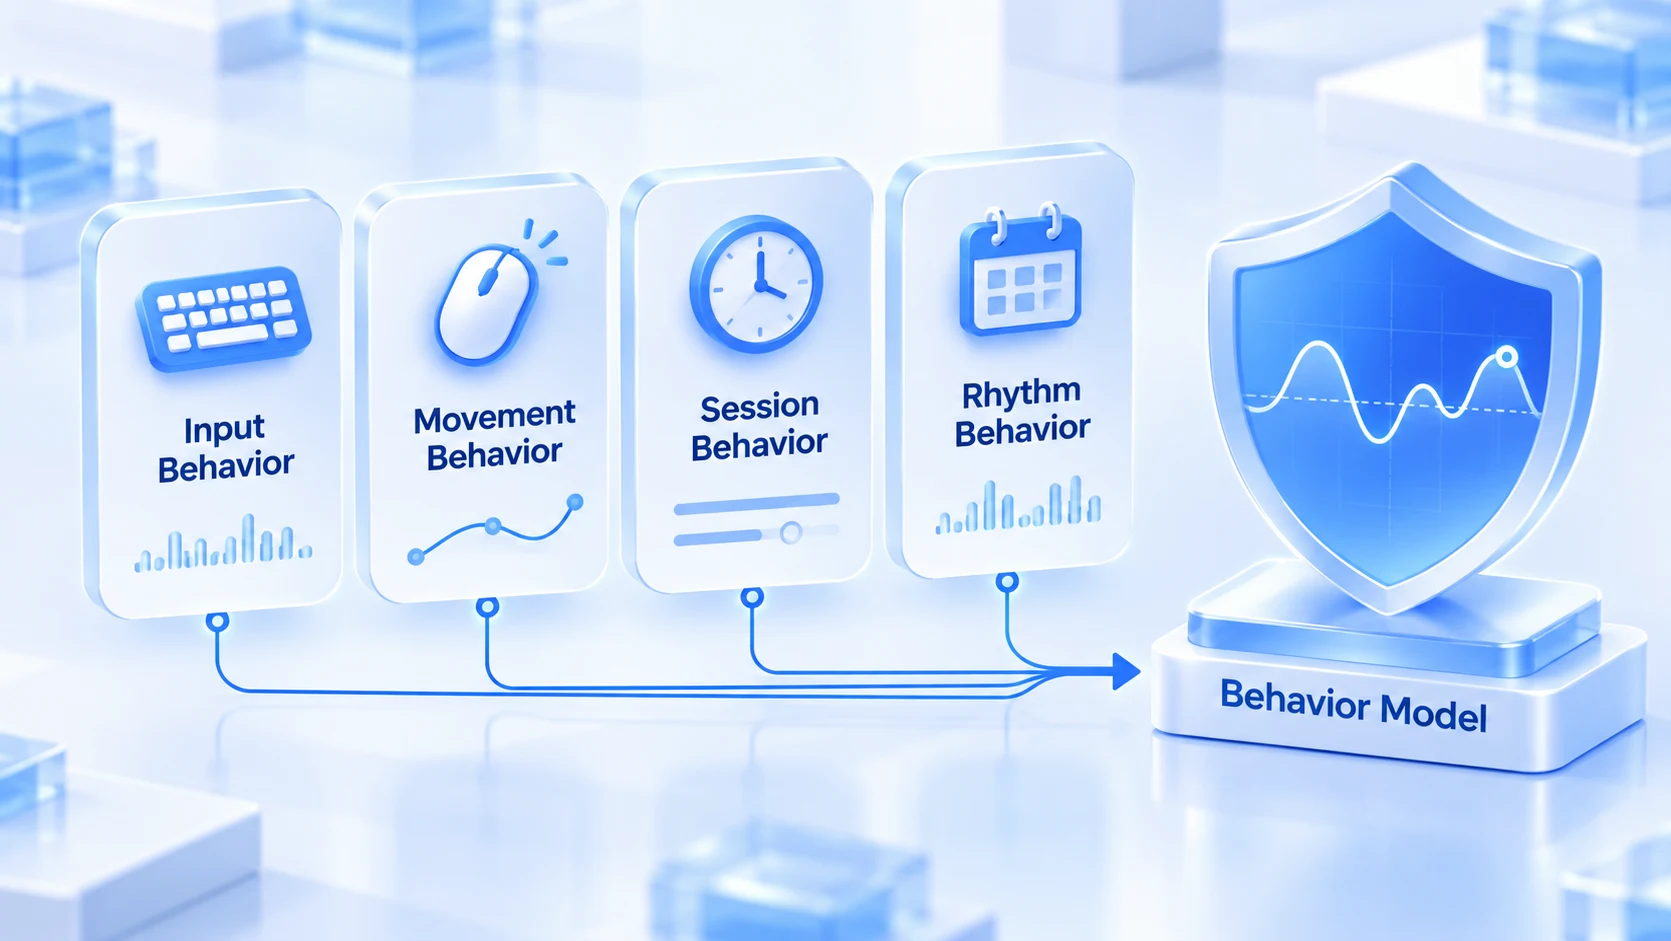
Riêng lẻ thì mỗi tín hiệu này đều yếu. Việc của mô hình là xếp chồng lại để chấm điểm. Cũng từ đó mà lớp hành vi khó đối phó: không có mục nào sửa riêng lẻ được, cái cần thay đổi là cả bộ thói quen thao tác.
Nền tảng xây mô hình thế nào: đường cơ sở, độ lệch và phát hiện cấu kết
Động tác cốt lõi của mô hình rủi ro là so sánh: so với lịch sử của chính tài khoản này, so với phân bố của nhóm người dùng cùng loại, so với các tài khoản liên quan đến nó. Ba phép so sánh mỗi phép một vai.
- Đường cơ sở cá nhân là phép so sánh thứ nhất. Mô hình học trước nhịp thường ngày của từng tài khoản. Theo giải thích của SEON, biến động nhẹ về tốc độ gõ được tính là thay đổi bình thường, chỉ khi kiểu điều hướng đột ngột thay đổi mới kích cảnh báo. Điều đó nghĩa là kiểu thao tác của tài khoản càng ổn định, phạm vi chấp nhận của mô hình với tài khoản đó càng rõ, và bất thường thỉnh thoảng xảy ra càng dễ được đọc là biến động.
- Đường cơ sở nhóm là phép so sánh thứ hai. Người thật mất bao lâu để hoàn tất chu trình đăng ký, xem hàng, đặt hàng, đường đi của họ ra sao: mô hình nắm trong tay phân bố thống kê từ lượng mẫu khổng lồ. Thao tác nhanh quá, đường đi trơn quá, quỹ chuột thẳng quá, đều rơi ngoài phân bố. SEON từng chỉ đích danh một trường hợp: chuột vẽ đường thẳng hoàn hảo từ pixel A đến pixel B. Đây là một trong những sơ hở kinh điển nhất của phân tích hành vi.
- Phát hiện cấu kết là phép so sánh thứ ba, cũng là chuyên đề riêng của kịch bản nhiều tài khoản. Một thiết bị đăng nhập nhiều tài khoản, đăng ký bùng nổ trên cùng một subnet, nhiều tài khoản thực hiện thao tác giống nhau trong cùng khung giờ. Xét riêng từng mục đều bình thường, nối lại xem thì là đặc trưng của tổ chức. Đồ thị liên kết của Sardine sinh ra để làm đúng việc này: vẽ thành mạng lưới quan hệ dùng chung giữa thiết bị, tài khoản và công cụ thanh toán. Lĩnh vực airdrop dùng kiểu sàng lọc này gắt nhất, bài logic sàng lọc Sybil từng nói về cách đội dự án dùng tín hiệu cấu kết để khoanh vùng người.
Nhiều vụ khóa lan do nối đuôi, điểm khởi đầu không nằm ở tham số mà ở cấu kết. Đây là thiệt hại đè lên phần đã có, một khi dính vào rất khó gỡ (kiểm soát phạm vi khóa lan thế nào).
Hành vi nào luyện được, hành vi nào không
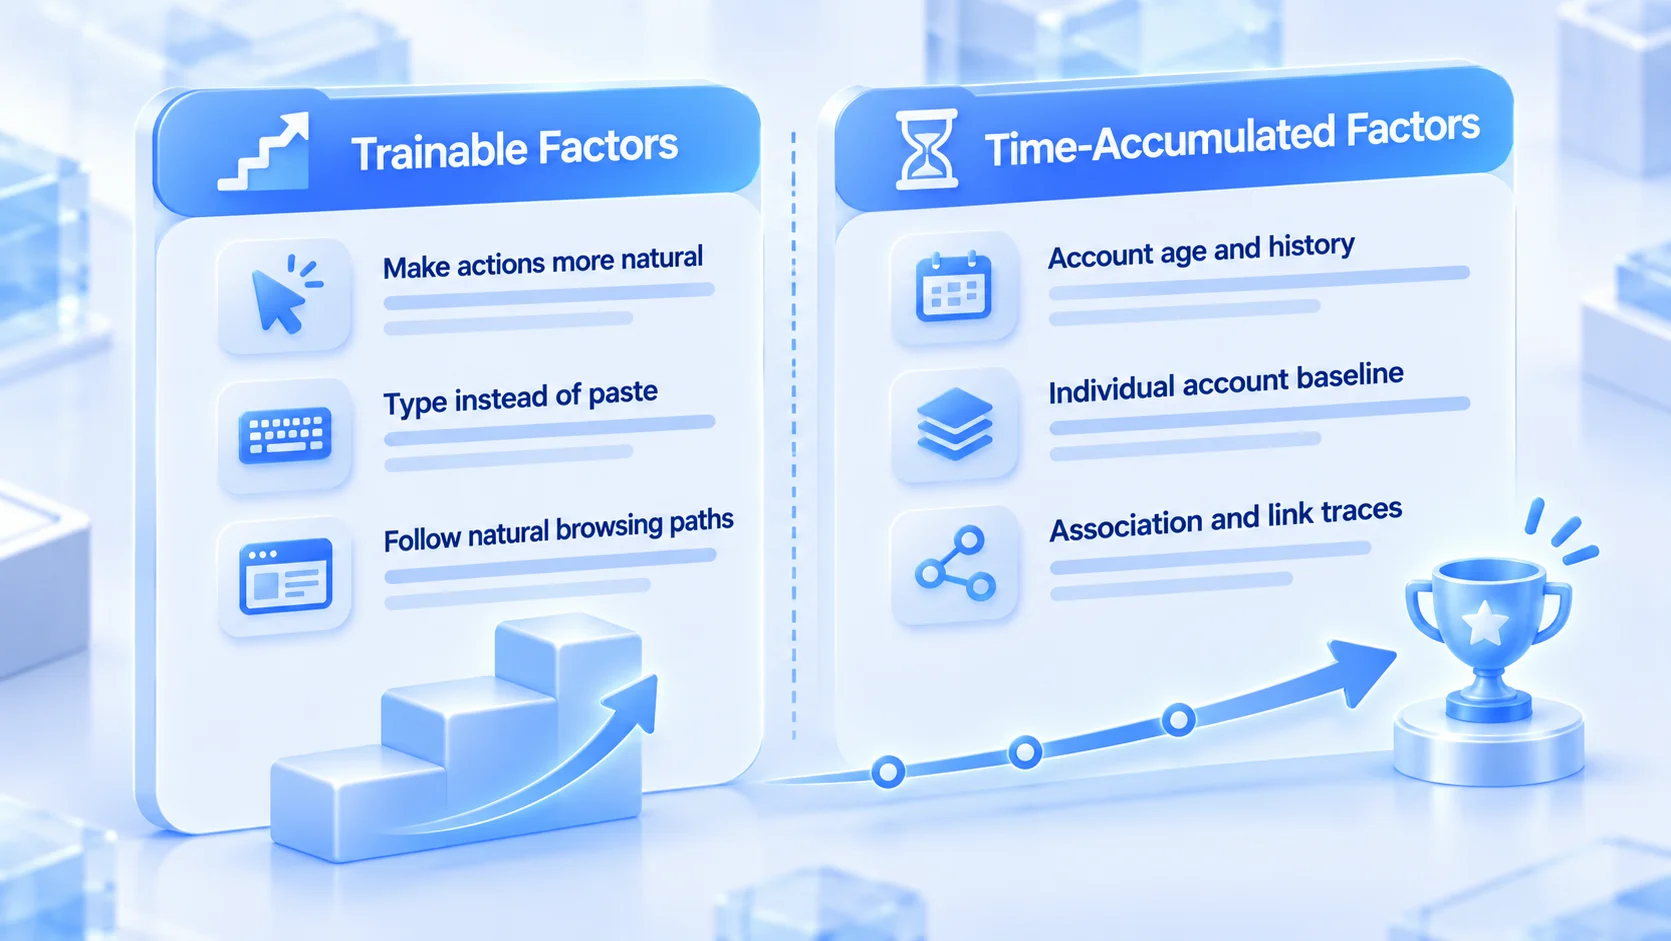
Chia tín hiệu hành vi thành hai cột "luyện được" và "khó luyện", và sức lực nuôi tài khoản nên dồn vào cột trước. Với phần không luyện nổi, nhận ra nó ngược lại đỡ lòng vòng.
Phần luyện được dựa vào thói quen và lịch trình:
- Chậm thao tác lại: người thật có lúc do dự, quay lại xem và bấm nhầm; đừng xếp các khoảng nghỉ giữa thao tác đều tăm tắp.
- Gõ tay thay vì dán: trong đăng ký và sửa thông tin, dán là tín hiệu nhập rủi ro cao, thông tin quan trọng nhập bằng tay.
- Đường đi tự nhiên: đừng lần nào đăng nhập cũng lao thẳng vào đúng một trang chức năng, thỉnh thoảng xem qua mục khác.
- Khớp khung giờ: hoạt động theo múi giờ của thị trường mục tiêu, đừng để tài khoản lên mạng đúng 3 giờ sáng.
Phần khó luyện chỉ trông vào thời gian:
- Lịch sử dài hạn: tuổi tài khoản, độ ổn định của các phiên cũ, hồ sơ chi tiêu, đây là kho lưu trữ, không bù lại được.
- Đường cơ sở cá nhân: mô hình cần thời gian tích lũy mới hiểu "tài khoản của bạn". Sự cẩn trọng giai đoạn đầu nuôi tài khoản chính là đang cho mô hình ăn mẫu bình thường.
- Dấu vết cấu kết theo nhóm: nhiều tài khoản đã từng nối với nhau trong đồ thị liên kết thì sau này thao tác thế nào cũng khó gỡ. Cách ly phải làm ngay từ ngày đầu.
Nếu tài khoản đã bị hạn chế vì hành vi bất thường, bước đầu trong danh sách xử lý khẩn cấp 60 phút sau khi bị khóa là phân biệt trước cú kích hoạt thuộc tín hiệu thiết bị hay tín hiệu hành vi. Cách xử lý hai loại này khác nhau hoàn toàn.
Đưa nhịp độ hành vi vào lịch trình ngay trong MostMate
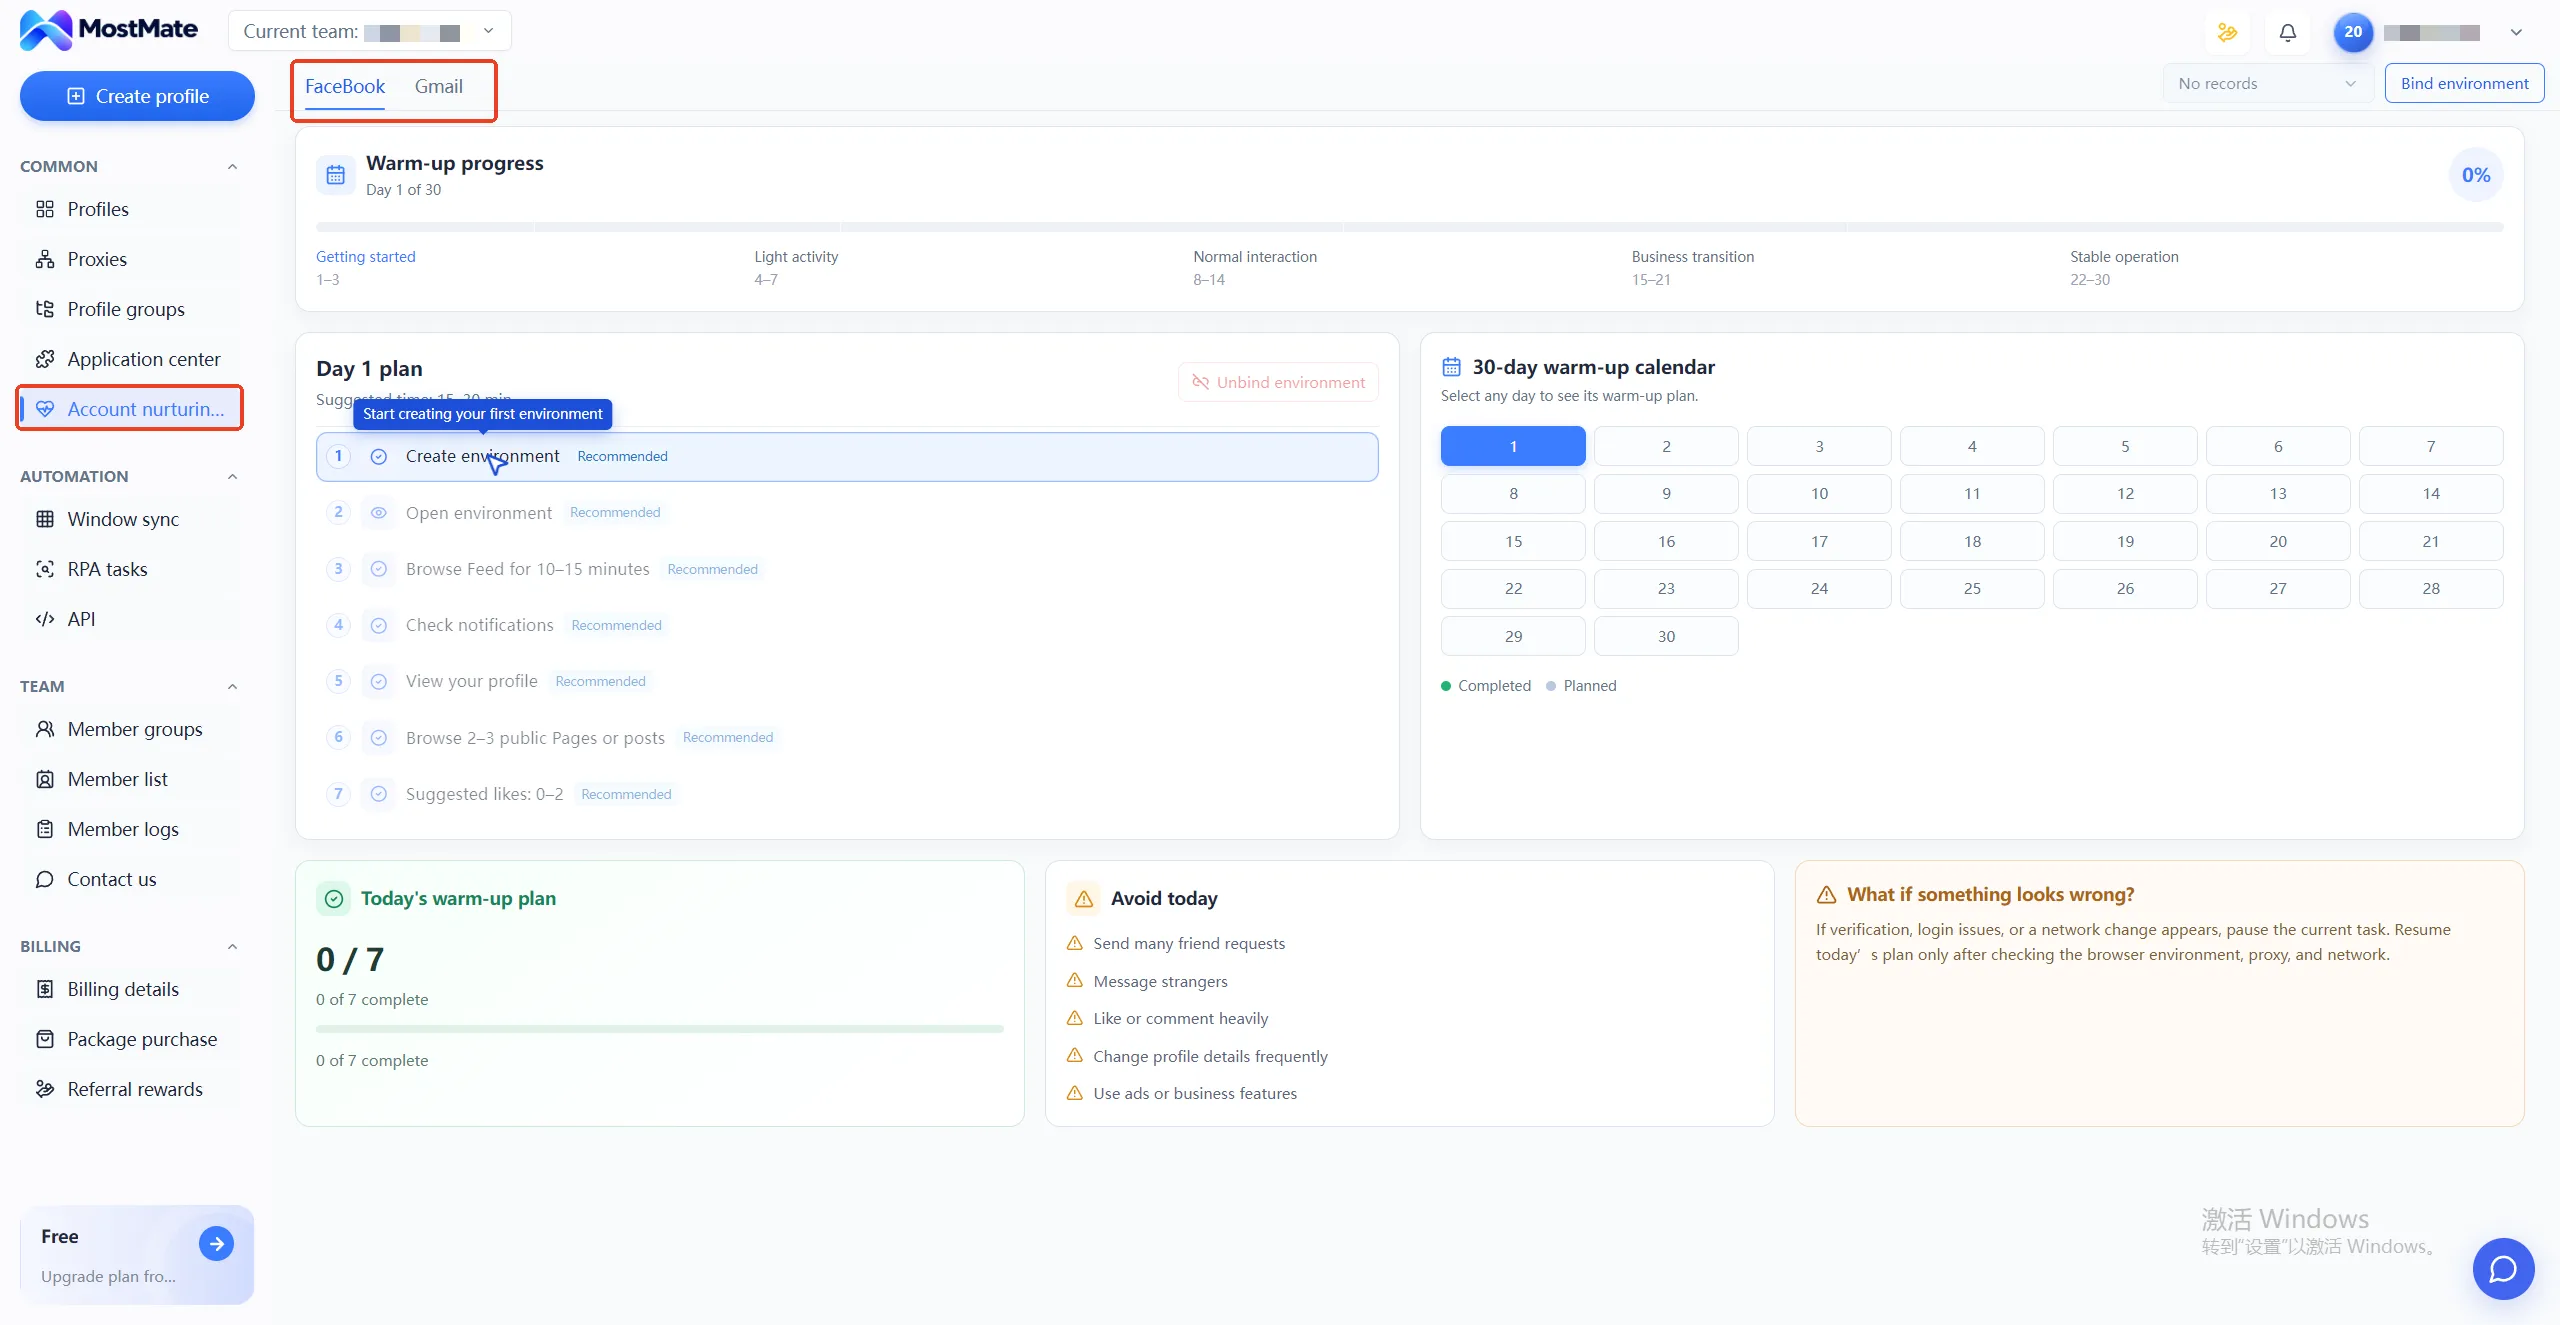
Khó khăn của lớp hành vi không phải là không biết cần nuôi, mà là việc nuôi rải trong sinh hoạt hằng ngày rồi không giữ nổi; quản lý nuôi tài khoản biến việc này thành danh sách công việc. Trong trang tiến độ nuôi tài khoản của MostMate có bộ kế hoạch nuôi tài khoản 30 ngày, công việc mỗi ngày liệt kê rõ từng mục, xem bảng tin, ghé trang cá nhân, tìm từ khóa, mỗi việc tích một lượt, nhìn vào lịch 30 ngày là biết nhịp độ có đứt quãng hay không.
Danh sách công việc lo tính đa dạng của thao tác, lịch lo tính liên tục của nhịp độ. Kế hoạch còn có một danh sách nhắc rủi ro "hôm nay không nên làm", vẽ ra biên giới thao tác trong giai đoạn nhạy cảm, ví dụ như tuần đầu của tài khoản mới không đụng tới sửa thông tin hay gắn phương thức thanh toán. Khi gặp xác minh hoặc hạn chế thì xử lý ra sao, hướng dẫn xử lý bất thường đã ghi sẵn từng bước.
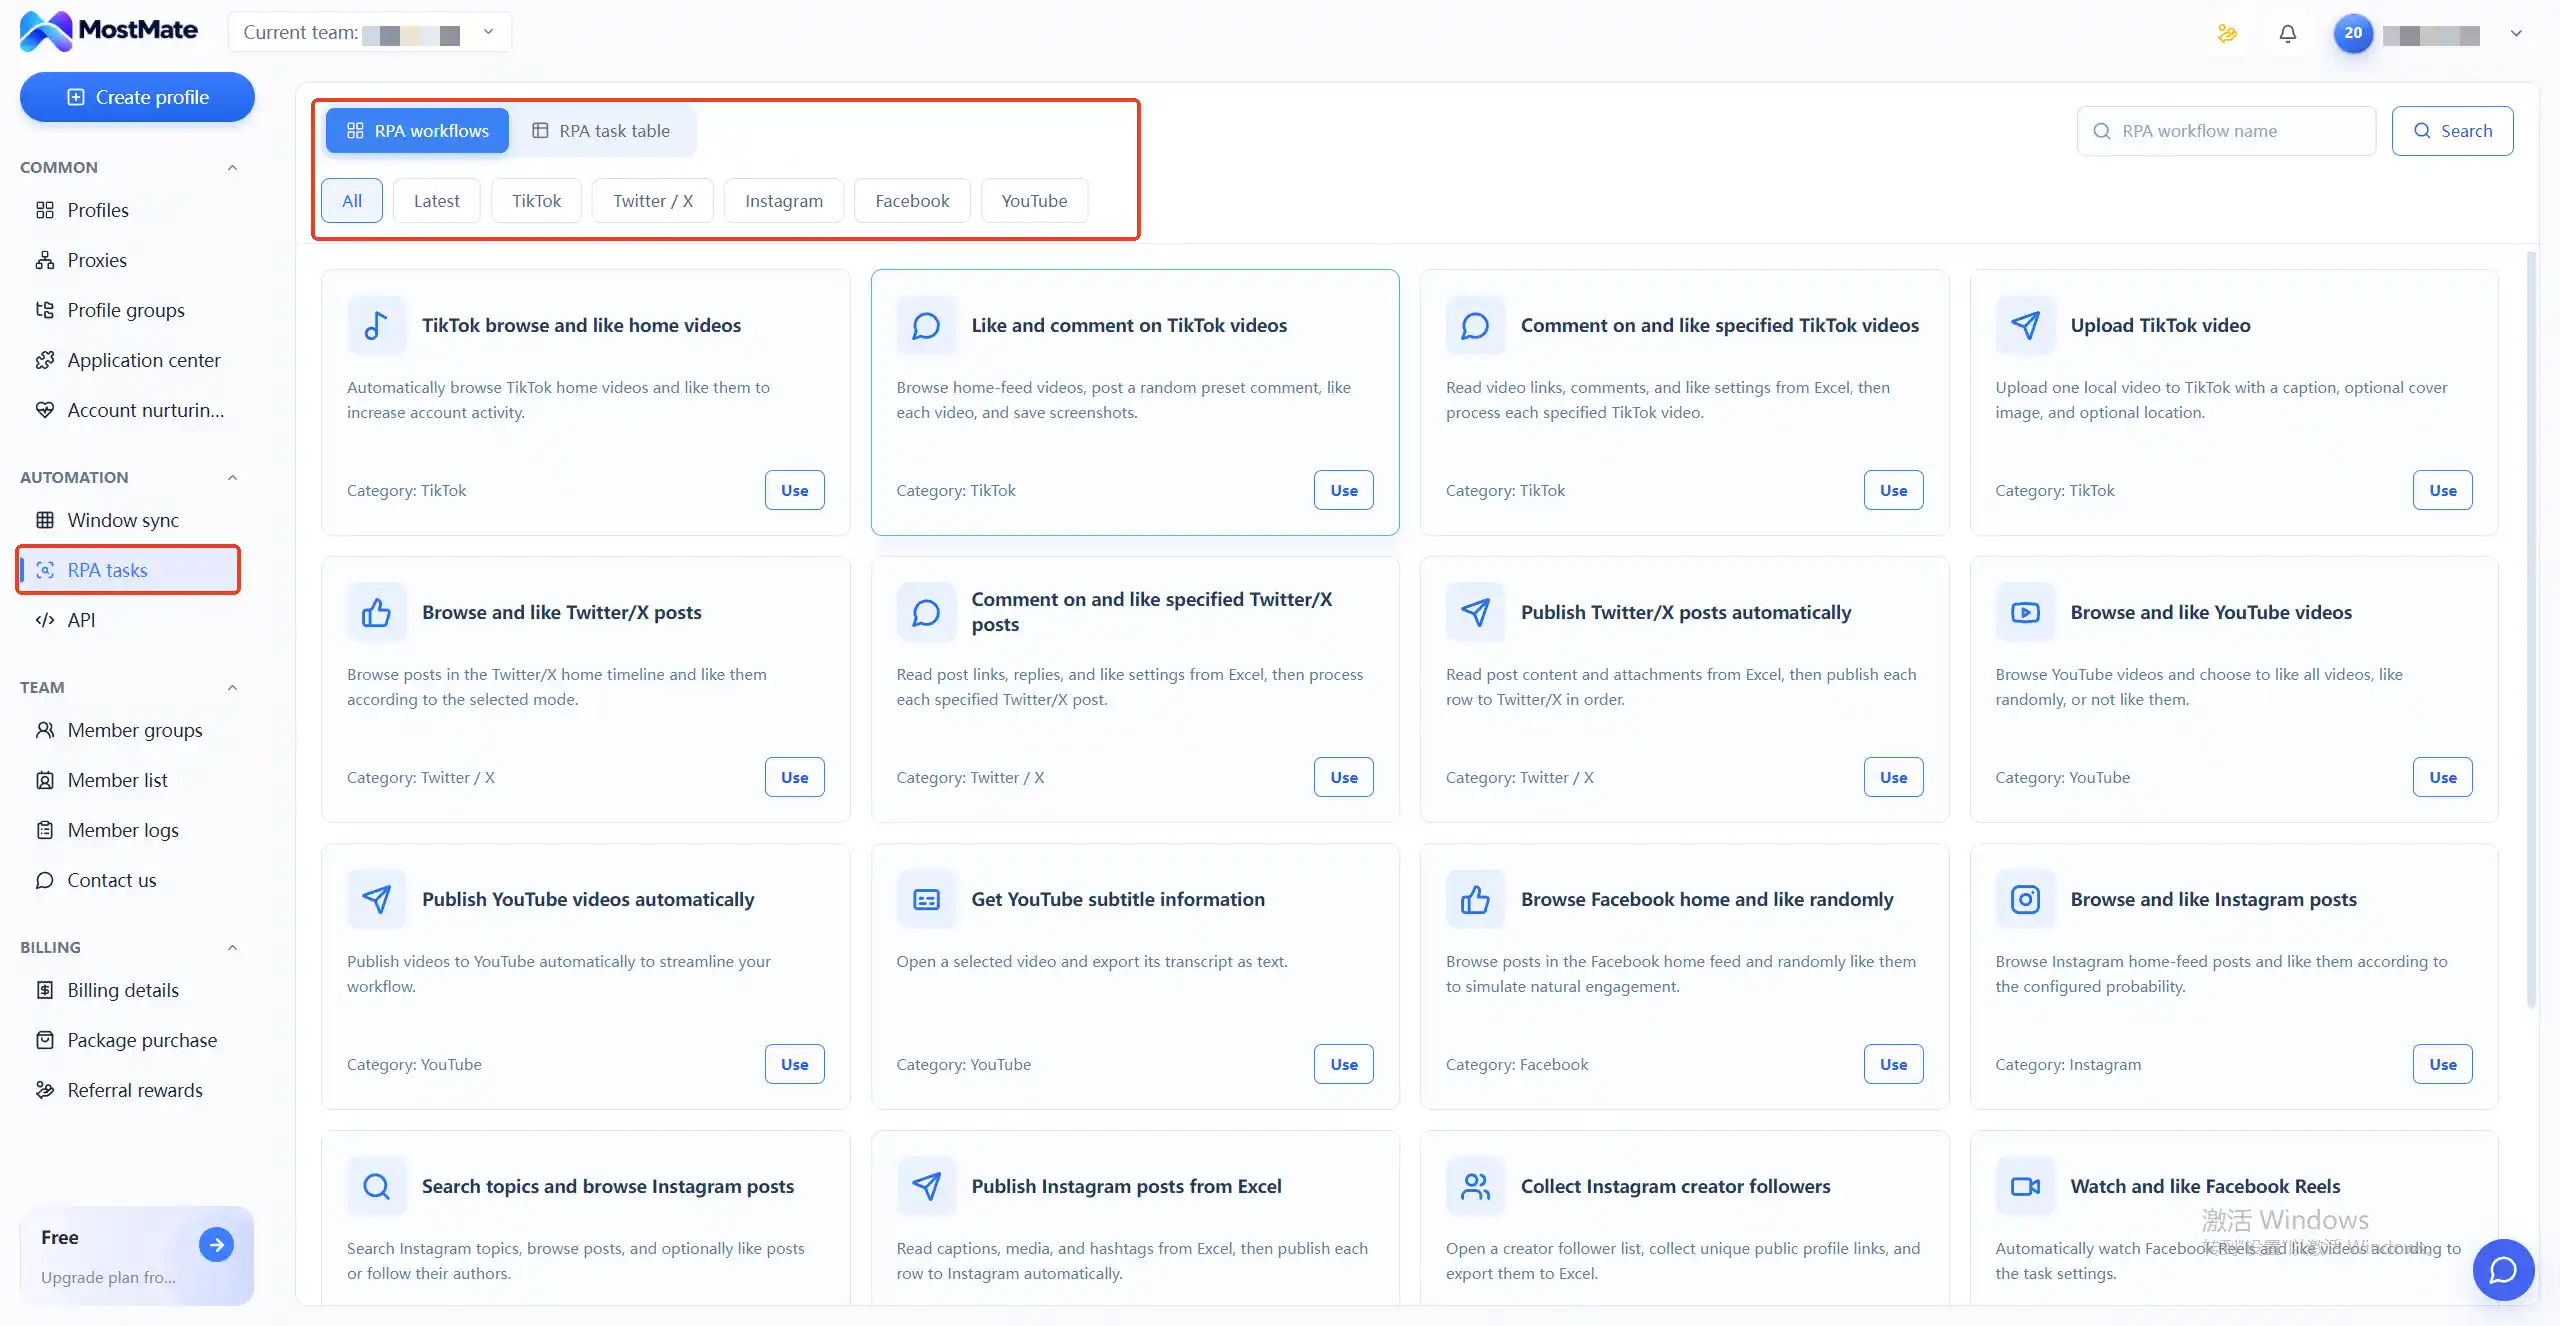
Trong hệ thống này, RPA đảm nhận phần lượng. Mẫu RPA của MostMate chạy duyệt web tự động và thả tim trên các nền tảng như TikTok, Facebook, bù vào lượng tương tác nền. Nhưng quỹ và khoảng cách của RPA mang đặc trưng script, mô hình hành vi đọc ra được. Phân công phải rõ: lượng giao cho tự động hóa, thao tác quan trọng giao cho con người, tài khoản nhạy cảm càng phải lấy con người làm chính.
Khi nuôi nhiều tài khoản cùng lúc, môi trường cố định là điều kiện tiên quyết. Tài khoản và môi trường áp một kèm một thì hồ sơ hành vi mới tích lũy trên cùng một chân dung thiết bị. Cách tổ chức môi trường theo từng mảng kinh doanh đã được nói đầy đủ ở landing page quản lý nhiều tài khoản an toàn.
Câu hỏi thường gặp
Tham số chuẩn hết rồi sao vẫn bị khóa?
Lớp tham số và lớp hành vi là hai bộ tín hiệu. Tham số đạt chỉ chứng minh thiết bị giống thiết bị thật; nhịp thao tác, đường đi và quan hệ cấu kết giữa các tài khoản là những mặt xét xử khác. Khi rà soát không thấy bất thường ở tham số, đã đến lúc kéo hồ sơ liên quan hành vi ra xem khoảng cách thao tác, đường đi và có đặc trưng cấu kết hay không.
Đổi sang môi trường mới, lịch sử hành vi có bị xóa không?
Không. Môi trường cung cấp là lớp thiết bị sạch. Hồ sơ hành vi tài khoản tích lũy ở phía nền tảng đi theo tài khoản, không đi theo môi trường. Môi trường mới giải quyết câu hỏi "thiết bị này đáng tin không", còn niềm tin ở lớp hành vi chỉ có tài khoản tự tích lũy lại, đó cũng là lý do sau khi đổi môi trường phải sắp xếp giai đoạn chuyển tiếp.
Tự động hóa bằng RPA có bị phân tích hành vi nhận ra không?
Có khả năng. Quỹ và khoảng cách của thao tác script mang đặc trưng, mô hình hành vi trưởng thành đọc ra được. Cách phân công vững hơn là RPA đảm nhận lượng tương tác nền, con người đảm nhận đăng ký, sửa thông tin, thanh toán và các thao tác trọng yếu, tài khoản nhạy cảm thì lấy con người làm chính.
Nuôi bao lâu thì đường cơ sở hành vi mới vững?
Không có con số ngày chung. Kế hoạch 30 ngày là khung nhịp độ, thứ thực sự khiến mô hình hình thành nhận thức là tính đa dạng và liên tục của thao tác, chứ không phải canh đủ số ngày nào đó. Cách phán đoán cũng đơn giản: khi thao tác hằng ngày không còn thường xuyên kích xác minh, tức là đường cơ sở đang vững dần.
Lời kết
Khi hệ thống rủi ro nhìn một tài khoản, lớp thiết bị và lớp hành vi mỗi bên nửa phần. Cấu hình tham số giải quyết "có giống thiết bị thật không", phần này công cụ môi trường gánh được. Nhịp độ hành vi giải quyết "có giống người thật không", phần này phải nuôi bằng danh sách và lịch trình. Quản lý tách hai lớp thì đến lúc bị khóa mới có hướng rà soát.
Thiết bị giao cho môi trường, hành vi giao cho nhịp độ. Tải MostMate, trước hết làm chắc việc cách ly lớp thiết bị, rồi dùng quản lý nuôi tài khoản đưa nhịp độ lớp hành vi vào lịch trình.

MOSTMATE
Quản lý nhiều tài khoản an toàn, thật đơn giản
Bắt đầu với tài khoản đầu tiên và dùng MostMate để xây dựng hoạt động đa tài khoản an toàn, thông minh và hiệu quả hơn.
- Hồ sơ độc lập. Danh tính nhất quán.
- Tự động hóa bằng AI · Tình trạng tài khoản · Vận hành nhóm



