
Dlaczego konto zostaje zablokowane, mimo że parametry fingerprintu są idealne? Poza odciskiem palca urządzenia: jak platforma czyta sygnały behawioralne
Główny wniosek: warstwa parametrów odpowiada na pytanie „czy to urządzenie wygląda jak prawdziwe”, a warstwa zachowań na „czy obsługa wygląda jak prawdziwy człowiek”. Dopiero obie razem tworzą pełny obraz ryzyka. Model czyta sygnały takie jak trajektoria myszy, rytm pisania czy długość sesji; część z nich można poprawić nawykami i harmonogramem, a część buduje się tylko z czasem. Gdy kontrola parametrów nie wykryje niczego podejrzanego, czas spojrzeć na warstwę zachowań.
W drugim tygodniu rozgrzewki konto zostało zablokowane. Sprawdzono punkt po punkcie na stronie do testu fingerprintu: Canvas się zgadza, strefa czasowa zsynchronizowana, rozdzielczość niczego nie zdradza; na poziomie parametrów brak zastrzeżeń. Tego typu przypadki w obsłudze wielu kont nie należą do rzadkości. Blokuje ludzi to, że skoro wszystko, co konfigurowalne, jest skonfigurowane, to jaka zmienna jeszcze została. Zmienna siedzi w warstwie zachowań, czyli w zapisie tego, jak operujesz kontem. Nie idzie za konfiguracją przeglądarki i zmiana parametrów jej nie usunie.
MostMate prowadzi dla każdego konta osobne środowisko; konfiguracja fingerprintu i dane nie mieszają się między kontami, co załatwia problem warstwy urządzenia. Warstwa zachowań nie ma przełącznika „ustaw i działa”; wyrabia się ją rytmem. Ten artykuł wyjaśnia, jakie sygnały behawioralne jeszcze czyta system antyfraudowy, jak model ich używa, które zachowania da się wytrenować, a które nie, oraz jak w MostMate wpisać rytm do harmonogramu.
Poza warstwą parametrów: co jeszcze czyta system antyfraudowy
Parametry fingerprintu po ustawieniu stoją w miejscu, a sygnały behawioralne to ciągły strumień obejmujący cały okres używania konta. Warstwa parametrów opisuje, jak wygląda środowisko; artykuł o zasadach działania browser fingerprint rozkładał Canvas i WebGL na czynniki pierwsze, a strony testowe mierzą właśnie tę warstwę. To, na jakim poziomie parametry uznaje się za w porządku, można sprawdzić większością wskaźników w pięciu strefach sygnałów Iphey Trust Score.
Warstwa zachowań jest zupełnie inna. Branża antyfraudowa nazywa to biometrią behawioralną. Definicja z przewodnika SEON o biometrii behawioralnej: analiza tego, jak człowiek pisze, jak porusza myszą, jak nawiguje między stronami, i budowanie na tej podstawie profilu zachowań w czasie rzeczywistym. Taka weryfikacja trwa dalej po przejściu haseł i kontroli urządzenia, przez całą sesję.
Sardine formułuje to jeszcze ostrzej. Device intelligence to standard, ale IP da się maskować, fingerprint zmodyfikować, a urządzenie udawać; sama warstwa urządzenia już nie wystarcza. Sygnały behawioralne łatają lukę „kto stoi za tym urządzeniem” (zob. dyskusję Sardine o sygnałach urządzenia i zachowań). Te dwie warstwy się sumują, a nie zastępują. Gdy parametry się nie zgadzają, system antyfraudowy od razu świeci na czerwono. Gdy wszystkie się zgadzają, kontrola się nie kończy; przenosi się na inną warstwę.
Lista sygnałów behawioralnych: od trajektorii myszy do długości sesji
Sygnały behawioralne czytane przez model da się podzielić na cztery grupy, a każda grupa odpowiada konkretnym czynnościom. Porównaj się z tą listą i zobacz, gdzie w codziennej obsłudze zostawiasz ślady.
- Zachowania wejściowe: rytm pisania, odstępy między klawiszami, formularz pisany ręcznie czy wklejany, użycie autouzupełniania.
- Zachowania ruchowe: krzywizna trajektorii myszy, przyspieszanie i zwalnianie, szybkość przewijania, częstotliwość klikania.
- Zachowania sesyjne: długość jednej sesji, liczba przeglądanych stron, czas na każdej stronie, czy ścieżka operacji wygląda na ludzką.
- Zachowania rytmu: godziny aktywności, odstępy między operacjami, czas od rejestracji do pierwszej operacji.
Sardine przy rejestracji kont wskazuje jeszcze dwa łatwe do przeoczenia sygnały: wklejanie numeru karty ze schowka i przełączanie się na inną kartę w trakcie wypełniania formularza. Ludzie robią to bardzo często przy prawdziwym zadaniu, a skrypty raczej nie, więc to dowody na „ludzkość”. Odwrotnie: mysz biegnąca prosto od punktu wyjścia do przycisku i co do sekundy równe czasy zatrzymania to dowody na „skryptowość”.
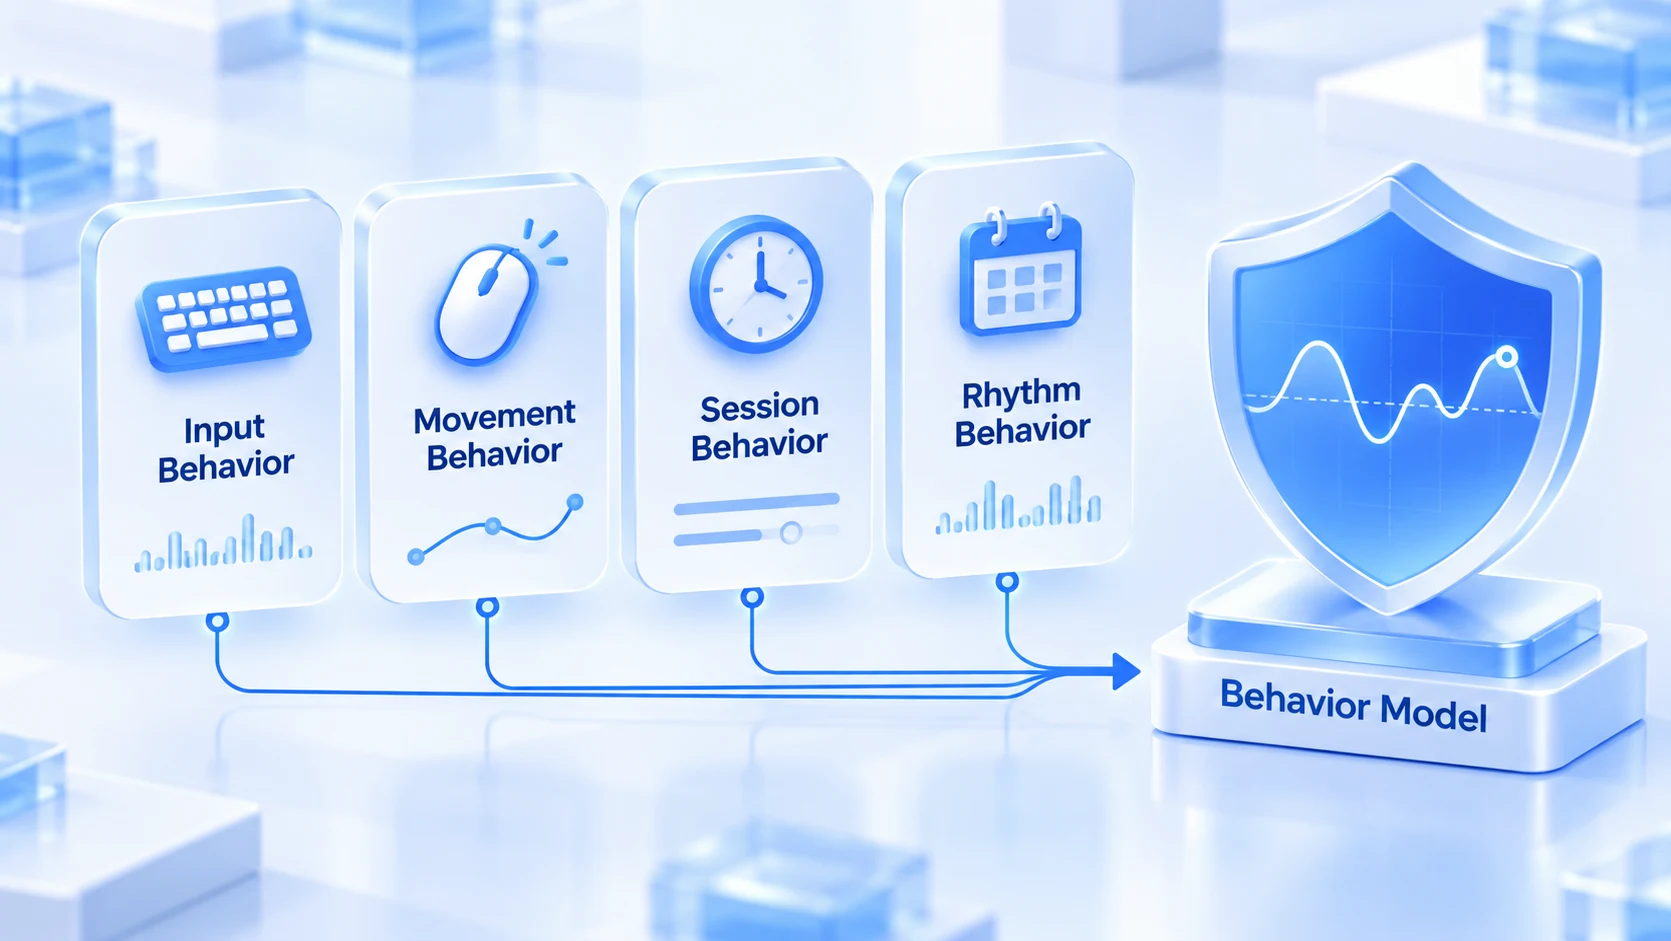
Sam w sobie każdy z tych sygnałów jest słaby. Model składa je razem i wystawia ocenę. Właśnie dlatego warstwa zachowań jest trudna: nie da się poprawić jednego elementu; trzeba ruszyć całe nawyki operacyjne.
Jak platforma buduje model: baseline, odchylenia i collusion
Podstawowym ruchem modelu antyfraudowego jest porównanie: z historią samego konta, z rozkładem podobnych użytkowników i z kontami powiązanymi. Każde z tych trzech porównań ma inne zadanie.
- Baseline indywidualny to pierwsze porównanie. Model najpierw uczy się zwykłego rytmu każdego konta. Zgodnie z SEON lekkie wahania tempa pisania traktowane są jako normalna zmienność, a alarm wzbudza dopiero nagła zmiana wzorca nawigacji. To znaczy, że im stabilniejszy styl obsługi konta, tym wyraźniejsza tolerancja modelu i tym łatwiej pojedynczą anomalię rozpoznać jako wahanie.
- Baseline grupowy to drugie porównanie. Jak długo człowiek przechodzi przez rejestrację, przeglądanie i zamówienie i jak wygląda jego ścieżka, model ma z ogromnej próby statystyczny rozkład. Zbyt szybka obsługa, zbyt gładka ścieżka, idealnie prosta trajektoria myszy wypadają poza ten rozkład. SEON wymienił wprost jeden przypadek: mysz idzie od piksela A do piksela B idealnie prostą linią. To jeden z najbardziej klasycznych zgrzytów w analizie zachowań.
- Collusion detection to trzecie porównanie, a w scenariuszu wielu kont to temat specjalny. Kilka kont na jednym urządzeniu, seria rejestracji z tej samej podsieci, podobne operacje na wielu kontach w tym samym czasie. Każdy element osobno wygląda normalnie; zestawione razem tworzą wzorzec grupy. Graf połączeń Sardine robi dokładnie to: rysuje wspólne relacje urządzeń, kont i narzędzi płatniczych jako sieć. Najbardziej korzysta na tym screening w świecie airdropów; w artykule o logice sybil screening opisano, jak zespoły projektów wyłapują ludzi po sygnałach collusion.
Wiele blokad zbiorowych zaczyna się nie od parametrów, tylko od collusion. To szkoda skumulowana: raz powiązane konto trudno odsplot (jak kontrolować zasięg blokady na inne konta).
Które zachowania da się wytrenować, a których się nie da
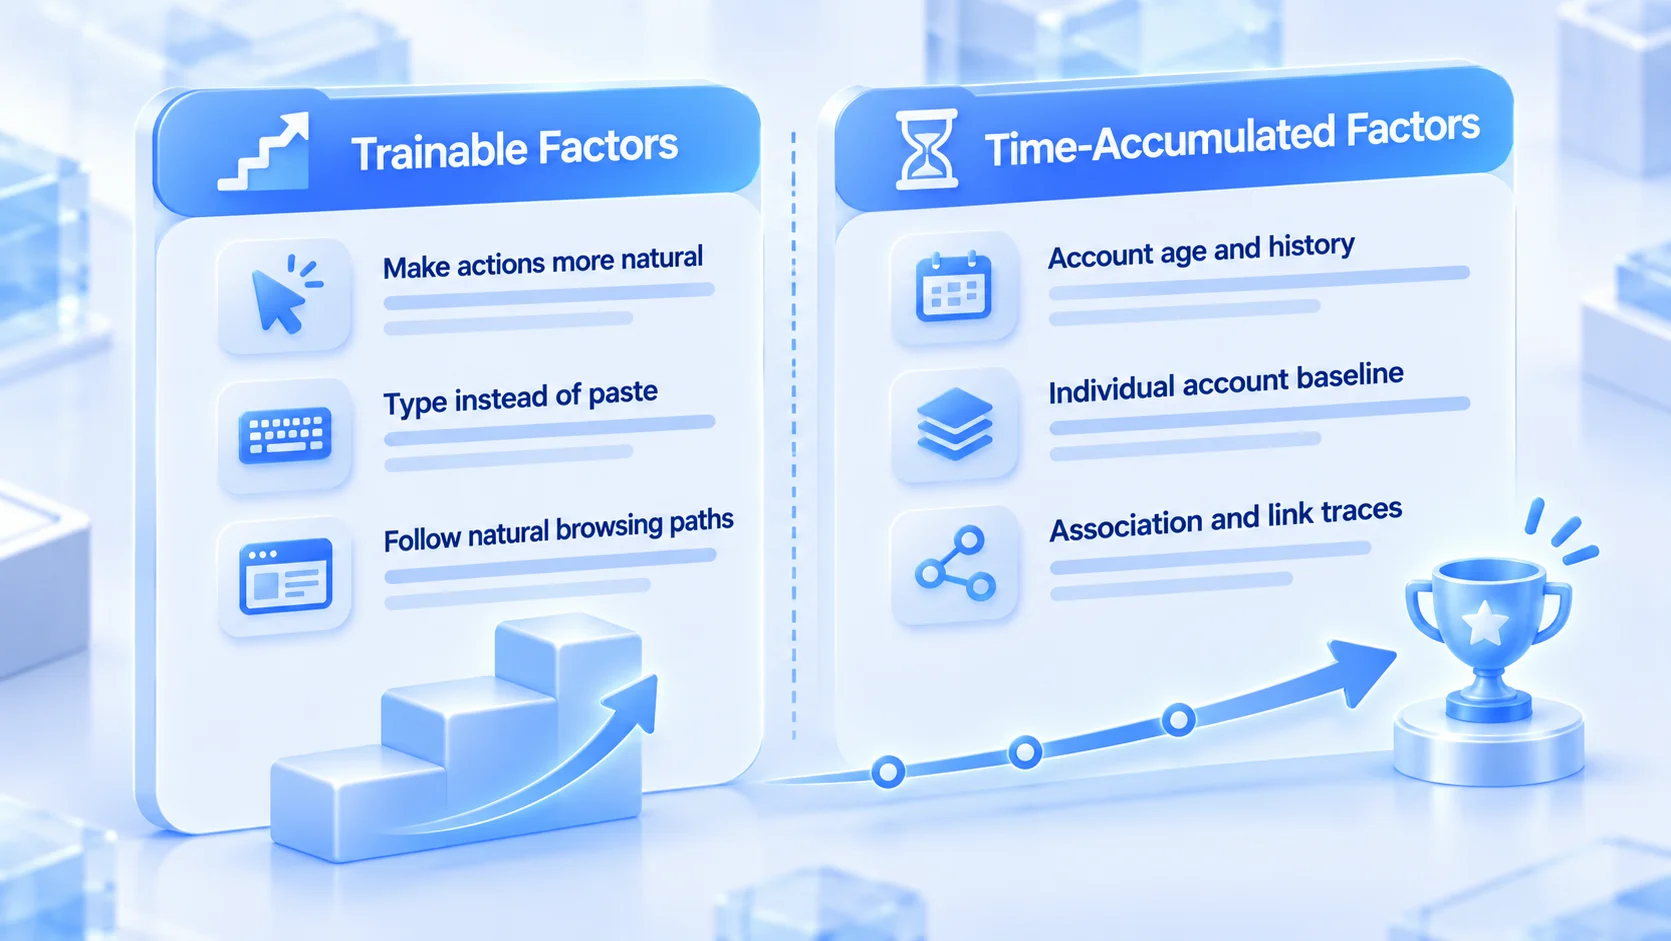
Podziel sygnały behawioralne na dwie kolumny, „do wytrenowania” i „trudne”, i na pierwszą z nich kieruj energię rozgrzewki. Rozpoznanie tego, czego nie da się nadrobić wysiłkiem, wręcz odciąża.
Część do wytrenowania, nawykami i harmonogramem:
- Zwolnij operacje: człowiek się waha, wraca wzrokiem, pomyli się; odstępy między operacjami nie mogą układać się idealnie równo.
- Pisz ręcznie zamiast wklejać: przy rejestracji i edycji profilu wklejanie to sygnał wejściowy wysokiego ryzyka; kluczowe dane wpisuj z klawiatury.
- Naturalna ścieżka: nie kieruj się po każdym logowaniu do tej samej strony funkcji; od czasu do czasu zajrzyj do innych sekcji.
- Dopasuj godziny: bądź aktywny w strefie czasowej rynku docelowego; nie pozwól, by konto wchodziło online co do minuty o trzeciej w nocy.
Część trudna, tylko czas:
- Długa historia: wiek konta, stabilność dawnych sesji, historia wydatków; to archiwum, którego nie da się odtworzyć.
- Baseline indywidualny: model potrzebuje czasu, by zbudować obraz „tego konta”. Ostrożność na początku rozgrzewki to właśnie podawanie modelowi normalnych próbek.
- Ślady collusion w grupie: gdy wiele kont połączy się raz w grafie połączeń, żadne późniejsze zachowanie tego nie rozplącze. Izolację zaczynaj od pierwszego dnia.
Jeśli konto zostało już ograniczone z powodu anomalii zachowań, pierwszym krokiem checklisty z artykułu 60 minut po blokadzie jest ustalenie, czy zadziałał sygnał urządzenia, czy sygnał zachowań. Reakcje w obu przypadkach są zupełnie inne.
W MostMate: rytm zachowań wpisany do harmonogramu
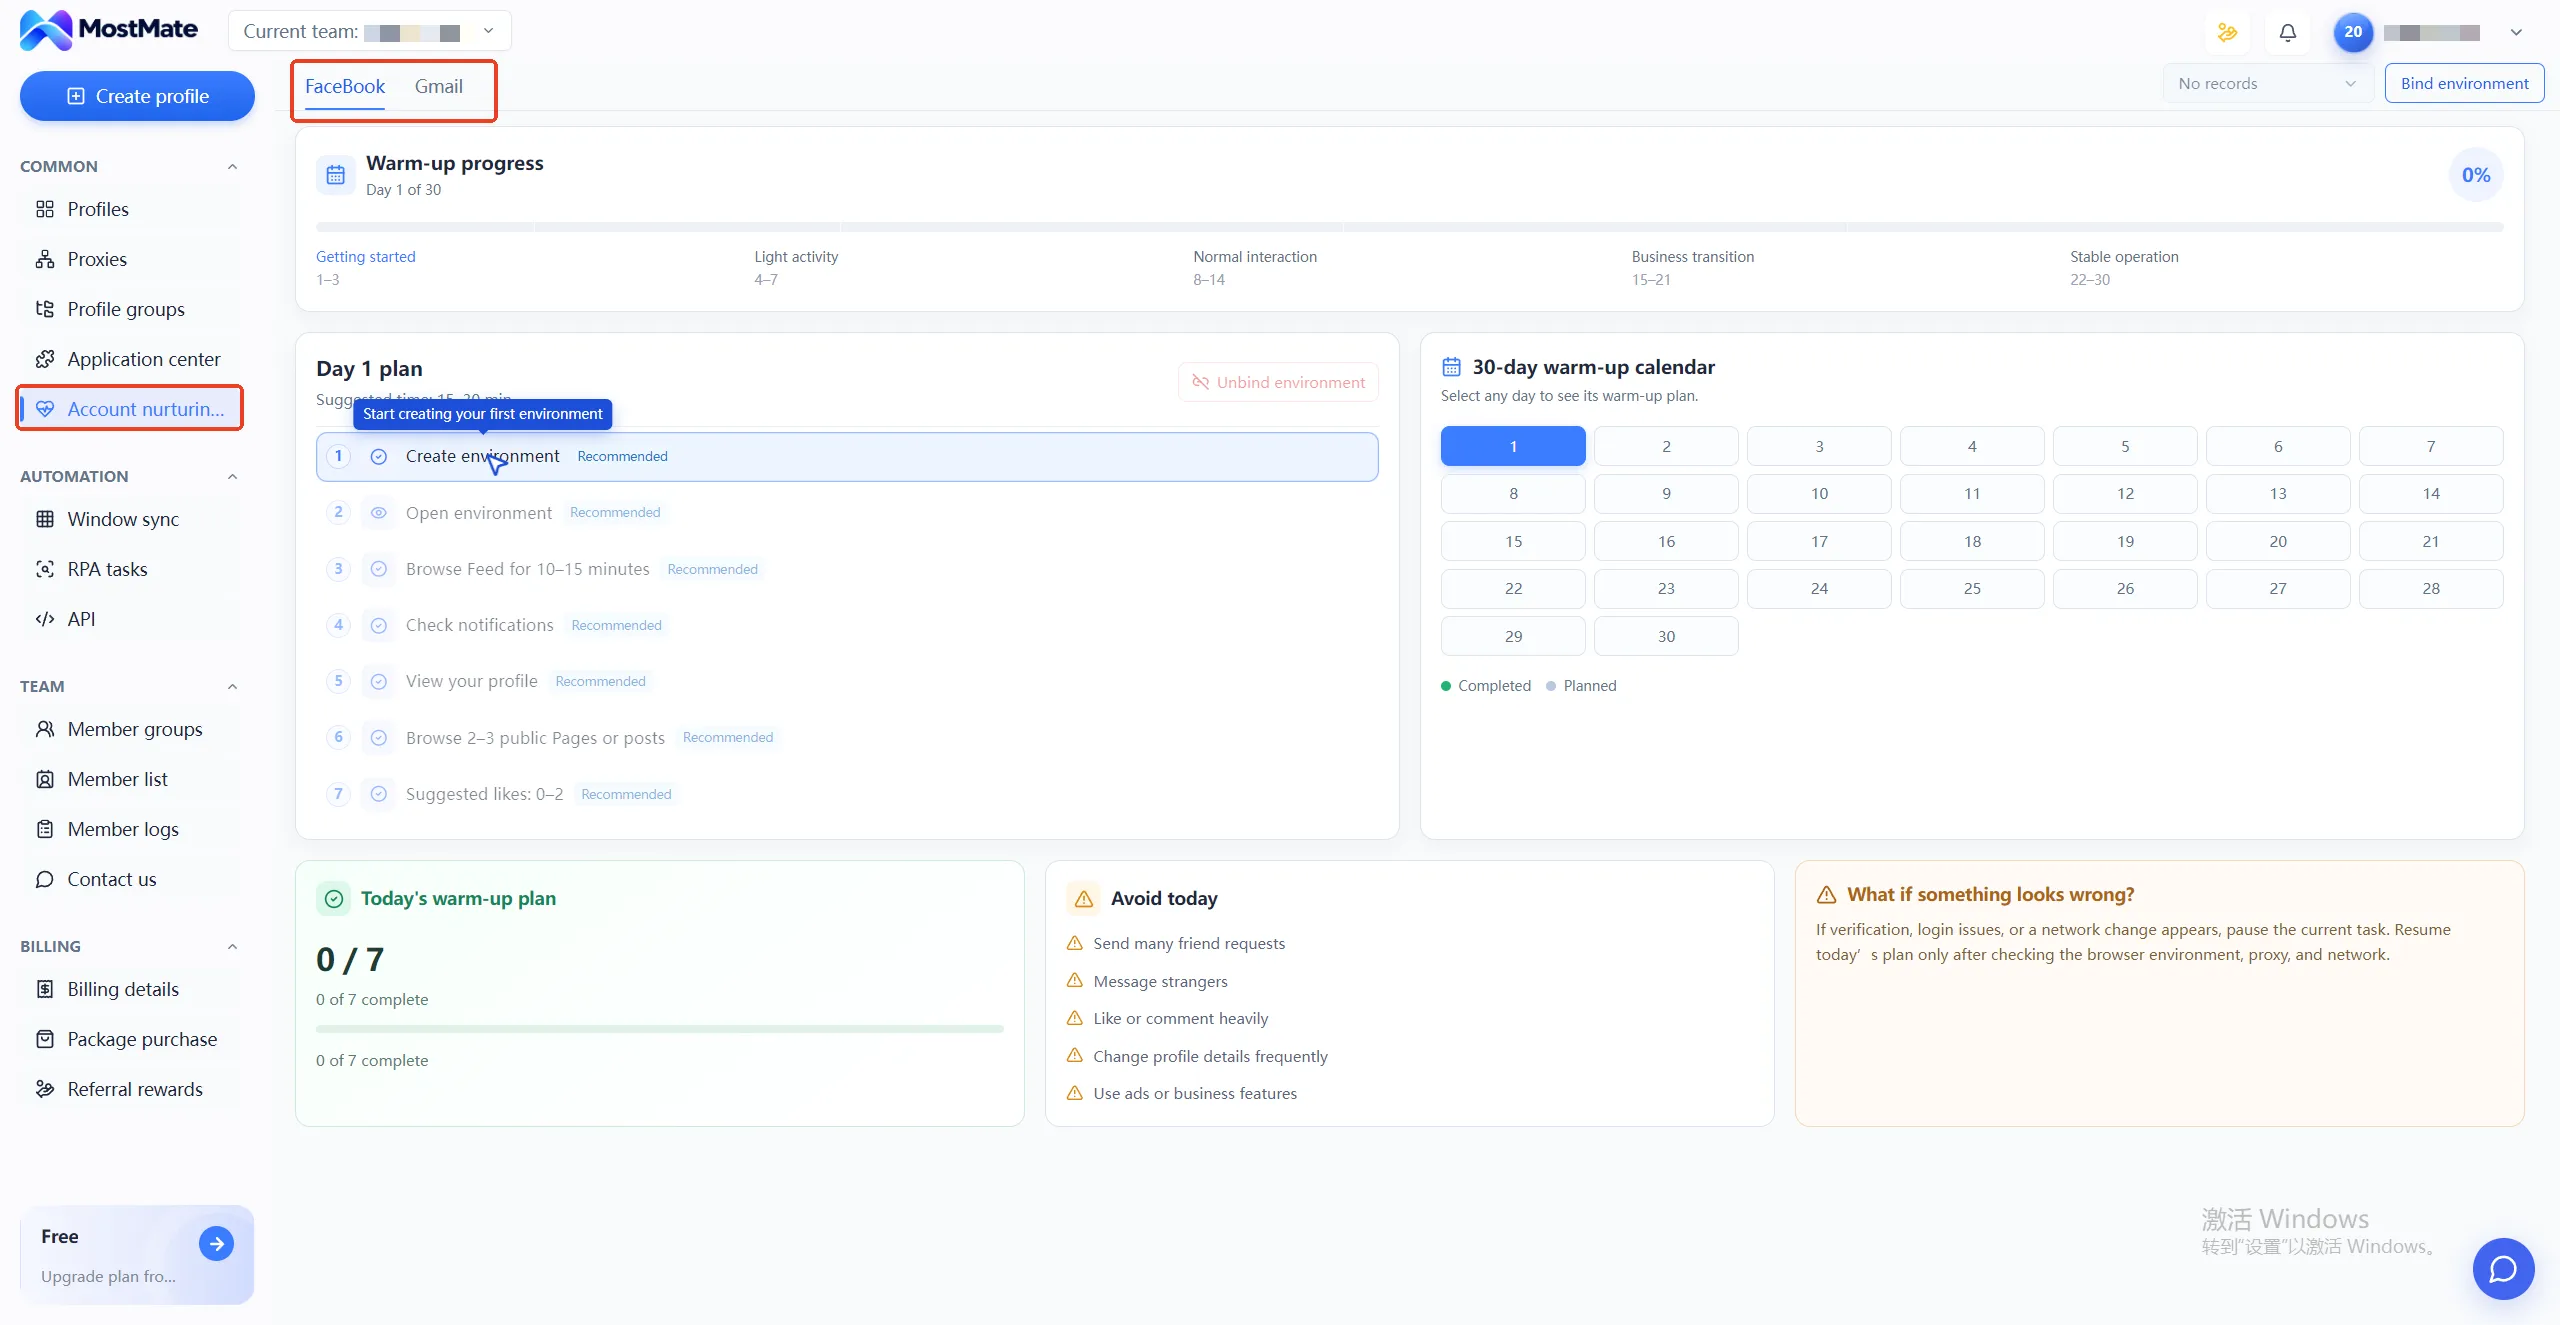
Trudność warstwy zachowań nie polega na tym, że nie wiadomo, co rozgrzewać, tylko na tym, że te czynności rozmywają się w codzienności i nie dają się utrzymać; zarządzanie rozgrzewką kont zamienia to w listę zadań. Na stronie postępu rozgrzewki kont w MostMate jest 30-dniowy plan rozgrzewki kont: zadania na każdy dzień wypisane punkt po punkcie. Przeglądanie feedu, odwiedzanie profili, wyszukiwanie fraz itd. odhaczane są po kolei, a kalendarz 30 dni pokazuje, czy rytm się nie urwał.
Lista zadań odpowiada różnorodności czynności. Kalendarz odpowiada ciągłości rytmu. W planie jest też lista przypomnień antyryzykowych „czego dziś nie robić”, która wyznacza granice działań w okresie wrażliwym; np. przez pierwsze tygodnie życia konta nie dotyka się edycji profilu i powiązania płatności. Co robić przy weryfikacji lub ograniczeniu, opisują kroki w instrukcji obsługi wyjątków.
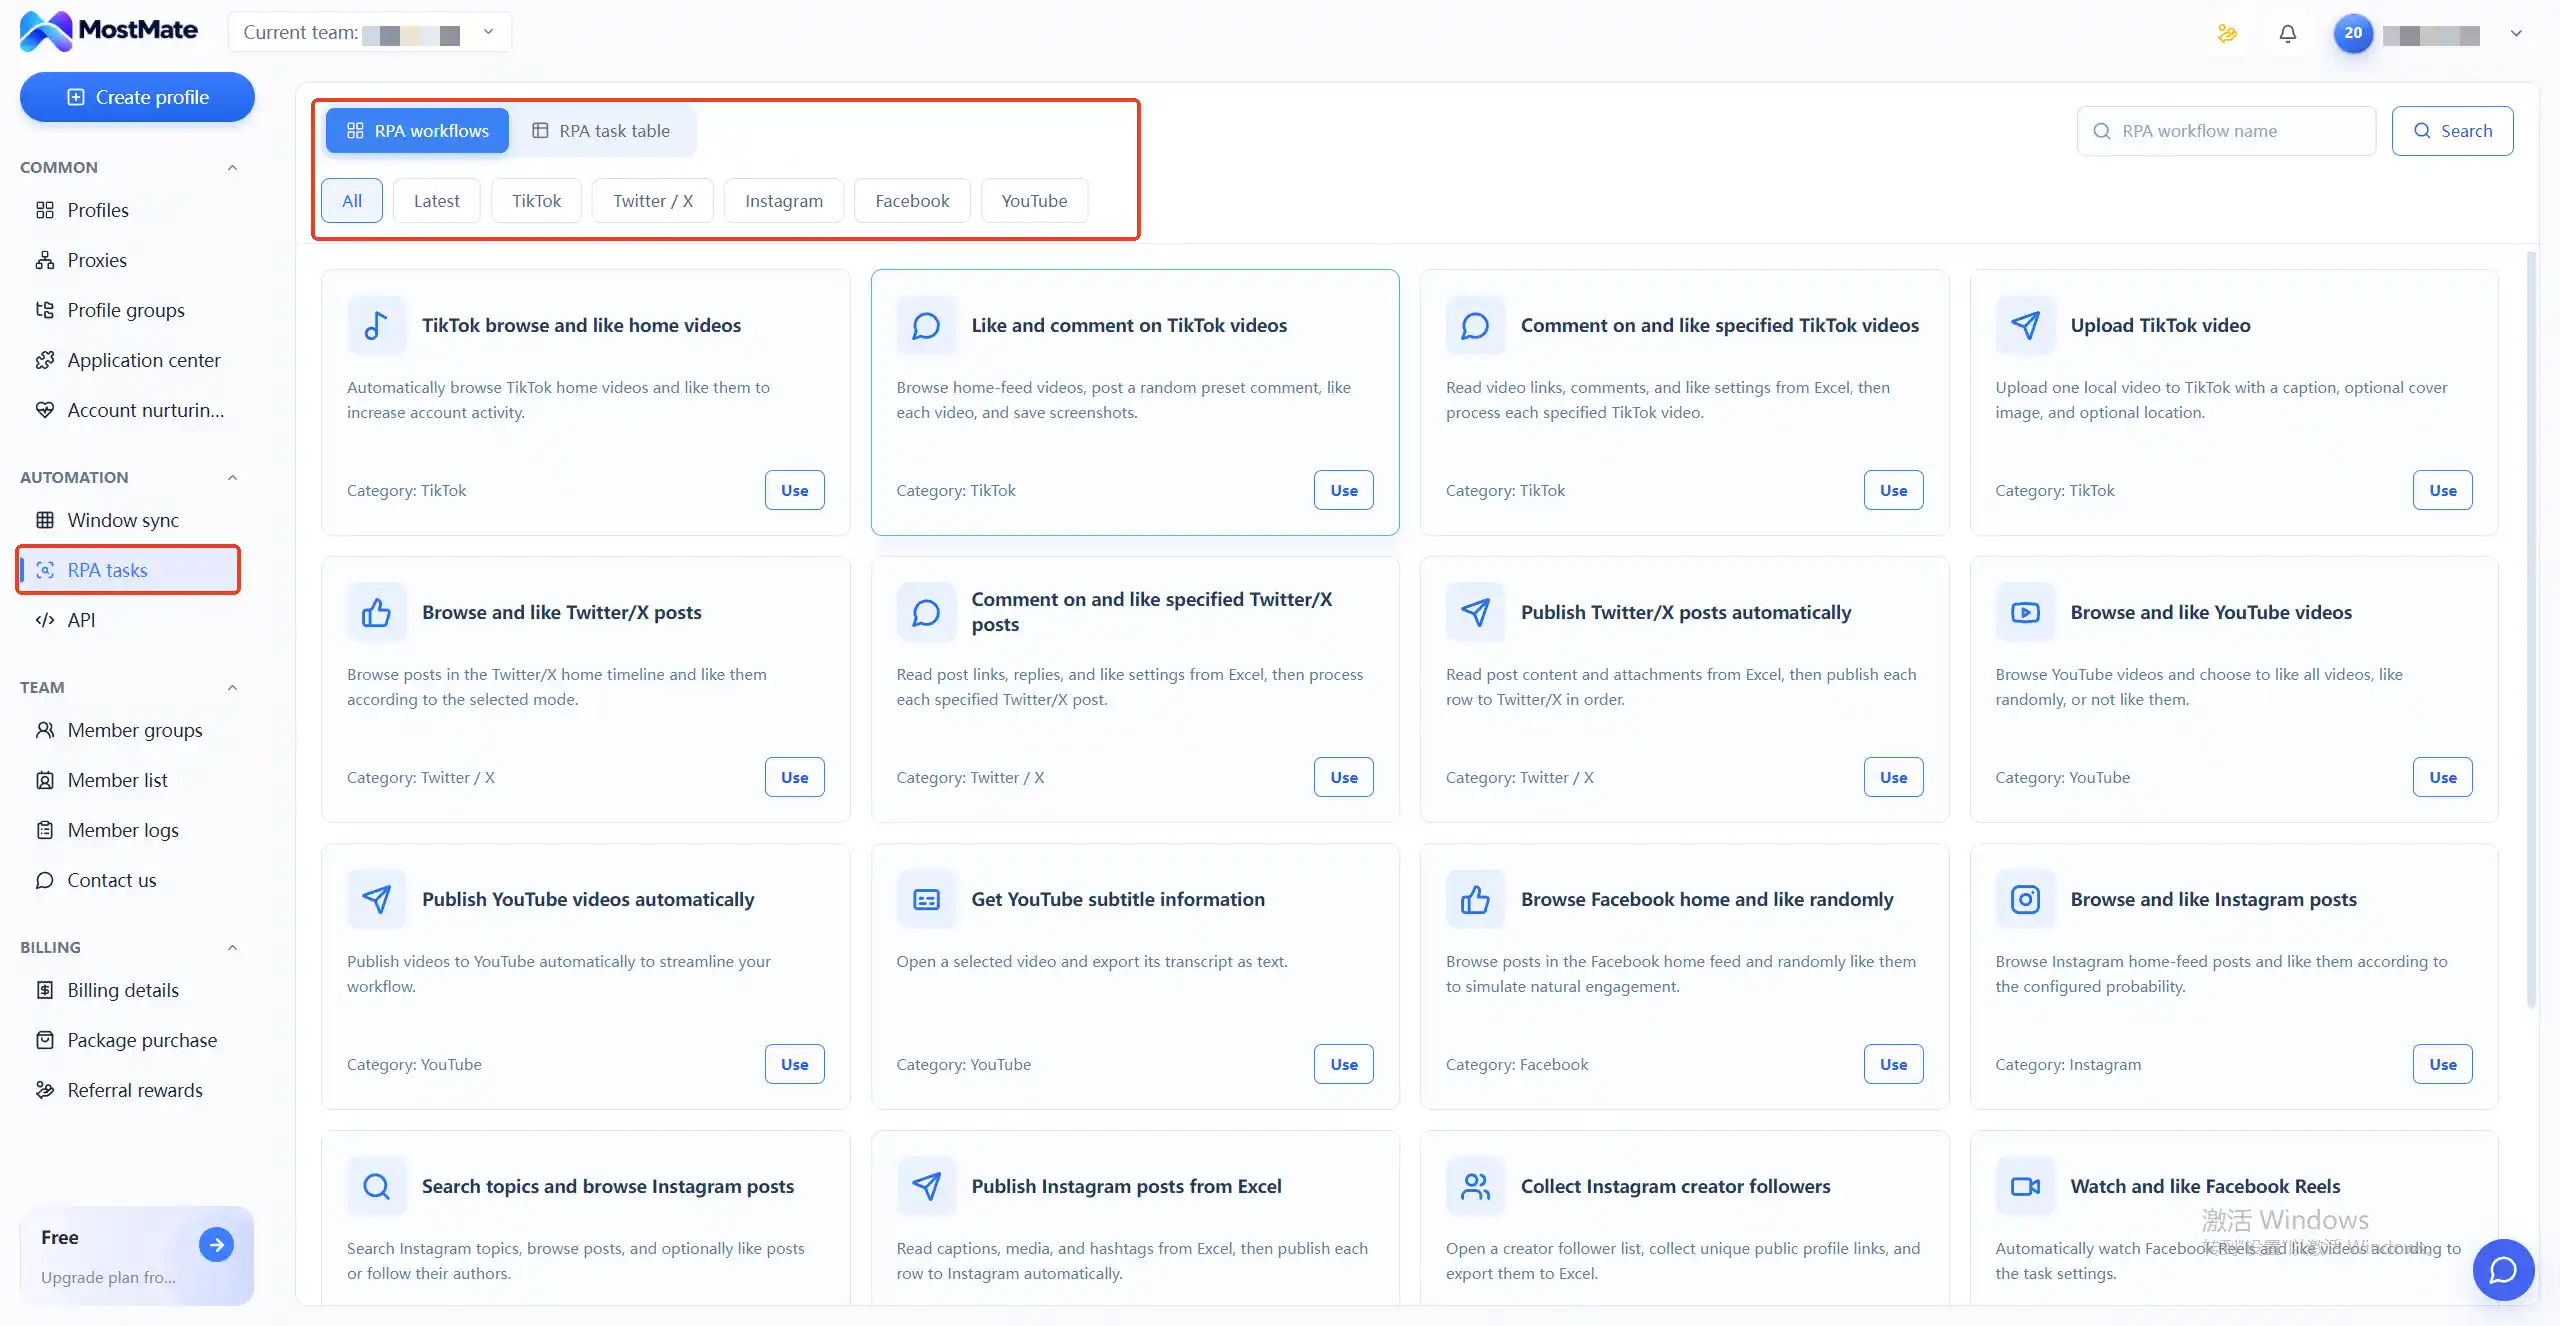
W tym układzie RPA odpowiada za wolumen. Szablony RPA w MostMate potrafią uruchamiać automatyczne przeglądanie i polubienia na TikToku czy Facebooku, uzupełniając wolumen podstawowych interakcji. Tylko że trajektoria i odstępy RPA mają cechy skryptu, które model behawioralny wyczyta. Podział ról ma być jasny: wolumen automatyzacji, kluczowe czynności człowiekowi; przy kontach wrażliwych zdecydowana przewaga pracy ręcznej.
Przy rozgrzewce wielu kont naraz warunkiem jest stałe środowisko. Dopiero przy relacji jeden konto, jedno środowisko zapis zachowań odkłada się na jednym profilu urządzenia. Jak organizować środowiska według linii biznesowych, dokładnie opisuje landing page bezpieczne zarządzanie wieloma kontami.
Najczęstsze pytania
Dlaczego konto zostaje zablokowane mimo idealnych parametrów?
Warstwa parametrów i warstwa zachowań to dwa osobne systemy sygnałów. Poprawne parametry pokazują tylko, że urządzenie wygląda jak prawdziwe; rytm obsługi, ścieżki i więzi między kontami to osobne płaszczyzny oceny. Gdy kontrola parametrów niczego nie wykazała, sięgnij po zapisy zachowań: odstępy między operacjami, ścieżki i ewentualne cechy collusion.
Czy zmiana środowiska zeruje historię zachowań?
Nie. Środowisko daje czystą warstwę urządzenia. Profil zachowań konta zbierany po stronie platformy idzie za kontem, nie za środowiskiem. Nowe środowisko rozwiązuje pytanie „czy to urządzenie jest godne zaufania”; zaufanie w warstwie zachowań konto musi zbudować od nowa, i dlatego po zmianie środowiska planuje się okres przejściowy.
Czy automatyzacja RPA da się wychwycić w analizie zachowań?
Jest to możliwe. Trajektoria i odstępy skryptu niosą cechy charakterystyczne, które dojrzały model behawioralny wyczyta. Bezpieczniejszy podział ról: RPA odpowiada za wolumen podstawowych interakcji, człowiek za rejestrację, edycję profilu, płatności i inne kluczowe czynności, a przy kontach wrażliwych praca ręczna gra pierwsze skrzypce.
Jak długo trwa rozgrzewka, zanim baseline zachowań się ustabilizuje?
Nie ma jednej liczby dni. 30-dniowy plan to rama rytmu; rozpoznanie modelu budują naprawdę różnorodność i ciągłość czynności, a nie odklepanie ustalonej liczby dni. Sposób oceny jest prosty: gdy codzienne operacje już nie wywołują częstych weryfikacji, baseline się stabilizuje.
Podsumowanie
System antyfraudowy patrzy na konto dwiema warstwami: urządzenia i zachowań. Konfiguracja parametrów rozwiązuje „czy wygląda jak prawdziwe urządzenie”; tę część trzymają narzędzia środowiskowe. Rytm zachowań rozwiązuje „czy wygląda jak prawdziwy człowiek”; tę część wyrabia się listą i harmonogramem. Gdy obie warstwy prowadzisz osobno, przy blokadzie masz też kierunek poszukiwań.
Urządzenie środowisku, zachowania rytmowi. Pobierz MostMate, najpierw mocno ustaw izolację warstwy urządzenia, a potem zarządzaniem rozgrzewką kont wpisz rytm warstwy zachowań do harmonogramu.

MOSTMATE
Bezpieczne zarządzanie wieloma kontami, bez komplikacji
Zacznij od pierwszego konta i z MostMate buduj bezpieczniejsze, inteligentniejsze i wydajniejsze operacje obejmujące wiele kont.
- Niezależne profile. Spójne tożsamości.
- Automatyzacja AI · Kondycja kont · Praca zespołowa



