
Como configurar fingerprint e proxy para web scraping: a abordagem de configuração para coletar sem ser bloqueado
Resumo principal: as causas de bloqueio raramente se concentram em um só ponto; na maioria das vezes se espalham por três camadas: proxy, fingerprint e ritmo de coleta. A ordem de configuração importa mais do que a quantidade de parâmetros. Primeiro, fixe a saída de proxy de cada tarefa. Depois, dê ao ambiente um conjunto de parâmetros de fingerprint logicamente coerente. Por último, comprima a frequência de requisições até a faixa que o site-alvo aceita. Este artigo apresenta um checklist nessa ordem e explica como usar a Local API para conectar o gerenciamento de ambientes ao script de coleta.
“Comprei mais de dez proxies.” E os bloqueios chegaram ainda mais rápido. Equipes de coleta costumam concentrar o orçamento nos proxies, mas o problema nem sempre está na quantidade deles. Requisições entrando e saindo em alta frequência pela mesma saída, todas as sessões carregando o mesmo conjunto de características do navegador, validações disparadas e o robô seguindo o plano original: qualquer camada fora de equilíbrio arrasta junto as saídas que você pagou.
Pela forma do produto, o MostMate pertence à categoria de navegadores de fingerprint: cada conta recebe um ambiente de navegador independente, e proxy, parâmetros de fingerprint e estado de login ficam gerenciados dentro do ambiente. Levado ao cenário de coleta, um ambiente corresponde à unidade de execução de uma tarefa, e os ambientes não compartilham saída nem características de dispositivo entre si. O proxy decide por qual linha a requisição sai; o fingerprint decide que tipo de dispositivo o site-alvo vê. Com essas duas camadas estáveis, o controle de ritmo ganha espaço para atuar.
Os sinais de bloqueio se dividem em três camadas, e a ordem de configuração nasce daí
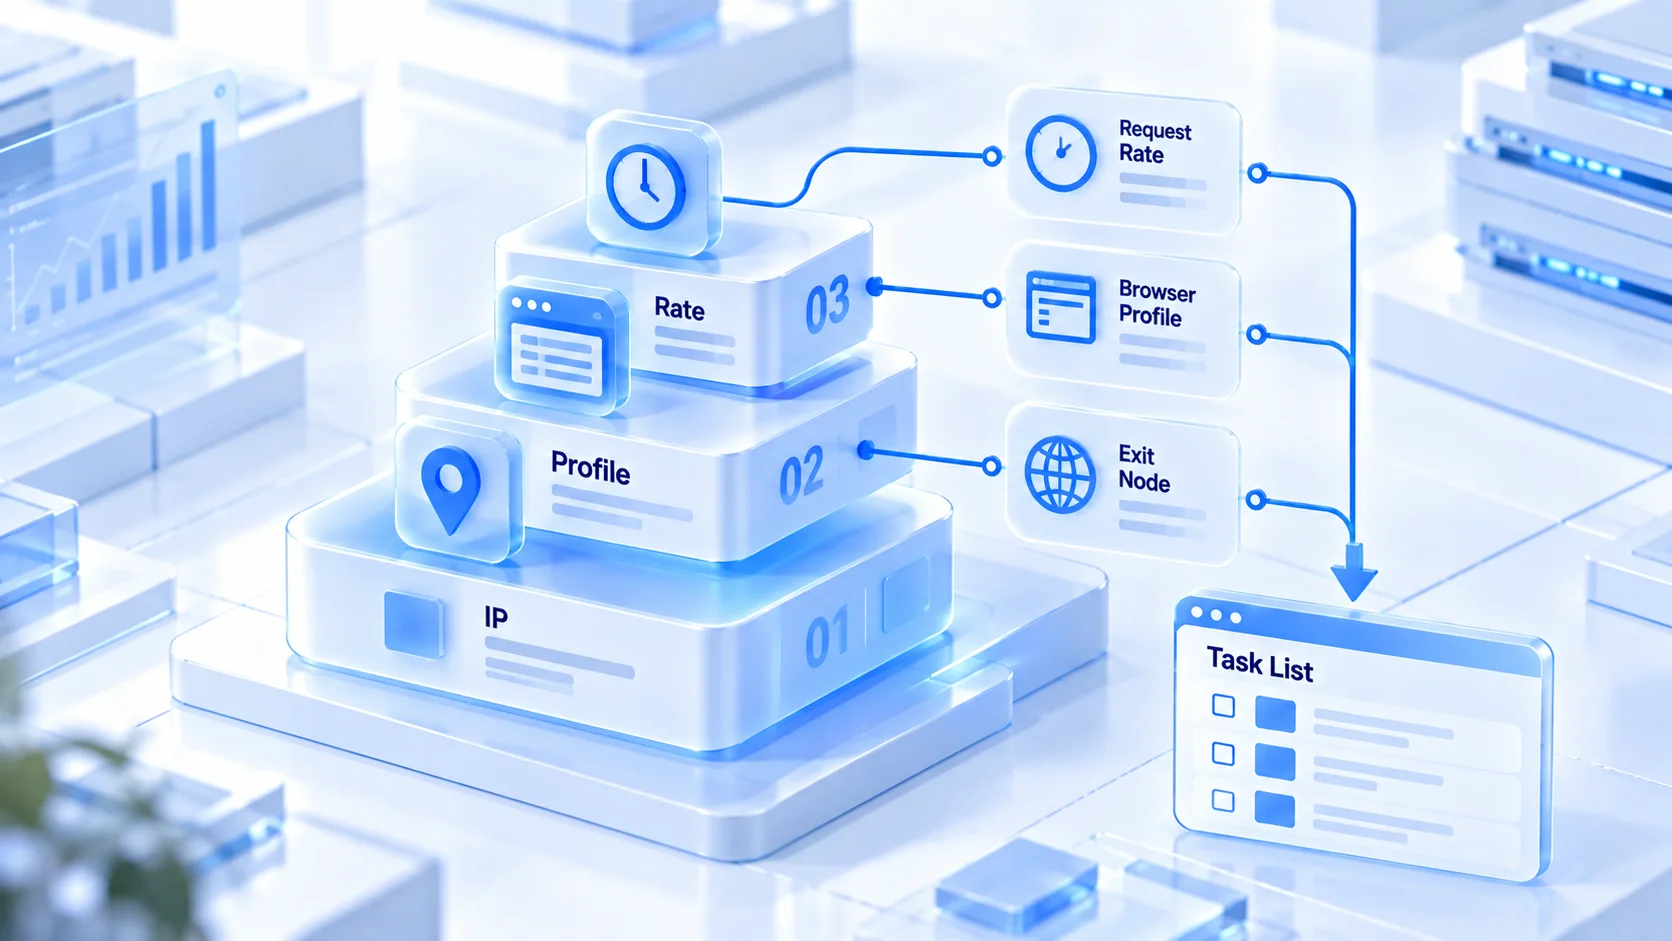
A verificação que o anti-bot faz de um acesso se desenvolve, em linhas gerais, por três camadas. Cada camada observa objetos diferentes e exige ações de configuração diferentes:
- Camada de conexão: o site-alvo olha primeiro de qual IP vem a requisição e a que tipo pertence. Tráfego de alta frequência pela mesma saída, ou queda em faixas sinalizadas, é o que costuma ser barrado primeiro.
- Camada de dispositivo: os scripts da página leem Canvas, WebGL, lista de fontes, fuso horário e outros parâmetros para julgar se o visitante é um dispositivo real e normal.
- Camada de comportamento: intervalo entre requisições, caminho de navegação, ritmo das ações após o login. Padrões mecanicamente idênticos por muito tempo elevam a suspeita sem parar.
A ordem em que as camadas se desequilibram define a ordem de configuração. Sem a saída definida, parâmetros ligados ao IP como idioma, fuso horário e localização não têm onde se ancorar; sem as características do dispositivo fixadas, por mais natural que o ritmo fique, o site-alvo continua vendo a mesma máquina acessando em alta frequência. Por isso a ordem de trabalho é proxy primeiro, fingerprint depois, ritmo por último; as seções seguintes seguem essa linha.
Como configurar o proxy: estabilidade da saída vale mais que quantidade
Fixar uma saída independente para cada tarefa de coleta chega mais perto de uma coleta estável do que empilhar IPs rotativos. Quando várias tarefas compartilham a mesma saída, uma tarefa que aciona o controle de risco costuma arrastar as demais da mesma saída. Com saídas independentes, as tarefas ao menos não se contaminam na camada de conexão, e na hora de investigar dá para apontar direto em qual linha está o problema.
O tipo de saída depende da intensidade do controle de risco. Para sites brandos, o custo de IPs de datacenter basta. Em grandes e-commerces e redes sociais, IPs residenciais costumam sobreviver mais tempo. A diferença de confiança, a estrutura de custos e os cenários adequados de cada tipo podem ser julgados com a comparação do guia para escolher entre IP residencial e IP de datacenter; escolha com critério, não no feeling.
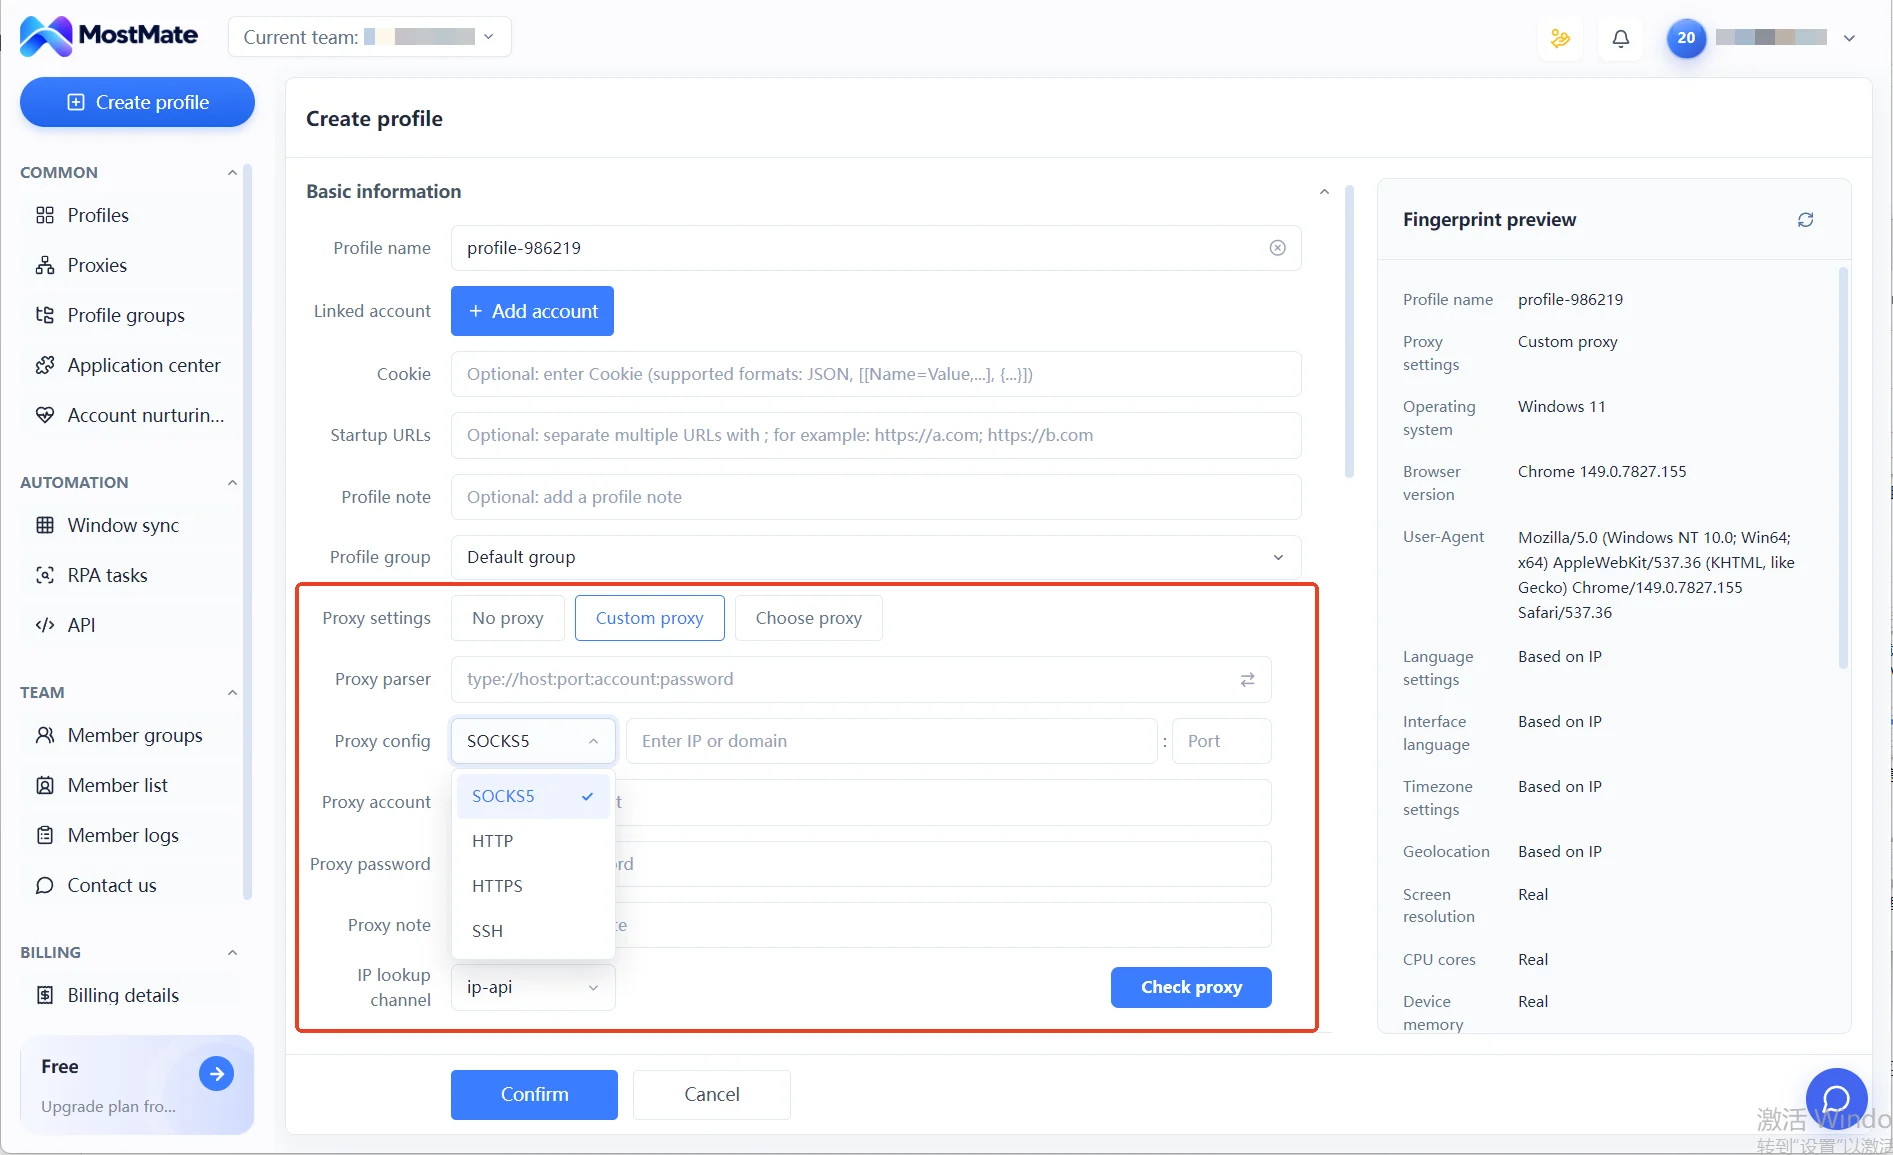
No MostMate, os proxies ficam mantidos à parte na lista de gerenciamento de proxies. HTTP, HTTPS, SOCKS5 e SSH, os quatro protocolos têm campo de entrada, e cada linha preenchida pode ser testada na hora com o botão Check proxy, verificando conectividade e a origem da saída. Passado o teste, é só alocar ao ambiente. As configurações de proxy do formulário de ambiente têm três opções: sem proxy, proxy personalizado e selecionar proxy. Para ambientes de coleta, recomenda-se a terceira. Com todas as saídas centralizadas na lista, fica fácil ver de relance qual tarefa usa qual linha.
Configurada a camada de proxy, o próximo passo são as características do dispositivo.
Como definir os parâmetros de fingerprint: consistência em primeiro lugar, aleatoriedade com cautela
O objetivo do fingerprint em um ambiente de coleta é que o mesmo ambiente apresente, por muito tempo, as características de um mesmo dispositivo normal. Em torno desse objetivo, os parâmetros se dividem em dois grupos: o que se vincula à saída fica sob alinhamento automático, e o próprio dispositivo fica fixado em um conjunto que não se mexe.
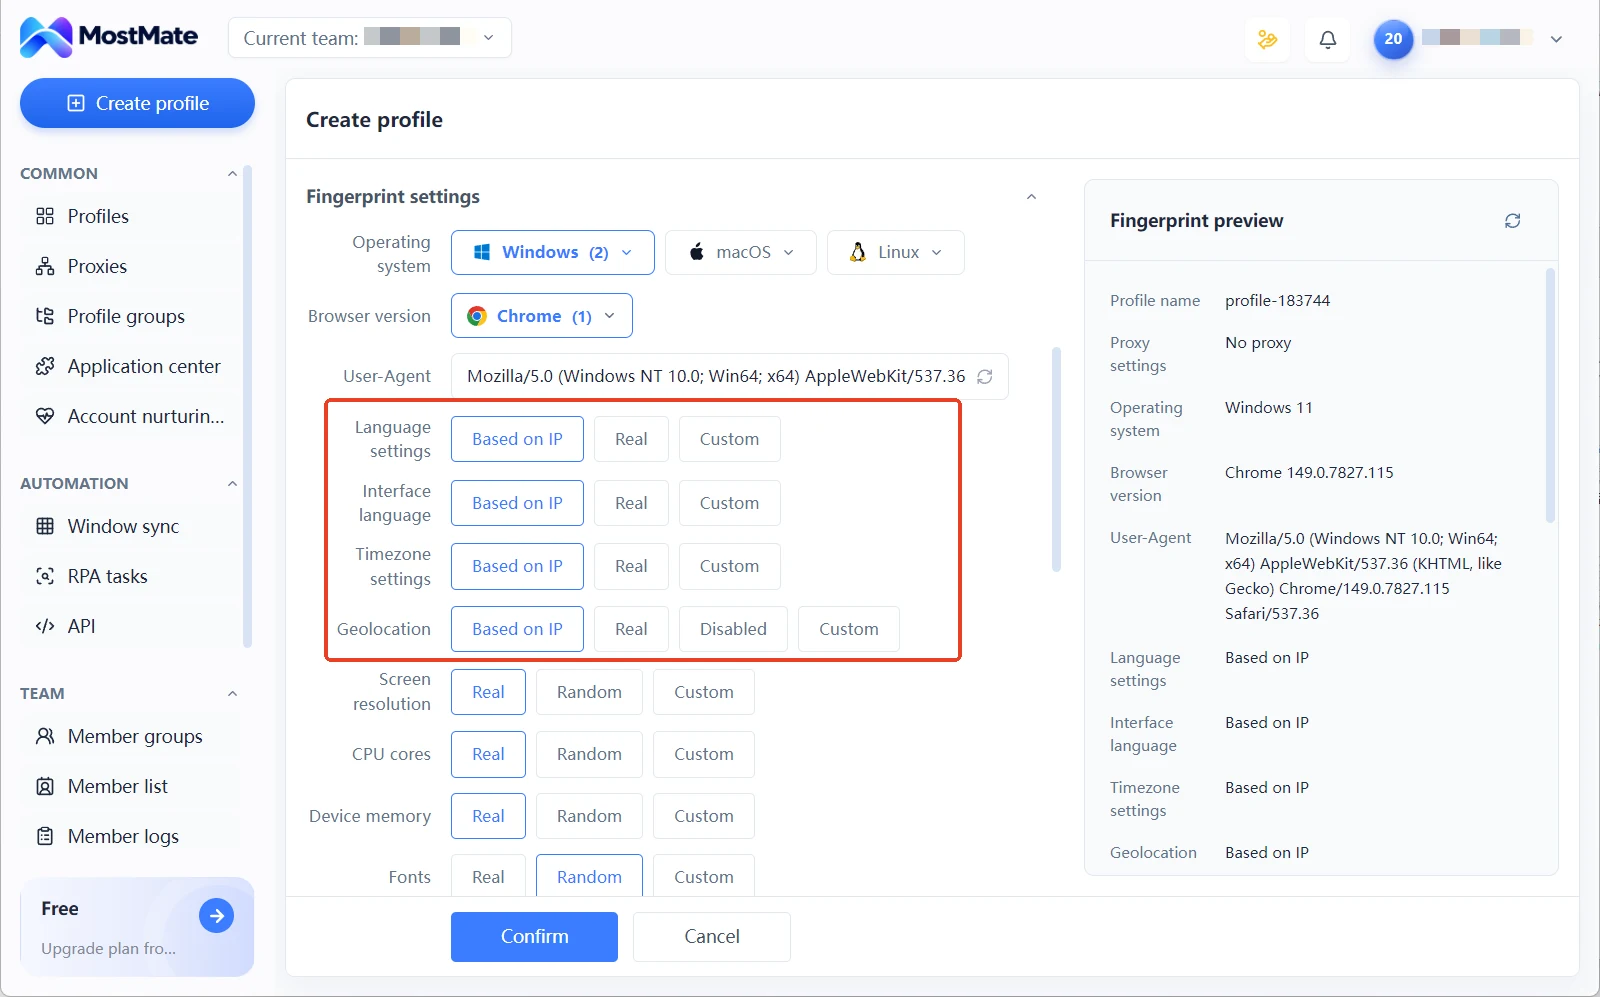
Idioma, idioma da interface, fuso horário e geolocalização, esses quatro itens vêm por padrão na configuração baseada em IP. Definida a saída, os valores se alinham junto. Ao trocar de saída, você pula uma rodada de conferência manual. Sistema operacional e versão do navegador: escolhida uma combinação, fica fixo, o UA é gerado em coerência e não se mexe mais durante todo o ciclo da tarefa. Resolução de tela, núcleos de CPU, memória do dispositivo e lista de fontes mantêm valores reais, na mesma origem do sistema declarado.
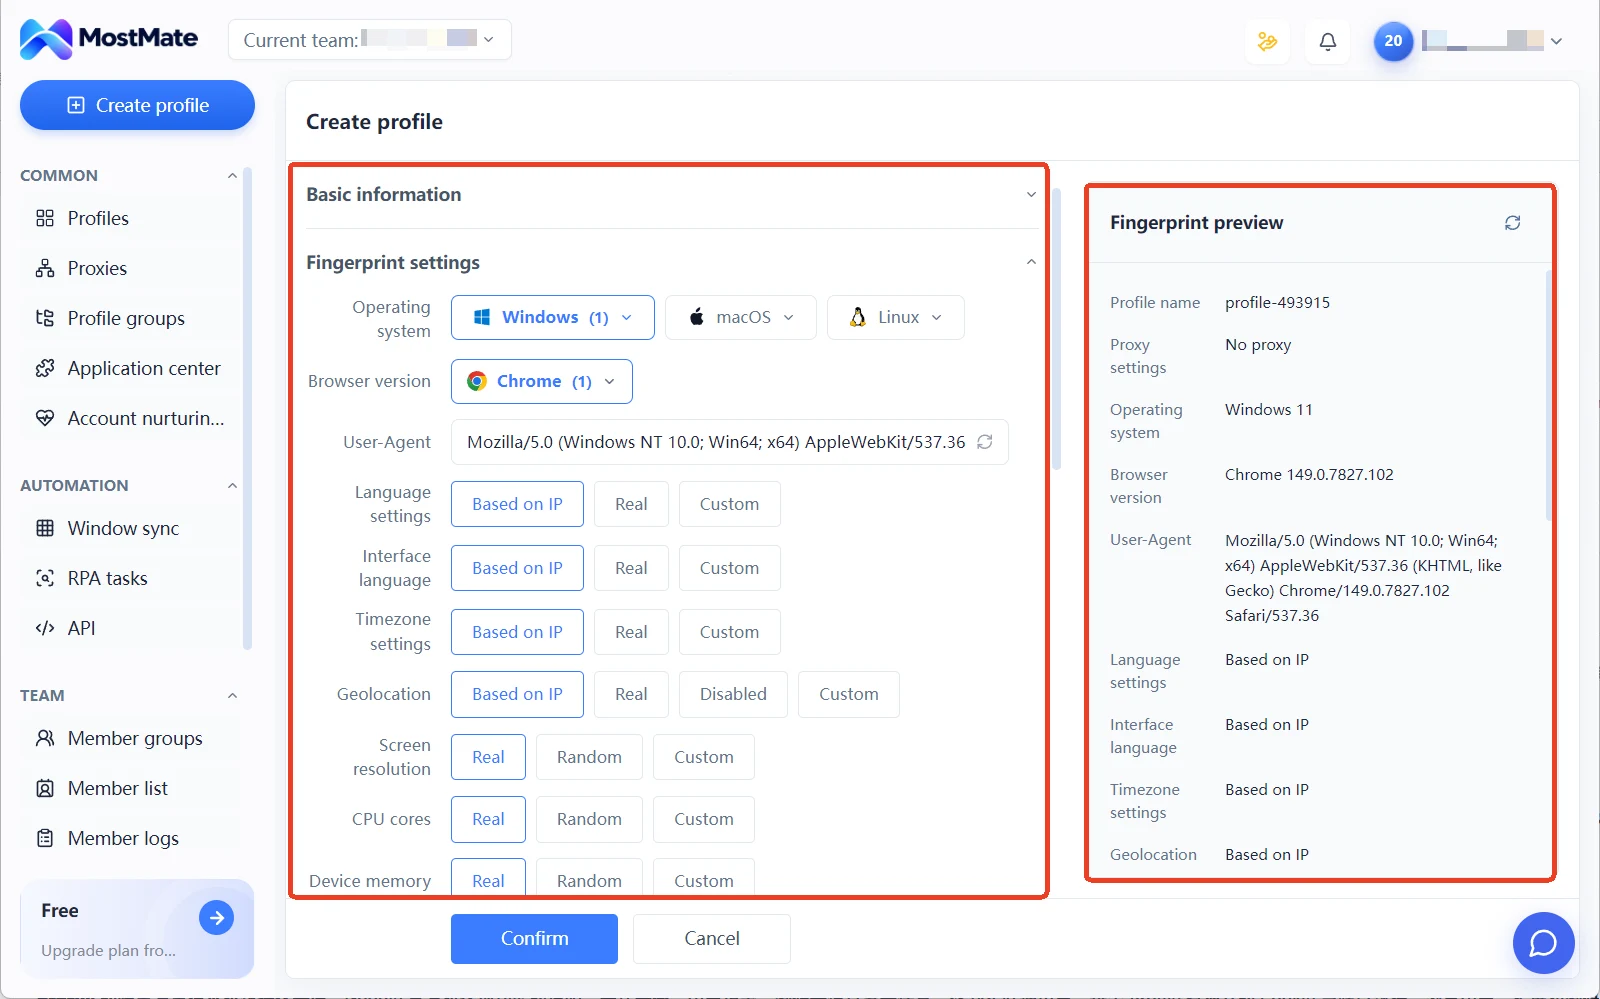
O tratamento dos parâmetros de renderização merece ainda mais atenção. Para saídas de imagem e áudio como Canvas e WebGL, a interface oferece o nível de ruído: uma perturbação leve sobre o valor real, preservando a lógica original do dispositivo. Quem inspeciona recebe um conjunto de saídas autoconsistentes. Por que valores aleatórios são justamente perigosos, o argumento está em por que não randomizar os parâmetros de fingerprint.
Na prática, em ambientes de coleta, é bem concreto: parâmetros de renderização no nível de ruído, sem usar o nível aleatório. E não é preciso conferir no feeling depois de configurar: no lado direito do formulário de criação de ambiente há um painel de pré-visualização de fingerprint, com fuso horário, nível do Canvas e outros valores listados em tempo real. Uma olhada antes de salvar já revela desalinhos evidentes na hora.
Ritmo e estado de login: reduzindo a incerteza da camada de comportamento
O teste de uma tarefa nova pode seguir três passos:
1. Definir o ponto de partida: concorrência de um dígito, intervalos de segundos, rodando primeiro por um ou dois dias. Registre as ocorrências de captcha e a proporção de respostas anormais. 2. Encontrar o limite: ao aparecer captcha, volte à frequência do nível anterior. Esse nível é a fronteira de segurança atual daquela saída. 3. Aumentar aos poucos: depois de alguns dias estáveis dentro do limite, eleve a concorrência em pequenos passos. Some variação aleatória ao intervalo base para evitar um ritmo de requisições uniforme demais.
O estado de login fica guardado no ambiente. Para dados que exigem login, feito o login uma vez, Cookie e sessão ficam salvos no ambiente e são reutilizados na próxima abertura. Isso poupa o custo de validação de logins repetidos e evita que o próprio ato de logar com frequência vire um sinal suspeito. Antes de começar, confirme o escopo da coleta. O protocolo robots e os termos de serviço decidem se uma tarefa pode rodar por muito tempo; os detalhes do protocolo podem ser consultados na entrada robots.txt do MDN, e este ponto vem antes de qualquer parâmetro de configuração.
Conectando os ambientes ao script de coleta com a Local API
Com muitos ambientes, ligar e desligar um a um à mão não acompanha o ritmo do script. O MostMate oferece a Local API: interface local com chave de API e, com a verificação de segurança ativada, cada requisição precisa carregar a Key. Por ela, o script de coleta pode iniciar e encerrar ambientes, consultar status e deixar com o código a decisão de qual ambiente usar. O que janela sincronizada, RPA e API fazem bem está comparado no guia de escolha de automação multicontas; coleta por script puro corresponde sobretudo à linha da API.
Coleta no nível de página costuma usar frameworks de automação para dirigir o navegador. A instalação e o início com Playwright estão completos na documentação oficial. A combinação é direta: o script abre o ambiente indicado pela Local API, o framework assume as operações de página dentro desse ambiente e, ao fim da coleta, o ambiente é fechado.
As requisições de página saem de um ambiente de navegador completo, com Cookie, armazenamento e parâmetros de fingerprint guardados no ambiente, preservando características muito mais completas do que uma requisição HTTP crua. Como os conceitos de ambiente, proxy e fingerprint se relacionam no produto, a página o que é o MostMate tem uma apresentação sistemática; leia antes de escrever o script e entender os campos de retorno fica bem mais rápido.
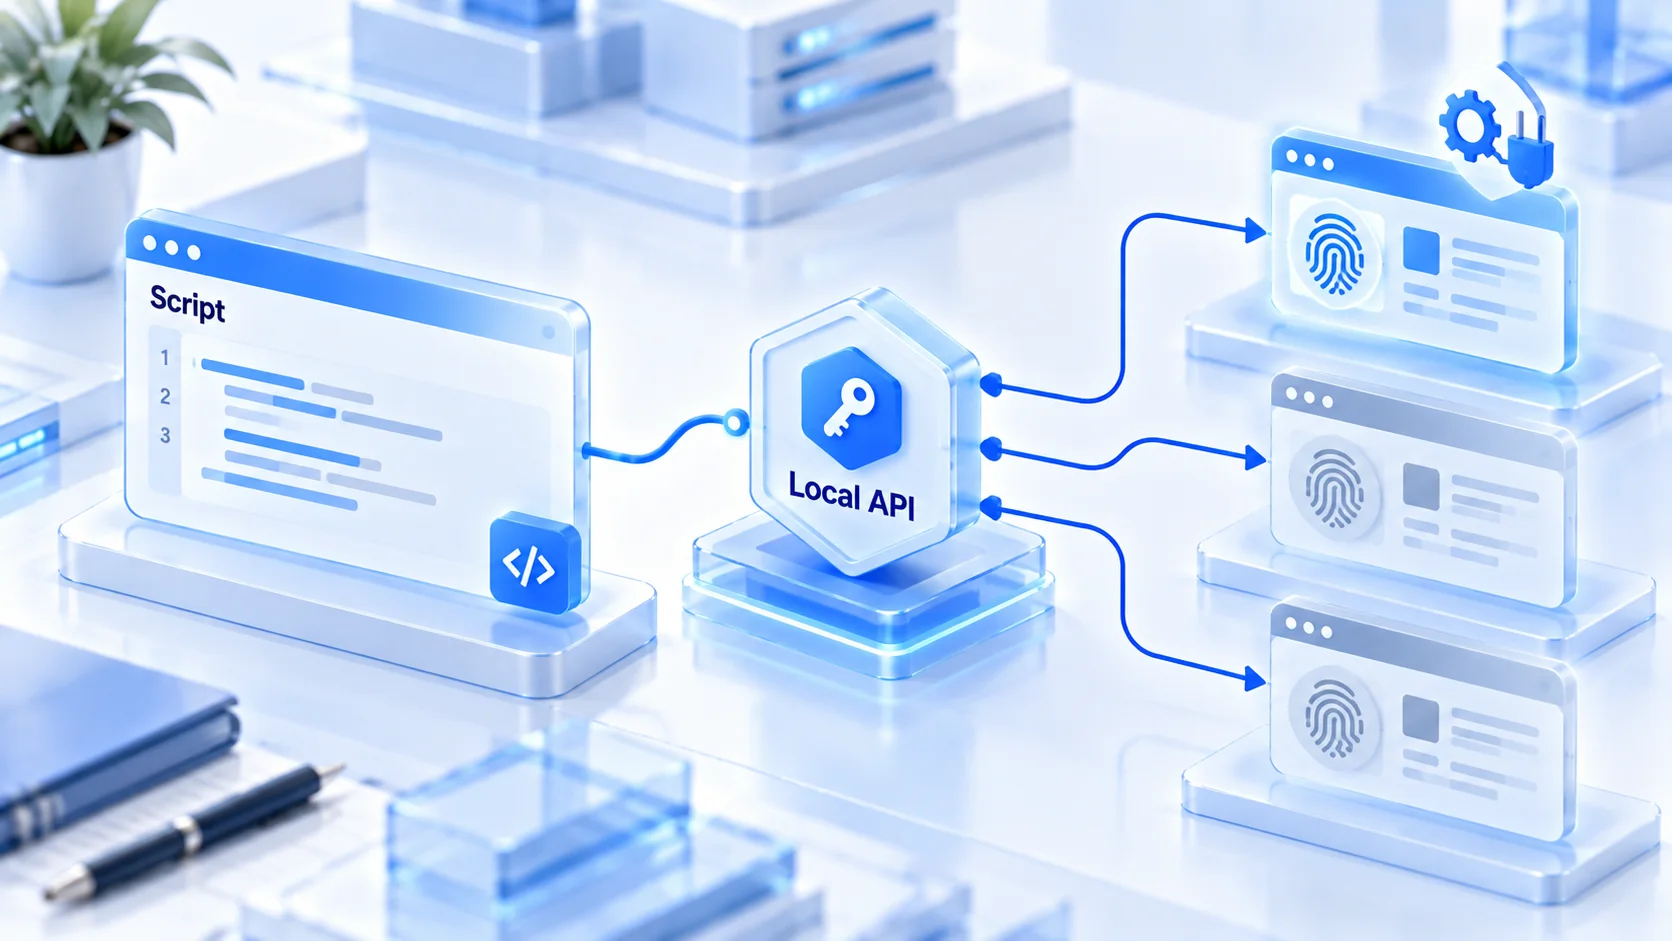
A Local API tem limite de chamadas por plano; a interface indica que fica aberta a planos de seis meses ou mais. Confirme o ciclo do plano antes de escrever o script, para não descobrir o limite só depois de montar todo o fluxo.
Perguntas frequentes
Cada tarefa de coleta precisa de um proxy exclusivo?
Depende da intensidade do controle de risco do site-alvo e do volume de tarefas. Em sites de risco alto e volume grande, vale uma saída exclusiva. Tarefas pequenas e de baixa frequência podem compartilhar um proxy, desde que os negócios não se relacionem. Quando um é sinalizado, é fácil arrastar as outras tarefas da mesma saída.
É preciso trocar os parâmetros de fingerprint periodicamente?
Não. O objetivo é justamente manter os parâmetros do mesmo ambiente fixos por muito tempo; trocar com frequência rompe a continuidade das características do dispositivo. Só mexa no item correspondente ao trocar de saída ou ao corrigir um desalinho detectado.
Não dá para requisitar direto com requests?
Para interfaces simples, dá. Bibliotecas como requests não executam os scripts da página e não capturam as características completas do navegador. Elas servem apenas para APIs abertas que dispensam renderização. Para coleta no nível de página ou sites de controle de risco mais rígido, rodar em um ambiente de navegador completo é mais estável.
Os dados voltaram de repente vazios; por onde começar a verificar?
Trate primeiro como problema de frequência. Reduza a frequência e observe um ou dois dias. Persistindo a anomalia, confira a coerência entre saída e fingerprint e acesse a mesma página manualmente pelo ambiente do navegador, para distinguir mudança de estrutura do site de bloqueio de acesso. A troca de saída fica por último.
Conclusão
A coleta rodar por muito tempo depende de as três camadas valerem ao mesmo tempo: saída estável, fingerprint consistente, ritmo contido. Qualquer camada fora de equilíbrio encarece as outras duas. O MostMate reúne proxy, fingerprint e estado de login em cada ambiente; o ambiente é a unidade de execução da tarefa e, com a Local API, conecta direto ao seu script de coleta atual.
Para montar a primeira tarefa de coleta, comece por baixar o MostMate, rode o monitoramento de um site pequeno com o ambiente da versão gratuita e replique aos poucos para as demais tarefas.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



