
LinkedIn 複数アカウント管理:使っていいケースといけないケース
結論:LinkedInの複数アカウントを左右するのは、所有です。1人1アカウント、本名での登録は利用規約に明記され、個人アカウントの共有も無許可の自動化も同じく越線です。チームに求められるのは、個人アカウント・Company Page・有料シートの役割分担を見極めること。どこが越境で、どこなら適正管理が認められるか。そのうえで、環境管理でログインと引き継ぎを整えます。
まずは現場から。B2B営業チーム10人、各自がLinkedInアカウントを持ち、会社のCompany PageとRecruiterシートを合わせると、ログイン画面は20を超えます。シート代をケチってアカウントを共用しようという声もあれば、案件の線ごとにアカウントを増やそうという声も。どれが通用して、どれがいずれ問題になるのか。ルールを先に読んでから判断しましょう。焦りは禁物です。
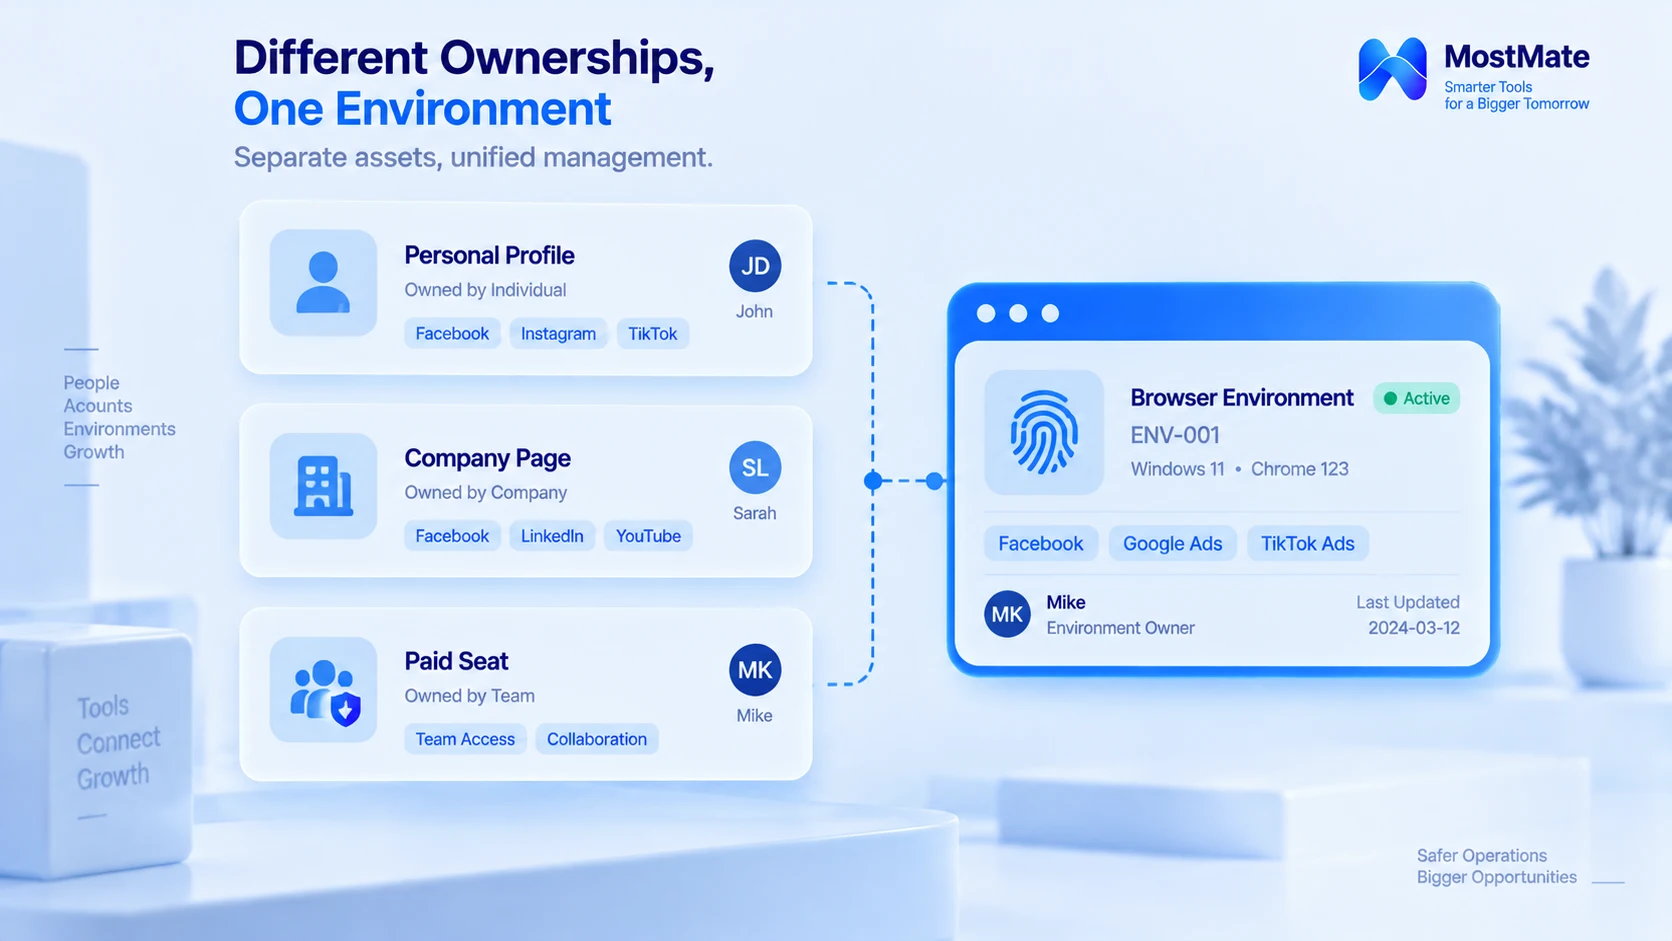
まず3種類のアカウントを分ける。境界はどの層か
LinkedInのルールと企業側の管理は、3つの異なる対象にそれぞれ効いてきます。
個人アカウント。 所有者は登録時に入力した実名です。職場の人脈もやり取りの履歴も、この1つのアイデンティティに紐づきます。退職時にアカウントを引き継ぐかどうかは雇用契約の話で、プラットフォームの規約が定めているのは実名と1人1アカウント。会社への帰属までは規約の管轄ではありません。
Company Page。 こちらは正式な企業資産です。複数管理者での共同運営を公式がサポートしており、投稿・採用・分析は権限の割り当てでまかなえます。誰かの個人パスワードを預かる必要はありません。
有料シート。 Sales NavigatorやRecruiterは、シート単位で企業にライセンスされます。シートで買えるのはツールの利用権です。複数人が同じ個人アカウントに順番にログインしてよい、という意味ではありません。
規約の中で特に重要なのは2か所です。1つ目、会員はアカウントを1つだけ持ち、本名で登録しなければならない。虚偽の情報での登録は規約違反と明記されています。2つ目、アカウントの共有と譲渡の禁止。ログイン情報の共有やCookieの複製までもが具体例として挙がっています。詳細はLinkedIn利用規約をご覧ください。以降の判断は、すべてこの2点に基づきます。揺るぎません。
本当にやってはいけない3つのやり方
1. 1つのアイデンティティで複数の個人アカウントを作る。規約は1人1アカウントと明言します。部署別にサブアカウントを増やす手法は、アイデンティティの時点で成立しません。運用を続けても性質は変わりません。
2. 複数人で1つの個人アカウントを長期共用する。誰が送ったメッセージか追えず、パスワードは転がり、アカウント内に溜まった顧客関係の帰属も曖昧になります。共有と譲渡の禁止は規約に明文化されています。
3. 許可のない自動化操作。規約はスクリプト・プラグイン・ボットによるスクレイピングや一括操作を禁じています。一斉送信や自動友達追加で「効率化」しても、リスクを背負うのはアカウント側です。
3つに共通するのは、権限とプロセスが担うべき仕事を、担う資格のないアイデンティティに押し込んでいる点です。ネットワークと環境をどう切り替えても同じです。性質は変わりません。
適正管理が認められる3つのシーン
- 従業員は各自、自分で登録したアカウントを使う。会社が管理するのは身元ではなく、ログイン環境と引き継ぎのプロセスです。アカウントの持ち主が責任を持ち、業務用端末を固定する。退職時は業務の引き継ぎとアカウントの処分を、別々に明記します。
- Company Pageの共同運営は、公式の管理者権限で行う。投稿編集・広告配信・分析を役割ごとに権限付与し、人事異動があれば権限も動かす。誰かの個人アカウントのパスワードを取得する必要は一切ありません。
- 複数クライアントを抱える代理店は、クライアントごとにLinkedIn資産を台帳へ記録する。記録項目は、クライアント名・ページ・担当者・委任範囲。クライアント同士は記録の段階で分かれます。
見出しの問いと比べると、4行がそのまま当てはまります。
| シーン | 推奨する管理方法 | 注意すべき境界 |
|---|---|---|
| 従業員が各自の個人アカウントを使う | 1人1アカウント。会社資産は公式権限で配分 | 個人アカウントを共有の業務用にしない |
| チームでCompany Pageを共同管理 | 公式のページ管理者権限を使う | 役割ごとに付与し、異動時はすぐ調整 |
| 代理店が複数クライアントを担当 | クライアント・資産・担当者・委任範囲を記録 | クライアントの委任は代行開設や共用の許可ではない |
| チームで複数のブラウザ環境を管理 | 用途別に環境と設定を整理 | 環境を分けてもプラットフォームの承認にはならない |
ルールを日常業務に落とす:チェックリスト
ルールとシーンを整理し、日々の確認は次の6点です。
| 確認したいこと | 確認のポイント |
|---|---|
| 個人アカウントか、企業資産か | 個人のものは個人に。企業資産はページ権限で |
| 本名で登録されているか | 1人1アカウント。登録情報は実名 |
| ログインを共有していないか | あれば役割別の権限へ、または各人のアカウントへ |
| 自動化ツールに許可があるか | 許可のないスクリプトとプラグインは停止 |
| ログイン環境が混在していないか | 業務ライン別に環境を作り、担当者を記録 |
| 引き継ぎ手順が規程に入っているか | 退職時の引き継ぎに環境処分と記録保持まで含める |
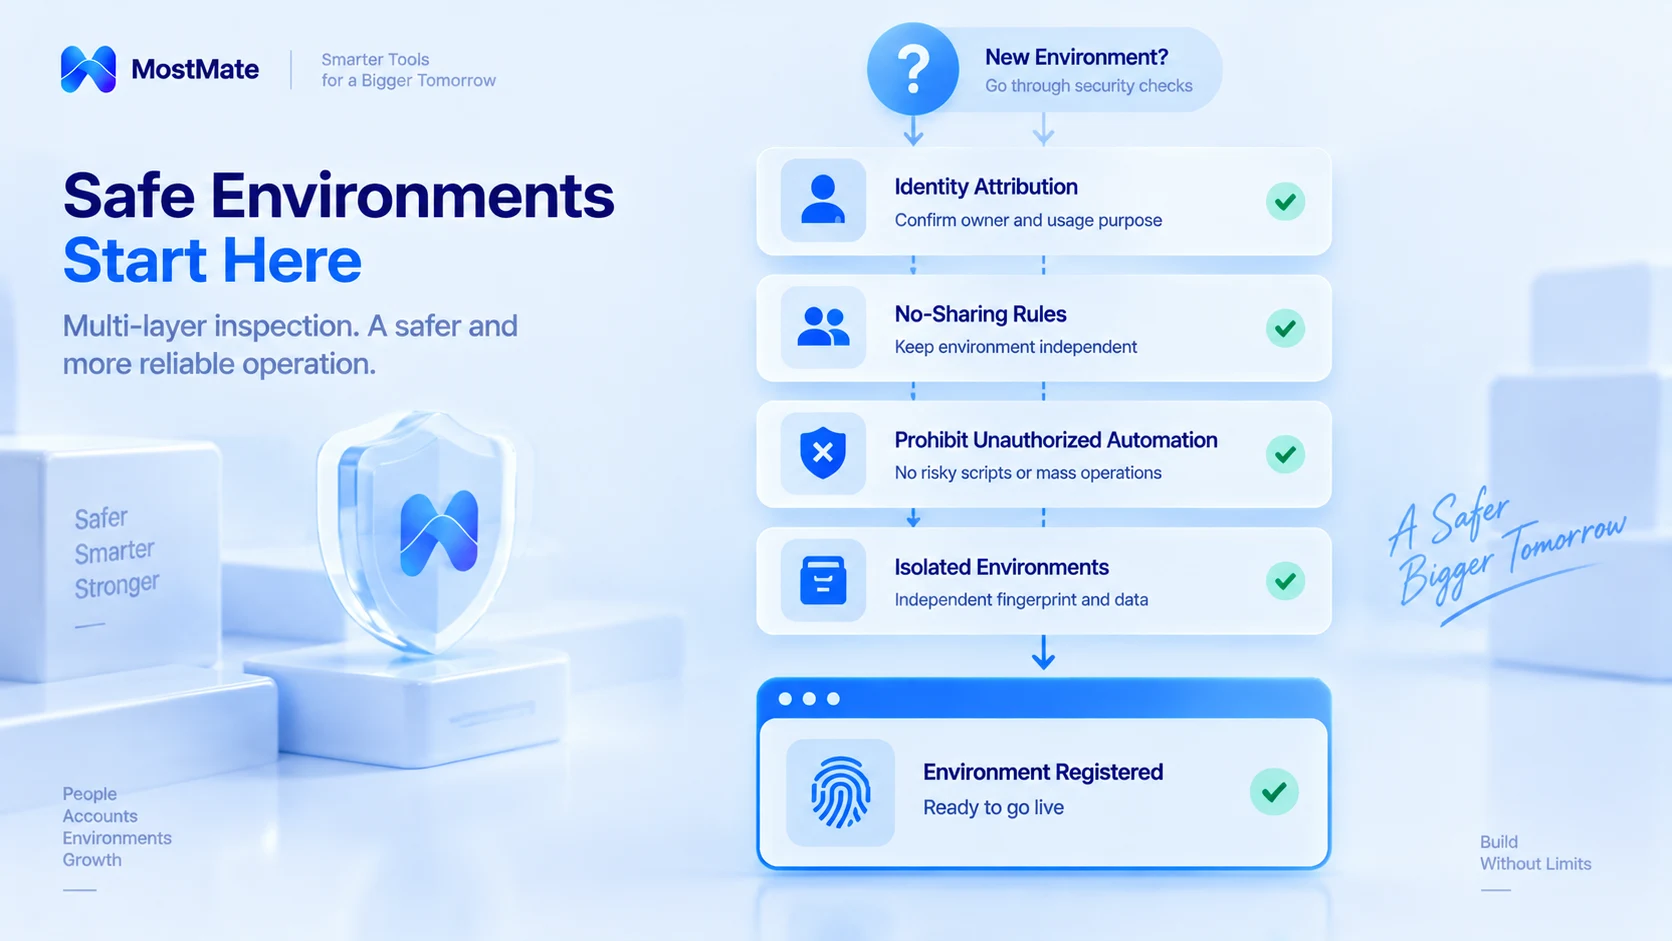
最初の4項目は、アカウントとその使い方がLinkedInのルールに合っているかの照合です。残りの2項目は、チームが日々どう環境を使い、どう引き継ぐかに関わります。例えば、従業員が異動したら、それまで使っていたブラウザ環境は誰に渡すのか。どの環境がどのアカウントに対応するのか、一目で分かるのか。ここを整理しておかないと、環境の混在や引き継ぎ漏れが起こります。
環境管理が力を発揮するのはこの部分です。アカウント、ブラウザ環境、普段の担当者の対応関係をはっきりさせ、チームの運営に秩序を与えます。まずは対応関係からです。
環境管理にできること、できないこと
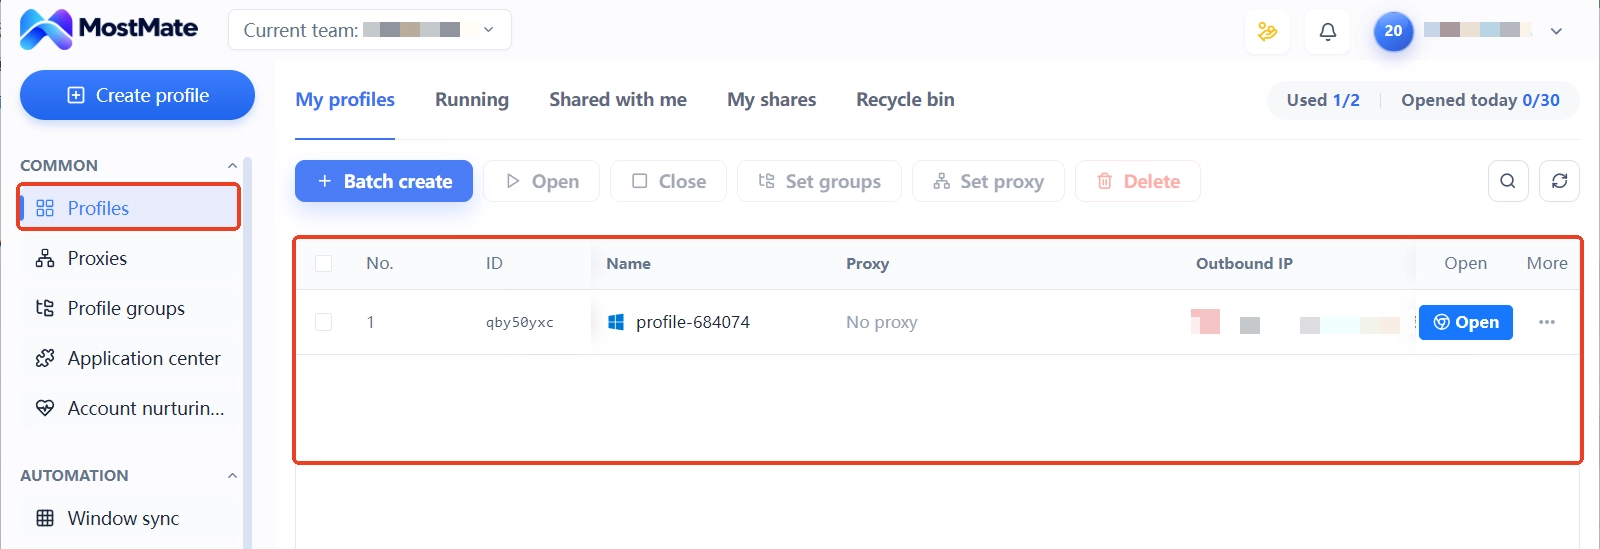
リストの「環境の混在」と「引き継ぎ手順」は、1件ずつ整理して日常に落とします。どの環境がどのアカウントに対応し、どのプロキシを通し、誰が担当するのか。MostMateはこの段階を補助します。アカウントごとに専用のブラウザ環境を用意し、ログイン情報と設定が混ざらないようにします。環境グループとメモで「アカウント・環境・担当者」の対応を記録に残し、メンバーログには利用と移転の履歴が溜まります。引き継ぎの際は記録を開けば照合できます。製品の全体像はMostMateとはをご覧ください。
最後に一つ、境界の話を。環境管理が解決するのは、ログイン情報の混在や対応関係の不明瞭さといった管理上の問題です。アカウントがプラットフォームのルールに適合しているかは、身元と使い方次第です。環境管理はLinkedInの認証・許可の仕組みではなく、プラットフォームのルールを変えるものでも、アカウントの状態を何ら保証するものでもありません。
よくある質問
チームメンバーが退職したら、担当していた顧客との連絡はどう処理しますか?
個人アカウントは本人と共に去ります。顧客関係の扱いは社内規程と現地の法律に従います。企業資産はページの権限調整で対応し、ブラウザ環境は引き継ぎ記録に沿って処分します。アカウントの共用で解決するものではありません。記録が基本です。
Company Pageは複数人で管理できますか?
できます。ページは複数の管理者をサポートしており、コンテンツ・広告・分析といった職責ごとに権限を割り当てれば足ります。個人のログイン情報を共有する必要は一切ありません。
アンチディテクトブラウザでLinkedInの凍結を防げますか?
防げません。管理できるのはブラウザ環境の分離と対応関係の記録までです。アカウントが制限を受けるかどうかは、身元と使い方がプラットフォームのルールに合致しているかで決まります。
IPを変えてログインすればアカウントは互いに独立しますか?
ネットワーク経路は環境を構成する一要素にすぎません。アカウントの独立性は身元と帰属から生まれます。複数のアカウントが同じ実在の人物に帰属するなら、ネットワークを変えても性質は変わりません。帰属がすべてです。
おわりに
LinkedInの境界は、まず規約から読み取れます。1人1アカウント、本名、共有禁止、自動化禁止。運営の面ではプロセスです。ルールに沿ったアカウントに、明確な環境対応・権限・引き継ぎ記録を組み合わせます。複数の事業ラインにまたがるブラウザ環境を整理したいチームには、MostMateのダウンロードから始めるのがお勧めです。もっとも混沌とした事業ラインから、帰属と記録を一つずつ合わせていきましょう。最初の一業種から。

MOSTMATE
安全な複数アカウント管理を、もっと簡単に
最初のアカウントから、MostMate でより安全でスマート、効率的な複数アカウント運用を始めましょう。
- 独立したプロファイル。一貫した識別情報。
- AI 自動化 · アカウント健全性 · チーム運用



