
LinkedIn मल्टी-अकाउंट मैनेजमेंट: कब करें, कब नहीं
मूल निष्कर्ष: LinkedIn मल्टी-अकाउंट की सीमा स्वामित्व पर टिकी है। एक व्यक्ति, एक अकाउंट और असली पहचान यूज़र एग्रीमेंट में लिखा है; कई लोगों का एक पर्सनल अकाउंट साझा करना और बिना अनुमति ऑटोमेशन भी उसी लकीर पार करता है। टीम का काम है यह बाँटना कि पर्सनल अकाउंट, कंपनी पेज और पेड सीट में से किसका दायरा क्या है। कौन-से तरीके सीमा पार करते हैं और कौन-से सीन नियमबद्ध मैनेज हो सकते हैं, फिर एनवायरनमेंट मैनेजमेंट से लॉगिन और हैंडओवर को सुव्यवस्थित करना.
सीन पहले रख देते हैं। दस लोगों की B2B सेल्स टीम, हर एक का अपना LinkedIn, ऊपर से कंपनी पेज और Recruiter सीट: लॉगिन पॉइंट बीस से ऊपर। कोई सीट का खर्च बचाने के लिए अकाउंट शेयर करने की बात करता है, कोई लाइन-वाइज़ क्लाइंट बाँटने के लिए एक्स्ट्रा अकाउंट बनाना चाहता है। कौन-सा टिकेगा और कौन-सा एक न एक दिन मुसीबत बनेगा, यह तय करने से पहले नियम ठीक से पढ़ लीजिए।
तीन तरह के अकाउंट, सीमा किस परत पर
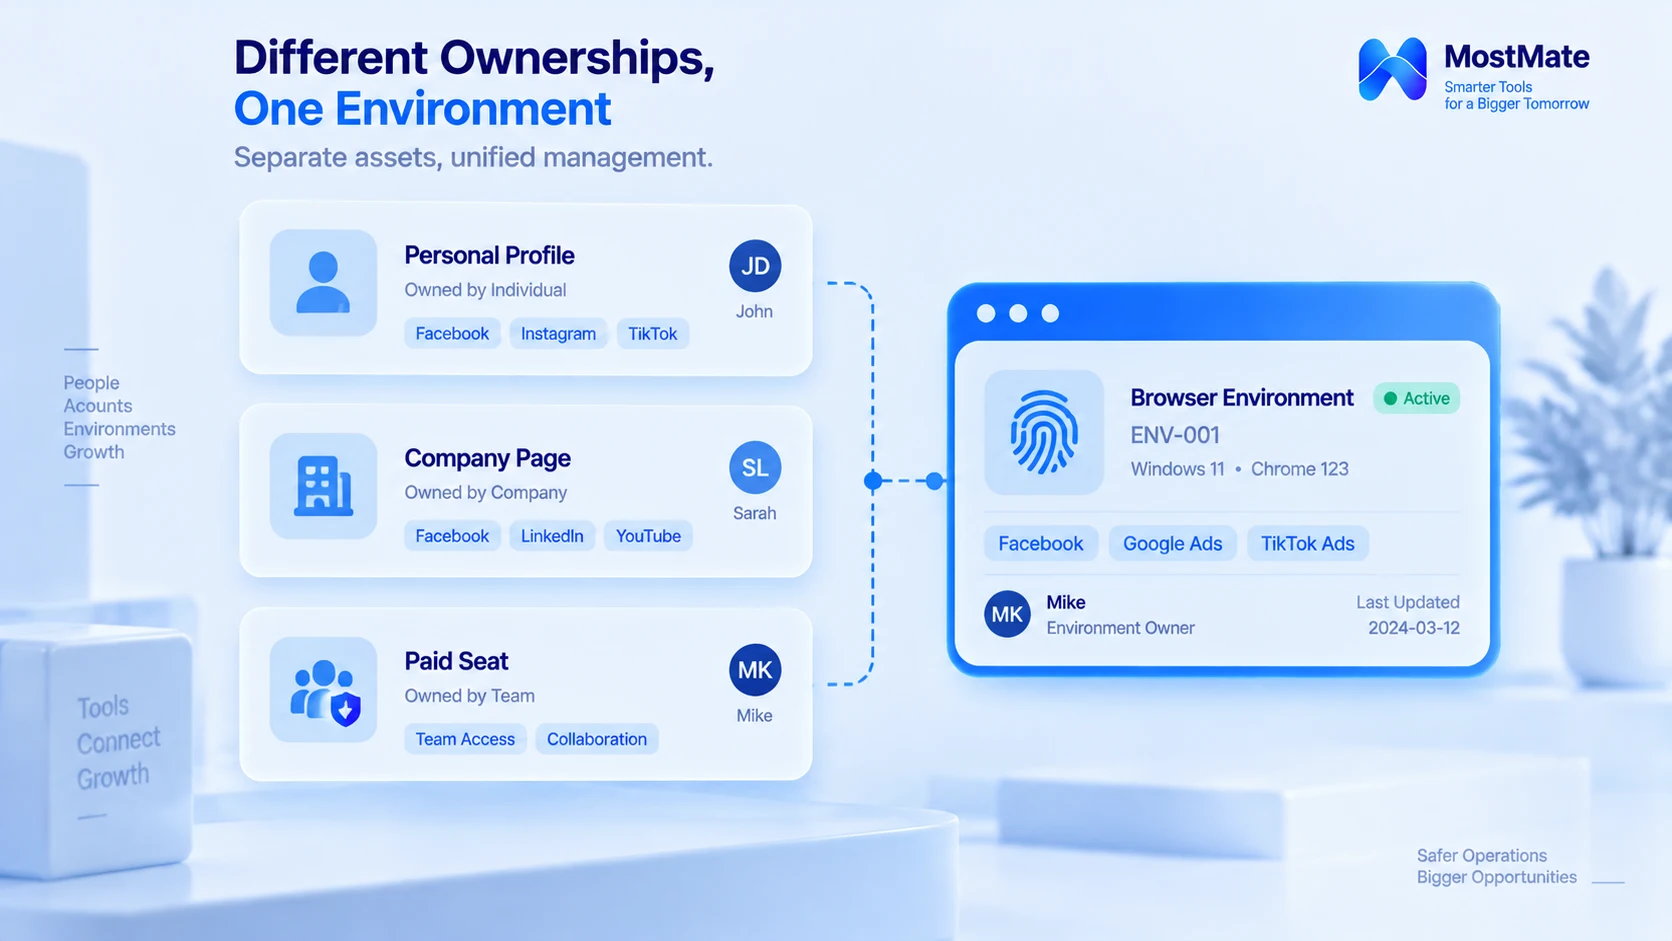
LinkedIn के नियम और कंपनी के मैनेजमेंट एक्शन तीन अलग-अलग चीज़ों पर लागू होते हैं:
पर्सनल अकाउंट। यह उसी असली नाम का होता है जो रजिस्टर करते समय भरा गया था; प्रोफेशनल रिश्ते और इंटरैक्शन इसी एक पहचान पर जुड़ते हैं। कर्मचारी निकल जाए तो अकाउंट का क्या होगा, यह नौकरी के रिश्ते का मामला है; प्लेटफ़ॉर्म के नियम असली पहचान और एक व्यक्ति-एक अकाउंट देखते हैं, यह नहीं तय करते कि अकाउंट किसका है।
कंपनी पेज। असली कंपनी एसेट यही है: LinkedIn आधिकारिक तौर पर कई एडमिन के साथ काम करने देता है; कंटेंट पब्लिश करना, भर्ती और डेटा देखना सब परमिशन से चलता है, किसी को अपना पर्सनल पासवर्ड देने की ज़रूरत नहीं।
पेड सीट। Sales Navigator और Recruiter जैसे प्रोडक्ट कंपनी को सीट के हिसाब से असाइन होते हैं। सीट टूल इस्तेमाल करने का अधिकार खरीदती है; एक ही पर्सनल अकाउंट पर कई लोगों के बारी-बारी लॉगिन की इजाज़त नहीं।
एग्रीमेंट की दो बातें सबसे अहम हैं। पहली: हर मेंबर का सिर्फ एक अकाउंट होता है और वह असली नाम से रजिस्टर होना चाहिए; झूठी जानकारी से रजिस्ट्रेशन शर्तों का उल्लंघन है। दूसरी: मेंबर अकाउंट शेयर या ट्रांसफ़र नहीं कर सकता, नियम में “लॉगिन क्रेडेंशियल शेयर करना और Cookie कॉपी करना” तक साफ़ लिखा है, देखें LinkedIn यूज़र एग्रीमेंट। आगे के सारे फ़ैसले इसी से तय होते हैं।
तीन तरीके जो सचमुच इस्तेमाल नहीं हो सकते
1. एक ही पहचान से कई पर्सनल अकाउंट। नियम कहता है एक व्यक्ति, एक अकाउंट; लाइन-वाइज़ क्लाइंट के लिए बनाए एक्स्ट्रा अकाउंट पहचान के लेवल पर ही टिकते नहीं, चाहे जितना लंबा चला लो, तबीयत नहीं बदलती।
2. कई लोगों का एक पर्सनल अकाउंट लंबे समय तक साझा करना। किसने कौन-सा मैसेज भेजा पता नहीं चलता, पासवर्ड हाथों-हाथ घूमता है, अकाउंट में जमा क्लाइंट रिश्तों का मालिक साफ़ नहीं रहता। शेयरिंग और ट्रांसफ़र पर रोक साफ़ शब्दों में लिखी है।
3. बिना अनुमति ऑटोमेशन। नियम स्क्रिप्ट, प्लगइन और बॉट से प्लेटफ़ॉर्म का कंटेंट बड़े पैमाने पर खींचने या चलाने पर रोक लगाता है। बल्क मैसेज, ऑटो फ्रेंड रिक्वेस्ट जैसी “स्पीड” का रिस्क अकाउंट वाले भुगतते हैं।
इन तीनों की आम बात यह है: जो काम परमिशन और प्रोसेस को करना चाहिए, वह एक ऐसी पहचान पर थोप दिया जाता है जो उसे ले ही नहीं सकती। नेटवर्क और एनवायरनमेंट बदलते रहो, एग्रीमेंट लेवल पर तबीयत वही रहती है।
नियमबद्ध मैनेजमेंट वाले तीन सीन
- हर कर्मचारी अपने रजिस्टर किए अकाउंट का इस्तेमाल करे; कंपनी पहचान नहीं, लॉगिन एनवायरनमेंट और हैंडओवर प्रोसेस मैनेज करे। जिसका अकाउंट, उसकी ज़िम्मेदारी, वर्क डिवाइस फ़िक्स। निकलते वक़्त हैंडओवर और अकाउंट की डिस्पोज़ल अलग-अलग लिखित में।
- कंपनी पेज पर कई लोग साथ काम करें तो आधिकारिक एडमिन परमिशन से चले। कंटेंट, विज्ञापन और डेटा रोल के हिसाब से असाइन हों, कर्मचारी बदलने पर परमिशन भी बदले, किसी को किसी के पर्सनल अकाउंट का पासवर्ड लेने की ज़रूरत न पड़े।
- कई क्लाइंट सर्व करने वाली एजेंसी हर क्लाइंट के LinkedIn एसेट अलग रजिस्टर में रखे। रजिस्टर में क्लाइंट, पेज, जुड़े कर्मचारी और अथॉराइज़ेशन का दायरा दर्ज हो। क्लाइंट रिकॉर्ड लेवल पर ही अलग रहें।
टाइटल के सवाल पर लौटें तो ये चारों पंक्तियाँ सीधे फ़िट बैठती हैं:
| सीन | सुझाई गई मैनेजमेंट | ध्यान रखने की सीमा |
|---|---|---|
| हर कर्मचारी अपना पर्सनल अकाउंट | एक व्यक्ति एक अकाउंट; एसेट परमिशन से | पर्सनल अकाउंट शेयर्ड वर्क अकाउंट नहीं |
| टीम मिलकर कंपनी पेज चलाए | आधिकारिक पेज एडमिन परमिशन | रोल के हिसाब से बाँटें, बदलाव पर अपडेट करें |
| एजेंसी कई क्लाइंट सर्व करे | क्लाइंट, एसेट, ज़िम्मेदार दर्ज करें | क्लाइंट अथॉराइज़ेशन साझा अकाउंट नहीं |
| टीम कई ब्राउज़र एनवायरनमेंट चलाए | एनवायरनमेंट और सेटअप इस्तेमाल से बाँटें | एनवायरनमेंट अलग होना अप्रूवल नहीं |
नियमों को रोज़ की रुटीन बनाना: चेकलिस्ट
नियम और सीन साफ़ हो जाएँ, फिर रोज़ की रुटीन में बस छह चेक बचते हैं:
| सवाल | चेक पॉइंट |
|---|---|
| पर्सनल अकाउंट है या कंपनी एसेट? | पर्सनल व्यक्ति का, कंपनी एसेट पेज परमिशन से |
| अकाउंट असली पहचान से है? | एक व्यक्ति एक अकाउंट, जानकारी असली |
| क्या लॉगिन साझा चल रहा है? | हो तो रोल परमिशन या अलग-अलग अकाउंट |
| ऑटोमेशन टूल अथॉराइज़्ड हैं? | बिना अनुमति की स्क्रिप्ट और प्लगइन बंद |
| लॉगिन एनवायरनमेंट मिल रहे हैं? | लाइन-वाइज़ अलग एनवायरनमेंट, ज़िम्मेदार दर्ज |
| हैंडओवर प्रोसेस में लिखी है? | एक्ज़िट में एनवायरनमेंट डिस्पोज़ल और रिकॉर्ड |
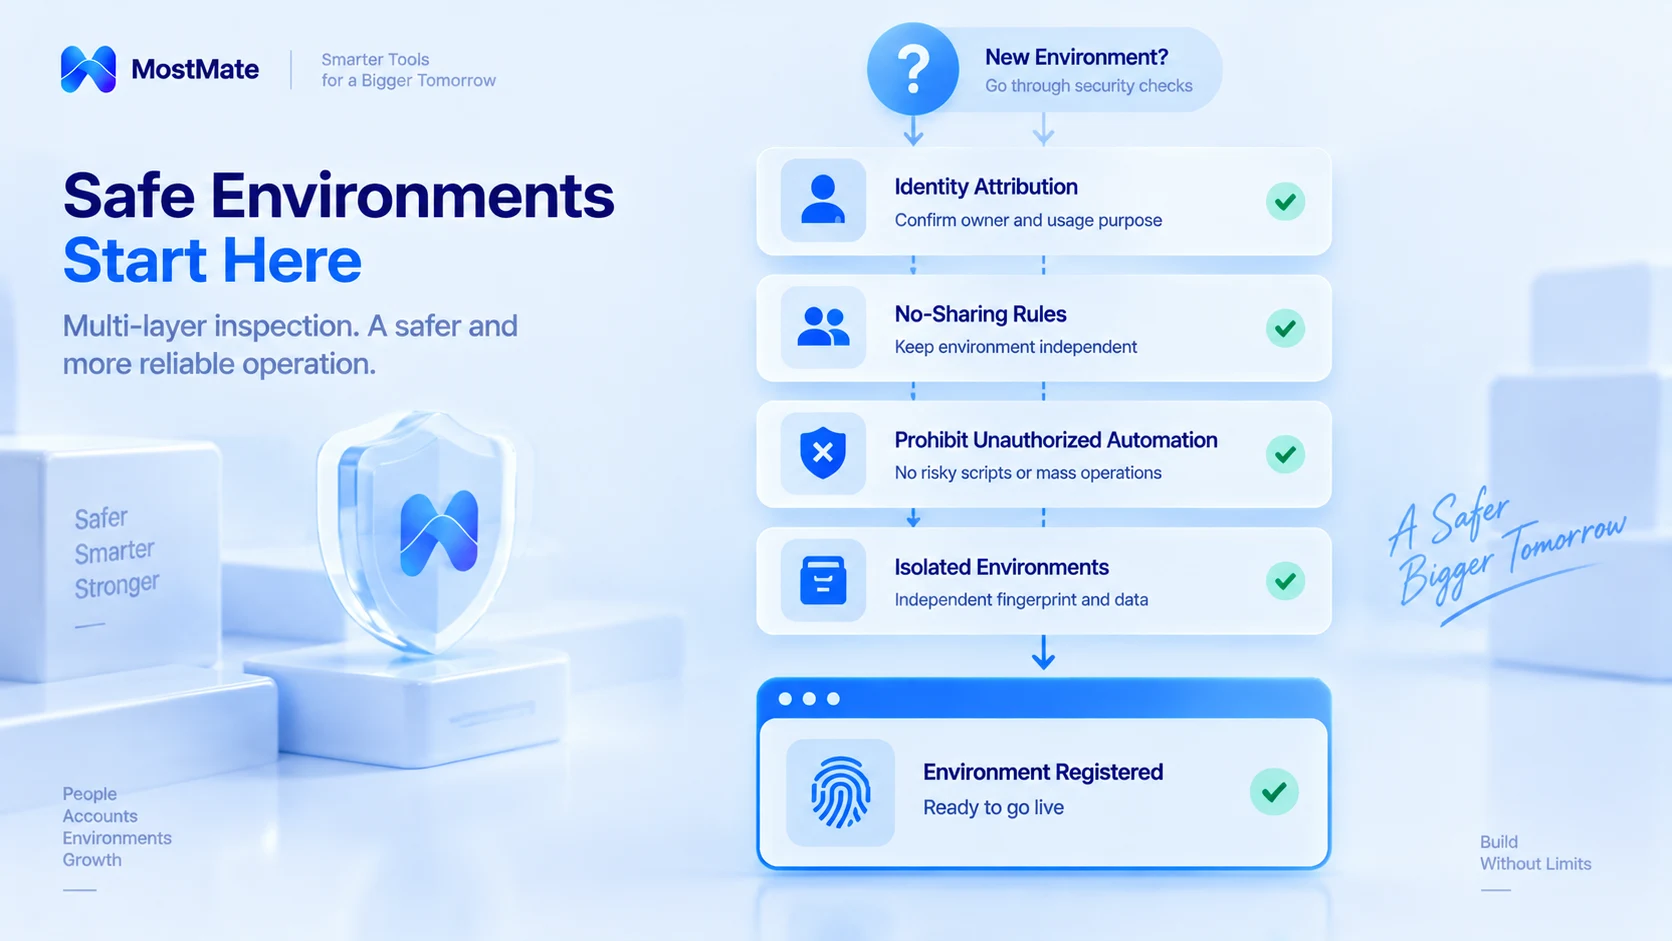
पहले चार चेक यह देखते हैं कि अकाउंट और इसका इस्तेमाल LinkedIn के नियमों में फ़िट है या नहीं; पिछले दो टीम के रोज़ के हिस्से से जुड़े हैं: एनवायरनमेंट कैसे इस्तेमाल और हैंडओवर होते हैं। मान लीजिए कर्मचारी की रोल बदल गई, उसका ब्राउज़र एनवायरनमेंट किसको जाएगा? कौन-सा एनवायरनमेंट किस अकाउंट से जुड़ा है, एक नज़र में दिखता है? ये बारीकियाँ व्यवस्थित नहीं हैं तो एनवायरनमेंट मिलने लगते हैं, हैंडओवर छूट जाता है।
एनवायरनमेंट मैनेजमेंट यहीं काम आता है: अकाउंट, ब्राउज़र एनवायरनमेंट और रोज़ की ज़िम्मेदारी के बीच का रिश्ता साफ़ मैप कर दे, तो टीम के लिए सब कुछ व्यवस्थित चलता है।
एनवायरनमेंट मैनेजमेंट क्या कर सकता है, क्या नहीं
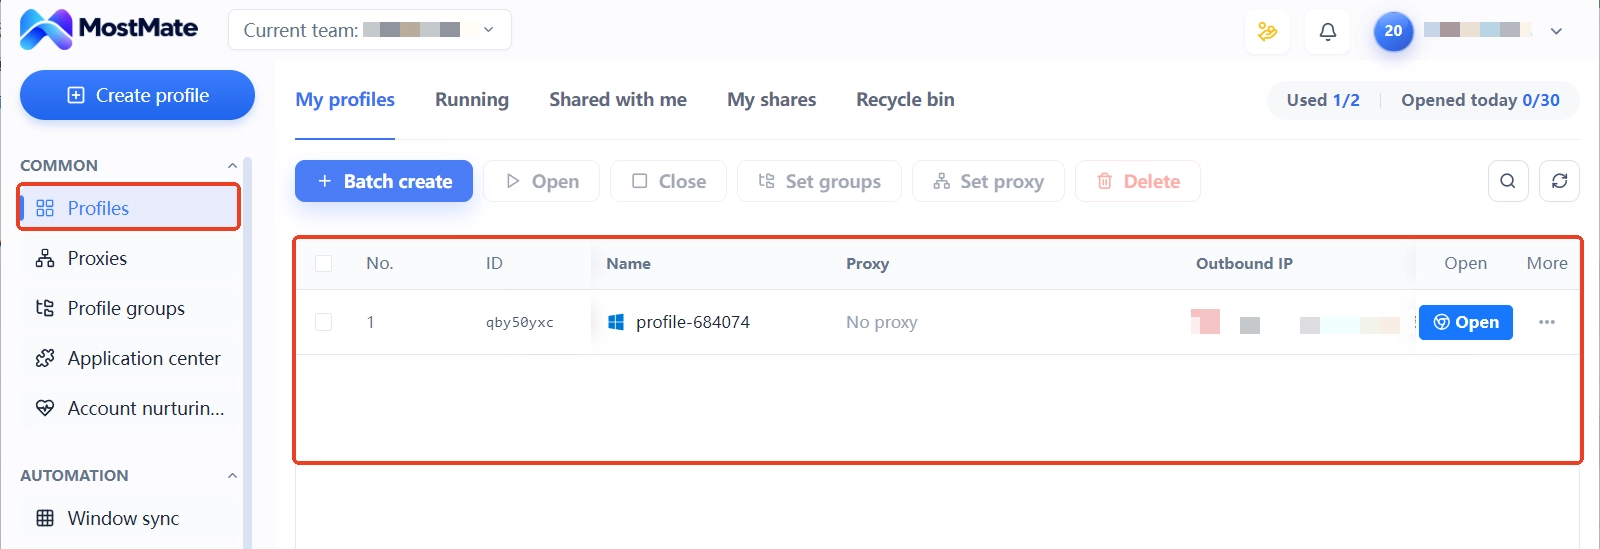
चेकलिस्ट में “एनवायरनमेंट मिलना” और “हैंडओवर प्रोसेस” वाले दो चेक रोज़ की एक-एक पंक्ति मिलान से पूरे होते हैं: कौन-सा एनवायरनमेंट किस अकाउंट से, कौन-सा प्रॉक्सी, ज़िम्मेदार कौन। MostMate इसी जगह साथ देता है: हर अकाउंट के लिए अलग ब्राउज़र एनवायरनमेंट, लॉगिन डेटा और सेटअप आपस में नहीं घुलते। एनवायरनमेंट ग्रुप और नोट्स “अकाउंट-एनवायरनमेंट-ज़िम्मेदार” का मैप रिकॉर्ड में बदल देते हैं; मेंबर लॉग्स में इस्तेमाल और ट्रांसफ़र का हिसाब रहता है, हैंडओवर के वक़्त रिकॉर्ड देखकर मिलान हो जाता है। पूरा प्रोडक्ट देखें MostMate क्या है।
एक सीमा को आख़िर में रखते हैं। एनवायरनमेंट मैनेजमेंट लॉगिन डेटा का घुलना, मैप का धुंधला होना जैसी मैनेजमेंट दिक़्क़तें सुलझाता है। अकाउंट प्लेटफ़ॉर्म नियमों में फ़िट है या नहीं, यह पहचान और इस्तेमाल पर टिका है। यह LinkedIn की कोई अथॉराइज़ेशन व्यवस्था नहीं, प्लेटफ़ॉर्म के नियम नहीं बदलता, और अकाउंट स्टेटस की कोई गारंटी नहीं देता।
अक्सर पूछे जाने वाले सवाल
टीम मेंबर निकल जाए तो उसके नाम के क्लाइंट कॉन्टैक्ट का क्या करें?
पर्सनल अकाउंट इंसान के साथ जाता है; कॉन्टैक्ट की डिस्पोज़ल कंपनी की पॉलिसी और स्थानीय क़ानून से तय होती है। कंपनी एसेट पेज परमिशन से एडजस्ट होते हैं, ब्राउज़र एनवायरनमेंट हैंडओवर रिकॉर्ड के हिसाब से संभलते हैं; शेयर्ड अकाउंट से यह काम नहीं बनता।
क्या कंपनी पेज कई लोग मिलकर चला सकते हैं?
हाँ। पेज कई एडमिन सपोर्ट करता है; कंटेंट, विज्ञापन, डेटा जैसी ज़िम्मेदारियों के हिसाब से परमिशन बाँट लीजिए, किसी के पर्सनल लॉगिन क्रेडेंशियल की ज़रूरत नहीं।
क्या एंटी-डिटेक्ट ब्राउज़र LinkedIn बैन से बचा सकता है?
नहीं। यह ब्राउज़र एनवायरनमेंट की अलगाव और मैप का रिकॉर्ड मैनेज करता है; अकाउंट पर रोक लगेगी या नहीं, यह पहचान और इस्तेमाल के प्लेटफ़ॉर्म नियमों में फ़िट होने पर टिका है।
क्या अलग-अलग IP से लॉगिन करने से अकाउंट आपस में अलग हो जाते हैं?
नेटवर्क एक्ज़िट एनवायरनमेंट का सिर्फ एक फ़ैक्टर है। अकाउंट की अलगाव पहचान और स्वामित्व से आती है; कई अकाउंट एक ही असली पहचान के हैं तो नेटवर्क बदलने से तबीयत नहीं बदलती।
निष्कर्ष
LinkedIn की सीमा पहले नियमों से पढ़िए: एक व्यक्ति एक अकाउंट, असली पहचान, शेयरिंग नहीं, ऑटोमेशन नहीं। मैनेजमेंट में सीमा प्रोसेस से पढ़िए: नियमों में फ़िट अकाउंट, साफ़ एनवायरनमेंट मैप, परमिशन और हैंडओवर रिकॉर्ड। अगर आपकी टीम को कई बिज़नेस लाइनों के ब्राउज़र एनवायरनमेंट सँवारने हैं, तो MostMate डाउनलोड करें; सबसे मिली-जुली लाइन से शुरू कीजिए, स्वामित्व और रिकॉर्ड एक-एक करके मिलाइए।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



