
LinkedIn'da birden fazla hesap: ne zaman kullanılır, ne zaman kullanılmamalı
Ana sonuç: LinkedIn'de çoklu hesabın sınırı sahiplikte. Kullanıcı sözleşmesinde kişi başına tek hesap ve gerçek kimlik yazılı; kişisel hesabı paylaşmak ve yetkisiz otomasyon da aynı çizgiyi ihlal eder. Ekibin işi, kişisel hesabın, şirket sayfasının ve ücretli lisansın neyi kapsadığını ayırmaktır. Hangi uygulamaların sınırı aştığını, hangi senaryoların kurallı yönetime uygun olduğunu görmek ve oturumları ve devirleri ortam yönetimiyle düzenlemek.
Senaryoyu masaya koyalım. On kişilik bir B2B satış ekibi, herkesin kendi LinkedIn'i, üstüne şirket sayfası ve Recruiter lisansları: yirmiden fazla giriş noktası. Biri lisans ücretini azaltmak için hesap paylaşmayı öneriyor, diğeri müşterileri hatlara bölmek için ek hesap açmayı düşünüyor. Hangisi ayakta kalır, hangisi er ya da geç baş belası olur: karar vermeden önce kuralları iyice okuyun.
Üç hesap türü: sınır hangi katmanda
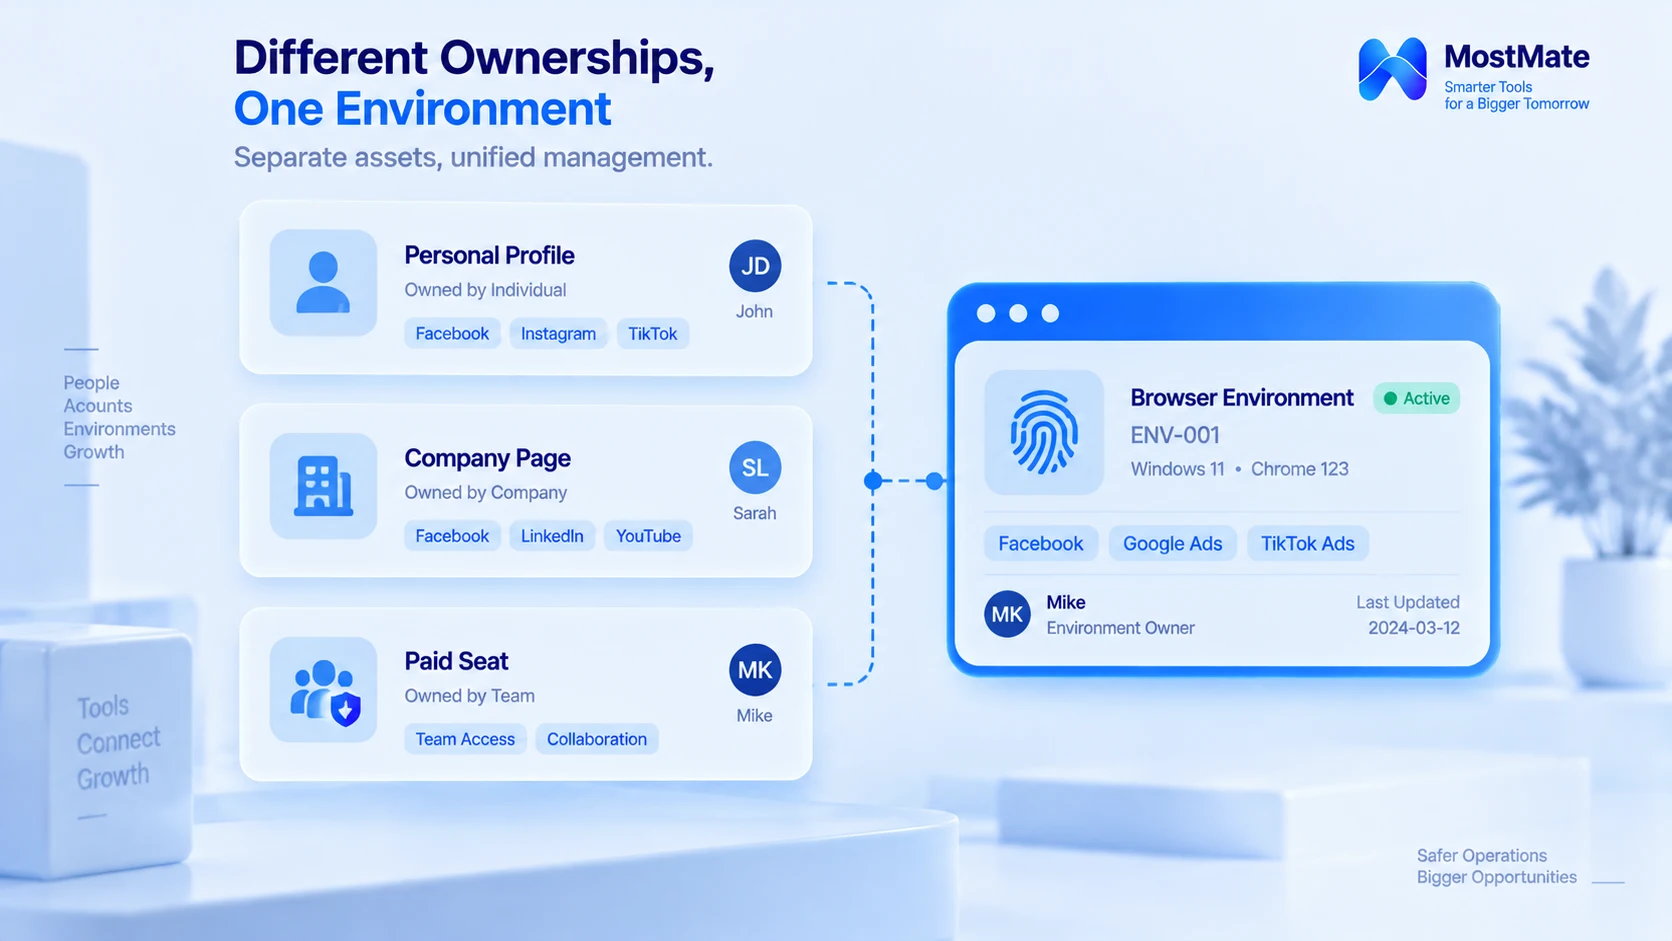
LinkedIn'in kuralları ile şirketin yönetim adımları üç farklı nesneye dokunur:
Kişisel hesap. Kayıt sırasında girilen gerçek isme aittir; profesyonel ilişkiler ve etkileşimler bu tek kimlikte birikir. Çalışan ayrıldığında hesabın ne olacağı iş ilişkisi kapsamındadır; platform kuralları gerçek kimliği ve tek kişi tek hesabı gözetir, hesabın kime ait olduğuna karışmaz.
Şirket sayfası. Asıl kurumsal varlık bu: LinkedIn resmî olarak çok sayıda yöneticiyi destekler; içerik yayını, işe alım ve veriler yetki dağıtımıyla yürür, kimsenin kişisel şifresini vermesi gerekmez.
Ücretli lisans. Sales Navigator ve Recruiter gibi ürünler şirkete lisans başına yetkilendirilir. Lisans, aracı kullanma hakkı satın alır; aynı kişisel hesaba dönüşümlü giriş için değil.
Sözleşmede iki madde her şeyi belirler. Birincisi: her üyenin tek hesabı vardır ve kayıt gerçek isimle yapılmalıdır; yanlış bilgiyle kayıt madde ihlalidir. İkincisi: hesap paylaşılamaz ve devredilemez; metin “oturum bilgilerini paylaşmak ve Cookie kopyalamak” ifadesini açıkça sayar, bkz. LinkedIn Kullanıcı Sözleşmesi. Bundan sonraki tüm değerlendirmeler buradan çıkar.
Gerçekten kullanılamayan üç uygulama
1. Tek kimlikle birden fazla kişisel hesap. Sözleşme kişi başına tek hesap der; hatlara bölünen ek hesaplar kimlik katında zaten tutmaz, ne kadar uzun işletilirse işletilsin niteliği değişmez.
2. Birden fazla kişinin bir kişisel hesabı uzun süre paylaşması. Mesajı kim attığı takip edilemez, şifre elden ele dolaşır, hesapta biriken müşteri ilişkilerinin sahibi belirsizleşir. Paylaşma ve devretme yasağı sözleşmede açıkça yazılıdır.
3. Yetkisiz otomasyon. Sözleşme; script, eklenti ve botlarla platform içeriğini topluca çekmeyi veya işlemeyi yasaklar. Toplu mesaj, otomatik arkadaş ekleme gibi “verimlilik” hamlelerinin riskini hesap üstlenir.
Üçünün ortak noktası, yetki ve sürecin üstlenmesi gereken işi, onu taşımayacak bir kimliğe yıkmaktır. Ağı da ortamı da değişsen sözleşmedeki nitelik aynı kalır.
Kurallı yönetimin uyduğu üç senaryo
- Her çalışan kendi kaydettiği hesabı kullanır; şirketin yöneteceği şey kimlik değil, giriş ortamları ve devir sürecidir. Hesabın sorumlusu sahibidir, iş cihazı sabittir. Ayrılışta iş devri ile hesabın akıbeti ayrı ayrı yazılıdır.
- Şirket sayfasını çok kişi yönetiyorsa resmî yönetici yetkileri kullanılır. İçerik, reklam ve veriler role göre yetkilendirilir, kadro değişince yetkiler güncellenir, kimse kimsenin kişisel şifresine ihtiyaç duymaz.
- Birden çok müşteriye hizmet veren ajans, her müşterinin LinkedIn varlıklarını ayrı kayda alır. Kayıt kalemleri: müşteri, sayfa, görevli çalışanlar ve yetki kapsamı. Müşteriler kayıt düzeyinde birbirinden ayrılır.
Başlıktaki soruya gelince, şu dört satır tam yerine oturur:
| Senaryo | Önerilen yönetim | Dikkat edilecek sınır |
|---|---|---|
| Çalışan kendi hesabını kullanır | Tek kişi tek hesap; varlıklar yetkiyle | Kişisel hesap ortak iş hesabı değildir |
| Ekip şirket sayfasını yönetir | Resmî sayfa yönetici yetkileri | Role göre dağıt; kadro değişince güncelle |
| Ajans birden çok müşteriye hizmet verir | Müşteri, varlık, sorumlu ve yetki kaydı | Müşteri yetkisi hesap açmayı kapsamaz |
| Ekibin birden çok tarayıcı ortamı | Ortamları iş amacına göre düzenlemek | Ortam ayrımı platform onayı değildir |
Kuralları günlük işe çevirmek: kontrol listesi
Kurallar ve senaryolar netleşince sıra günlük işteki altı teyide gelir:
| Soru | Teyit noktası |
|---|---|
| Kişisel hesap mı, kurumsal varlık mı? | Kişisel kişide kalır, kurumsal sayfa yoluyla |
| Hesap gerçek kimlikle mi açıldı? | Tek kişi tek hesap, bilgi gerçek |
| Giriş paylaşımlı mı? | Varsa role göre yetki ya da ayrı hesap |
| Otomasyon araçları yetkili mi? | Yetkisiz script ve eklentiler durdurulur |
| Giriş ortamları karışıyor mu? | İş hattına göre ayrı ortam, sorumlu kayıtlı |
| Devir süreci yazılı mı? | Ayrılışta ortam tasfiyesi ve kayıt saklama |
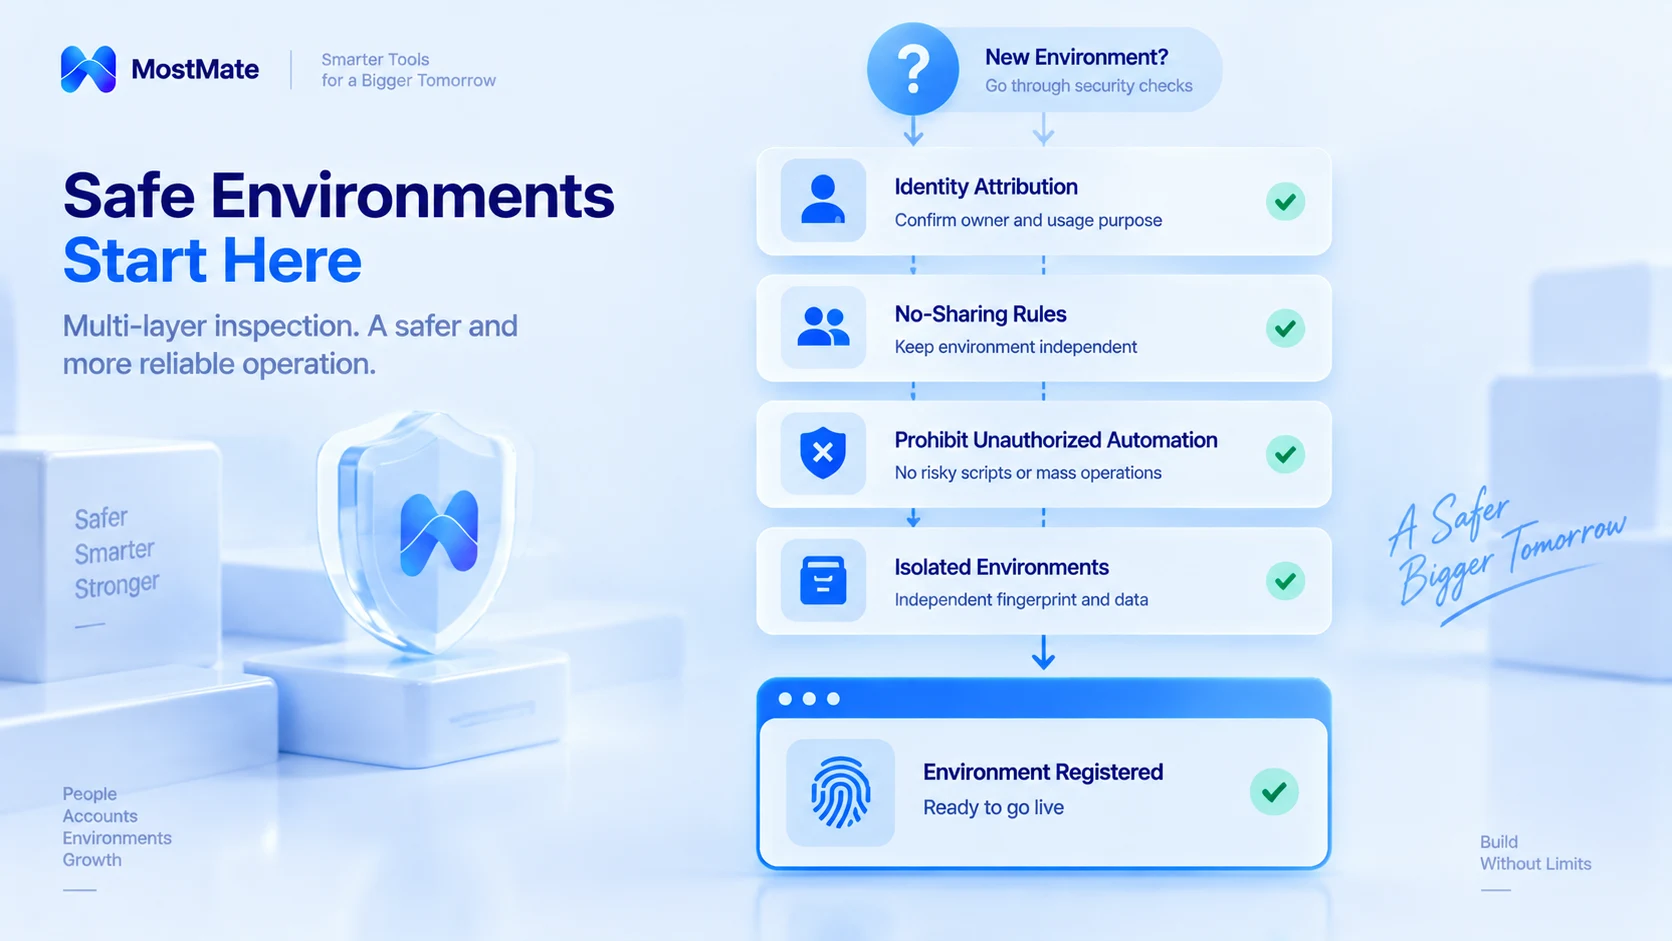
İlk dört madde hesabın ve kullanım biçiminin LinkedIn kurallarına uygunluğunu yoklar; son iki madde ekibin ortamları her gün nasıl kullandığına ve devrettiğine bakar. Örneğin çalışan görev değiştirdi, tarayıcı ortamı kime geçer? Hangi ortam hangi hesaba denk geliyor, tek bakışta görülebiliyor mu? Bu ayrıntılar düzgün dizilmemişse ortamlar karışır, devirler unutulur.
Ortam yönetiminin işe yaradığı yer tam da burası: hesabı, tarayıcı ortamını ve günlük sorumluyu net eşleştirmek, ekibin işini düzenli yürütmesini sağlar.
Ortam yönetimi neye yarar, neyi çözmez
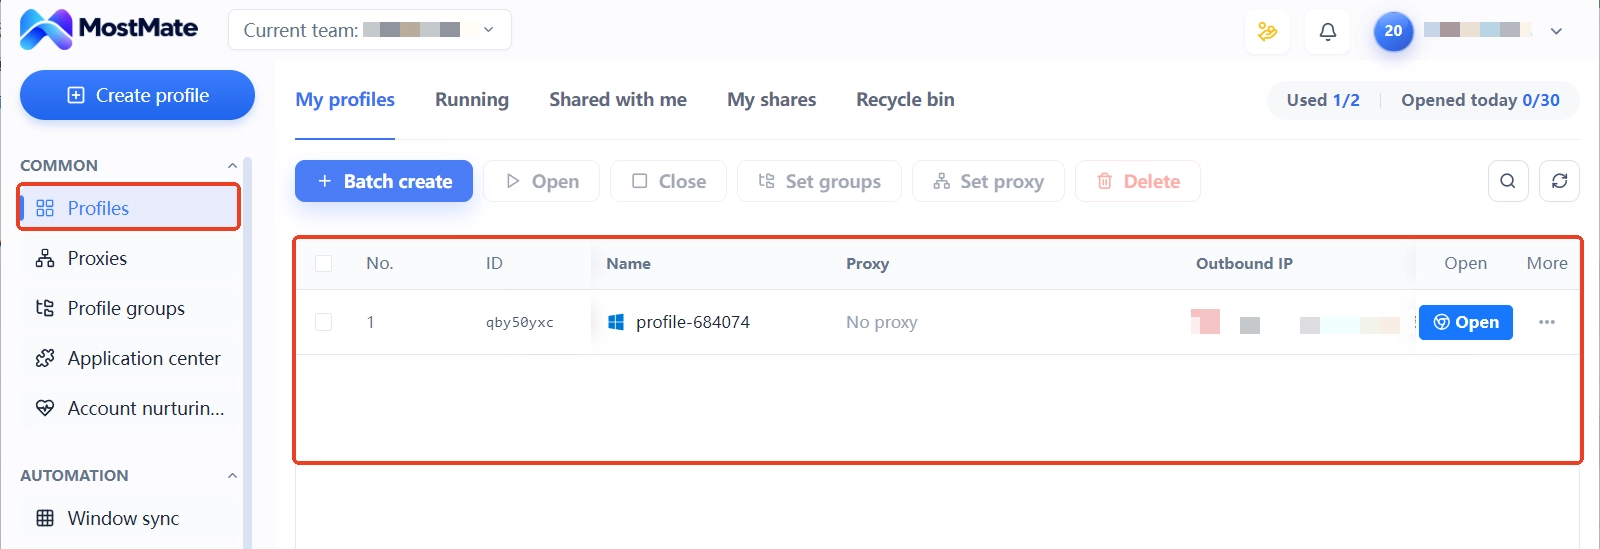
Listedeki “ortam karışıklığı” ve “devir süreci” kalemleri, günlükte tek tek eşleştirmeyle oturur: hangi ortam hangi hesaba bağlı, hangi proxy'den geçiyor, sorumlusu kim. MostMate tam bu adımda destek olur: her hesap için ayrı bir tarayıcı ortamı hazırlar; giriş verileri ve yapılandırmalar birbirine karışmaz. Ortam grupları ve notlar “hesap-ortam-sorumlu” eşleşmesini kayda bağlar; üye günlükleri kullanım ve devir izini tutar, devir sırasında kayda bakmak yeter. Ürünün bütünü için MostMate nedir sayfasına bakın.
Bir sınırı en sona bırakalım. Ortam yönetimi; giriş verilerinin karışması, eşleştirmelerin belirsizliği gibi yönetim sorunlarını çözer. Hesabın platform kurallarına uygunluğu kimliğe ve kullanıma bağlıdır. Bu, LinkedIn'in onay mekanizması değildir, platform kurallarını değiştirmez ve hesap durumu konusunda hiçbir garanti vermez.
Sık sorulan sorular
Çalışan ayrıldığında adına kayıtlı müşteri ilişkileri ne olur?
Kişisel hesap kişiyle gider; ilişkilerin tasarrufu şirket içi düzen ve yerel hukuka göre belirlenir. Kurumsal varlıklar sayfa yetkileriyle düzenlenir, tarayıcı ortamları devir kaydına göre el değiştirir; hesap paylaşımıyla bu iş çözülmez.
Şirket sayfasını birden fazla kişi yönetebilir mi?
Evet. Sayfa birden çok yöneticiyi destekler; içerik, reklam ve veri gibi görevlere göre yetki dağıtmanız yeter, kimse kişisel giriş bilgisi paylaşmaz.
Anti-detect tarayıcı LinkedIn'in hesabı kapatmasını önler mi?
Önlemez. Yönettiği şey tarayıcı ortamlarının ayrımı ve eşleştirme kayıtlarıdır; hesabın kısıtlanıp kısıtlanmayacağı kimliğin ve kullanımın platform kurallarına uygunluğuna bağlıdır.
Farklı IP'lerle giriş hesapları birbirinden bağımsız kılar mı?
Ağ çıkışı ortamın yalnızca bir etkenidir. Hesabın bağımsızlığı kimlikten ve sahiplikten gelir; birden çok hesap aynı gerçek kimliğe bağlıysa ağ değiştirmek niteliği değiştirmez.
Kapanış
LinkedIn'de sınır önce kurallardan okunur: tek kişi tek hesap, gerçek kimlik, paylaşım yok, otomasyon yok. Yönetimde sınır süreçten okunur: kurallara uygun hesap, net ortam eşleşmesi, yetkiler ve devir kayıtları. Ekibiniz birden çok iş hattının tarayıcı ortamlarını düzene sokmak istiyorsa MostMate'i indirin; en karışık hattan başlayın, sahiplikle kaydı tek tek eşleştirin.

MOSTMATE
Güvenli Çoklu Hesap Yönetimi, Artık Kolay
İlk hesabınızla başlayın; MostMate ile daha güvenli, akıllı ve verimli çoklu hesap operasyonları oluşturun.
- Bağımsız profiller. Tutarlı kimlikler.
- AI Otomasyonu · Hesap Sağlığı · Ekip Operasyonları



