
ការគ្រប់គ្រងគណនី LinkedIn ច្រើន៖ នៅពេលណាអាចធ្វើបាន និងនៅពេលណាមិនគួរធ្វើ
សេចក្តីសន្និដ្ឋានសំខាន់៖ ព្រំដែននៃការប្រើគណនី LinkedIn ច្រើនស្ថិតនៅលើភាពជាម្ចាស់។ ម្នាក់មួយគណនី និងឈ្មោះពិតត្រូវបានកត់ត្រាក្នុងកិច្ចសន្យាអ្នកប្រើប្រាស់ ចំណែកការចែករំលែកគណនីផ្ទាល់ខ្លួន និងអូតូម៉ាស៊ីនដែលគ្មានការអនុញ្ញាតក៏បំពានច្បាប់ដែរ។ ភារកិច្ចរបស់ក្រុមគឺបែងចែកឲ្យច្បាស់ថា តើគណនីផ្ទាល់ខ្លួន ទំព័រក្រុមហ៊ុន និងកន្លែងទូទាត់ (seat) នីមួយៗទទួលបន្ទុកអ្វី។ សូមស្គាល់ពីរបៀបណាដែលលើសព្រំដែន និងស្ថានភាពណាដែលគ្រប់គ្រងបានយ៉ាងមានរបប រួចប្រើការគ្រប់គ្រង environment ដើម្បីធ្វើឲ្យការចូល និងការប្រគល់ភារកិច្ចមានសណ្តាប់ធ្នាប់។
សូមដាក់ស្ថានភាពមកមុនសិន។ ក្រុមលក់ B2B មានមនុស្សដប់នាក់ ម្នាក់ៗមាន LinkedIn របស់ខ្លួន បូករួមទាំងទំព័រក្រុមហ៊ុន និងកន្លែង Recruiter ចំនួនចំណុចចូលចុះភ្ជាប់លើសពីម្ភៃ។ មានគេស្នើប្រើគណនីរួមគ្នាដើម្បីសន្សំថ្លៃ seat មានគេចង់ចុះឈ្មោះគណនីច្រើនទៀតដើម្បីចែកតាមបន្ទាត់អតិថិជន។ មុននឹងសម្រេចចិត្ត សូមអានក្បួនច្បាប់ឲ្យច្បាស់សិនថា របៀបណាដែលឈរ និងរបៀបណាដែលនឹងមានបញ្ហា។
បែងចែកគណនីបីប្រភេទជាមុនសិន៖ ព្រំដែនស្ថិតនៅកម្រិតណា
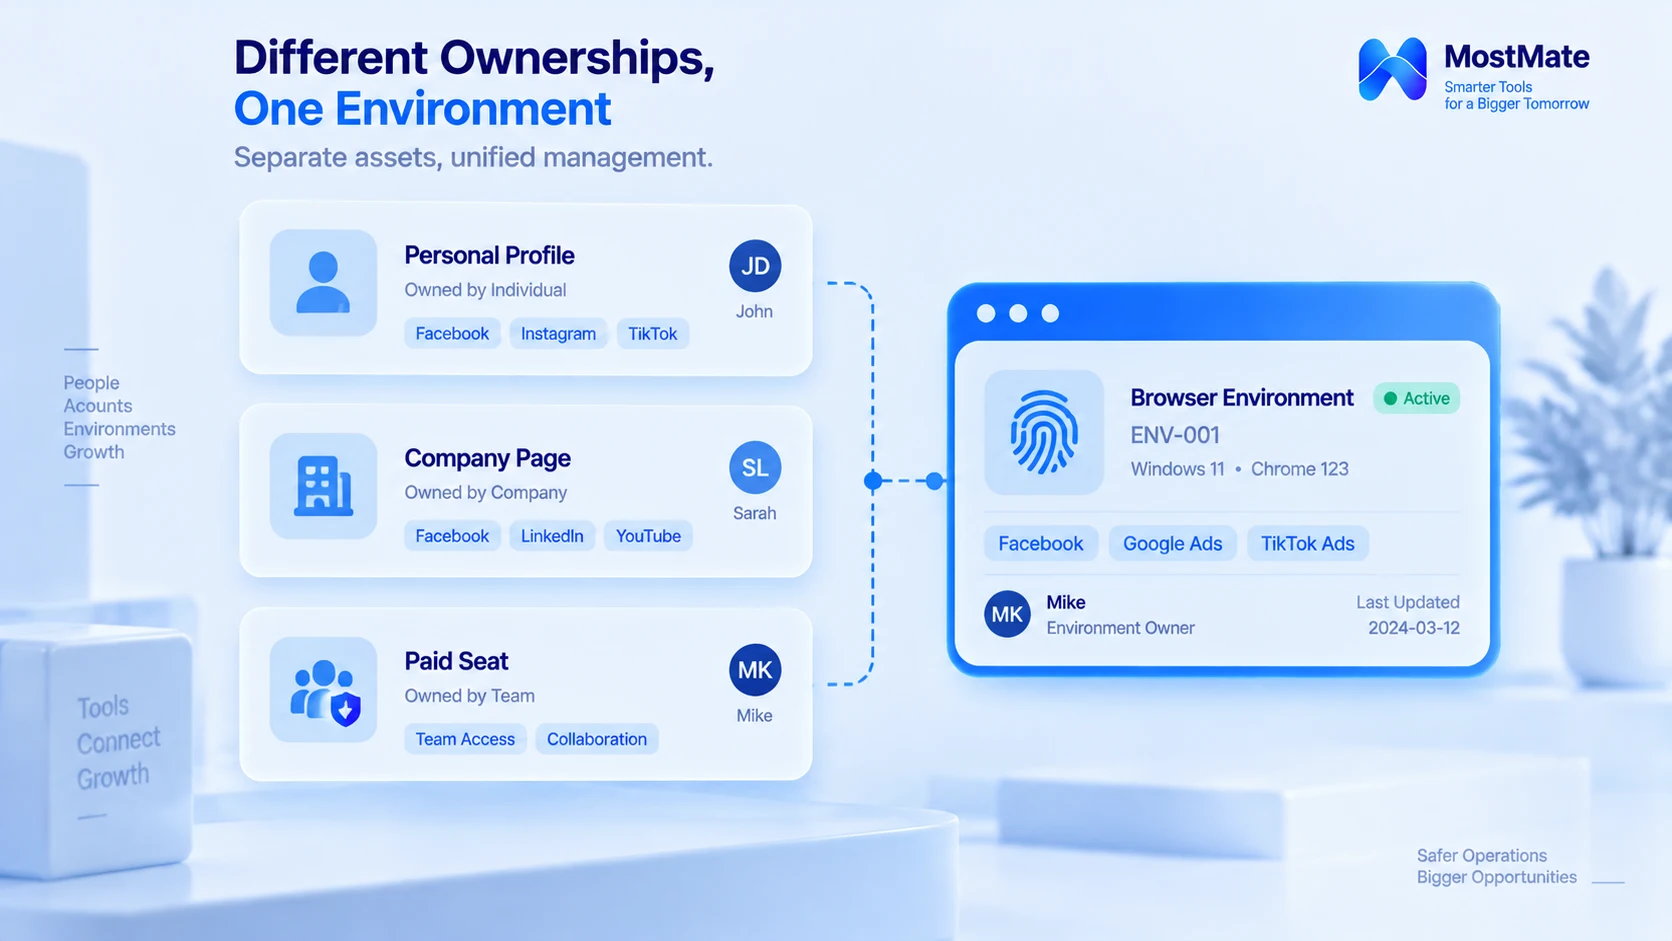
ច្បាប់របស់ LinkedIn និងសកម្មភាពគ្រប់គ្រងរបស់ក្រុមហ៊ុនធ្លាក់លើវត្ថុបីប្រភេទផ្សេងៗគ្នា៖
គណនីផ្ទាល់ខ្លួន។ ជាកម្មសិទ្ធិរបស់អ្នកដែលបានចុះឈ្មោះដោយឈ្មោះពិត ទំនាក់ទំនងវិជ្ជាជីវៈ និងកំណត់ត្រាទំនុកចម្រើនទាំងអស់ភ្ជាប់នឹងអត្តសញ្ញាណតែមួយនេះ។ កាលណាបុគ្គលិកចាកចេញ គណនីធ្វើដូចម្តេច ជាបញ្ហានៃទំនាក់ទំនងជួលការ ចំណែកច្បាប់វេទិកាគ្រប់គ្រងតែភាពពិតនៃអត្តសញ្ញាណ និងម្នាក់មួយគណនីប៉ុណ្ណោះ មិនបញ្ជាក់ជំនួសក្រុមហ៊ុនថា គណនីជារបស់អ្នកណាទេ។
ទំព័រក្រុមហ៊ុន។ ជាទ្រព្យសម្បត្តិពិតប្រាកដរបស់សហគ្រាស វេទិកាគាំទ្រឲ្យអ្នកគ្រប់គ្រងច្រើននាក់សហការគ្នា ការបោះពុម្ពខ្លឹមសារ ការជ្រើសរើសបុគ្គលិក និងការមើលទិន្នន័យ ធ្វើតាមការបែងចែកសិទ្ធិ ហើយគ្មាននរណាម្នាក់ត្រូវប្រគល់ពាក្យសម្ងាត់ផ្ទាល់ខ្លួនទេ។
កន្លែងទូទាត់ (seat)។ ផលិតផលដូចជា Sales Navigator និង Recruiter ផ្តល់សិទ្ធិឲ្យសហគ្រាសតាមកន្លែង។ ការទិញកន្លែងគឺទិញសិទ្ធិប្រើប្រាស់ឧបករណ៍ មិនមែនអាចឲ្យមនុស្សច្រើនឆ្លាស់គ្នាចូលគណនីផ្ទាល់ខ្លួនតែមួយទេ។
ក្នុងកិច្ចសន្យាមានចំណុចសំខាន់ពីរ។ ទីមួយ សមាជិកម្នាក់ៗមានគណនីតែមួយ ហើយត្រូវចុះឈ្មោះដោយឈ្មោះពិត ការចុះឈ្មោះដោយព័ត៌មានមិនពិតជាការបំពានលក្ខខណ្ឌ។ ទីពីរ សមាជិកមិនអាចចែករំលែក ឬផ្ទេរគណនីទេ សម្បទានក្នុងអត្ថបទបានលើកឡើងត្រង់ថា "ការចែករំលែកព័ត៌មានចូល ការចម្លង Cookie" សូមមើល LinkedIn User Agreement។ គ្រប់ការវិនិច្ឆ័យខាងក្រោយទាំងអស់ស្ថិតនៅលើចំណុចនេះ។
ការធ្វើបីយ៉ាងដែលពិតជាមិនអាចធ្វើបាន
1. បើកគណនីផ្ទាល់ខ្លួនច្រើនក្នុងអត្តសញ្ញាណតែមួយ។ កិច្ចសន្យាកត់ត្រាច្បាស់ថា ម្នាក់មួយគណនី ដូច្នេះគណនីបន្ទាប់បន្សំសម្រាប់តាមដានអតិថិជនតាមបន្ទាត់ មិនទាន់មានន័យតាំងពីកម្រិតអត្តសញ្ញាណមកម៉្លេះ ដូច្នេះបើគ្រប់គ្រងយូរប៉ុនណាក៏មិនផ្លាស់ប្តូរធម្មជាតិដែរ។
2. មនុស្សច្រើនប្រើគណនីផ្ទាល់ខ្លួនតែមួយរយៈពេលយូរ។ សារណាដែលបានផ្ញើរកមិនឃើញម្ចាស់ ពាក្យសម្ងាត់ផ្ទេរគ្នាមកមក សុវត្ថិភាពបាត់បង់ការគ្រប់គ្រង ទំនាក់ទំនងអតិថិជនដែលបានប្រមូលក្នុងគណនីក៏មិនអាចបញ្ជាក់ថាជារបស់អ្នកណាច្បាស់។ ការហាមប្រាមនៃការចែករំលែក និងផ្ទេរគណនីត្រូវបានកត់ត្រាច្បាស់លាស់ក្នុងកិច្ចសន្យា។
3. ប្រតិបត្តិការអូតូម៉ាស៊ីនដែលគ្មានការអនុញ្ញាត។ កិច្ចសន្យាហាមប្រើ script, plugin, bot ដើម្បីទាញយក ឬធ្វើប្រតិបត្តិការជាបរិមាណលើខ្លឹមសារវេទិកា។ ការ "បង្កើនប្រសិទ្ធភាព" ដូចជាផ្ញើសារជាបរិមាណ បន្ថែមមិត្តភក្តិស្វ័យប្រវត្តិ ភាពប្រៃនៃគណនីជាអ្នកទទួលបន្ទុកដែរ។
ចំណុចរួមនៃការធ្វើទាំងបីនេះគឺ ដាក់ភារកិច្ចដែលគួរឲ្យសិទ្ធិ និងដំណើរការទទួលបន្ទុក ទៅលើអត្តសញ្ញាណដែលមិនគួរទទួលបន្ទុកវា។ ក្រឡេកប្តូរបណ្តាញ ឬ environment យ៉ាងណា ធម្មជាតិនៃការបំពាននៅកម្រិតកិច្ចសន្យាក៏មិនផ្លាស់ប្តូរដែរ។
ស្ថានភាពបីប្រភេទដែលអាចគ្រប់គ្រងបានយ៉ាងមានរបប
- បុគ្គលិកម្នាក់ៗប្រើគណនីដែលខ្លួនចុះឈ្មោះផ្ទាល់ ដូច្នេះក្រុមហ៊ុនត្រូវគ្រប់គ្រងមិនមែនអត្តសញ្ញាណទេ តែ environment នៃការចូល និងដំណើរការប្រគល់ភារកិច្ច។ គណនីណា ម្ចាស់ណាទទួលបន្ទុក ឧបករណ៍ធ្វើការជាក់លាក់។ នៅពេលចាកចេញ ការប្រគល់ភារកិច្ច និងវិធីចាត់ចែងគណនីត្រូវសរសេរបែងចែកច្បាស់លាស់។
- ទំព័រក្រុមហ៊ុនមានមនុស្សច្រើនសហការ ធ្វើតាមសិទ្ធិអ្នកគ្រប់គ្រងផ្លូវការ។ ការកែសម្រួលខ្លឹមសារ ការបញ្ចូលពាណិជ្ជកម្ម និងការមើលទិន្នន័យ បែងចែកសិទ្ធិតាមតួនាទី ពេលមនុស្សផ្លាស់ប្តូរ សិទ្ធិក៏កែតាម ហើយគ្មាននរណាម្នាក់ត្រូវការពាក្យសម្ងាត់គណនីផ្ទាល់ខ្លួនរបស់គ្នាទេ។
- ក្រុមហ៊ុនតំណាងដែលបម្រើអតិថិជនច្រើនរូប ត្រូវចុះបញ្ជីទ្រព្យ LinkedIn របស់អតិថិជននីមួយៗដាច់ដោយឡែក។ ការចុះបញ្ជីរួមមានអតិថិជន ទំព័រ បុគ្គលិកដែលចូលរួម និងព្រំដែនអំណាច។ អតិថិជននិមួយៗដាច់ពីគ្នាតាំងពីកំណត់ត្រា។
បើប្រៀបធៀបទៅនឹងសំណួរនៃចំណងជើង ជួរទាំងបួនខាងក្រោមអាចចូលត្រង់ៗបាន៖
| ស្ថានភាព | វិធីគ្រប់គ្រង | ព្រំដែនត្រូវចងចាំ |
|---|---|---|
| បុគ្គលិកប្រើគណនីខ្លួនឯង | ម្នាក់មួយគណនី ទ្រព្យតាមសិទ្ធិ | គណនីផ្ទាល់ខ្លួនមិនចែករួម |
| ក្រុមគ្រប់គ្រងទំព័ររួមគ្នា | សិទ្ធិអ្នកគ្រប់គ្រងផ្លូវការ | បែងសិទ្ធិតាមតួនាទី |
| តំណាងបម្រើអតិថិជនច្រើន | ចុះបញ្ជីអតិថិជន ទ្រព្យ អំណាច | អនុញ្ញាតមិនមែនបើកគណនីរួម |
| គ្រប់គ្រង environment ច្រើន | រៀប environment តាមការងារ | ញែក environment មិនមែនទុកចិត្ត |
បញ្ចូលច្បាប់ទៅជាការអនុវត្តជាប្រចាំ៖ បញ្ជីពិនិត្យ
ច្បាប់ និងស្ថានភាពច្បាស់ហើយ នៅសល់ការបញ្ជាក់ប្រាំមួយចំណុច៖
| សំណួរ | ចំណុចបញ្ជាក់ |
|---|---|
| គណនីផ្ទាល់ខ្លួន ឬទ្រព្យក្រុមហ៊ុន? | ផ្ទាល់ខ្លួនជារបស់បុគ្គល ទ្រព្យតាមសិទ្ធិ |
| ចុះឈ្មោះដោយអត្តសញ្ញាណពិត? | ម្នាក់មួយគណនី ព័ត៌មានពិត |
| មានចូលរួមគ្នាឬ? | ប្តូរទៅសិទ្ធិតាមតួនាទី |
| អូតូម៉ាស៊ីនមានអនុញ្ញាត? | បិទ script និង plugin គ្មានអនុញ្ញាត |
| environment ប្រើរួមគ្នាឬ? | បង្កើត environment ដាច់តាមការងារ |
| ប្រគល់ភារកិច្ចមានក្នុងបទបញ្ជា? | រួម environment និងកំណត់ត្រា |
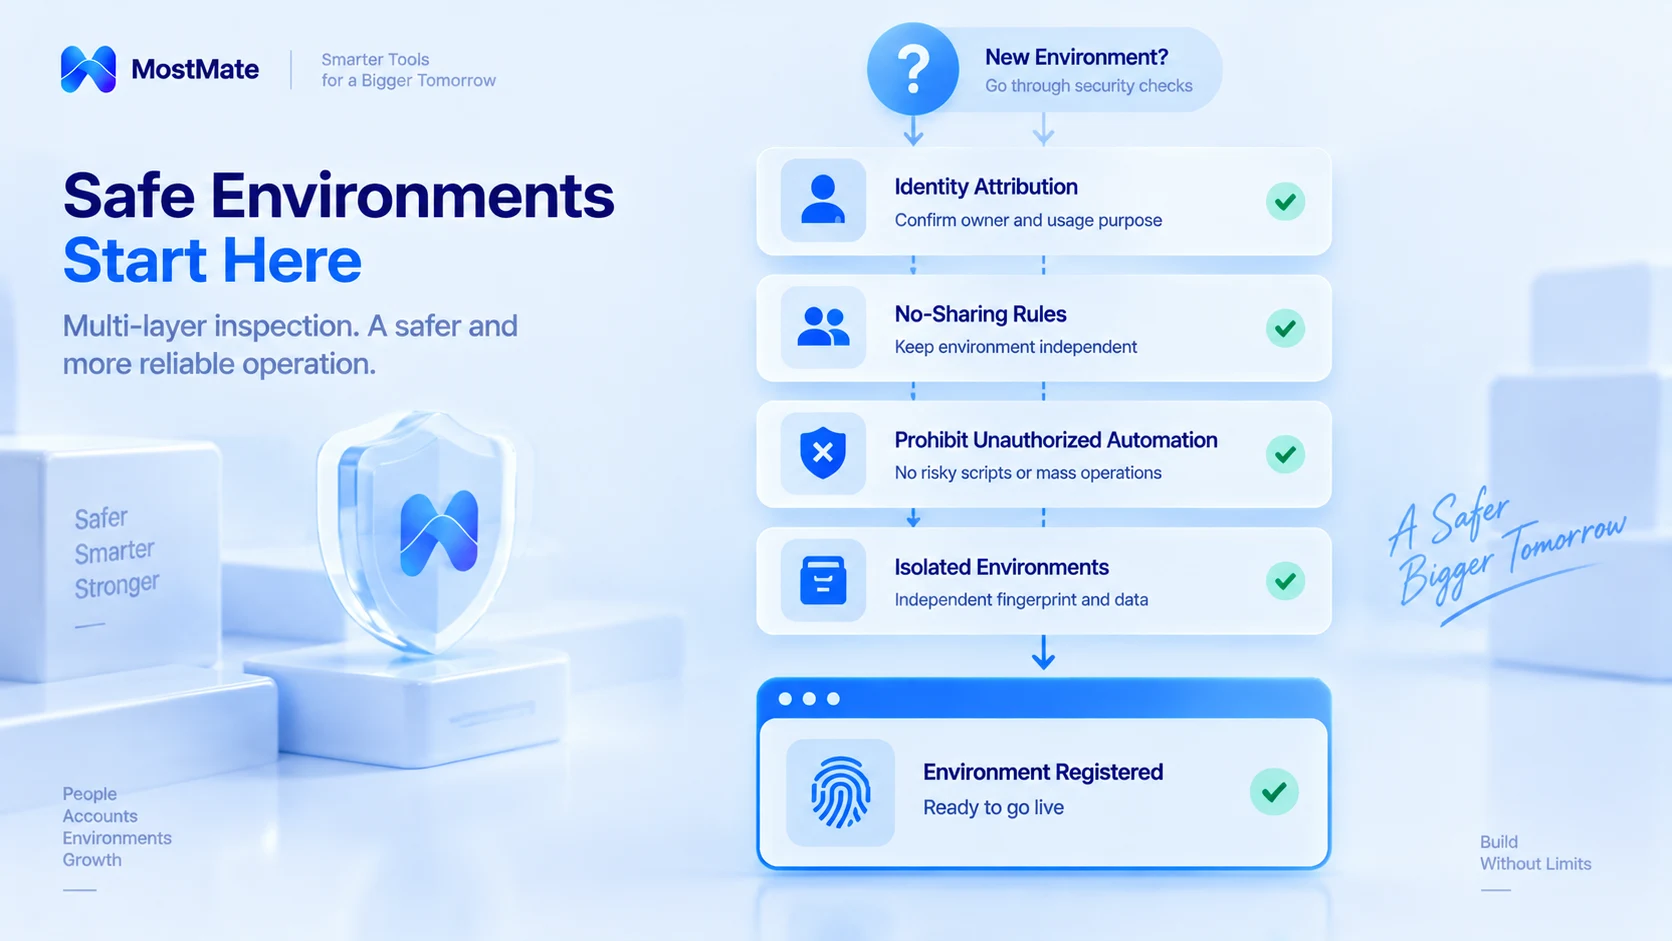
ចំណុចទាំងបួនដំបូង ពិនិត្យថាគណនី និងរបៀបប្រើធ្វើតាមច្បាប់ LinkedIn ឬអត់ ចំណែកចំណុចពីរចុងក្រោយ ទាក់ទងនឹងរបៀបដែលក្រុមប្រើ និងប្រគល់ environment រាល់ថ្ងៃ។ ឧទាហរណ៍ បុគ្គលិកផ្លាស់មុខតំណែង តើ environment browser ដែលគាត់ធ្លាប់ប្រើត្រូវប្រគល់ឲ្យអ្នកណា? តើ environment មួយត្រូវគណនីណា អាចដឹងភ្លាមៗឬ? បើព័ត៌មានលម្អិតទាំងនេះមិនបានរៀបចំ ភ្លាមៗនឹងកើតមានការប្រើ environment រួមគ្នា និងការចាញ់ក្នុងការប្រគល់។
នេះជាកន្លែងដែលការគ្រប់គ្រង environment អាចជួយបាន៖ កំណត់ទំនាក់ទំនងរវាងគណនី environment browser និងអ្នកទទួលបន្ទុកប្រចាំថ្ងៃឲ្យច្បាស់ ដើម្បីឲ្យការគ្រប់គ្រងរបស់ក្រុមមានប្រព័ន្ធជាងមុន។
ការគ្រប់គ្រង environment ជួយអ្វី និងមិនអាចដោះស្រាយអ្វី
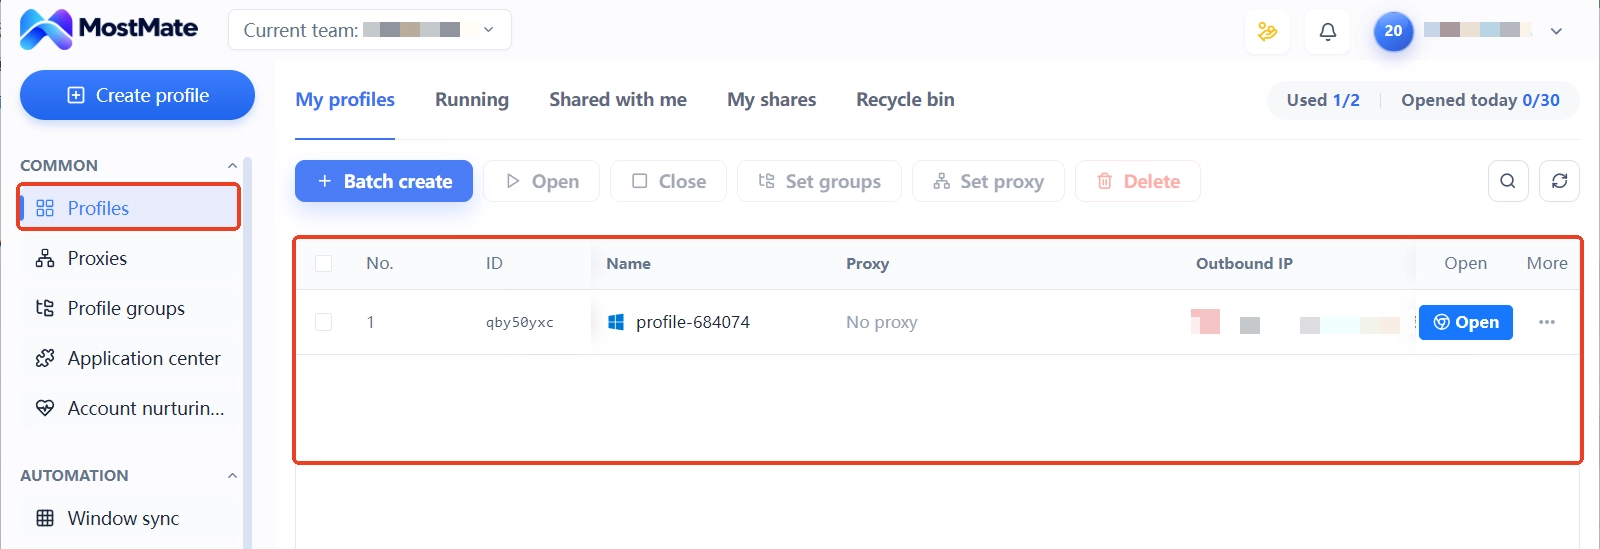
ចំណុច "environment រួមគ្នា" និង "ដំណើរការប្រគល់" ក្នុងបញ្ជី ដល់ពេលអនុវត្តត្រូវរៀបតាមជួរៗ៖ environment ណាត្រូវគណនីណា ធ្វើតាម proxy ណា នរណាទទួលបន្ទុក។ MostMate ដើរតួជាជំនួយក្នុងជំហាននេះ៖ រៀបចំ environment browser ដាច់ដោយឡែកសម្រាប់គណនីនីមួយៗ ទិន្នន័យចូល និងការកំណត់មិនលាយគ្នា។ environment groups និងកំណត់សម្គាល់ ធ្វើឲ្យទំនាក់ទំនង "គណនី, environment, អ្នកទទួលបន្ទុក" ក្លាយជាកំណត់ត្រា ចំណែក member logs ទុកកំណត់ត្រាប្រើប្រាស់ និងការផ្ទេរ ពេលប្រគល់ភារកិច្ចគ្រាន់តែមើលកំណត់ត្រា។ ទិដ្ឋភាពទាំងមូលនៃផលិតផល សូមមើល MostMate គឺជាអ្វី។
មានព្រំដែនមួយទៀត សូមនិយាយនៅចុងក្រោយ។ អ្វីដែលការគ្រប់គ្រង environment ដោះស្រាយគឺបញ្ហាគ្រប់គ្រង ដូចជាទិន្នន័យចូលលាយគ្នា និងទំនាក់ទំនងមិនច្បាស់។ តើគណនីស្ថិតក្នុងក្បួនវេទិកាឬអត់ អាស៊ីតចំពោះអត្តសញ្ញាណ និងរបៀបប្រើប្រាស់។ វាមិនមែនជាមេកានិសម៍អនុញ្ញាតរបស់ LinkedIn មិនផ្លាស់ប្តូរច្បាប់វេទិកា ហើយមិនផ្តល់ការធានាណាមួយលើស្ថានភាពគណនីទេ។
សំណួរញឹកញាប់
បុគ្គលិកចាកចេញហើយ អតិថិជនក្រោមឈ្មោះគាត់ធ្វើដូចម្តេច?
គណនីផ្ទាល់ខ្លួនធ្វើតាមមនុស្ស ការចាត់ចែងទំនាក់ទំនងអាស៊ីតលើបទបញ្ជាក្រុមហ៊ុន និងតម្រូវការច្បាប់មូលដ្ឋាន ចំណែកទ្រព្យក្រុមហ៊ុនធ្វើតាមការកែសម្រួលសិទ្ធិទំព័រ ហើយ environment ចាត់ចែងតាមកំណត់ត្រាប្រគល់ មិនដោះស្រាយដោយគណនីរួមទេ។
ទំព័រក្រុមហ៊ុនអាចគ្រប់គ្រងដោយមនុស្សច្រើនរួមគ្នាឬ?
អាច។ ទំព័រគាំទ្រអ្នកគ្រប់គ្រងច្រើននាក់ គ្រាន់តែបែងចែកសិទ្ធិតាមខ្លឹមសារ ពាណិជ្ជកម្ម ទិន្នន័យ ហើយមិនចាំបាច់ចែករំលែកព័ត៌មានចូលគណនីផ្ទាល់ខ្លួនណាមួយទេ។
តើ anti-detect browser អាចការពារគណនី LinkedIn ពីការបិទឬ?
មិនអាចទេ។ វាគ្រប់គ្រងការញែក environment browser និងកំណត់ត្រាទំនាក់ទំនង ចំណែកគណនីនឹងត្រូវរឹតបន្តឹងឬអត់ អាស៊ីតលើអត្តសញ្ញាណ និងរបៀបប្រើធ្វើតាមច្បាប់វេទិកាឬអត់។
ចូលដោយ IP ខុសៗ ធ្វើឲ្យគណនីឯករាជ្យពីគ្នាឬ?
ច្រកចេញបណ្តាញគឺគ្រាន់តែកត្តាមួយក្នុងចំណោមកត្តារបស់ environment។ ភាពឯករាជ្យរបស់គណនីមកពីអត្តសញ្ញាណ និងភាពជាម្ចាស់ បើគណនីច្រើនជាកម្មសិទ្ធិរបស់អត្តសញ្ញាណពិតតែមួយ ការប្តូរបណ្តាញក៏មិនផ្លាស់ប្តូរធម្មជាតិដែរ។
សេចក្តីបញ្ចប់
ព្រំដែនរបស់ LinkedIn មើលច្បាប់សិន៖ ម្នាក់មួយគណនី ឈ្មោះពិត មិនចែករំលែក មិនអូតូម៉ាស៊ីន។ ចំណែកការគ្រប់គ្រង មើលដំណើរការ៖ គណនីតាមច្បាប់ ភ្ជាប់នឹងទំនាក់ទំនង environment ច្បាស់ សិទ្ធិ និងកំណត់ត្រាប្រគល់។ បើក្រុមរបស់អ្នកកំពុងតែចាំបាច់រៀបចំ environment browser នៃបន្ទាត់ការងារច្រើនជួរ អាចទាញយក MostMate ចាប់ផ្តើមពីបន្ទាត់ដែលគណនីច្របាច់បំផុត រៀបភាពជាម្ចាស់ និងកំណត់ត្រាជួរៗ។

MOSTMATE
គ្រប់គ្រងគណនីច្រើនដោយសុវត្ថិភាព កាន់តែងាយស្រួល
ចាប់ផ្តើមពីគណនីដំបូង ហើយប្រើ MostMate ដើម្បីបង្កើតប្រតិបត្តិការគណនីច្រើនដែលមានសុវត្ថិភាព ឆ្លាតវៃ និងមានប្រសិទ្ធភាពជាងមុន។
- ប្រូហ្វាល់ឯករាជ្យ។ អត្តសញ្ញាណស្របគ្នា។
- ស្វ័យប្រវត្តិកម្ម AI · សុខភាពគណនី · ប្រតិបត្តិការក្រុម



