
Trotz Anti-Detect-Browser gesperrt? Konfigurations- und Kontoverwaltungsfehler prüfen
Kernfolgerung: Wenn das Konto trotz Anti-Detect-Browser eingeschränkt wird, schieben Sie die Schuld nicht zuerst auf die Konfiguration. Von außen lassen sich Browser-Konfiguration, Netzwerkstatus, Kontodaten und das Protokoll der Aktionen prüfen, die internen Linking-Kriterien der Plattform dagegen meist nicht direkt bestätigen. Dieser Leitfaden liefert eine evidenzbasierte Reihenfolge, um Reparierbares von nur Beobachtbarem zu trennen.
„Die Umgebungen sind isoliert, jedes Konto hat seine eigene IP, warum werde ich trotzdem zur Verifikation aufgefordert?“ Diese Szene verblüfft Nutzer von Anti-Detect-Browsern am meisten. MostMate ist ein Anti-Detect-Browser, der für verschiedene Konten unabhängige Browser-Umgebungen anlegt und deren Konfiguration und Login-Daten getrennt verwaltet. Bei der Fehlersuche liegt der Wert solcher Werkzeuge nicht nur darin, Konten zu trennen: Jede Umgebung erhält eine klare Zuordnung, die Konfiguration ist dokumentiert, Änderungen bleiben nachvollziehbar. Die Browser-Umgebung deckt allerdings nur einen Teil der Fehlersuche ab: Das Prüfergebnis der Plattform lässt sich nicht über den Browser abfragen.
Die Aussage „trotzdem gesperrt“ sollte man also zuerst auseinandernehmen. Sie beschreibt ein Phänomen, keine Ursache. Nach einer Einschränkungsmitteilung lautet die wirklich nützliche Frage: Gibt es bei dieser Einschränkung ein Konfigurationsproblem, das ich überprüfen kann?
Konfigurationsfehler: Diese Punkte lohnen eine Prüfung
Konfiguration ist prüfbar: finden, korrigieren, festhalten. Drei Wege.
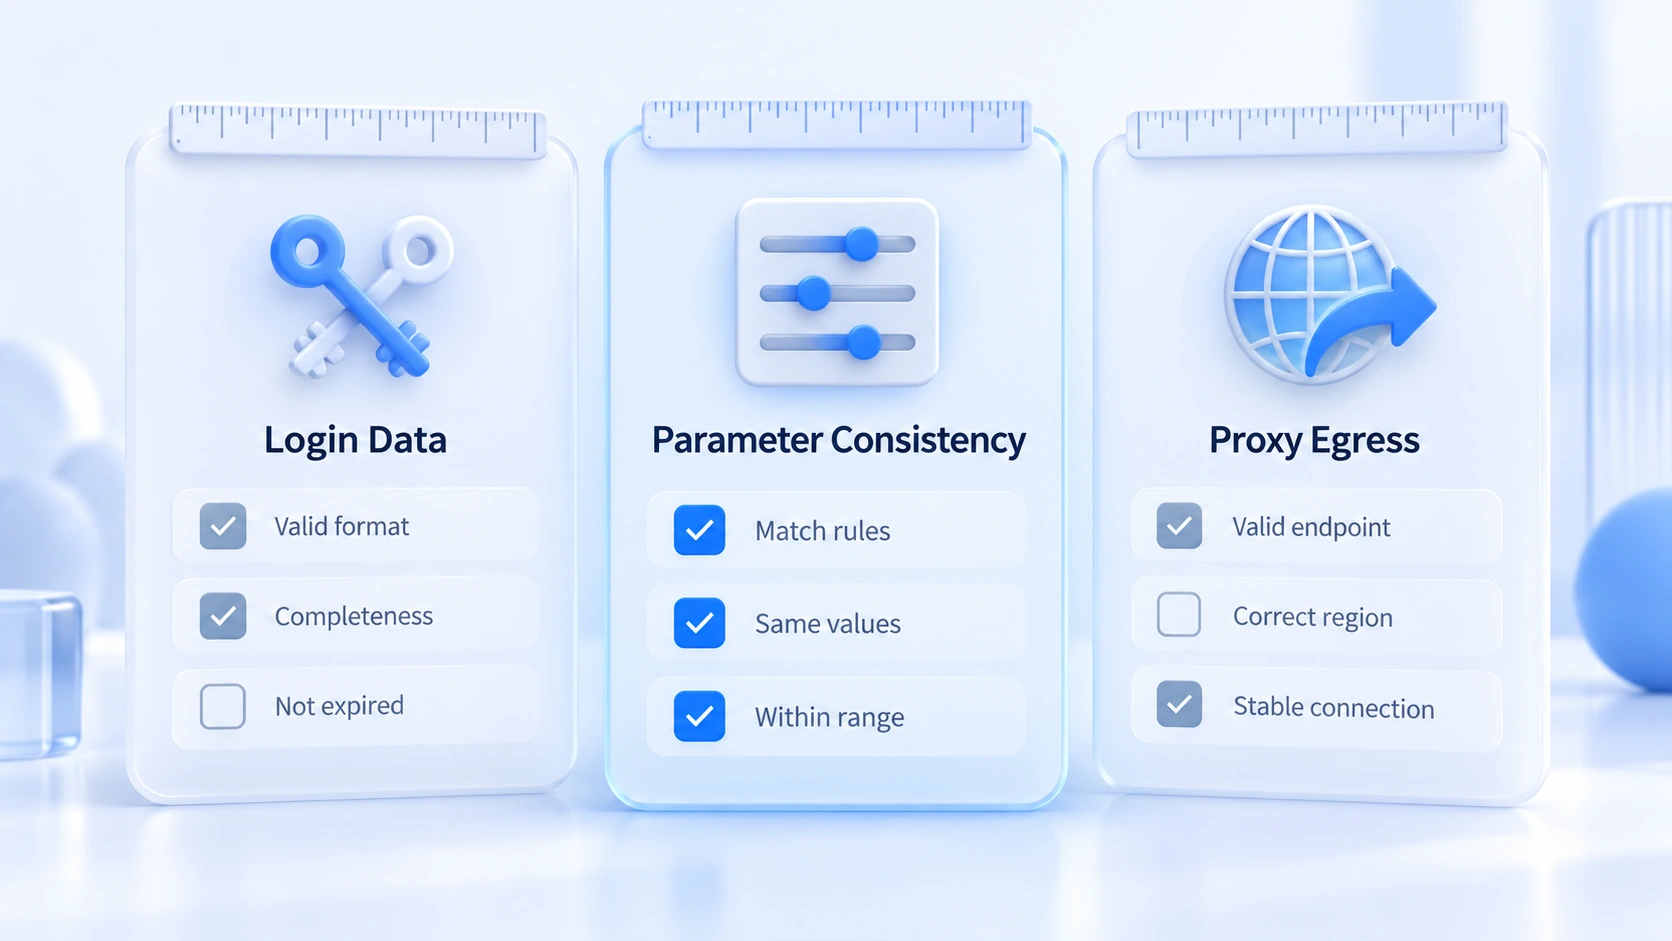
1. Login-Daten auf Vermischung prüfen. Hat ein Konto versehentlich dieselbe Umgebung genutzt? Hat jemand Cookies oder lokalen Speicher aus einer alten Umgebung kopiert? Wurde eine Umgebung der falschen Person zugewiesen? All das lässt sich über Umgebungsprotokolle und Login-Status direkt prüfen: Verbundenes Konto und letzte Anmeldung pro Umgebung, ein Abgleich genügt.
Wer mehrere Umgebungen mit MostMate verwaltet, prüft zuerst Umgebungsnamen, Kontozuordnung und aktuellen Login-Status, um Konten in der falschen Umgebung zu entdecken. Nach einer Auffälligkeit zuerst Umgebung und Problem festhalten, dann die Login-Daten bearbeiten; nicht alle Umgebungen auf einmal säubern oder neu aufbauen.
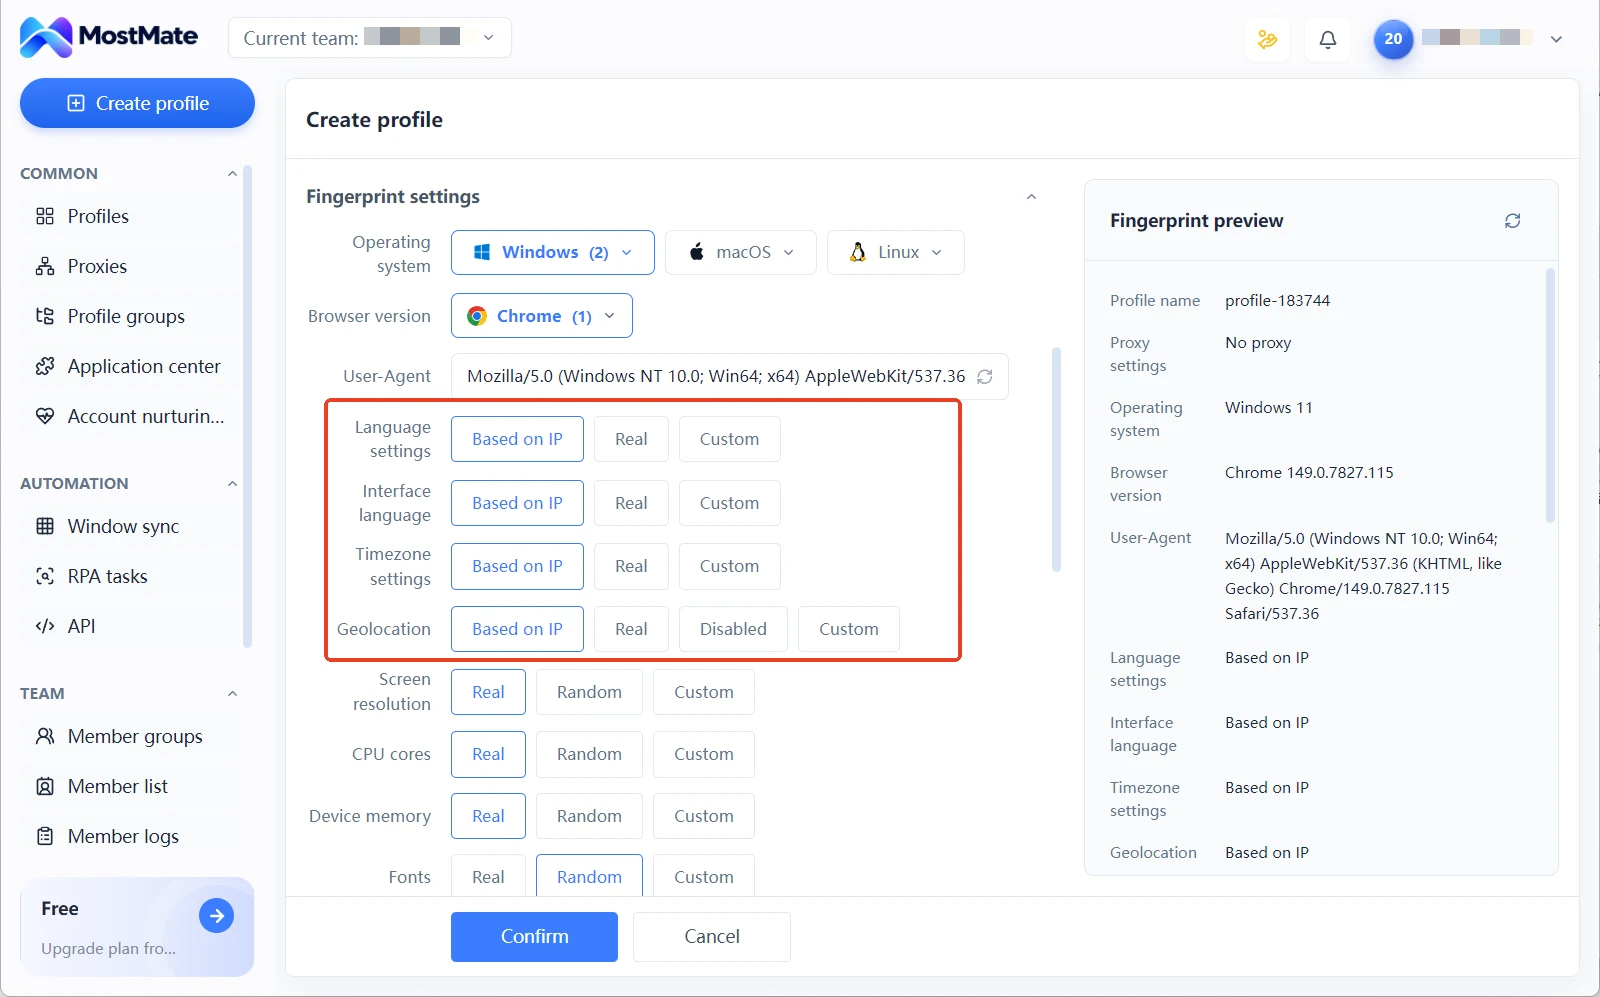
2. Widersprüche bei Parametern. Sprache, Zeitzone und Betriebssystem müssen zum realen Nutzungsszenario passen. Eine Umgebung für europäische Kunden mit asiatischer Zeitzone ist ein Konfigurationsfehler ohne geschäftliche Rechtfertigung. Achtung auf die Richtung: Gesucht werden Widersprüche, nicht Perfektion. Völlig zufällige Parameter bringen ein eigenes Risiko mit, wie in warum Randomisierung unsicher ist beschrieben. Ein angeblich perfektes Setup verfehlt das Ziel; passend zum Geschäft ist der Maßstab.
Bietet das Umgebungsmanagement eine Vorschau der Fingerprint-Parameter, prüfen Sie zuerst die tatsächlich konfigurierte Sprache und Zeitzone und gleichen Sie sie mit dem erwarteten Szenario ab. Die Vorschau beschreibt nur die aktuelle Konfiguration der Umgebung; sie beweist nicht, wie die Plattform dieses Konto bewerten wird.
3. Passen Proxy-Ausgang und Konfiguration. Funktioniert die Proxy-Verbindung? Stimmt der tatsächliche Ausgang mit der bei der Konfiguration gewählten Region überein? Die Prüfung ist einfach: In MostMate die mit der Umgebung verknüpfte Proxy-Konfiguration kontrollieren, dann die Umgebung öffnen und auf BrowserLeaks oder ipinfo.io den tatsächlichen Ausgang bestätigen. Stimmen beide Ergebnisse überein, passt der Netzwerk-Ausgang zur Konfiguration; andernfalls Verbindungsstatus und Einstellungen des Proxys prüfen.
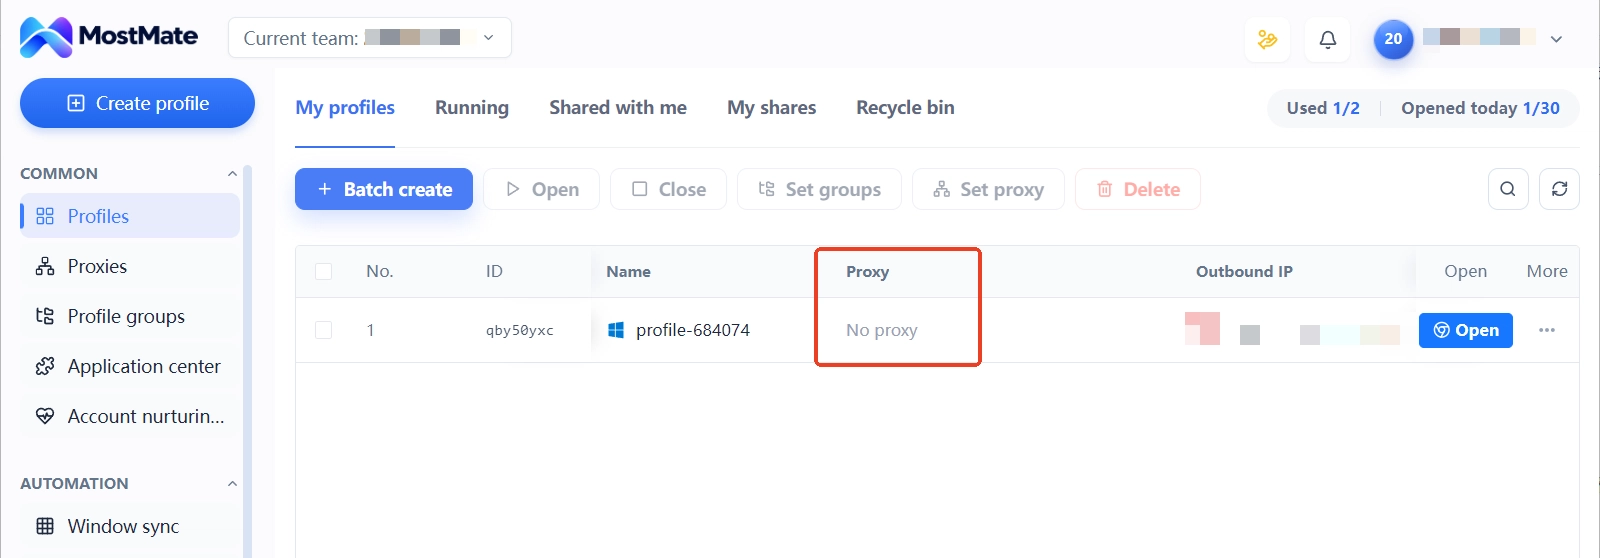
Eine Ausgangsregion abseits der Browser-Zeitzone ist ein prüfenswerter Hinweis, doch diese Prüfung validiert nur die Netzwerkkonfiguration; allein aus dem Ausgang folgt keine Aussage, ob das Konto verlinkt wurde. Der routinemäßige Umgang steht in Proxy-Wartung und Ausgangsprüfung, hier nicht noch einmal ausgeführt.
Eine Sperre hat nicht immer ihre Ursache in der Browser-Konfiguration
Zuerst alle möglichen Ursachen auflisten. Drei große Gruppen:
- Konto und Sicherheit: unvollständiges Profil, ausgelöste Login-Verifikation, geleakte Zugangsdaten, ungewöhnliche Anmeldung.
- Geschäft und Richtlinien: Verstoß gegen Nutzungsbedingungen, Werbe- oder Messaging-Regeln, Content-Konformität.
- Betrieb und Verwaltung: gemeinsam genutzte Zugangsdaten, häufige Geräte- oder Netzwerkwechsel, Übergaben ohne Protokoll.
Nur ein Teil dieser Gruppen betrifft die Browser-Umgebung. Die Verwechslung entsteht, weil eine „Beobachtung“ direkt zur „Schlussfolgerung“ erklärt wird. Die folgende Tabelle zieht die Grenze zwischen dem, was man feststellen kann, und was nicht:
| Beobachtung | Was Sie prüfen können | Was nicht folgt |
|---|---|---|
| Extra-Verifikation nach Login | Sicherheitshinweise und letzte Anmeldungen | Konto ist bereits verlinkt |
| Auffälligkeit nach Proxy-Wechsel | Wechselzeitpunkt und Ausgang vergleichen | Proxy ist sicher schuld |
| Mehrere Konten fallen nacheinander | Meldungen, Profile und Protokolle prüfen | Dieselbe Konfiguration als Ursache |
| Isolierte Umgebung trotzdem begrenzt | Weiter bei Konto und Richtlinien suchen | Anti-Detect-Browser wirkt nicht |
Wer die Spalte „was nicht folgt“ genau liest, vermeidet die meisten Fehlgriffe. Beispiel: alle Konfigurationen pauschal umstellen, sobald mehrere Konten betroffen sind, während die wahre Ursache eine Richtlinienänderung der Plattform ist. Umsonst geändert und dazu noch ein chaotisches Änderungsprotokoll hinterlassen.
Nach einer Auffälligkeit: In welcher Reihenfolge prüfen
Ziel: Beweise sammeln, nicht die Konfiguration schnell tauschen. So:
1. Plattformmitteilung sichern. Art der Einschränkung, Originaltext des Hinweises, Zeitpunkt und von der Plattform angebotener Bearbeitungsweg.
2. Konto selbst prüfen. Sicherheitshinweise, Profilprobleme, Rechteänderungen oder Hinweise auf Regelverstöße.
3. Browser-Umgebung kontrollieren. Stimmt die Zuordnung, sind Login-Daten vermischt, welche Parameter wurden kürzlich geändert?
4. Netzwerk-Protokolle prüfen. Verbindungsstatus des Proxys, tatsächlicher Ausgang, Zeitpunkt aktueller Änderungen.
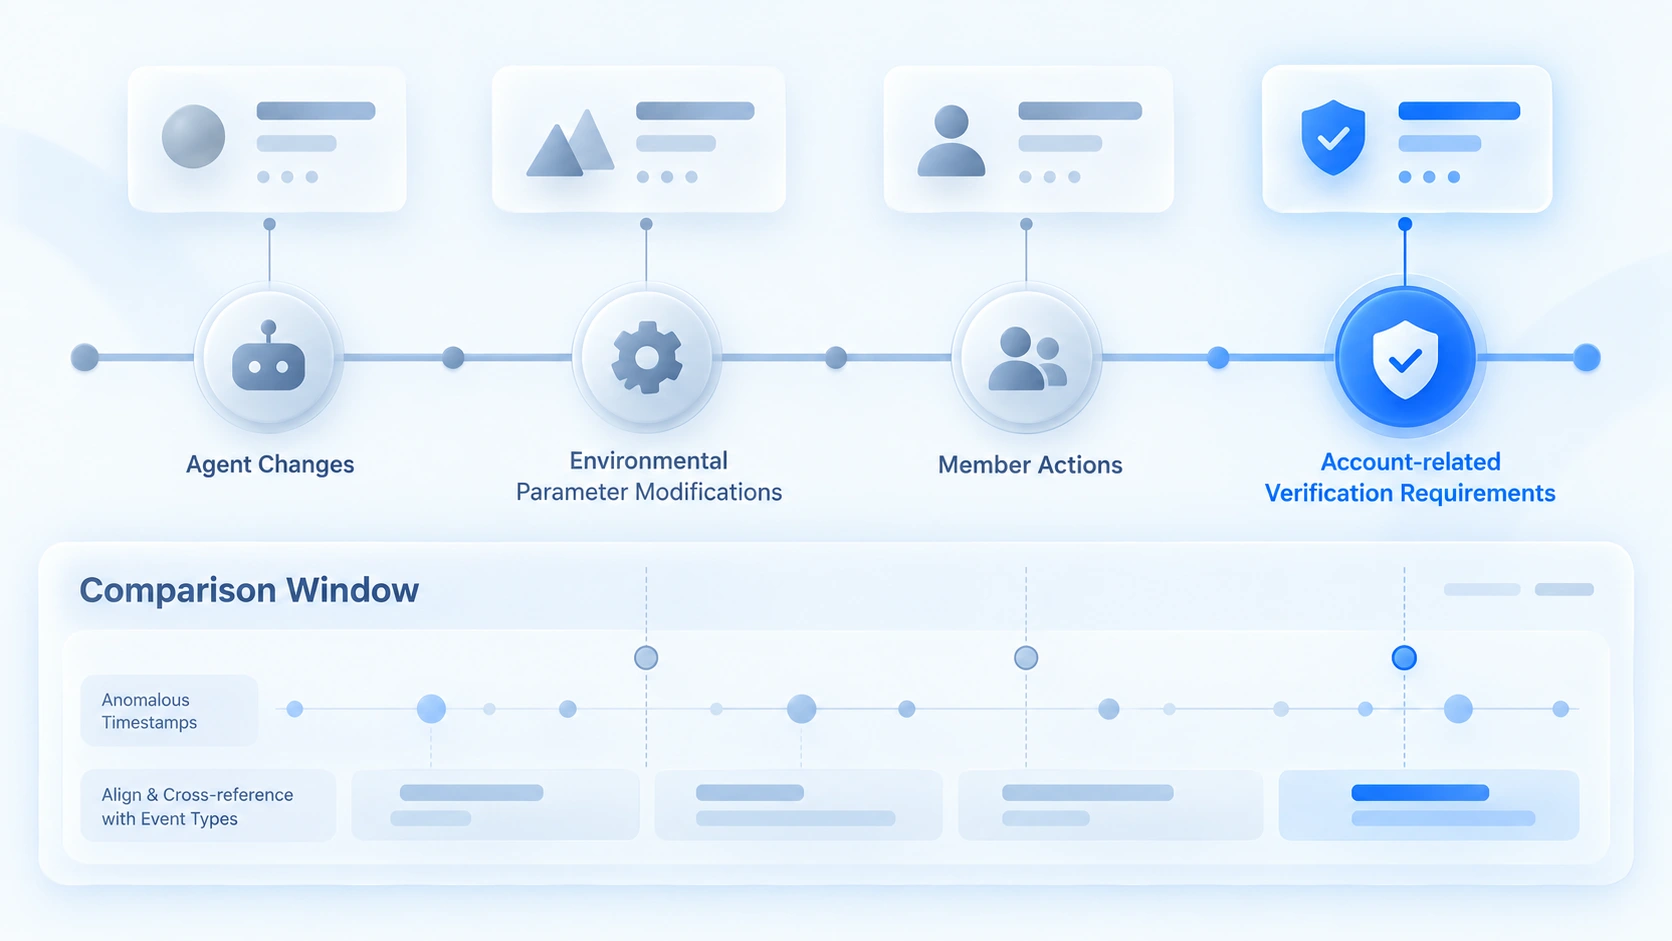
5. Zeitachse aufbauen. Den Zeitpunkt der Konto-Auffälligkeit mit drei Änderungsarten zusammenbringen: Umgebung, Proxy, Mitgliederaktionen.
6. Nach Beweisen handeln. Konfigurationsfehler gefunden: korrigieren und dokumentieren. Plattformeinschränkung: über offizielle Wege Einspruch einlegen oder den Support kontaktieren.
Die Zeitachse ist der wertvollste Schritt des gesamten Ablaufs. Ein Beispiel, es handelt sich um ein hypothetisches Szenario: Ein Konto erhält einen Tag nach einem Proxy-Wechsel eine Verifikationsaufforderung. Die Protokolle zeigen, dass beim Wechsel der Ausgang von einer Stadt in eine andere verlagert wurde, während die im Konto-Profil hinterlegte Adresse weiterhin die ursprüngliche Stadt nennt. Das ist ein behandelnswerter Hinweis: Der Ausgang sollte mit den Geschäftsdaten übereinstimmen, statt eine „sauberere“ IP zu suchen.
Umgekehrt gilt: Solange die Ursache ungeklärt ist, Parameter, Proxys oder Geräte nicht im Dauerkreiswechsel ändern und nicht die Konfiguration aller Konten pauschal anpassen. Jede unprotokollierte Änderung reißt ein Loch in die Zeitachse und macht die Fehlersuche nur schwerer.
Konfigurationsfehler und Wiederholungen reduzieren
Eine Prüfung löst das aktuelle Problem, doch damit gleiche Störungen seltener zurückkehren, muss Umgebungsverwaltung zum festen Prozess werden. Gerade in Teams mit mehreren Personen darf nicht das Gedächtnis einer einzelnen Person entscheiden, ob eine Umgebung verändert wurde.
- Zuerst eine Konfigurationsbasislinie je Umgebung festlegen. Umgebungsname, zugeordnetes Konto, Proxy-Konfiguration und tatsächlicher Nutzer müssen dokumentiert sein. Beim Anlegen einer Umgebung oder bei einer Konto-Übergabe zuerst diesen Abgleich prüfen; nach einer Auffälligkeit die aktuelle Konfiguration mit dem Original-Abgleich vergleichen, um Änderungen zu erkennen.
- Danach Änderungen und Übergaben protokollieren. Proxy-Tausch, Parameteranpassung, Wechsel der verantwortlichen Person: immer mit Zeitpunkt und Grund. So lässt sich bei einer Auffälligkeit der Problemzeitpunkt mit Konfigurationsänderungen zusammenbringen, statt auf Erinnerungen zu bauen.
- Zuletzt Prüfergebnisse in eine Team-Liste überführen. Nach jeder Prüfung gefundene Probleme, ergriffene Maßnahmen und Prüfergebnisse dokumentieren. Bei einem ähnlichen Symptom zuerst die bekannten Probleme prüfen, statt von vorn zu raten.
MostMate unterstützt den Teil der Umgebungsverwaltung, der Browser-Umgebungen betrifft: Die Zuordnung von Konten lässt sich über Umgebungsnamen und Gruppen ordnen, die aktuellen Einstellungen über Umgebungskonfiguration und Proxy-Informationen abgleichen, und mit Team-Berechtigungen sowie verfügbaren Aktionsprotokollen gelingen Übergaben und Änderungsverfolgung.
Klarzustellen: Diese Funktionen helfen dem Team, die von ihm kontrollierten Browser-Umgebungen und Arbeitsabläufe zu verwalten. Sie bedeuten nicht, dass MostMate interne Linking-Kriterien einer Plattform abfragen oder garantieren könnte, dass ein Konto von Einschränkungen verschont bleibt. Bei Konto-Problemen auf Plattformseite bleiben die tatsächliche Mitteilung und das offizielle Ergebnis maßgeblich.
Zeigt die Prüfung auf Verwaltungs- oder Übergabeprobleme zwischen mehreren Konten, lesen Sie weiter unter wenn ein Konto gesperrt wird, den Rest der Gruppe schützen zum weiteren Vorgehen nach einer Konto-Auffälligkeit.
Häufige Fragen
Trotz Anti-Detect-Browser gesperrt: Liegt es an der Konfiguration?
Nicht unbedingt. Von außen lassen sich Browser-Konfiguration, Netzwerkstatus, Kontodaten und Aktionsprotokolle prüfen, die internen Linking-Kriterien der Plattform meist nicht direkt bestätigen. Plattformmitteilung, Kontostatus, Umgebungskonfiguration und Änderungsprotokolle gemeinsam bewerten; Bauchgefühl führt oft in die falsche Richtung.
Löst ein Proxy-IP-Wechsel eine Sperre?
Nicht garantiert. Nur wenn die Prüfung ein Netzwerkkonfigurationsproblem bestätigt, ist eine Korrektur dort begründet. Ohne Beweis löst ein IP-Wechsel das ursprüngliche Problem nicht und hinterlässt eine weitere unprotokollierte Änderung auf der Zeitachse.
Kann ein Anti-Detect-Browser die Konto-Verlinkung vollständig verhindern?
Nein. Er verwaltet die Ebene von Browserdaten und Konfiguration; die Prüffaktoren der Plattform reichen weit darüber hinaus. Realistische Erwartung: prüfbare Konfiguration, nachvollziehbare Änderungen und schnellere Eingrenzung bei Problemen.
Fazit
„Trotz Anti-Detect-Browser gesperrt“ beweist weder einen Konfigurationsfehler noch die Wirkungslosigkeit des Werkzeugs. Verlässlicher Weg: zuerst die Plattformmitteilung sichern, dann Kontostatus, Browser-Umgebung und Netzwerkänderungen prüfen und zuletzt auf Basis der Beweise entscheiden.
Für Teams, die dauerhaft mehrere Konten verwalten, bringt MostMate Ordnung in Browser-Umgebungen und Konfiguration: jede Umgebung klar zugeordnet, zentrale Einstellungen prüfbar, Team-Übergaben besser abgesichert. Beginnen Sie auf der MostMate-Website mit dem Umgebungsmanagement oder laden Sie MostMate herunter und legen Sie für bestehende Umgebungen einen Konfigurationsabgleich an. So lässt sich bei der nächsten Auffälligkeit gezielt eingrenzen, statt mit Parameterspielen zu lottern.

MOSTMATE
Mehrere Konten sicher verwalten – ganz einfach
Starte mit deinem ersten Konto und gestalte mit MostMate sicherere, intelligentere und effizientere Mehrkontenabläufe.
- Unabhängige Profile. Konsistente Identitäten.
- KI-Automatisierung · Kontozustand · Teamarbeit



