
May ban pa rin kahit gumagamit ng anti-detect browser? Paano i-audit ang config at account management
Core insight: kapag may account limits pa rin kahit may anti-detect browser, huwag agad isisi sa config. Sa labas, kaya mong i-verify ang browser settings, network status, account info, at activity logs, pero madalas hindi malalaman kung ano ang aktwal na basehan ng platform sa account linking. Ibinibigay ng gabay na ito ang isang evidence-based order ng pag-check: ihiwalay ang "nai-aayos" sa "napapanood lang".
"Isa ang environment, one IP per account, bakit may verification pa rin?" Ito ang scenario na pinakamahirap ma-gets ng anti-detect browser users. Ang MostMate ay isang anti-detect browser na gumagawa ng hiwalay na browser environments per account, at hiwalay na hinahandle ang environment config at login data. Kapag may account issue, ang halaga ng ganitong tool ay hindi lang sa paghihiwalay ng accounts: malinaw ang pag-aari ng bawat environment, naka-record ang settings, at matutunton ang mga pagbabago. Pero ang browser environment lang ay hindi sakop lahat: hindi mo direktang ma-query ang review results ng platform.
Kaya unahing hiwain ang salitang "na-ban pa rin". Phenomenon iyon, hindi cause. Pagkatapos ng restriction notice, ang totoong makabuluhang tanong: may config issue ba akong kaya kong i-verify sa restriction na ito?
Ano ang sulit i-check sa config
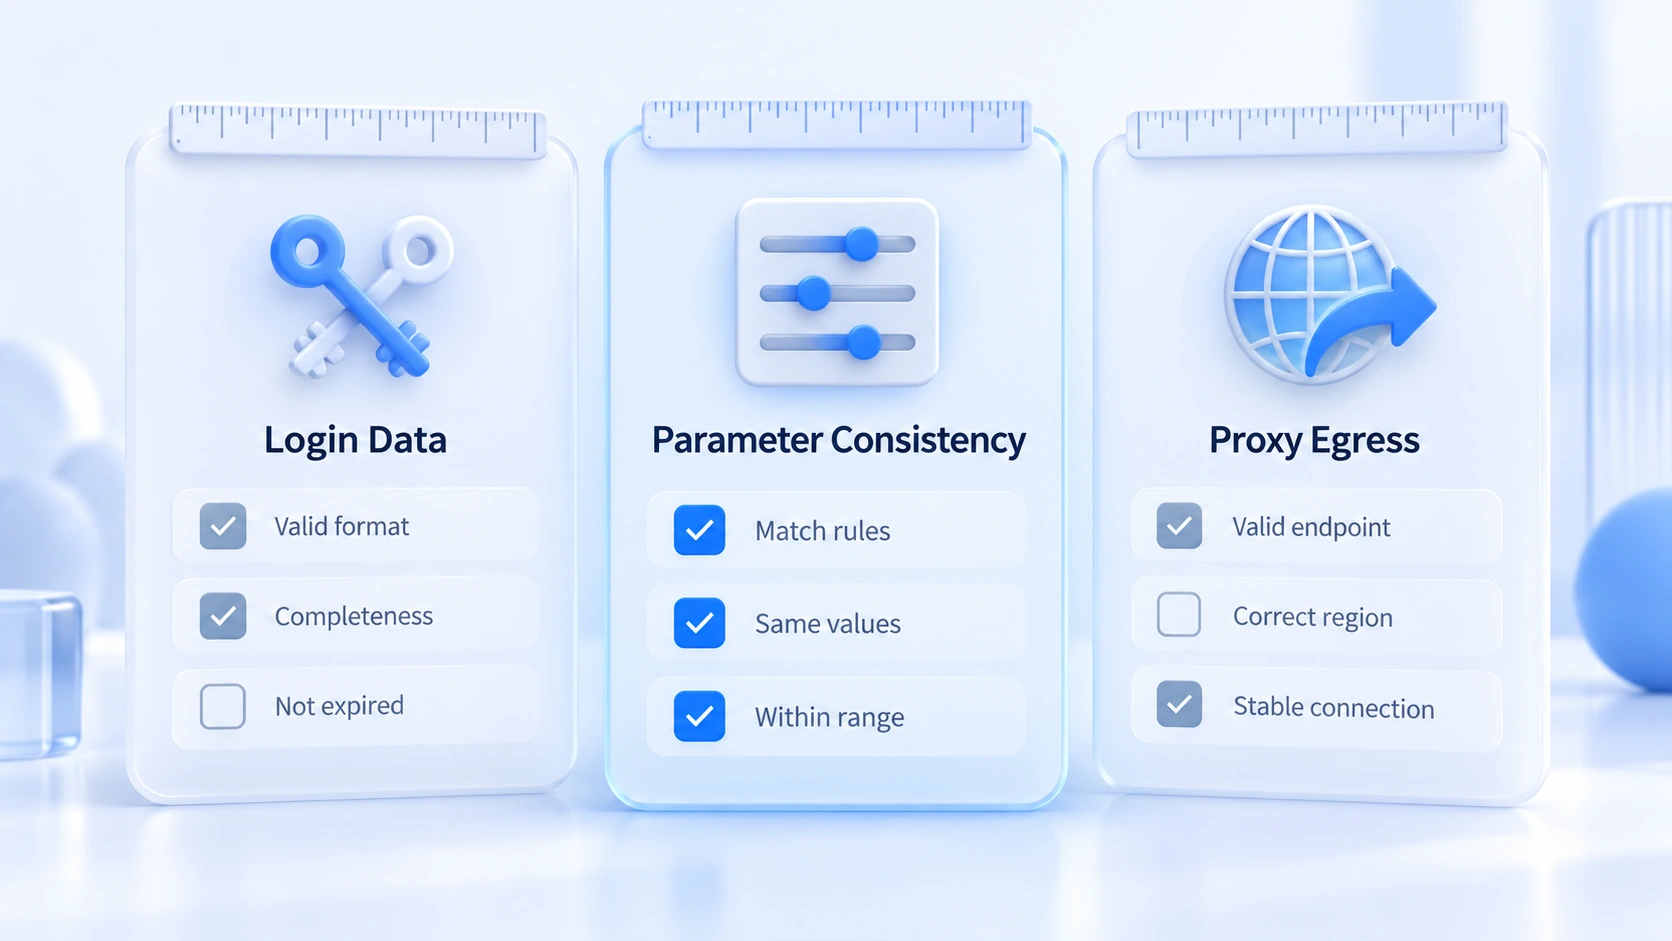
Ang value ng config check: verifiable. Tatlong direksyon ang tsek.
1. May pinaghalong login data ba. Nagamit ba ng maling environment ang isang account, may nag-copy ba ng Cookie o local storage mula sa lumang environment, na-misassign ba ang environment sa ibang tao. Ang mga ganitong issue ay verifiable agad sa environment records at login states: tingnan lang ang account kada environment at ang pinakahuling login time.
Kung maraming environments ang hinahandle mo sa MostMate, unahing i-verify ang environment names, account ownership, at kasalukuyang login state para makita kung may account na napunta sa maling environment. Kapag may nakita kang issue, i-record muna ang environment at ang problema bago galawin ang login data. Huwag agad mag-clear o mag-rebuild ng lahat ng environments.
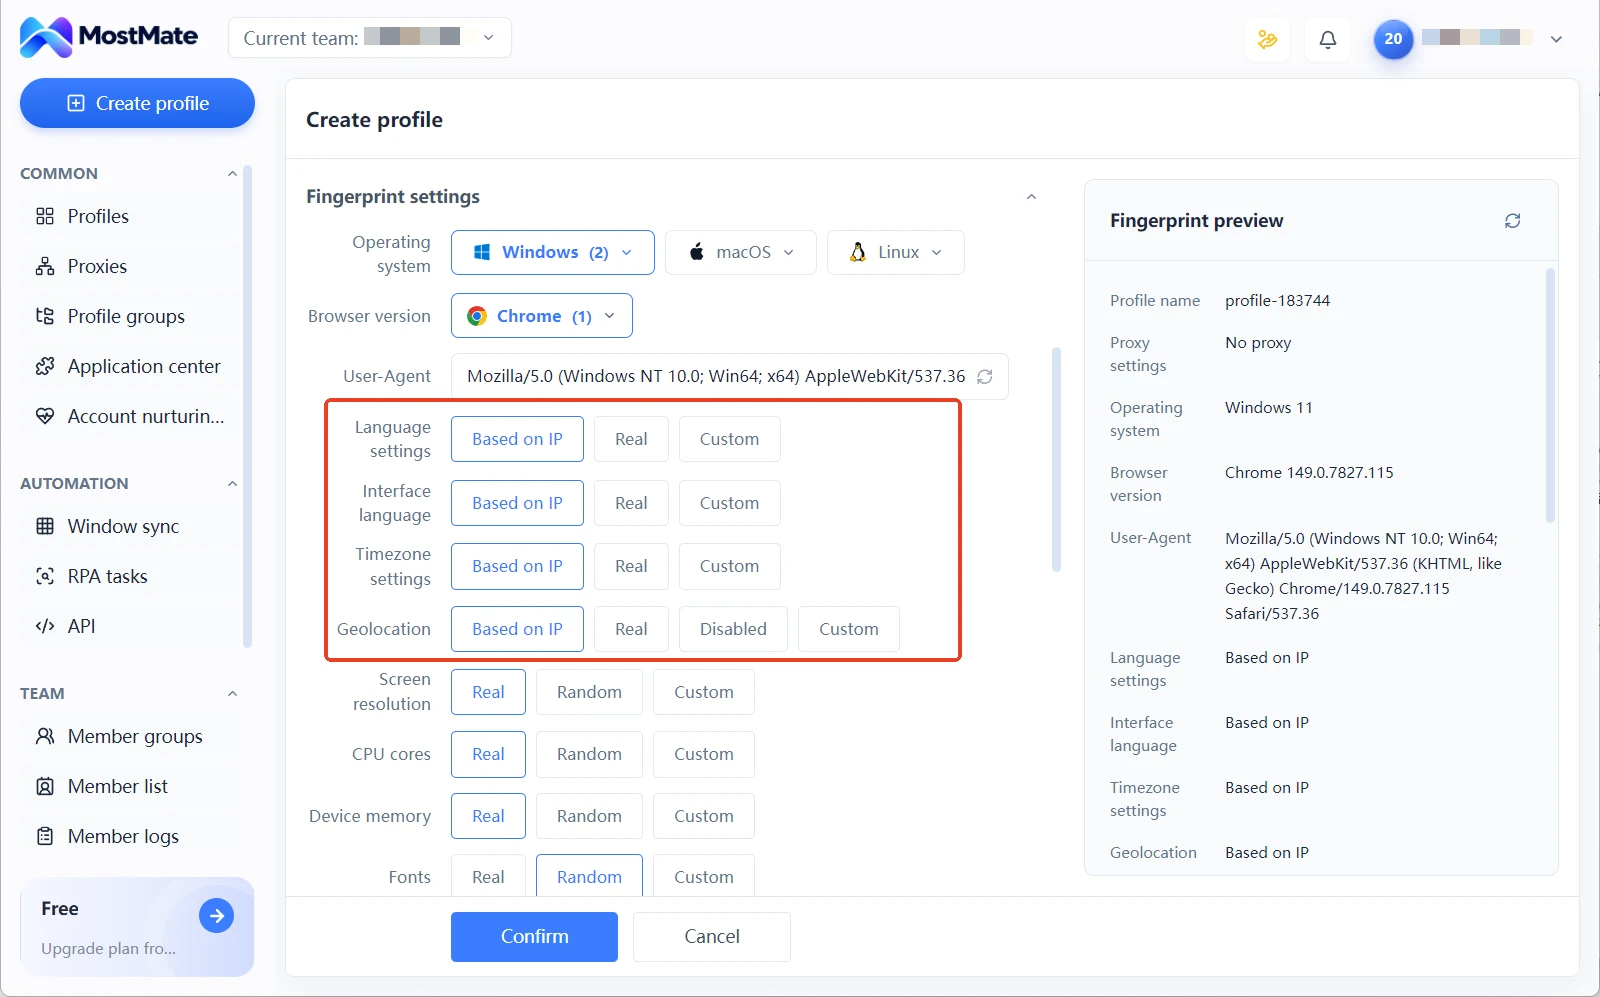
2. Magkasalungat ba ang parameters. Ang mga declared values tulad ng language, timezone, at operating system ay dapat tugma sa totoong use case. Environment para sa European clients na may Asian timezone ay config error na walang business reason. Tandaan ang direksyon: hinahanap ang "contradictions", hindi ang "perfection". Mas delikado pa ang full randomization ng parameters, tulad ng naipaliwanag sa bakit hindi ligtas ang fingerprint randomization. Walang silbi ang paghabol sa "perfect fingerprint": ang standard ay tugma sa business.
Kung may fingerprint parameter preview ang environment management tool mo, tignan muna ang aktwal na language at timezone ng environment, tapos i-cross-check sa expected scenario. Ang parameter preview ay nagpapakita lang ng current config ng environment; hindi nito mapapatunayan kung paano tatayain ng platform ang account.
3. Tugma ba ang proxy exit sa config. Gumagana ba ang proxy connection, at ang aktwal na exit ba ay ang region na pinili sa config? Simple ang paraan: i-verify sa MostMate ang proxy config na naka-attach sa environment, tapos buksan ang environment at puntahan ang BrowserLeaks o ipinfo.io para kumpirmahin ang aktwal na exit. Kapag tugma ang resulta: ok ang network exit laban sa config. Kapag hindi: i-check ang proxy connection status at mga kaugnay na setting.
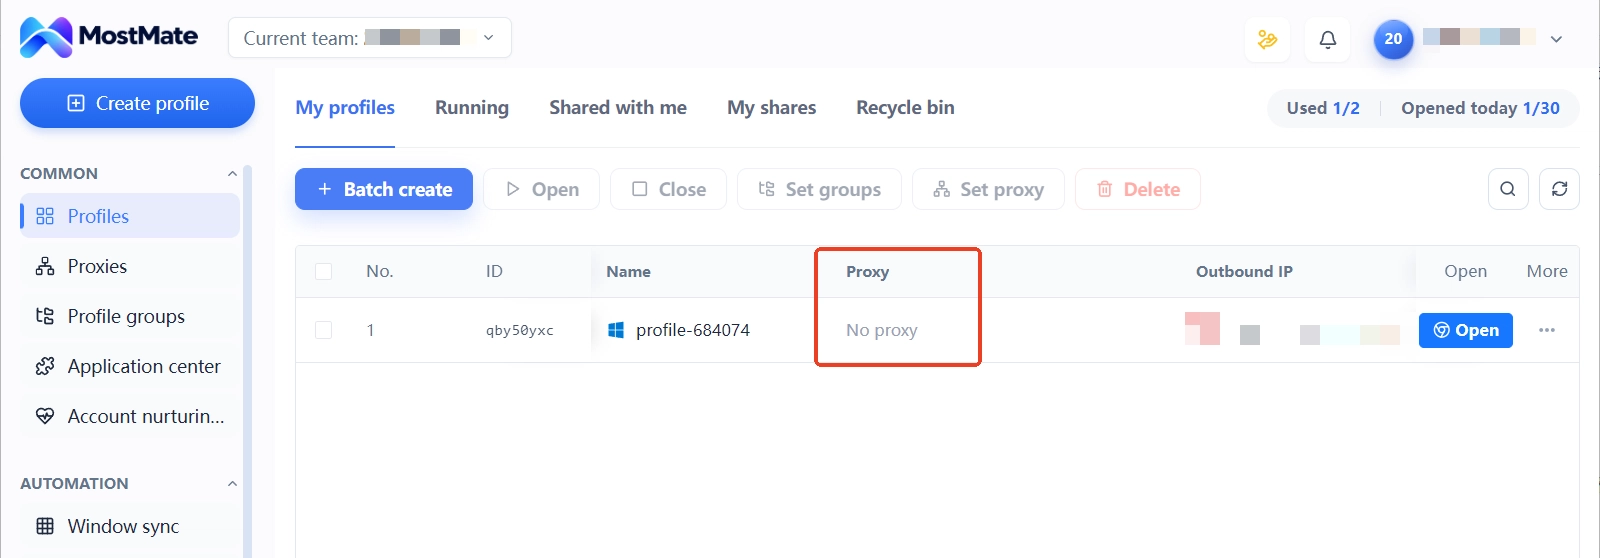
Ang exit region na iba sa browser timezone ay sulit i-cross-check, pero ang check na ito ay nagpapatunay lang ng network config; hindi mo masasabi based lang sa exit result kung linked ang accounts. Ang daily maintenance rhythm ay nasa proxy maintenance at exit check, hindi na uulitin.
Hindi laging browser config ang dahilan ng account ban
Tignan ang lahat ng posibilidad. Tatlong kategorya ang mga dahilan:
- Account at security: kulang na profile info, na-trigger na login verification, na-leak na credentials, suspicious logins.
- Business at policy: violation ng platform terms, ad o messaging rules, content compliance issues.
- Operations at management: shared credentials, madalas na pagpalit ng device o network, kulang sa handover records.
Maliit lang ang bahagi ng tatlo na may kinalaman sa browser environment. Naguguluhan ang tao kapag ang "napansin" ay ginawang "conclusion" agad. Gamitin ang table sa ibaba para linawin kung ano ang kayang sabihin at ano ang hindi:
| Napansin | Kayang i-assess | Hindi masasabi agad |
|---|---|---|
| Extra verification pagkatapos ng login | Tignan ang security prompts at login log | Linked na ang account |
| Issue pagkatapos palitan ang proxy | I-cross-check ang proxy change time at exit | Sira ang proxy IP |
| Sunud-sunod na ma-restrict ang accounts | Tignan bawat isa: notice, profile, logs | Same config ang dahilan |
| Restricted pa rin sa dedicated environment | Ituloy ang account at policy checks | Walang silbi ang anti-detect browser |
Basang-basa ang column na "hindi masasabi agad" = iwas sa karamihan ng maling move. Halimbawa: nakita na sunud-sunod na ma-restrict ang accounts, kaya binatch-change ang lahat ng config; ang totoong dahilan pala ay policy update ng platform. Sayang lang ang changes, may kalat pa ang change records.
Anong order ng pag-check pagkatapos ng issue
Goal ng check: evidence muna, hindi agad magpalit ng config. Order:
1. I-save ang platform notice. Itala ang restriction type, exact wording ng prompt, oras ng pangyayari, at ang resolution channel na ibinigay ng platform.
2. I-check ang account mismo. May security alert ba, profile issue, permission change, o policy violation notice.
3. I-verify ang browser environment. Tama ba ang environment assignment, may pinaghalong login data ba, ano ang mga parameter na binago kamakailan.
4. I-check ang network records. Proxy connection status, aktwal na exit, at mga oras ng kamakailang changes.
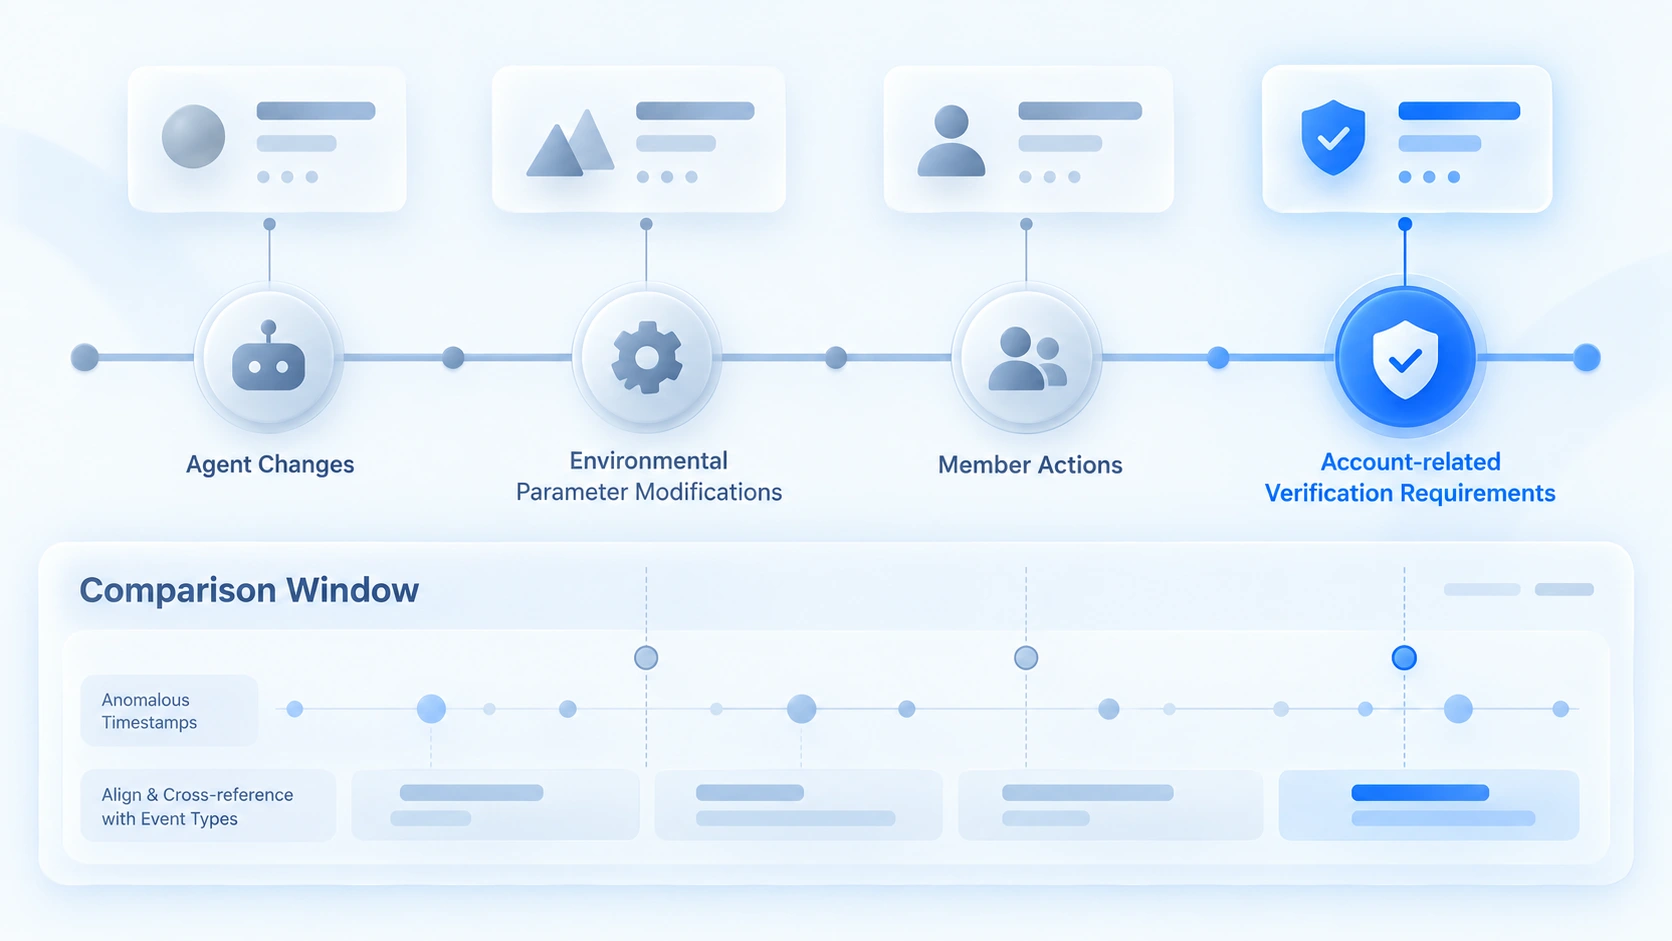
5. Gumawa ng timeline. Ipares ang oras ng account issue sa tatlong uri ng changes: environment, proxy, at member actions.
6. Gumalaw base sa evidence. Nakita ang config error: ayusin at i-record. Platform-side restriction: mag-appeal base sa official guidance o kontakin ang support.
Pinakamalaking value ng buong proseso ang timeline. Halimbawa ito, hypothetical scenario: isang account ang na-require mag-verify kinabukasan pagkatapos ng proxy change; sa records, napunta ang exit mula sa isang city sa isa pang city, pero ang naka-register na address sa account profile ay nasa dating city pa rin. Worth-investigate na clue ito: ang fix ay pag-tugmain ang exit sa business records, hindi ang paghahanap ng mas "malinis" na IP.
Baliktad na paalala: habang hindi pa malinaw ang dahilan, huwag paulit-ulit na magpalit ng parameters, proxy, o devices, at huwag batch-edit ang config ng lahat ng accounts. Bawat walang-record na round ng changes ay dagdag blank sa timeline, at mas lumalala ang pag-check.
Paano mabawasan ang config errors at recurrence
Isang round ng check ang solve sa current issue, pero para hindi umulit ang same problems, kailangang gawing fixed process ang environment management. Lalo na sa multi-person teams: hindi pwedeng memorya ng isang tao lang ang basehan kung nabago ang environment.
- Una: gumawa ng config baseline para sa bawat environment. Naka-record dapat ang environment name, account assignment, proxy config, at aktwal na user. Sa bagong environment o account handover, i-verify laban sa record na ito; pagkatapos ng issue, i-compare ang current config sa original record para makita kung anong items ang nagbago.
- Pangalawa: i-record ang changes at handovers. Proxy replacement, environment parameter adjustments, at change ng taong responsible: lahat ay may timestamp at reason. Kapag may issue, ang oras ng problema ay pwedeng ipares sa config changes, hindi hula-hula base sa alaala.
- Panghuli: gawing team checklist ang mga resulta ng check. Pagkatapos ng bawat check, i-record ang mga nakitang issues, mga hakbang na ginawa, at verification results. Kapag umulit ang similar na senaryo, ang mga known issues muna ang titingnan, hindi ulit mula sa scratch ang guessing.
Tumutulong ang MostMate sa environment management side nito: sa environment naming at grouping, malinaw ang account mapping; sa environment config at proxy info, nai-verify ang current settings; at sa team permissions at activity logs, mas maayos ang handover at change tracking.
Mahalagang linawin: ang mga capabilities na ito ay para sa pag-manage ng browser environments at workflows na kontrolado mismo ng team. Hindi ibig sabihing kaya ng MostMate na i-query ang internal linking rules ng platform o garantisadong hindi ma-restrict ang accounts. Sa platform-side account issues, ang aktwal na notice at official resolution pa rin ang basehan.
Kung ang resulta ng check ay nakaturo sa management o handover issues sa pagitan ng maraming accounts, tuloy ang basa sa paano hindi mahawa ang buong group kapag may na-ban na account para sa approach pagkatapos ng account issue.
Mga madalas itanong
May ban pa rin kahit may anti-detect browser: config ba ang problema?
Hindi laging ganito. Sa labas, kaya mong i-verify ang browser settings, network status, account info, at activity logs, pero madalas hindi malalaman ang aktwal na basehan ng platform sa account linking. Pagsamahin ang platform notice, account status, environment config, at change records bago maghusga; ang feeling-based na conclusion ay madalas mali ang direksyon ng fix.
Sosolusyunan ba ng pagpalit ng proxy IP ang ban?
Walang guarantee. May basehan lang na i-target ang fix kapag na-confirm ng check na may network config issue talaga. Pagpalit ng IP na walang evidence: hindi nito maso-solve ang original problem, at may dagdag pang unrecorded change sa timeline.
Kayang bang ganap na maiwasan ng anti-detect browser ang account linking?
Hindi. Ang hinahandle nito ay ang browser data at config layer lang; mas marami pang factors ang review ng platform. Realistic expectation: verifiable ang config, traceable ang changes, at mas mabilis ma-locate ang problema.
Pagtatapos
Ang "na-ban pa rin kahit anti-detect browser" ay hindi direktang patunay ng config error, at hindi rin basehan na walang silbi ang tool. Mas reliable na approach: i-save muna ang platform notice, tapos i-verify ang account status, browser environment, at network change records, at saka desisyon base sa evidence.
Para sa teams na long-term nagma-manage ng maraming accounts, ang papel ng MostMate ay paglinisin ang browser environments at kaugnay na configs: malinaw ang ownership ng bawat environment, nai-verify ang key settings, at mas solid ang team handovers. Simulan sa opisyal na website ng MostMate para makita ang environment management, o i-download ang MostMate para gumawa ng config record sa mga existing environments. Kapag may issue ulit, mas organized ang pag-locate ng problema, hindi puro param-switching na nananalig sa swerte.

MOSTMATE
Ligtas na Pamamahala ng Maraming Account, Pinadali
Magsimula sa unang account at gamitin ang MostMate upang bumuo ng mas ligtas, mas matalino, at mas mahusay na operasyon ng maraming account.
- Mga hiwalay na profile. Mga magkakatugmang identidad.
- AI Automation · Kalagayan ng Account · Mga Operasyon ng Team



