
Discord में एक खाते का बैन बाकी खातों तक भी पहुंचता है? पहले चार लिंकिंग सिग्नल पहचानें
मुख्य बात: Discord की आधिकारिक नीति एक व्यक्ति को कई खाते रखने की इजाज़त देती है, लेकिन शर्तों में साफ़ लिखा है कि सज़ा उन दूसरे खातों तक भी बढ़ सकती है जिन्हें प्लेटफ़ॉर्म उसी यूज़र का मानता है; एक ही फ़ोन नंबर, एक ही IP और एक ही डिवाइस एनवायरनमेंट खातों को आपस में जोड़ देते हैं। एनवायरनमेंट और मटेरियल अलग रखें, ऑपरेशन की रफ़्तार संभली रखें, तभी मल्टी-अकाउंट टिकता है। नीचे पॉलिसी, सिग्नल, कॉन्फ़िगरेशन और ऑपरेशन, चार हिस्सों में समझाया गया है।
Web3 प्रोजेक्ट कम्युनिटी, गेमिंग गिल्ड या कस्टमर सपोर्ट चलाने वालों के लिए Discord पर एक साथ कई खाते रखना आम बात है। मुसीबत अक्सर बिना चेतावनी आती है: एक खाता सर्वर से बैन होता है, कुछ दिनों में बाकी खातों पर वेरिफ़िकेशन के पॉपअप आने लगते हैं, यहां तक कि कोई सीधे डिसेबल भी हो जाता है। तब कम्युनिटी एडमिन को पता चलता है कि प्लेटफ़ॉर्म की नज़र में उसके खाते काफ़ी पहले से एक ही इंसान के दर्ज थे।
MostMate एक एंटीडिटेक्ट ब्राउज़र है जो हर खाते के लिए अलग ब्राउज़र एनवायरनमेंट बनाता है; हर एनवायरनमेंट की अपनी नेटवर्क और डिवाइस कॉन्फ़िगरेशन होती है। इस लेख में पहले Discord का मल्टी-अकाउंट पर असली रुख़ समझेंगे, फिर वे सिग्नल तोड़ेंगे जिनसे वह सेकेंडरी अकाउंट पहचानता है, और अंत में फ़ॉलो करने लायक़ एनवायरनमेंट सेटअप के स्टेप देंगे।
Discord के मल्टी-अकाउंट नियम ज़्यादातर प्लेटफ़ॉर्म से अलग हैं
Discord मल्टी-अकाउंट को ख़ुद मना नहीं करता; वह सज़ा से बचने, फ़र्ज़ी एक्टिविटी और किसी और की नक़ल करने के लिए खातों का इस्तेमाल मना करता है। यह बात ज़्यादातर प्लेटफ़ॉर्म से अलग है। Tinder और Instagram में एक फ़ोन नंबर पर एक ही खाता बंधता है; Discord में ऐसी कोई पाबंदी नहीं। Discord सर्विस टर्म्स की आम पढ़ाई के मुताबिक़ यूज़र कई खाते बना सकता है: काम, गेमिंग, कम्युनिटी मैनेजमेंट या बॉट टेस्टिंग के लिए अलग-अलग खाते जायज़ हैं। ऑफ़िशियल डेस्कटॉप ऐप का अकाउंट स्विचर एक साथ पांच खातों तक लॉगिन रख सकता है, लेकिन यह सिर्फ़ स्विचर टूल की क्षमता है, खातों की संख्या की कोई ऊपरी हद नहीं।
दो कठोर लाइनों की अलग से बात ज़रूरी है:
- पहली बात ban evasion यानी बैन से बच निकलना. बैन होने के बाद नया खाता बनाकर वापस एक्टिविटी जारी रखना, पहले उल्लंघन से अलग एक और उल्लंघन है और सज़ा इससे भी भारी होती है। कई थर्ड-पार्टी एनालिसिस में एक अक्सर नज़र अंदाज़ होने वाली बात भी लिखी मिलती है: जब तक पुराने खाते की अपील चल रही हो, उसी दौरान नया खाता बनाने से अपील का नतीजा सीधे प्रभावित होता है.
- दूसरी बात ऑटोमेशन. स्क्रिप्ट या थर्ड-पार्टी प्रोग्राम से यूज़र अकाउंट चलाना यानी self-bot, इजाज़त के बिना शर्तों की लाल लाइन है। इसका बैन से कोई लेना-देना नहीं; यह ख़ुद ही बैन की वजह है।
मल्टी-अकाउंट चलाने वालों के लिए सबसे ज़रूरी बात जुड़े बैन का नियम है। ऑफ़िशियल शर्तों में साफ़ लिखा है कि जब कोई खाता गंभीर उल्लंघन करता है तो सज़ा प्लेटफ़ॉर्म के उन दूसरे जुड़े खातों तक फैल सकती है जिन्हें वह उसी यूज़र का मानता है।
मल्टी-अकाउंट सही है। एनवायरनमेंट अलग न हों तो एक की गड़बड़ सब पर।
प्रोडक्ट की तैयारी के लिए MostMate की प्रोडक्ट जानकारी देख लें और "एक खाता, एक एनवायरनमेंट" वाला ढांचा पहले खड़ा करें।
Discord जिन चार सिग्नल से सेकेंडरी अकाउंट पहचानता है
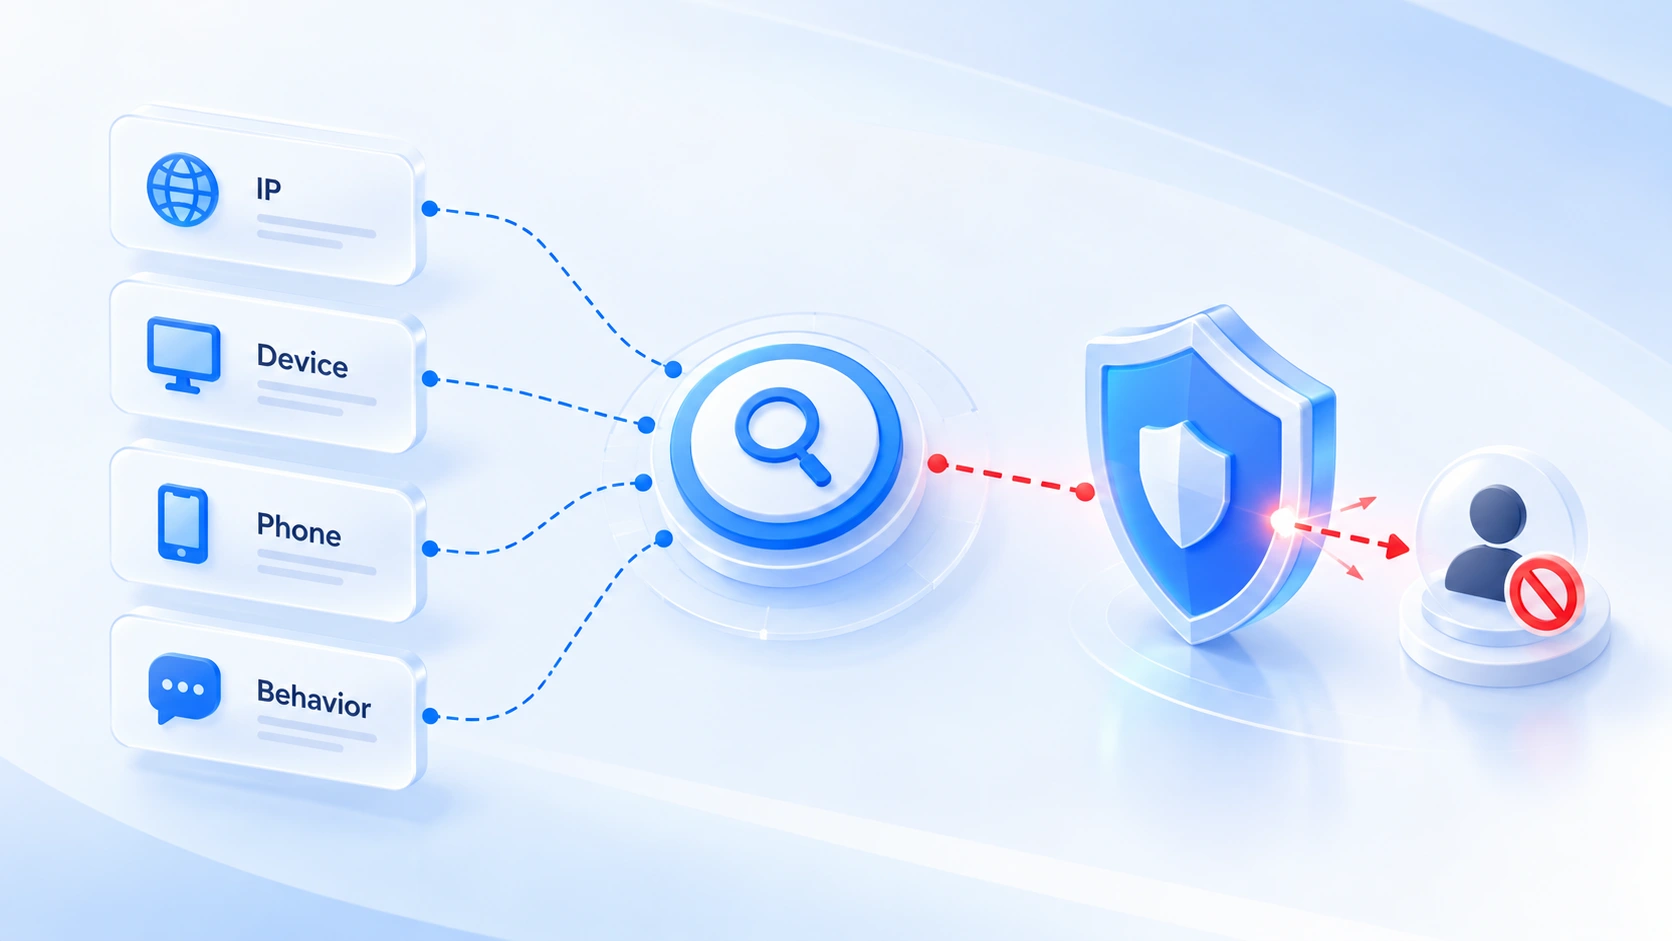
Discord का सेकेंडरी अकाउंट का फ़ैसला किसी एक सिग्नल पर नहीं, सबूतों की क्रॉस-वेरिफ़िकेशन पर टिकता है। चार सिग्नल में से दो एनवायरनमेंट लेयर में हैं और दो मटेरियल और ऑपरेशन लेयर में।
1. पहला सिग्नल IP और नेटवर्क रिकॉर्ड। Discord खाते तक पहुंचने वाले IP एड्रेस रिकॉर्ड करता है। नए खाते के रजिस्ट्रेशन और लॉगिन IP का बैन हुए खाते से मेल खाना सबसे सीधा बच-निकलने का सिग्नल है। डेटा सेंटर IP और फ़्री VPN के एग्ज़िट कम-रेपुटेशन रेंज में गिने जाते हैं; नया खाता ऐसे IP से शुरू हो तो वेरिफ़िकेशन ट्रिगर होने की आशंका साफ़ बढ़ जाती है।
2. दूसरा सिग्नल डिवाइस और ब्राउज़र फ़िंगरप्रिंट। Discord वेब और डेस्कटॉप दोनों तरफ़ ब्राउज़र फ़िंगरप्रिंट समेत डिवाइस-लेवल जानकारी इकट्ठा करता है। उसी डिवाइस पर, उसी ब्राउज़र एनवायरनमेंट में एक खाता बैन करवाकर नया खाता बनाना: IP बदल देने पर भी फ़िंगरप्रिंट का मेल पकड़ में आ जाता है।
3. तीसरा सिग्नल फ़ोन वेरिफ़िकेशन; लिंकिंग की क्षमता इसमें सबसे ज़्यादा है। एक ही नंबर से कई खातों की वेरिफ़िकेशन करवाने पर Discord इन खातों को सीधे जोड़ देता है; यही ban evasion पहचानने का मुख्य ज़रिया भी है। साथ ही Discord वर्चुअल ऑपरेटर नंबरों पर ज़्यादातर प्लेटफ़ॉर्म से सख़्त फ़िल्टर लगाता है; बड़ी संख्या में VoIP नंबर वेरिफ़िकेशन पार नहीं कर पाते। ईमेल और फ़ोन नंबर जैसी रजिस्ट्रेशन मटेरियल का एक सेट सिर्फ़ एक खाते के लिए।
4. चौथा सिग्नल व्यवहार पैटर्न। नए खाते का वही सर्वर जॉइन करना, उसी यूज़र्स के साथ इंटरैक्ट करना, वही कंटेंट दोहराना: लिंकिंग के फ़ैसले के सबूत बनते हैं। सर्वर एडमिन के इस्तेमाल किए थर्ड-पार्टी मैनेजमेंट बॉट भी बैन लिस्ट की क्रॉस-तुलना करके नया खाता बनाकर लौटने वालों को रोक देते हैं।
इन चार सिग्नल में IP और डिवाइस फ़िंगरप्रिंट एनवायरनमेंट लेयर की चीज़ें हैं और टूल से अलग की जा सकती हैं; फ़ोन नंबर और व्यवहार मटेरियल और ऑपरेशन लेयर की चीज़ें हैं और नियमों के अनुशासन पर टिकती हैं। अकाउंट सिक्योरिटी साइटों की Discord के सेकेंडरी अकाउंट डिटेक्शन पर तैयार की गई रिपोर्ट भी यही कहती है: चार सिग्नल हमेशा मिलाकर आंके जाते हैं। निपटान का सही वक़्त हर हाल में रजिस्ट्रेशन से पहले है। ब्राउज़र एनवायरनमेंट, प्रॉक्सी कॉन्फ़िगरेशन और अकाउंट एक्टिविटी रिकॉर्ड एक-एक करके तैयार करने हों तो अकाउंट लिंकिंग रिस्क चेक गाइड के स्टेप देख सकते हैं।
रजिस्ट्रेशन से पहले MostMate से एनवायरनमेंट अलग करें
लिंकिंग सिग्नल ज़्यादातर रजिस्ट्रेशन के पल में ही तय हो जाते हैं; बाद में सुधार की गुंजाइश बहुत कम रह जाती है। इसलिए कॉन्फ़िगरेशन का काम पहले खाते के बनने से पहले हो जाना चाहिए।
नीचे के चारों स्टेप पहले खाते के बनने से पहले पूरे करें।
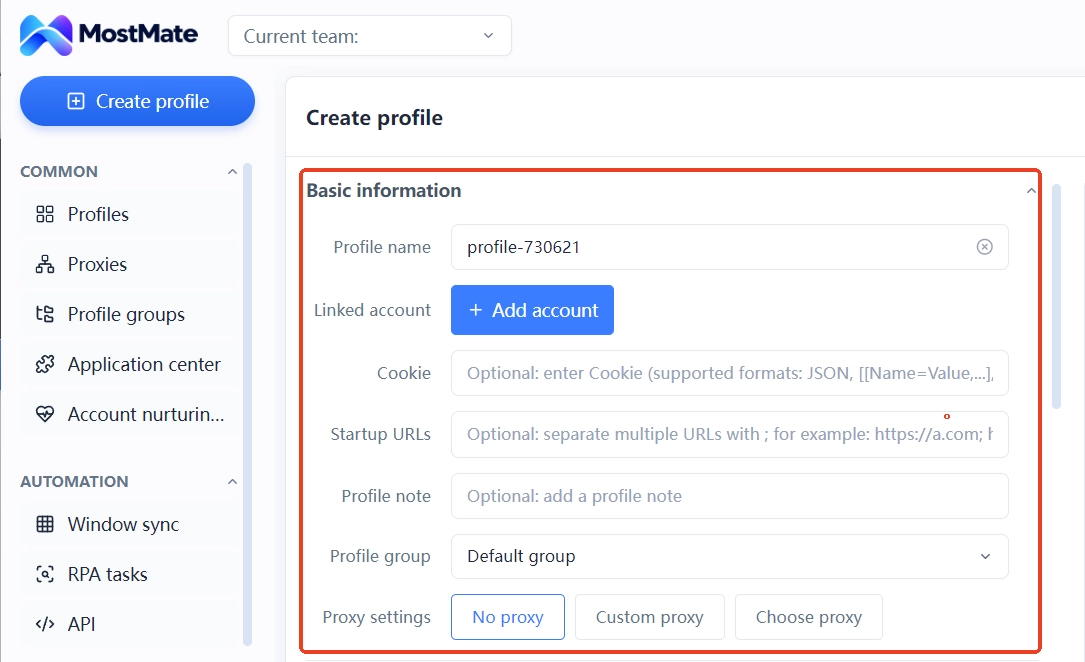
स्टेप 1: हर खाते के लिए नया एनवायरनमेंट बनाएं। एनवायरनमेंट मैनेजमेंट पेज खोलकर एक-एक करके एनवायरनमेंट बनाएं। नाम में काम का मक़सद साफ़ लिखें, जैसे प्रोजेक्ट या सर्वर के नाम पर। हर एनवायरनमेंट का अपना नाम, लिंक्ड अकाउंट, नोट और ग्रुप फ़ील्ड होता है; लिस्ट की एक लाइन एक खाते की पूरी पहचान है। इससे आगे चलकर कौन-सा खाता किस कॉन्फ़िगरेशन पर है, लिस्ट देखकर मिल जाएगा, याद में नहीं।
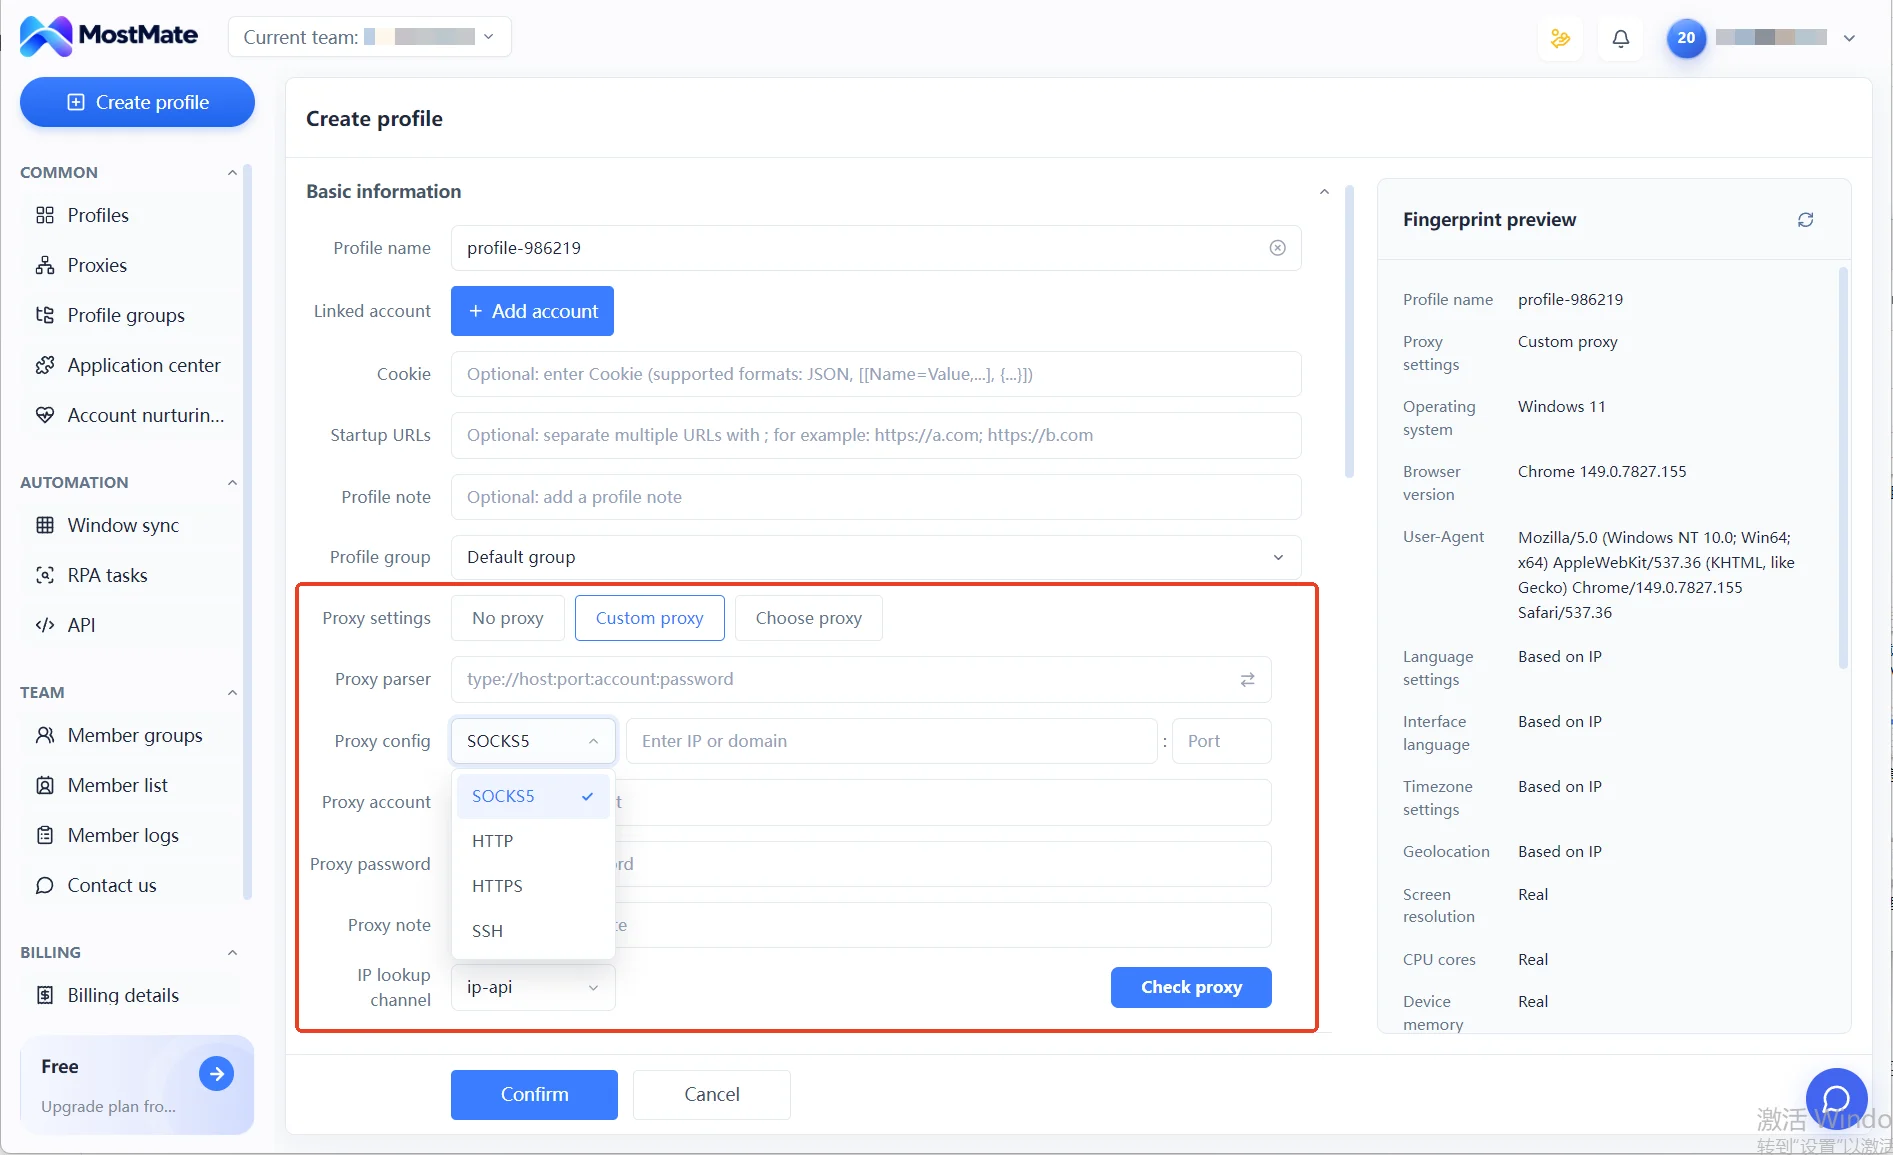
स्टेप 2: हर एनवायरनमेंट को अलग प्रॉक्सी दें। प्रॉक्सी अलग प्रॉक्सी मैनेजमेंट लिस्ट में एक साथ संभलते हैं और एनवायरनमेंट के हिसाब से बंटते हैं; HTTP, HTTPS, SOCKS5 और SSH, चारों प्रोटोकॉल सपोर्टेड हैं। हर एनवायरनमेंट एक अलग एग्ज़िट से जुड़ेगा तो खातों के नेटवर्क रिकॉर्ड आपस में नहीं मिलेंगे। प्रॉक्सी चुनते वक़्त IP रेपुटेशन देखें; नए खाते की शुरुआत के लिए डेटा सेंटर एग्ज़िट से रेज़िडेंशियल एग्ज़िट बेहतर रहता है और लोकेशन जहां तक हो सके टारगेट कम्युनिटी के इलाक़े से मिलती रहे। भाषा, टाइमज़ोन और लोकेशन जैसे फ़ील्ड डिफ़ॉल्ट IP-बेस्ड कॉन्फ़िगरेशन पर छोड़ दें; अलाइनमेंट अपने-आप हो जाता है।
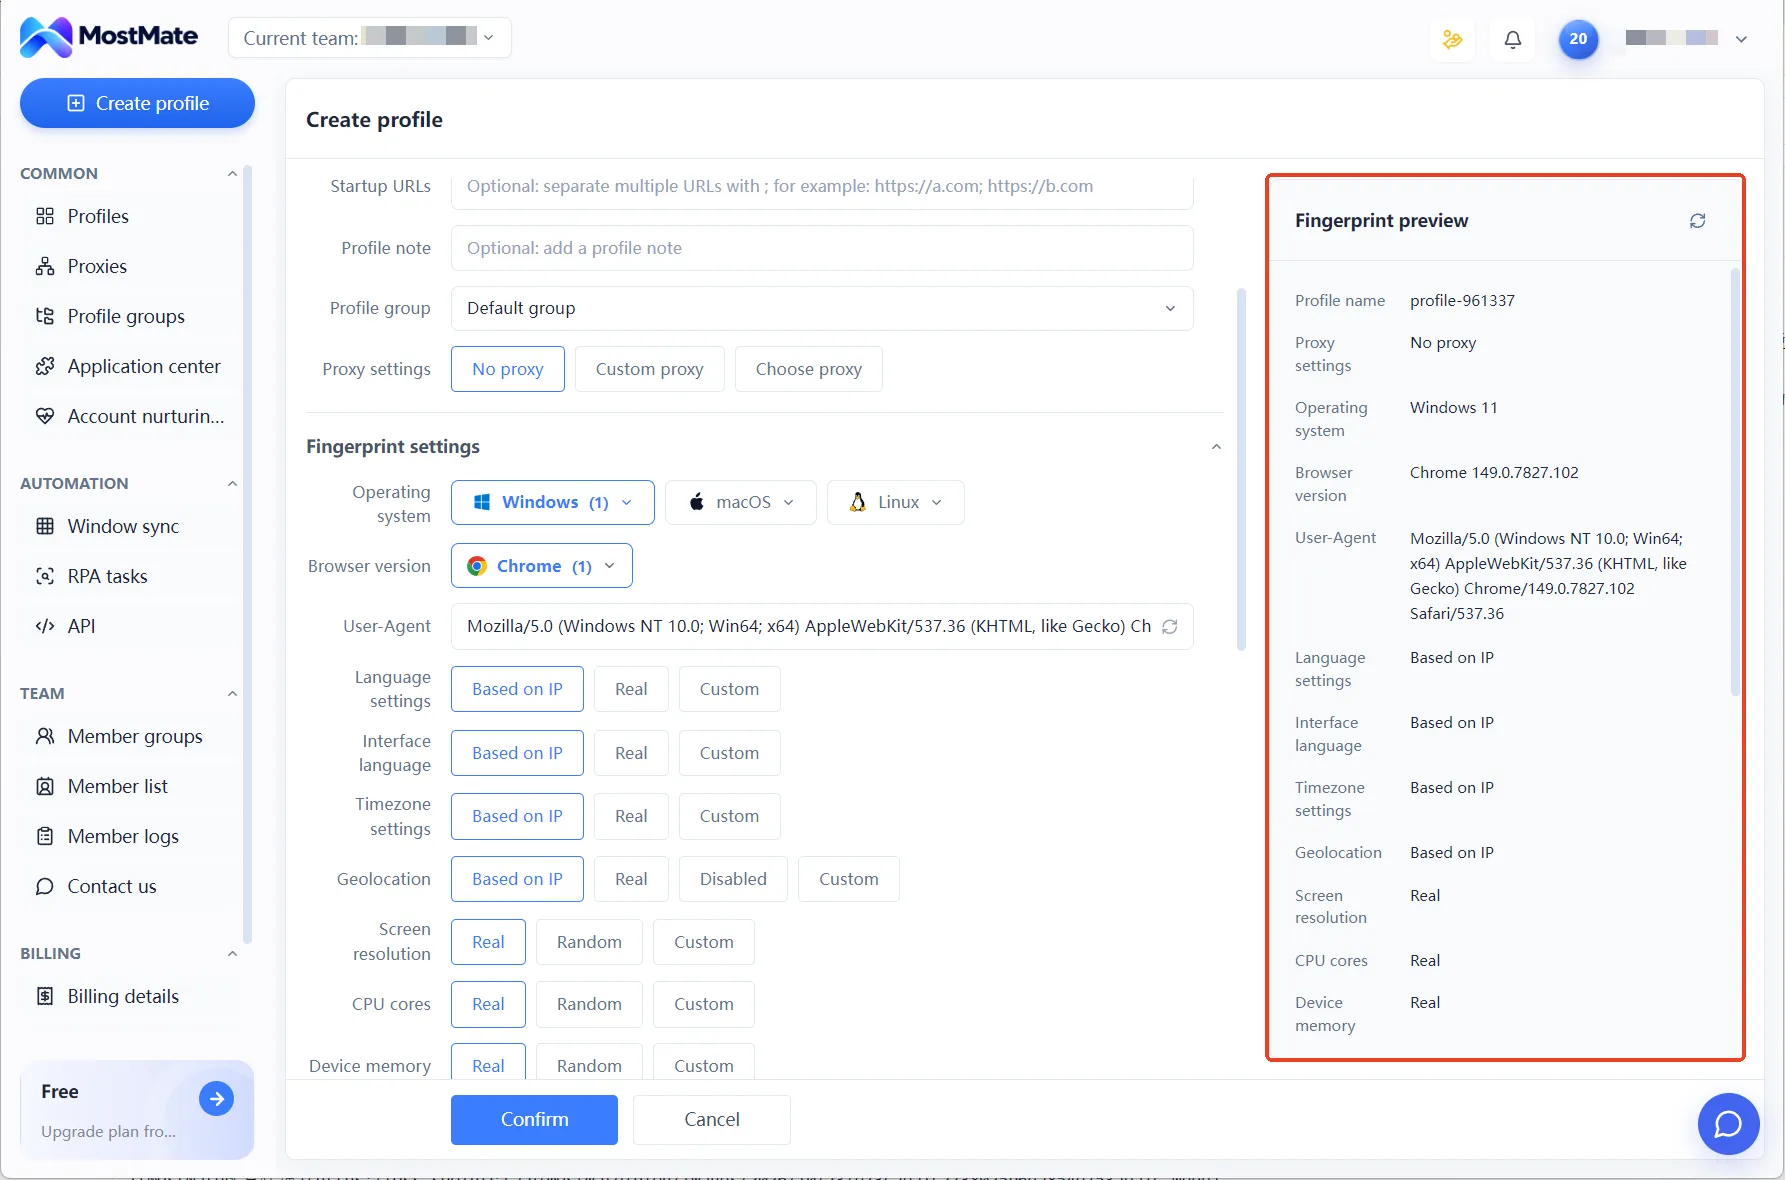
स्टेप 3: फ़िंगरप्रिंट प्रीव्यू चेक करके तब बनाएं। एनवायरनमेंट फ़ॉर्म की दाईं तरफ़ लाइव फ़िंगरप्रिंट प्रीव्यू पैनल होता है; OS, User-Agent, टाइमज़ोन, स्क्रीन रेज़ोल्यूशन जैसी वैल्यू एक नज़र में दिखती हैं। बनाने से पहले एक बार देख लें कि पैरामीटर आपस में तालमेल में हैं और एक-दूसरे से टकराने वाला कोई कॉम्बिनेशन नहीं, फिर एनवायरनमेंट सेव करें।
स्टेप 4: रजिस्ट्रेशन मटेरियल हर खाते के लिए अलग। ईमेल हर खाते का अपना। फ़ोन नंबर एक नंबर, एक बार। रजिस्ट्रेशन मटेरियल को एनवायरनमेंट से एक-एक जोड़कर नोट में लिख दें; टीम का कोई सदस्य संभाले तो उसे यह नहीं सोचना पड़ेगा कि कौन-सा सेट किस खाते को दिया था।
रोज़ के ऑपरेशन के दौरान बने रहने वाली सीमाएं
एनवायरनमेंट अलग करना पहला कदम भर है; खाता लंबे समय टिकेगा या नहीं, यह ज़्यादातर रजिस्ट्रेशन के बाद की चाल पर तय होता है। Discord नए खातों पर पुरानों से कहीं सख़्त रोक लगाता है; ऑपरेशन के दौरान चार सीमाएं ऐसी हैं जो टीम के नियमों में लिखने लायक़ हैं।
- नए खाते की शुरुआत धीमी रखें. बस बने खाते से भरमार सर्वर जॉइन करना और एक साथ ढेर सारे DM भेजना: क्लासिक फ़र्ज़ी एक्टिविटी का पैटर्न है। पहले दो हफ़्ते कम सर्वरों में सामान्य बातचीत करवाकर खाते को असली इस्तेमाल का निशान बनने दें।
- ऑटोमेशन स्क्रिप्ट से दूर रहें. प्रोग्राम से यूज़र अकाउंट चलाना शर्तों की लाल लाइन है; खातों की गिनती से कोई लेना-देना नहीं। बल्क व्यवस्था जैसे काम प्रोडक्ट के अपने फ़ीचर से करें, खाते पर टंगी स्क्रिप्ट से नहीं।
- एग्ज़िट स्थिर रखें. हर एनवायरनमेंट को दी गई प्रॉक्सी बार-बार न बदलें; खाता लंबे समय तक एक ही इलाक़े से, रजिस्ट्रेशन की जानकारी से मिलती जगह से लॉगिन करे तो रिस्क सिस्टम के शक करने की वजह नहीं बचती।
- अपील के दौरान नया खाता न बनाएं. पुराने खाते की अपील चल रही हो और उसी बीच नया खाता बन जाए, तो अपील का नतीजा सीधे असर होता है; बात ऊपर आ चुकी है, फिर भी दोहराने लायक़ है।
नए खाते की रफ़्तार संभालने में MostMate की अकाउंट वॉर्मिंग मैनेजमेंट काम आती है: तीस दिन का प्लान खाते को शुरुआती दौर से आज़ाद ऑपरेशन के दौर तक ले जाता है। रोज़ की टास्क लिस्ट एक-एक करके टिक होती है; "आज नहीं" वाले हिस्से में लगातार भारी इंटरैक्शन, मार्केटिंग कंटेंट पब्लिश करना और कमेंट बल्क कॉपी करने जैसे रिस्क ट्रिगर करने वाले काम सूचीबद्ध होते हैं। वेरिफ़िकेशन या लॉगिन में कुछ अजीब दिखे तो पेज के इशारे पर उस दिन के टास्क रोक दें और एनवायरनमेंट की हालत सही दिखने पर आगे बढ़ें।
कई प्लेटफ़ॉर्म साथ-साथ चलते हों तो Discord टीम में खाते का हैंडओवर एनवायरनमेंट समेत होता है। एनवायरनमेंट प्रॉक्सी, लिंक्ड अकाउंट और नोट के साथ सौंपा जाता है; हैंडओवर से पहले की चेक क्रम के लिए Telegram मल्टी-अकाउंट मैनेजमेंट गाइड की हैंडओवर चेकलिस्ट देख सकते हैं।
कोई खाता फिर भी बैन हो जाए तो पहला काम नया खाता जुटाना नहीं, नुक़सान रोकना है। उसी दिन पहले शक वाले एनवायरनमेंट की शेयर्ड अथॉराइज़ेशन बंद करें, फिर उसी ग्रुप के खातों का लॉगिन और वेरिफ़िकेशन स्टेटस जांचें, नया खाता सोचने का काम आख़िर में। एक-एक स्टेप के लिए मल्टी-अकाउंट बैन कंटेनमेंट गाइड के डैमेज-कंट्रोल स्टेप देखें।
अक्सर पूछे जाने वाले सवाल
Discord एक इंसान को कितने खाते रखने की इजाज़त देता है?
शर्तें कई खाते रखने की इजाज़त देती हैं; संख्या की कोई ऊपरी हद नहीं। ऑफ़िशियल डेस्कटॉप ऐप का अकाउंट स्विचर एक साथ ज़्यादा से ज़्यादा पांच खातों में लॉगिन रख सकता है; यह सिर्फ़ स्विचर टूल की क्षमता है। असल में कितने खाते संभलकर चल सकते हैं, यह इस पर टिकता है कि हर खाते का अपना अलग एनवायरनमेंट और मटेरियल है या नहीं।
एक ही फ़ोन नंबर से कई Discord खाते वेरिफ़ाई कराएं तो क्या होगा?
वे खाते सीधे आपस में जुड़ जाएंगे; यह Discord के सेकेंडरी अकाउंट पहचानने के बड़े आधारों में से एक है। एक खाते में मुसीबत आई तो उसी नंबर से वेरिफ़ाई हुए बाकी खाते भी असर झेलेंगे। हर खाते के लिए अलग नंबर रखें और सोर्स पर भी ध्यान दें; VoIP वर्चुअल नंबरों की बड़ी तादाद Discord के ऑपरेटर फ़िल्टर पार नहीं कर पाती।
सर्वर बैन के बाद दूसरा खाता लेकर वापस जुड़ जाना ठीक है?
नहीं। सर्वर-लेवल बैन हो या प्लेटफ़ॉर्म-लेवल बैन, दोनों ban evasion वाली शर्त के दायरे में आते हैं; एडमिन के इस्तेमाल किए थर्ड-पार्टी बॉट बैन लिस्ट की क्रॉस-तुलना करते हैं। खाता बदलकर लौटना अलग उल्लंघन है और सज़ा को प्लेटफ़ॉर्म लेवल तक ले जा सकता है।
क्या एंटीडिटेक्ट ब्राउज़र से Discord का बैन न होने की गारंटी मिल जाती है?
नहीं। एंटीडिटेक्ट ब्राउज़र IP, डिवाइस फ़िंगरप्रिंट जैसे एनवायरनमेंट-लेयर सिग्नल अलग करता है; नंबर दोहराना, फ़र्ज़ी एक्टिविटी और ऑटोमेशन स्क्रिप्ट जैसी मटेरियल और ऑपरेशन लेयर की दिक़्क़तों में टूल, ऑपरेशनल डिसिप्लिन की जगह नहीं लेता। दोनों तरफ़ का काम पक्का होगा तो खाता टिकेगा।
आख़िर में
Discord मल्टी-अकाउंट पर ज़्यादातर प्लेटफ़ॉर्म से खुला सोचता है; असली रिस्क "कितने खाते खोले" में नहीं, इस बात में है कि वे खाते एक ही इंसान की तरह गिने जा रहे हैं या नहीं। पॉलिसी लेयर पर दो कठोर लाइनें संभालें, रजिस्ट्रेशन से पहले एनवायरनमेंट, प्रॉक्सी और मटेरियल हर खाते के लिए अलग करें, ऑपरेशन में नए खाते की रफ़्तार काबू में रखें, लिंक्ड बैन की आशंका काफ़ी कम हो जाएगी। इस तैयारी में कोड लिखने की ज़रूरत नहीं; MostMate में नया एनवायरनमेंट बनाने से शुरू करके कदम-दर-कदम पूरा किया जा सकता है। पहले खाते से पहले ढांचा तैयार होगा तो हर अगला खाता सही शुरुआत से चलेगा।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



