
Navigateur anti-détection, VPN, VPS et machine virtuelle : quelles différences ? Tout distinguer en une fois selon les couches de signaux
Conclusion clé : les quatre outils ne se concurrencent pas au même niveau. Le VPN ne change que la sortie réseau ; le VPS et la machine virtuelle changent le lieu d'exécution et l'enveloppe matérielle, sans toucher aux signaux du navigateur ; le navigateur anti-détection réécrit directement les signaux de la couche navigateur, la couche réseau étant confiée au proxy. Pour l'anonymat de navigation, le VPN suffit à lui seul ; pour gérer plusieurs comptes sans liaison, le navigateur anti-détection est la pièce maîtresse, le VPS peut servir de support et le VPN cède sa place au proxy. L'orientation par profil est tout aussi directe : pour le quotidien, un VPN ; pour le multi-comptes, un navigateur anti-détection ; pour le cloud ou le partage en équipe, ajoutez un VPS.
Beaucoup mélangent ces quatre notions à l'achat. Ils paient d'abord un VPN pour un an, et les comptes se font quand même restreindre. Ils louent ensuite un VPS pour obtenir une sortie stable, les suspensions continuent. Ils installent enfin une machine virtuelle, dont la gestion quotidienne devient vite insoutenable. Trois dépenses pour un même problème : aucun de ces outils n'agit sur la couche de signaux que les plateformes collectent réellement.
MostMate est un navigateur anti-détection propulsé par l'IA et accessible aux débutants. Sa mission est très ciblée : offrir à chaque compte un environnement de navigateur indépendant. Cet article détaille le rôle de chaque outil selon les couches de signaux collectées par les plateformes, pour savoir lequel acheter et lesquels valent la peine d'être combinés.
La plateforme regarde trois couches de signaux, chaque outil en couvre une partie
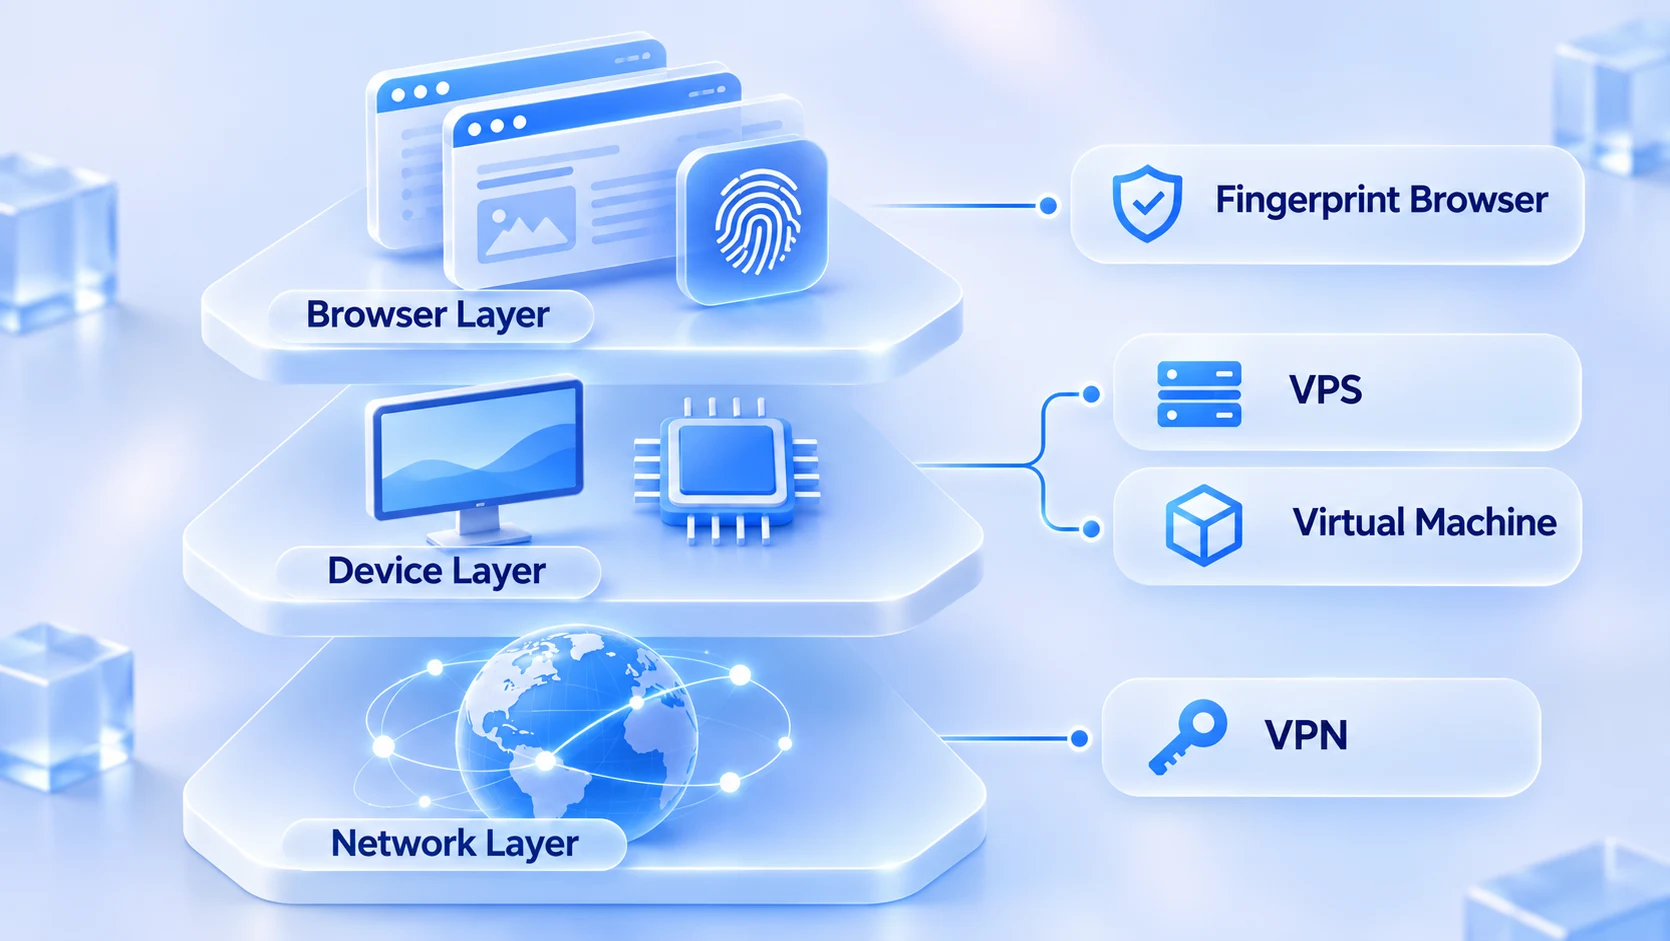
Pour distinguer les quatre outils, observez d'abord ce que la plateforme collecte. Le site de MostMate répartit les signaux d'environnement en trois couches. La couche appareil examine le système d'exploitation, le GPU et l'écran ; la couche navigateur examine l'User-Agent, WebGL et le stockage local ; la couche réseau examine l'IP, le fuseau horaire et la langue. Au-delà de ces trois couches, les signaux comportementaux comme le rythme des clics ou les intervalles d'action entrent aussi dans l'évaluation. Cela relève des habitudes d'exploitation et ne sera pas développé ici.
Appliquée à cette répartition, la division du travail des quatre outils devient immédiatement claire. Le VPN et le proxy ne touchent que la couche réseau. Le VPS et la machine virtuelle fournissent une machine complète et remplacent une partie des signaux de la couche appareil. Le navigateur anti-détection est le seul des quatre à réécrire directement la couche navigateur. Si beaucoup dépensent inutilement, c'est que l'outil et la couche de signaux à couvrir ne correspondent pas.
VPN et VPS : tous deux agissent sur le réseau, mais à des endroits différents
Le principe du VPN est simple : il établit un tunnel chiffré entre vous et le site visité, et le trafic sort par le serveur du fournisseur. La page de vulgarisation de Malwarebytes le résume comme un outil qui protège la confidentialité des transmissions. Ce positionnement est exact : il gère le transport, pas l'identité du navigateur.
Dans un contexte multi-comptes, le VPN présente deux limites incontournables. D'abord, l'IP de sortie est partagée par un grand nombre d'utilisateurs et sa réputation est déjà entamée. Les réactions en chaîne après le marquage d'une plage d'IP sont décortiquées dans l'article bannissements d'IP et qualité des proxys. Ensuite, le tunnel chiffré ne couvre que l'IP : le fuseau horaire local et la langue du navigateur restent exposés. Un nœud américain avec un fuseau UTC+8, une telle incohérence saute aux yeux de la gestion des risques.
Un VPS est un serveur distant loué à un hébergeur : vous vous y connectez à distance et l'IP est attribuée par le data center. Il apporte une machine complète en plus du VPN, et les signaux de la couche appareil changent réellement. Deux limites également. Les plages d'IP de data center sont surveillées de près par les plateformes, et le taux de réussite à l'inscription et à la connexion reste naturellement bas. Les signaux de la couche navigateur, eux, dépendent de ce que vous y installez. Sur un VPS propre, dix comptes partageant un même Chrome présentent des empreintes identiques.
Pour le choix d'une IP, l'arbitrage entre IP fixe et dynamique fait l'objet d'un article comparatif dédié. Nous n'y revenons pas ici.
Machine virtuelle : l'enveloppe matérielle change, les signaux du navigateur restent intacts
L'idée de la machine virtuelle est proche du VPS : on remplace le serveur distant par un ordinateur virtuel sur sa propre machine, avec souvent VirtualBox comme solution open source. Son impact sur la couche appareil est même moins profond que celui du VPS. La résolution d'écran et les informations GPU passent souvent directement de la machine hôte, et l'horloge suit celle de l'hôte. Les traces de virtualisation elles-mêmes pénalisent dans certains systèmes de détection.
Le vrai coût, c'est la maintenance. Chaque VM exige d'installer un système, un navigateur et de configurer un proxy, avec un disque qui part de plusieurs dizaines de Go. Dix machines virtuelles doublent d'un coup les besoins en mémoire. Un tel investissement pour une seule couche de signaux déjà mal couverte : c'est le pire rapport investissement-bénéfice des quatre outils.
Navigateur anti-détection : réécrire l'ensemble des signaux de la couche navigateur
Des quatre outils, seul le navigateur anti-détection prend la couche navigateur comme objet de travail principal. MostMate crée pour chaque compte un environnement de navigateur indépendant. Cookies, stockage local, sessions et caches sont isolés séparément. Les paramètres d'empreinte comme le système d'exploitation, le GPU, Canvas, WebGL, les polices et WebRTC sont configurés globalement, et le proxy est lié à chaque environnement pour centraliser la couche réseau. Le site résume l'objectif d'isolation en quatre mots : indépendant, cohérent, réaliste, stable. Les paramètres doivent non seulement différer entre eux, mais aussi former en combinaison la logique d'une vraie machine.
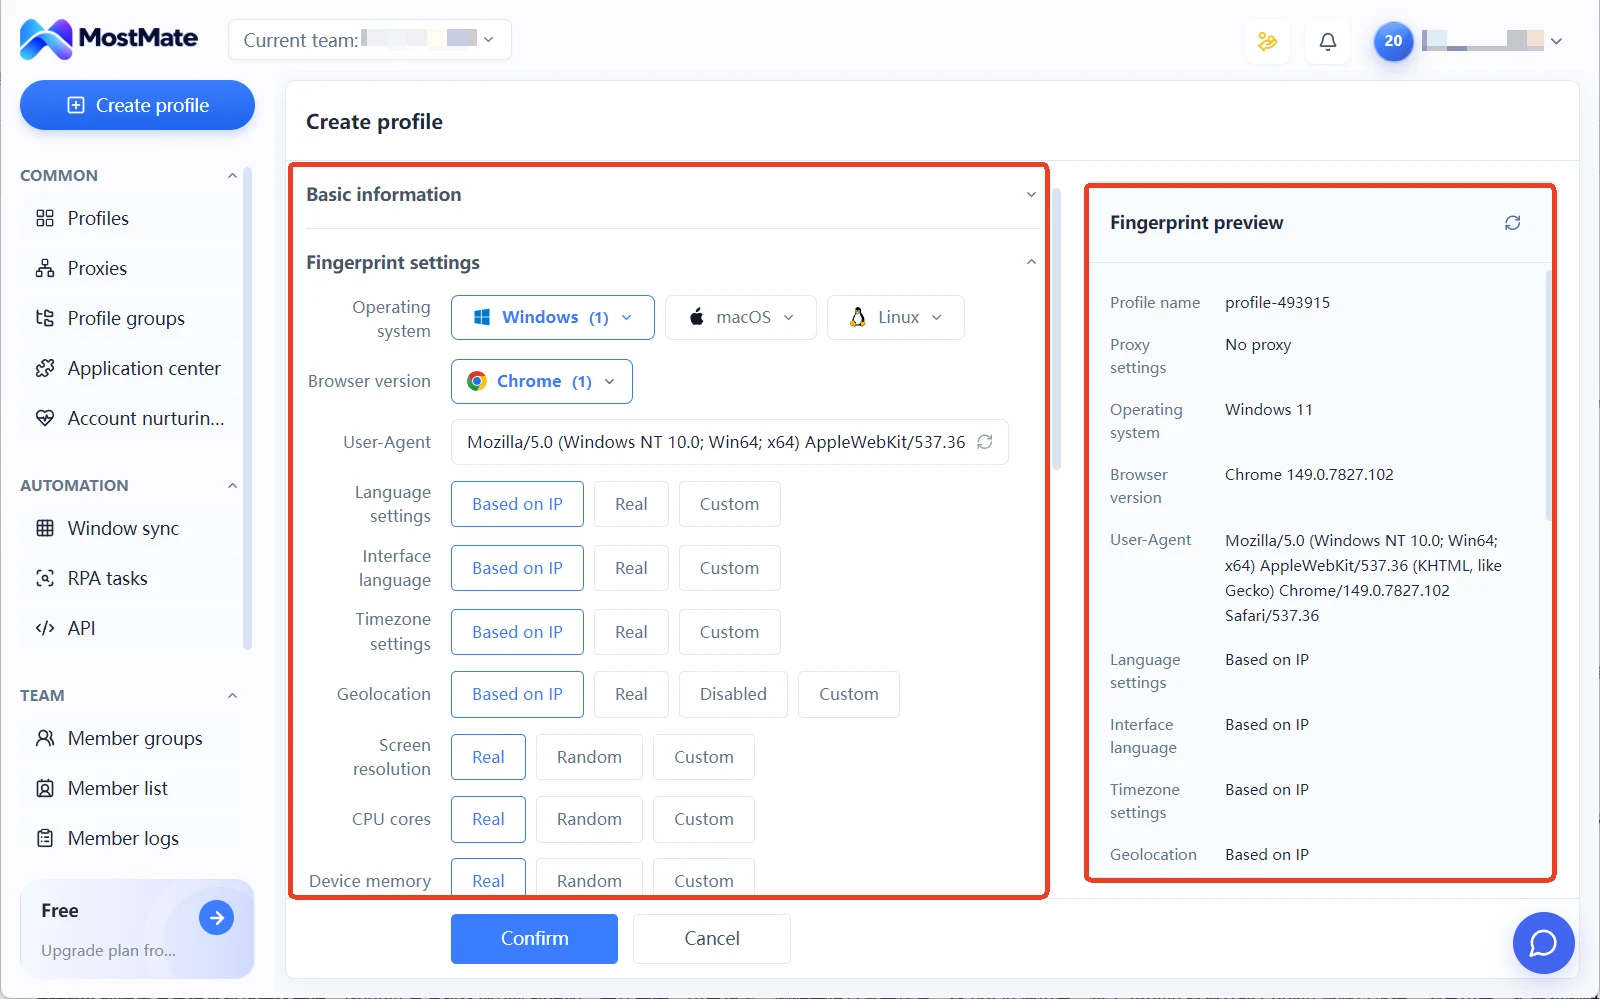
Le sens de « cohérent » apparaît dans une comparaison. Un UA Windows associé à un GPU macOS, une IP américaine associée au fuseau UTC+8 : ces combinaisons, aléatoires paramètre par paramètre mais contradictoires entre elles, se remarquent plus que l'absence totale d'outil. À l'inverse, un navigateur Windows 11 avec un GPU et un WebGL assortis, une IP américaine avec le fuseau de New York : là, on croit voir une vraie machine. Jusqu'où isoler et où placer la limite, l'article principe de l'isolation d'environnement l'explique plus en détail.
Trois combinaisons courantes : deux qui tiennent, une de trop
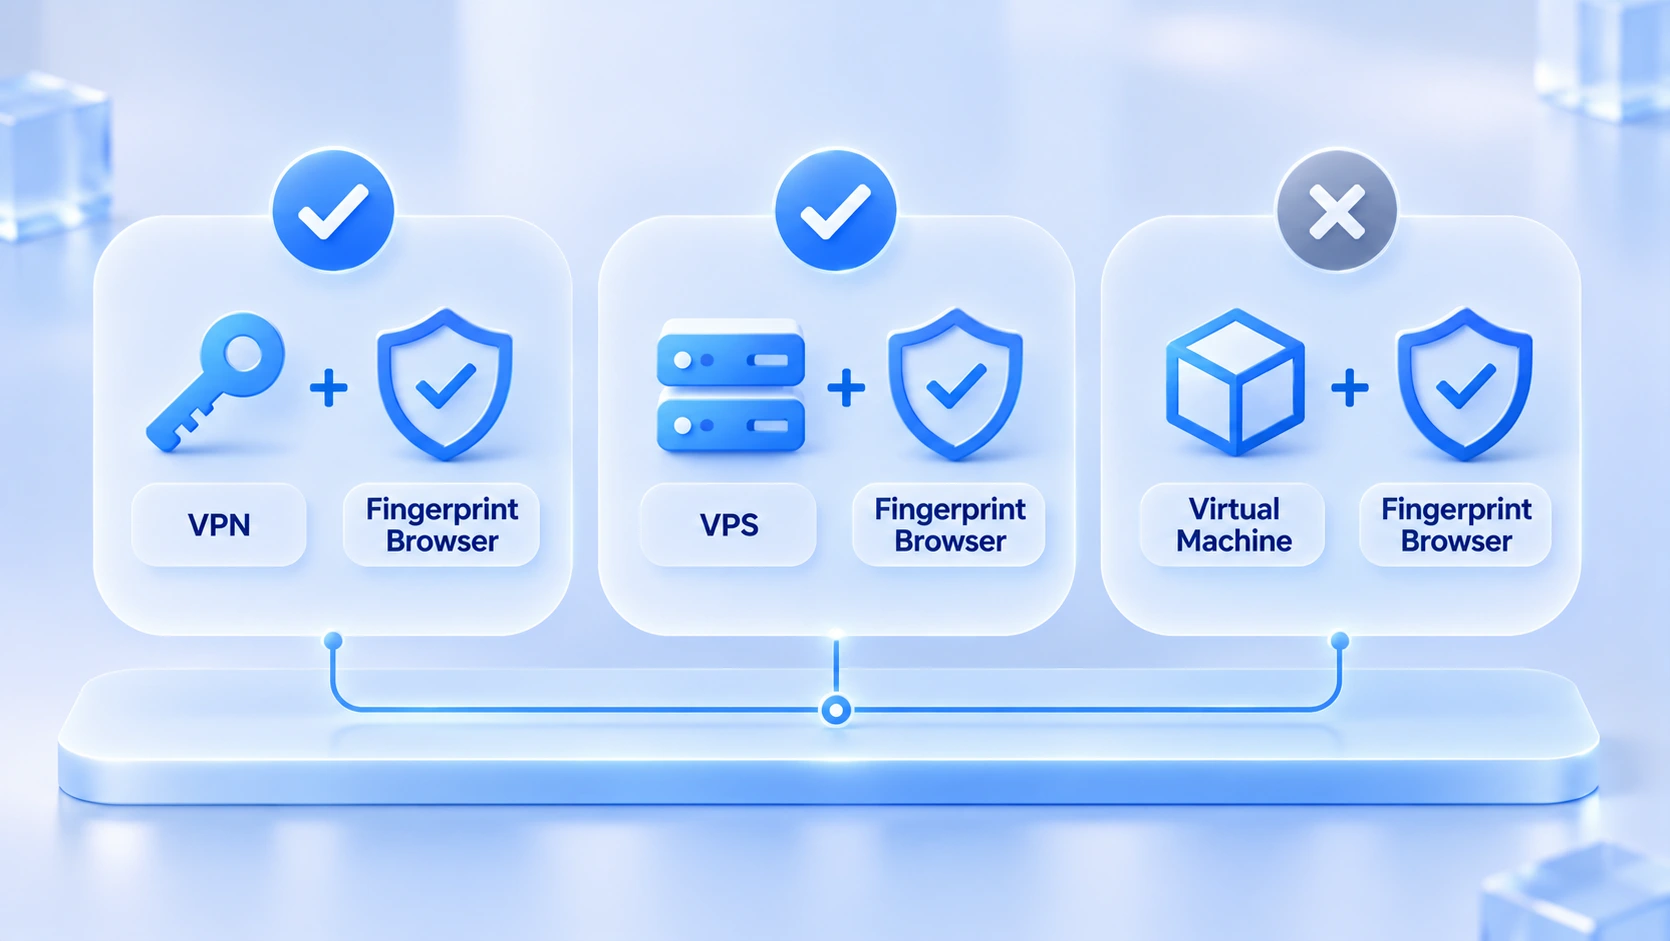
Les quatre outils se répartissent par couches. La superposition tient quand chaque couche est complétée une fois ; elle devient du gaspillage quand elle se répète sur la même couche. Trois combinaisons sont fréquentes :
1. La combinaison VPN plus navigateur anti-détection n'est pas conseillée sur la durée. Le VPN reprend l'IP de sortie maintenue par le proxy et casse la cohérence. Pour changer de sortie, configurez directement un proxy dans l'environnement.
2. VPS plus navigateur anti-détection est une combinaison valide. Elle convient pour héberger les environnements dans le cloud ou les partager en équipe. Avant de vous lancer, vérifiez la faisabilité du déploiement : l'article dédié aux serveurs cloud contient une liste de contrôle.
3. Machine virtuelle plus navigateur anti-détection revient à investir deux fois. La partie des signaux de la couche appareil que la VM modifie est déjà couverte par le navigateur anti-détection. L'imbrication de plusieurs couches ralentit aussi les opérations quotidiennes.
Choisir selon son objectif d'usage
La conclusion par couches tient dans un tableau. Trouvez la ligne qui correspond à votre objectif.
| Votre objectif | Solution suffisante | Raison |
|---|---|---|
| Navigation privée quotidienne, Wi-Fi public | VPN | Un tunnel chiffré suffit, coût minimal |
| Travail distant fixe, scripts permanents | VPS | Serveur distant permanent, position stable |
| Tester un ancien OS, isoler un logiciel | Machine virtuelle | Se crée et s'efface à volonté, sans impact |
| Gérer plusieurs comptes dans un navigateur | Navigateur anti-détection | Un environnement par compte, signaux isolés |
| Collaboration en équipe multi-comptes | Navigateur anti-détection | Droits par groupe, environnements assignés |
| Gagner en efficacité à grande échelle | Navigateur anti-détection | Fenêtres synchronisées, actions par lot |
Ne jamais acheter deux fois la même couche : c'est la règle d'or du choix.
Le tableau ne mentionne pas de combinaison VPN plus machine virtuelle : les deux outils traitent la même couche, et l'achat simultané révèle généralement un besoin encore flou.
Questions fréquentes
Peut-on gérer plusieurs comptes sur un seul VPS ?
Techniquement possible, à deux conditions. Chaque compte doit disposer de son propre environnement de navigateur, au lieu d'un Chrome partagé. Les plages d'IP de data center du VPS subissent un examen plus strict que les IP résidentielles. Quand le nombre de comptes grandit, l'unicité de l'IP devient un goulot, et un proxy indépendant devient généralement nécessaire.
Quand la machine virtuelle reste-t-elle utile ?
Pour les scénarios liés au lieu d'exécution, pas aux comptes. Tester la compatibilité d'un logiciel sur un ancien système, ou isoler un paquet d'installation d'origine douteuse : ces tâches, la VM les fait bien. Mais s'appuyer sur elle pour résoudre l'empreinte multi-comptes, c'est viser à côté.
Avec un budget limité, quelle est la combinaison la plus économique ?
Acheter couche par couche. Un proxy facturé à l'usage pour la couche réseau, et la version gratuite du navigateur anti-détection pour la couche navigateur. La version gratuite de MostMate inclut 2 environnements et 2 sièges de membres. Validez d'abord que le flux fonctionne, puis montez en gamme quand les comptes se multiplient : bien moins cher que d'acheter les quatre outils d'emblée.
Conclusion
La frontière entre les quatre outils est la couche de signaux. Le VPN et le proxy gèrent la couche réseau, le VPS et la machine virtuelle fournissent une machine, le navigateur anti-détection s'occupe de la couche navigateur. La vraie difficulté du multi-comptes n'a jamais résidé dans l'achat de matériel. Rendre les trois couches de signaux de chaque compte indépendantes et cohérentes entre elles : c'est là le gros du travail, désormais pris en charge par les outils. Une fois les environnements créés, pour organiser les opérations quotidiennes, consultez la répartition par secteur dans les cas d'usage multi-comptes.
Pour vérifier par vous-même, téléchargez MostMate et parcourez le flux complet, de la création d'un environnement au tableau de bord des comptes.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



