
Navegador fingerprint, VPN, VPS e máquina virtual: qual a diferença? Entenda de uma vez pelas camadas de sinal
Conclusão principal: as quatro ferramentas não competem na mesma camada. A VPN troca apenas a saída de rede; VPS e máquina virtual mudam o local de execução e a carcaça de hardware, sem tocar nos sinais da camada do navegador; o navegador fingerprint reescreve esses sinais diretamente e deixa a camada de rede por conta do proxy. Para anonimato no dia a dia, a VPN basta; para multiconta, o protagonista é o navegador fingerprint, o VPS pode servir de suporte e a VPN cede lugar ao proxy. A indicação também é direta: uso cotidiano, VPN; multiconta, o componente principal é o navegador fingerprint; nuvem ou equipe compartilhada, adicione um VPS.
Não são poucos os que compram os quatro conceitos misturados. Compram primeiro um ano de VPN e as contas continuam sendo limitadas. Depois alugam um VPS em busca de uma saída estável, e os bloqueios seguem. Por fim instalam uma máquina virtual, e a operação diária fica tão trabalhosa que desistem. Dinheiro gasto três vezes, problema no mesmo lugar: nenhuma das três ferramentas mexe na camada de sinal que as plataformas realmente coletam.
MostMate é um navegador fingerprint com IA e é fácil de usar para iniciantes. O que ele faz é bem concentrado: dar a cada conta um ambiente de navegador independente. Este artigo divide as quatro ferramentas pelas camadas de sinal que as plataformas coletam, para você saber o que comprar e o que vale combinar.
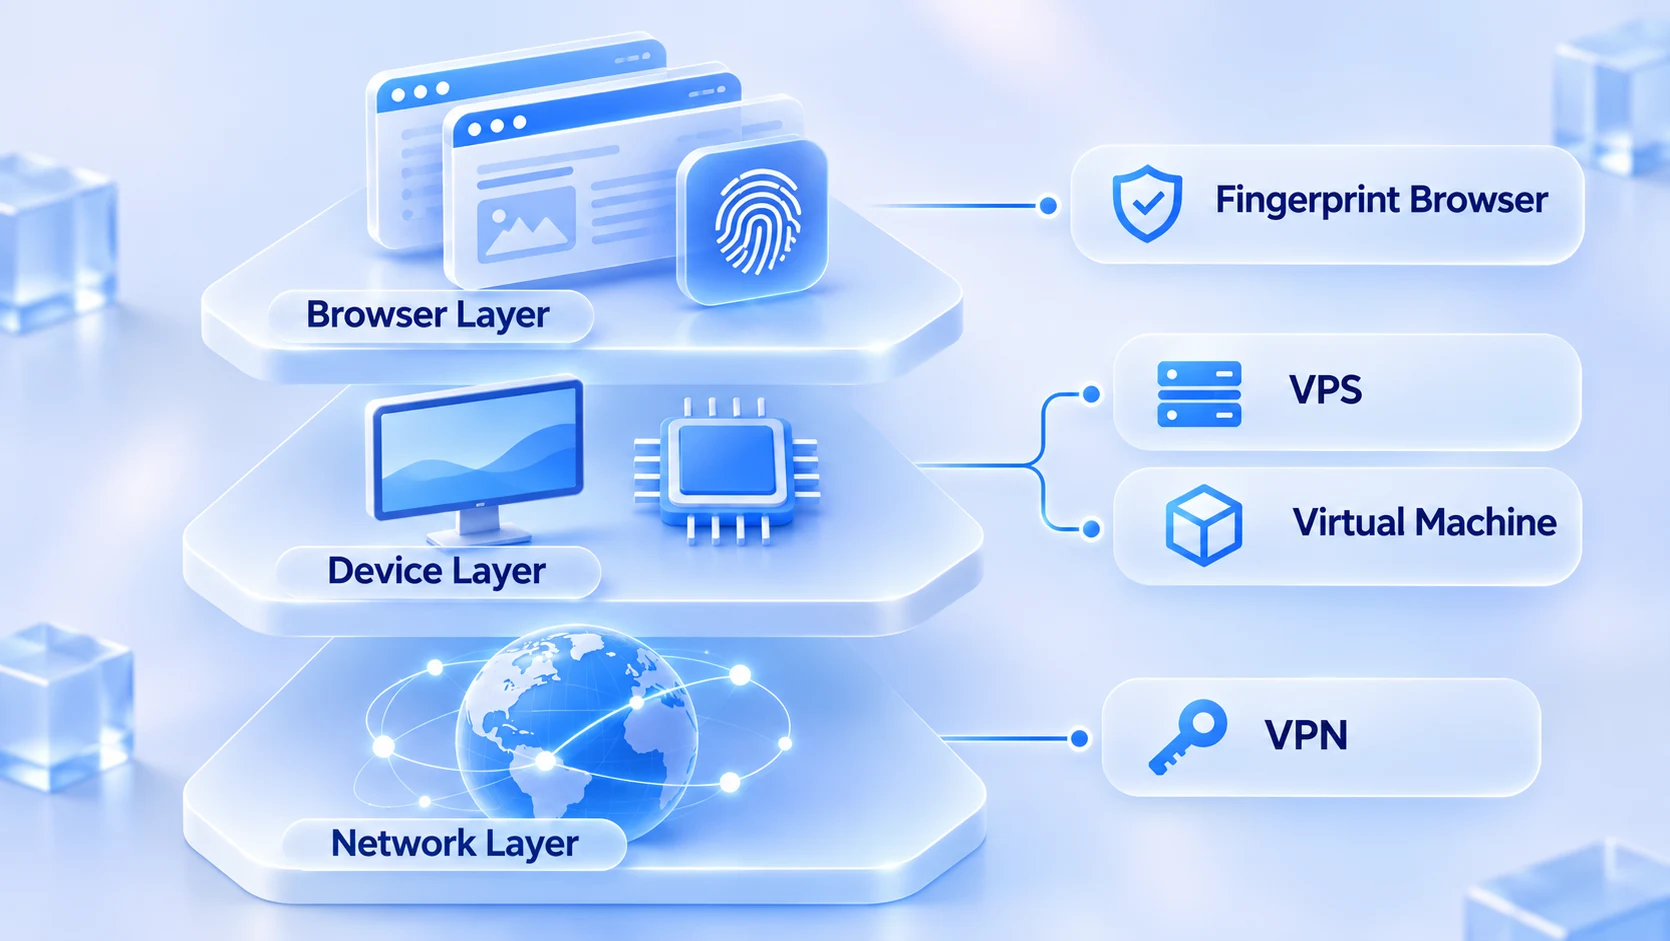
A plataforma vê três camadas de sinal; cada ferramenta cobre uma parte
Para distinguir as quatro ferramentas, veja primeiro o que a plataforma coleta. O site do MostMate divide os sinais de ambiente em três camadas. A camada de dispositivo olha sistema operacional, GPU e tela; a camada do navegador, User-Agent, WebGL e armazenamento local; a camada de rede, IP, fuso horário e idioma. Além dessas três, sinais de comportamento como ritmo de cliques e intervalos entre ações também entram na avaliação. Isso pertence aos hábitos de operação e não será detalhado aqui.
Aplicando essa divisão, o papel de cada ferramenta fica claro. VPN e proxy só tocam a camada de rede. VPS e máquina virtual fornecem uma máquina completa e mudam parte dos sinais de dispositivo. O navegador fingerprint é o único dos quatro que reescreve a camada do navegador. A maioria gasta dinheiro à toa porque a ferramenta não está na mesma camada do sinal que precisa bloquear.
VPN e VPS: ambos mexem na rede, em pontos diferentes
O princípio da VPN é simples: cria um túnel criptografado entre você e o site de destino, e o tráfego sai pelo servidor do provedor. A página educativa da Malwarebytes o resume como uma ferramenta que protege a privacidade da transmissão de rede. O enquadramento é correto: ela cuida do transporte, não da identidade do navegador.
No cenário multiconta, a VPN tem duas limitações inevitáveis. Primeiro, o IP de saída é compartilhado por muitos usuários e a reputação já está gasta. As reações em cadeia depois que um bloco de IP é marcado pela plataforma foram analisadas no artigo bloqueio de IP e qualidade de proxy. Segundo, o túnel criptografado cobre apenas o IP; fuso horário e idioma do navegador ficam expostos. Um nó dos Estados Unidos com fuso horário de UTC+8 é uma contradição que qualquer sistema de risco percebe de imediato.
Um VPS é um servidor remoto alugado de um provedor de nuvem: você conecta e opera à distância, e o IP vem do data center. Ele entrega mais que a VPN, uma máquina completa, e os sinais de dispositivo realmente mudam. As limitações também são duas. Blocos de IP de data center são alvo prioritário das plataformas, com taxa de aprovação naturalmente baixa em registros e logins. Os sinais do navegador dependem do que você instala lá. Num VPS limpo, dez contas compartilhando um Chrome mantêm fingerprints idênticas.
Sobre como escolher o IP e o trade-off entre fixo e dinâmico, há um artigo comparativo dedicado. Não vamos detalhar aqui.
Máquina virtual: a carcaça muda, os sinais do navegador ficam
A lógica da máquina virtual é próxima à do VPS, trocando o servidor remoto por um computador virtual dentro da própria máquina; a escolha comum é o VirtualBox de código aberto. Sua alteração na camada de dispositivo é até menos profunda que a do VPS. Resolução de tela e informações de GPU costumam passar direto da máquina host, e o relógio segue o host. Os próprios traços de virtualização são pontos negativos em parte dos sistemas antifraude.
O custo real está na manutenção. Cada máquina virtual exige instalar sistema, navegador e proxy, com disco a partir de dezenas de GB. Rodar dez máquinas virtuais dobra a exigência de memória. Tanto investimento para mudar uma camada que já não se muda direito. Entre as quatro ferramentas, tem o pior retorno sobre o investimento.
Navegador fingerprint: reescreve por completo a camada do navegador
Das quatro ferramentas, apenas o navegador fingerprint trata a camada do navegador como seu objeto principal de trabalho. O MostMate cria um ambiente de navegador independente para cada conta. Cookies, armazenamento local, sessões e cache ficam isolados. Parâmetros de fingerprint como sistema operacional, GPU, Canvas, WebGL, fontes e WebRTC são configurados em conjunto, e o proxy é vinculado por ambiente, trazendo a camada de rede para o mesmo controle. O site resume o objetivo do isolamento em quatro palavras: independente, consistente, real e estável. Os parâmetros não devem apenas diferir entre si; combinados, precisam fazer sentido como um dispositivo real.
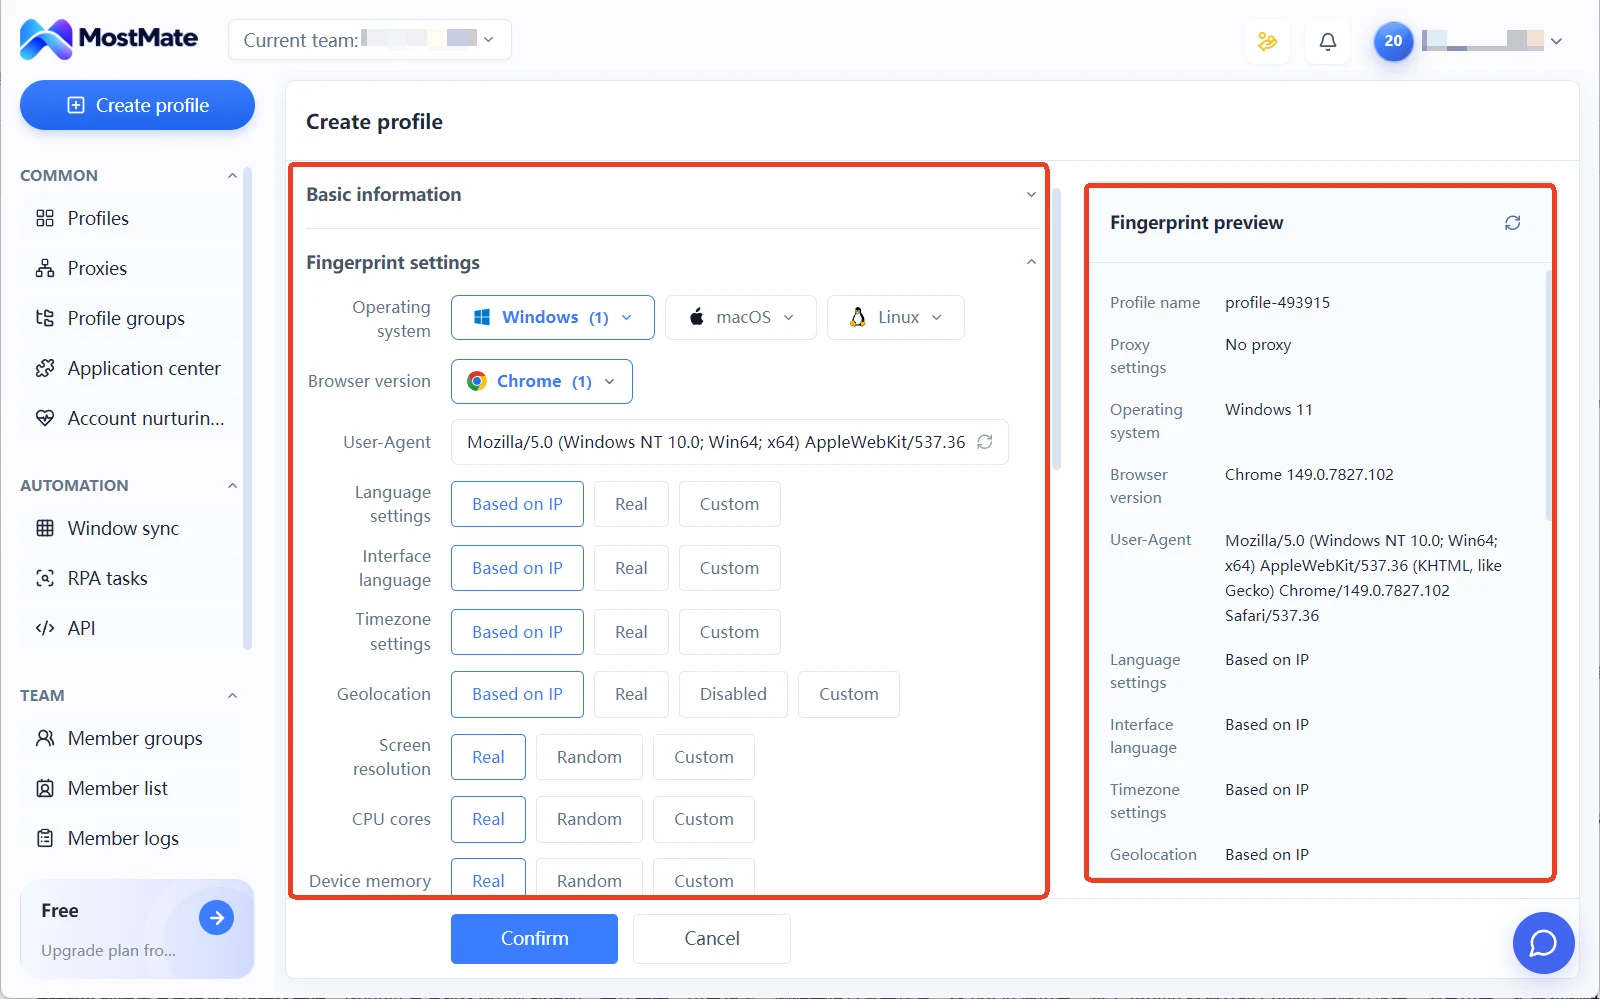
O sentido de consistência aparece num contraste simples. Um UA do Windows com GPU de macOS, um IP dos EUA com fuso horário de UTC+8. Combinações assim, aleatórias e conflitantes entre si, chamam mais atenção do que não usar ferramenta nenhuma. Ao contrário, um navegador do Windows 11 com GPU e WebGL correspondentes, e um IP dos EUA com fuso de Nova York, sim parece um dispositivo real. Até onde isolar e onde ficam os limites é explicado com mais detalhe no artigo princípios do isolamento de ambiente.
Três combinações comuns: duas funcionam, uma é redundante
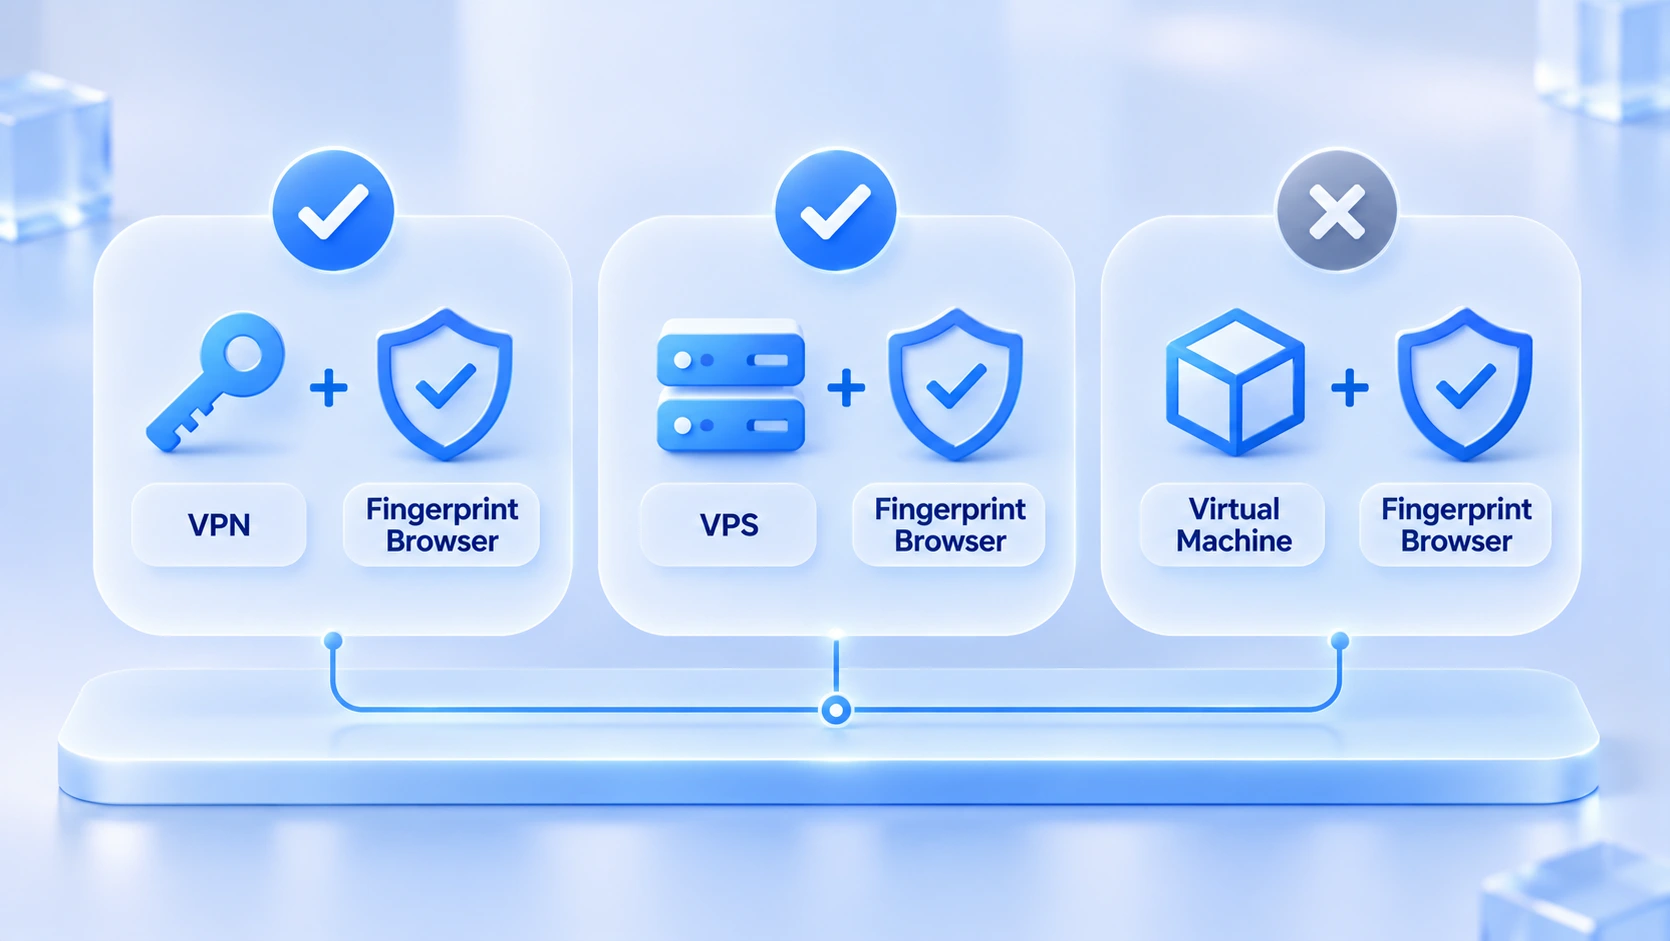
As quatro ferramentas têm relação de camadas. Combinar completando camadas funciona; repetir camadas é desperdício. Há três combinações comuns:
1. VPN com navegador fingerprint não é recomendada a longo prazo. A VPN toma para si o IP de saída mantido pelo proxy e quebra a consistência. Para trocar de saída, configure o proxy direto no ambiente.
2. VPS com navegador fingerprint é uma combinação válida. Serve para levar os ambientes à nuvem ou para equipes compartilharem um conjunto de ambientes. Antes de começar, verifique a viabilidade de implantação; o artigo sobre servidores em nuvem tem um checklist.
3. Máquina virtual com navegador fingerprint é investimento duplicado. A parte da camada de dispositivo que a máquina virtual muda já está coberta pelo navegador fingerprint. O aninhamento de camadas ainda atrasa a operação diária.
Escolha conforme seu objetivo
A conclusão em camadas cabe numa tabela. Encontre a sua linha pelo objetivo.
| Seu objetivo | Solução suficiente | Motivo |
|---|---|---|
| Privacidade no dia a dia, Wi-Fi público | VPN | Basta um túnel criptografado, custo mínimo |
| Máquina remota fixa, scripts residentes | VPS | Host remoto sempre ligado, posição estável |
| Testar compatibilidade e isolar riscos | Máquina virtual | Cria e apaga à vontade, sem afetar o host |
| Gerenciar várias contas num navegador só | Navegador fingerprint | Um ambiente por conta, sinais independentes |
| Equipe multiconta com divisão de trabalho | Navegador fingerprint | Permissões por grupo ligam ambiente e pessoa |
| Escalar contas e ganhar eficiência | Navegador fingerprint | Sincronia e lote se apoiam no isolamento |
Não compre duas ferramentas da mesma camada: é a regra básica da escolha.
A tabela não traz combinações como VPN com máquina virtual, porque as duas resolvem problemas da mesma camada; comprar as duas juntas geralmente indica uma necessidade ainda mal definida.
Perguntas frequentes
Rodar várias contas num único VPS funciona?
Tecnicamente possível, mas dois pré-requisitos importam. Cada conta precisa de um ambiente de navegador próprio, em vez de compartilhar um Chrome. O bloco de IP do data center passa por uma triagem mais rigorosa que a de IPs residenciais. Com a escala crescendo, a unicidade do IP vira gargalo, e o normal é combinar com proxies dedicados.
Quando a máquina virtual ainda é necessária?
Cenários ligados ao local de execução, não às contas. Por exemplo, testar a compatibilidade de um software em sistemas antigos ou isolar instaladores de origem duvidosa. Nisso a máquina virtual é boa. Mas usá-la para resolver fingerprints multiconta é errar o alvo desde o início.
Com orçamento limitado, qual a combinação mais econômica?
Compre por camada. Na camada de rede, um proxy com cobrança por uso; na camada do navegador, comece pela versão gratuita do navegador fingerprint. A versão gratuita do MostMate inclui 2 ambientes e 2 vagas de membro. Valide o fluxo primeiro e faça upgrade quando a escala crescer: sai bem mais barato que comprar as quatro ferramentas de uma vez.
Conclusão
A linha que separa as quatro ferramentas é a camada de sinal. VPN e proxy cuidam da camada de rede; VPS e máquina virtual fornecem uma máquina; o navegador fingerprint cuida da camada do navegador. O que realmente é difícil na operação multiconta nunca esteve na compra de equipamentos. Manter as três camadas de sinal de cada conta independentes e, ao mesmo tempo, coerentes entre si, é o grosso do trabalho, e hoje isso já é feito pelas ferramentas. Depois de montar os ambientes, veja no artigo cenários de uso multiconta como organizar as tarefas por setor.
Para verificar na prática, baixe o MostMate e percorra o fluxo completo, da criação de ambiente ao painel de contas.

MOSTMATE
Gestão segura de múltiplas contas, sem complicação
Comece com sua primeira conta e use MostMate para construir operações multicontas mais seguras, inteligentes e eficientes.
- Perfis independentes. Identidades consistentes.
- Automação com IA · Saúde das contas · Operações em equipe



