
Moet een account aan een omgeving gekoppeld blijven? De risico's van vaak wisselen van omgeving en de vaste aanpak
“Het wachtwoord was toch goed, waarom dan die melding van een afwijkende login?” Bij het beheren van meerdere accounts duikt deze vraag vaak op na het wisselen van omgeving. Gisteren draaide het account nog probleemloos in de ene omgeving, en vandaag staat er na een login vanuit een andere omgeving meteen een verificatiemail in de bus. Velen wijten het aan de proxy of aan pech, maar de echte variabele is de koppeling tussen account en omgeving.
Een platform herkent wie er inlogt aan de combinatie van logingegevens, browserkenmerken en netwerkuitgang. Wissel je van omgeving, dan wordt dat hele pakket in één keer vervangen en noteert het logboek een onbekend apparaat. Vaak inloggen vanuit een wisselende omgeving betekent dat de loginhistorie van het account steeds opnieuw een signaal van een nieuw apparaat laat zien. Verificaties en risicocontroles volgen dat signaal.
MostMate is een fingerprint browser voor het beheren van meerdere accounts en bereidt voor elk account een eigen browseromgeving voor, waarbij Cookie en logingegevens per omgeving apart worden bewaard. Dit artikel legt uit waaraan het platform hetzelfde apparaat herkent, welke accounts een wissel van omgeving niet aankunnen, hoe je de koppeling vastlegt en wat de veilige aanpak is als wisselen echt nodig is.
Waaraan een platform “hetzelfde apparaat” herkent
Om te bepalen of het werk vanaf hetzelfde apparaat gebeurt, kijkt het platform eerst naar de logingegevens die in de browser zijn bewaard, en pas daarna naar apparaatkenmerken en netwerkuitgang.
De loginstatus wordt doorgaans in de Cookie bewaard. De uitleg over HTTP Cookies op MDN omschrijft de Cookie als een klein stukje data dat de server verstuurt, de browser bewaart en dat bij volgende requests meegaat; het vasthouden van de sessie rust op dit mechanisme. Wissel je van omgeving, dan ontbreekt die data in de nieuwe omgeving, is er geen sessie om vast te houden en resteert alleen een volledige login vanaf nul.
Op de officiële helppagina van Steam staat het ronduit: bij een login vanaf een niet-herkend apparaat is een extra verificatiecode nodig. Wanneer hetzelfde apparaat herhaaldelijk om verificatie van een “nieuw apparaat” wordt gevraagd, noemt de officiële hulp als veelvoorkomende oorzaak dat de browser de Cookie niet heeft opgeslagen. Vertaald naar de wereld van de fingerprint browser is de conclusie helder. De nieuwe omgeving heeft geen oude logingegevens, dus het platform behandelt haar als een apparaat dat het nog nooit heeft gezien.
Naast de logingegevens zijn apparaatkenmerken en netwerkuitgang de andere twee signaallagen. Browserversie, schermresolutie, tijdzone en lettertypes worden door de omgeving bepaald, het uitgaande IP door de proxy. Bij een gewone gebruiker blijven die lagen lang hetzelfde. Inloggen vanuit een nieuwe omgeving wisselt het hele pakket tegelijk, en het opgestapelde signaal van een nieuw apparaat is veel sterker dan alleen een ander IP. Veel platforms sturen standaard een verificatiemail bij een login vanaf een nieuwe locatie of een nieuw apparaat. Voor een privéaccount is dat bescherming, bij het beheren van meerdere accounts is het een bron van steeds terugkerende onderbrekingen.
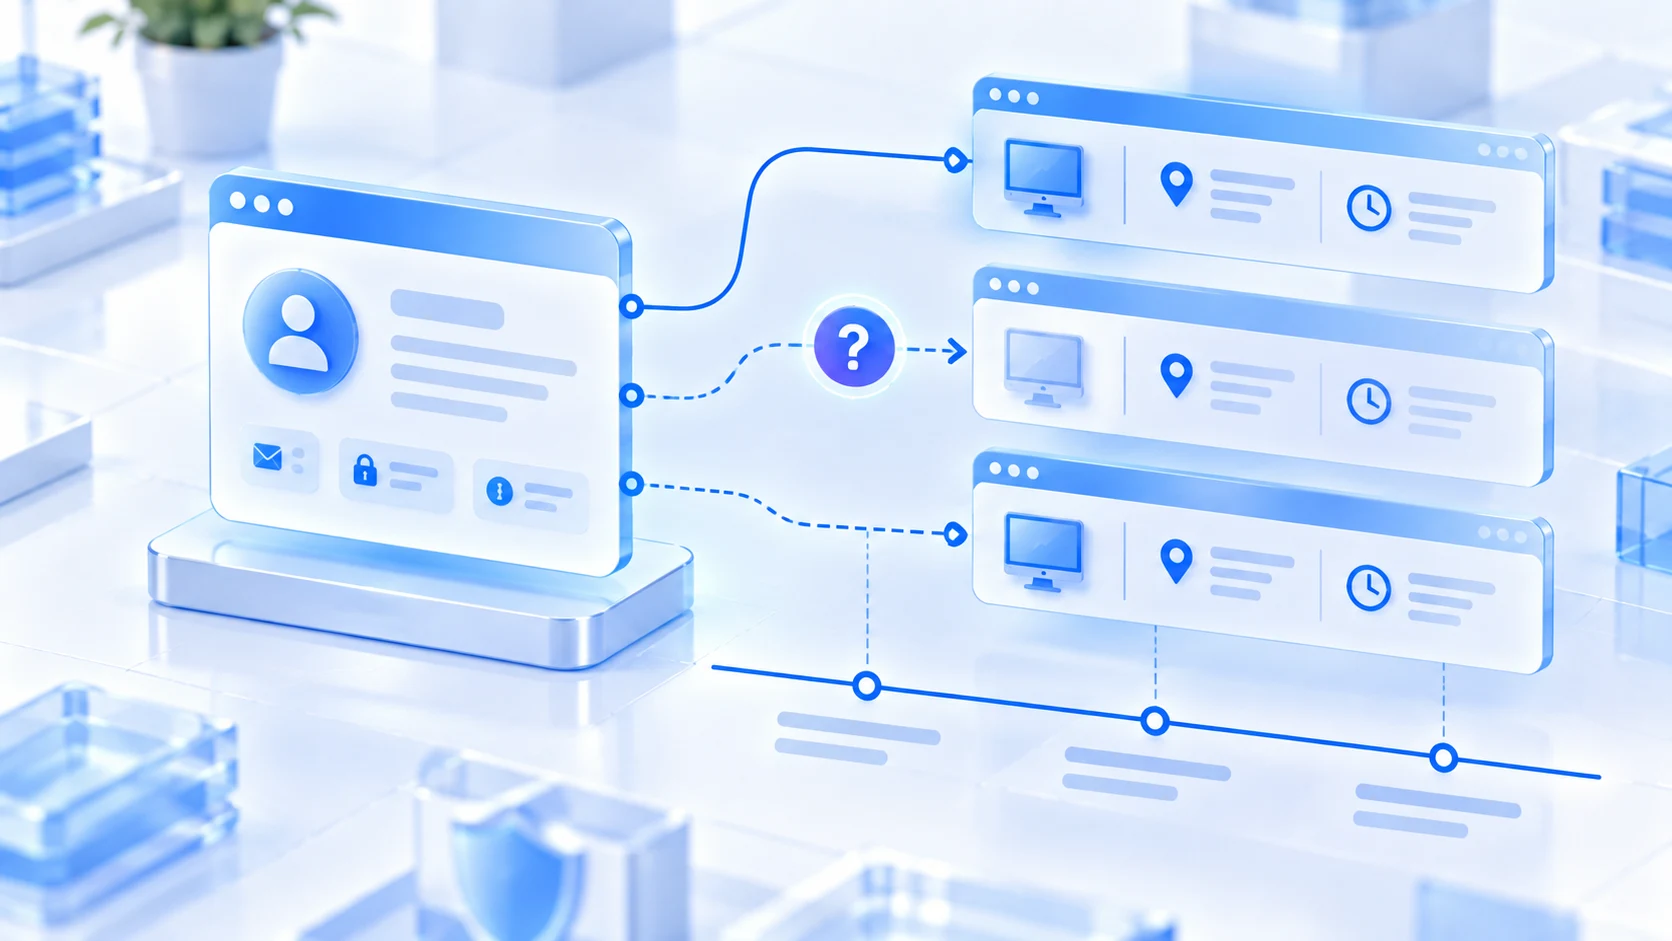
Zo stapelt het risico zich op bij vaak wisselen van omgeving
De prijs van een omgewisselde omgeving groeit per wissel. Af en toe wisselen en voortdurend wisselen zijn problemen van een heel andere orde.
- Sessies vallen steeds opnieuw weg: de logingegevens blijven in de oude omgeving achter, in de nieuwe is er geen bruikbare sessie en elke keer volgt opnieuw inloggen en wachten op verificatie.
- Steeds meer verificaties: het signaal van een nieuw apparaat bovenop een nieuwe uitgaande IP zet het account op een voorzichtiger controleroute van het platform; bij al maar iets grotere acties kan een verificatie opduiken.
- Vertrouwensgeschiedenis bouwt moeilijk op: de betrouwbaarheid van een account hangt aan de loginhistorie; bij frequente wissels van apparaat komt een stabiel vertrouwensprofiel er niet.
- Geen houvast bij het speuren naar oorzaken: als er iets misgaat en je bladert terug door de loginlogboeken, liggen er tientallen nieuwe apparaten naast elkaar en is niet meer te herleiden welke actie de risicocontrole uitlokte.
Beide gebruikswijzen naast elkaar zeggen het meest. Een account dat altijd vanuit dezelfde omgeving inlogt, toont het platform na een halfjaar hetzelfde apparaat, dezelfde regio, hetzelfde stel browserkenmerken, en verificaties verschijnen maar zelden. Een account dat ronddraait tussen drie omgevingen laat in datzelfde halfjaar drie apparaten en twee, drie regio's in de loginhistorie achter, en het risicosysteem moet elke keer opnieuw beoordelen of de loggende echt de eigenaar is. Het eerste spaart zekerheid op, het tweede signalen die nog gecontroleerd moeten worden; het verschil zit in het loginprofiel dat in een halfjaar is opgebouwd.
Scheid ook het wisselen van omgeving van het wisselen van IP. Wie alleen het IP wisselt, laat apparaat en logingegevens staan en de verandering in risicosignalen blijft beperkt. Wisselen de omgeving mee, dan veranderen kenmerken, gegevens en uitgang tegelijk en stapelen de signalen zich in een compleet ander tempo. Een vaste omgeving en een vaste proxy verdienen dezelfde prioriteit.
Welke accounts een wissel van omgeving niet aankunnen
De gevoeligheid van accounts verschilt. Ook de eisen aan de stabiliteit van de omgeving horen daarop mee te lopen.
- Zeer gevoelig: backends van webwinkels, advertentieaccounts, betaal- en incassorekeningen; bij dit soort accounts geldt een wissel van de loginomgeving al snel als belangrijk risicosignaal, dus houd ze vanaf de registratie in één en dezelfde omgeving.
- Middel: hoofdaccounts op social media; doe de dagelijkse publicaties en interacties vanuit een vaste omgeving, een enkele verificatie is acceptabel, voortdurend wisselen is niet nodig.
- Tolerant: alleen-lezen browsen, tijdelijke tests, weinig waardevolle forumaccounts; de risicodruk is klein en de voornaamste prijs van een wissel is opnieuw inloggen en verificatie.
Deze indeling is een oordeel op basis van operationele ervaring. De risicoregels van platformen zijn niet openbaar en het gewicht van dezelfde handeling verschilt per platform. Welk niveau bij een account past, hangt af van het eerdere gedrag van het platform. Vuistregel: hoe zwaarder en hoe moeilijker terug te halen de activa zijn die in het account zitten, hoe hoger de stabiliteit van de omgeving op de prioriteitenlijst hoort.
Zo leg je account en omgeving in MostMate vast
Zo'n koppeling blijft op het geheugen niet lang staan; pas vastgelegd in een tool klopt hij ook op de lange termijn. In het formulier om een omgeving aan te maken heeft de sectie basisinformatie een veld “Gekoppeld account”; zodra je de accountnaam invult, staat de relatie vanaf dag één in het systeem. De kolom is direct zichtbaar in de lijst met omgevingen, zodat je zelfs bij veel omgevingen in één oogopslag ziet welk account achter welke omgeving zit.
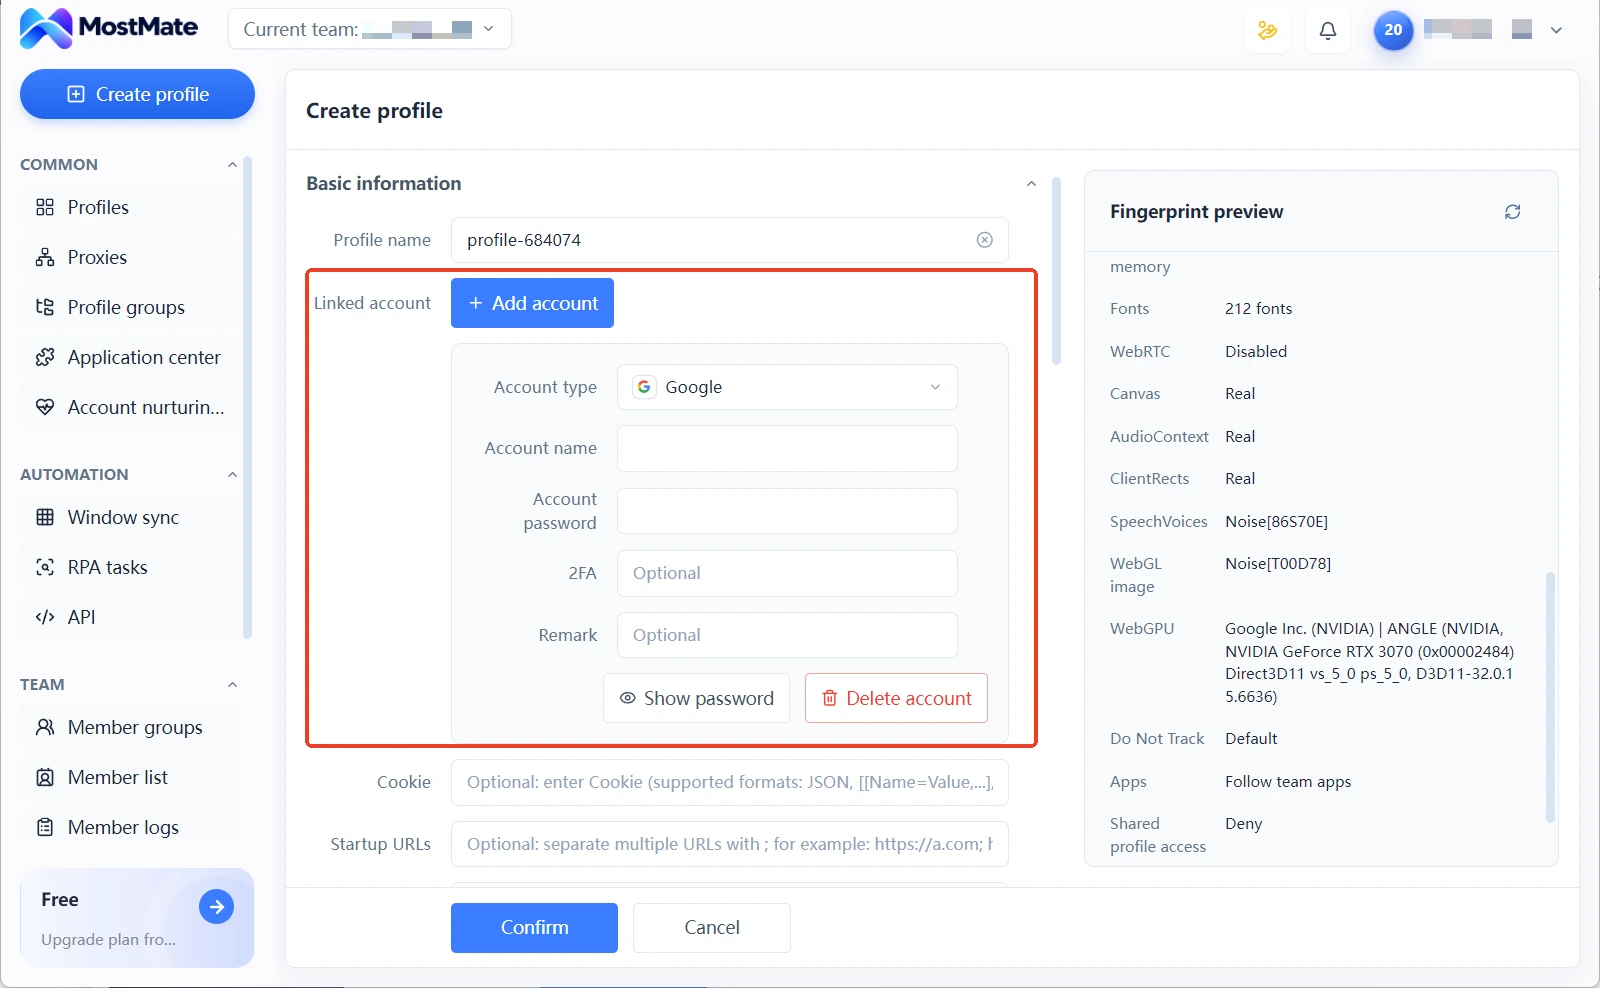
Naast het vastleggen van de relatie werken twee zaken mee. Geef de omgeving een naam volgens het patroon “platform + doel van het account + regio”, noteer in het veld met opmerkingen de registratiedatum, de proxylijn en de laatste configuratiewijziging; samen vormen dit het register van de omgevingen. Groepeer omgevingen per bedrijfslijn, zet accounts van dezelfde reeks in dezelfde groep, dan gaan zoeken en bulkacties vanzelf. Werk je in een team, wijs de omgeving via omgeving delen toe aan de juiste persoon. De gebruiker mag wisselen, de omgeving niet. De logingegevens blijven altijd in de omgeving.
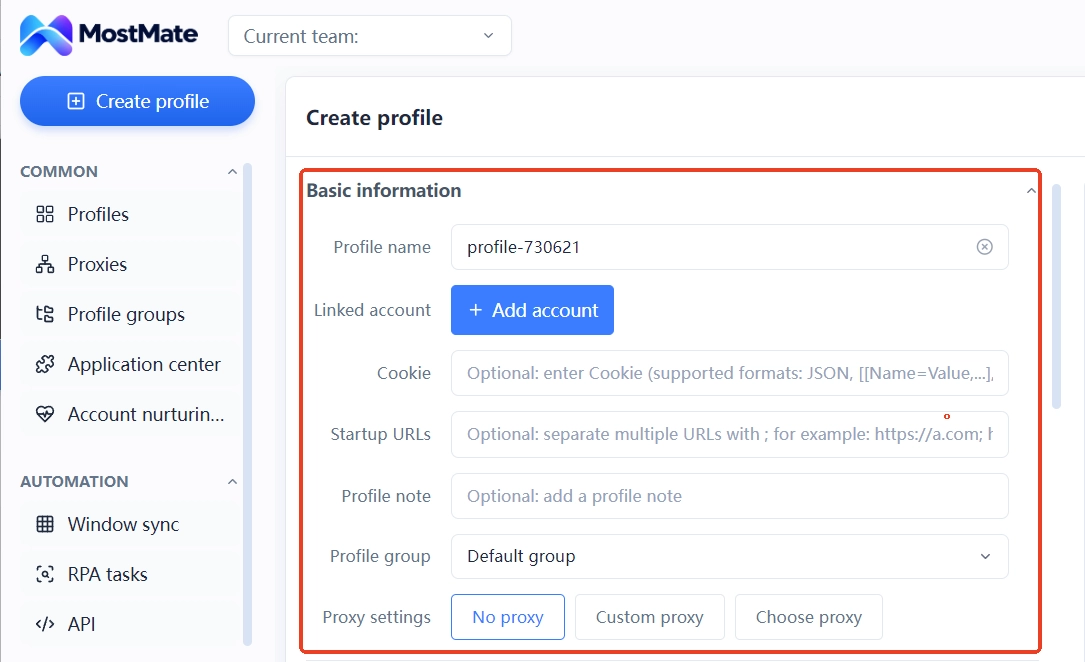
Het register bewaakt de koppeling en de handelingen. Het isoleren van registratiegegevens is een aparte laag en wordt apart geconfigureerd. Draait een account al lang tussen meerdere omgevingen, dan stabiliseer eerst de huidige omgeving en loop daarna de bestaande signalen na met de controlestappen uit de zelfcheck op verbanden tussen accounts; dat is gerichter dan meteen een hele nieuwe configuratie bouwen.
Wanneer een omgeving echt wisselen en hoe je daarna herstelt
Het criterium is of het oude omgeving nog te vertrouwen is, niet de willekeur om te wisselen. Legitieme redenen zijn er in drie soorten: het apparaat is verouderd of af te schrijven, een herinstallatie van het systeem wiste de lokale gegevens, of de bestanden van de omgeving zijn onherstelbaar beschadigd. In die drie situaties is de omgeving niet meer betrouwbaar en brengt verder gebruik nieuwe problemen mee. Redenen als “de oude omgeving is traag” of “ik wil een nieuwe configuratie proberen” los je eerst op binnen de huidige omgeving, zonder die te vervangen.
1、Exporteer eerst het register vóór de wissel. Zet de proxylijn, de opmerkingen en het gekoppelde account van de oude omgeving in een overzicht en bouw de nieuwe omgeving daarnaar op, zonder parameters uit het geheugen in te vullen. 2、Loop de nieuwe omgeving langs de checklist voor een nieuwe omgeving. Houd de regio van de proxy gelijk aan de oude uitgang, stem parameters als taal en tijdzone af met de IP-gebaseerde configuratie en log pas in als de proxytest is geslaagd.
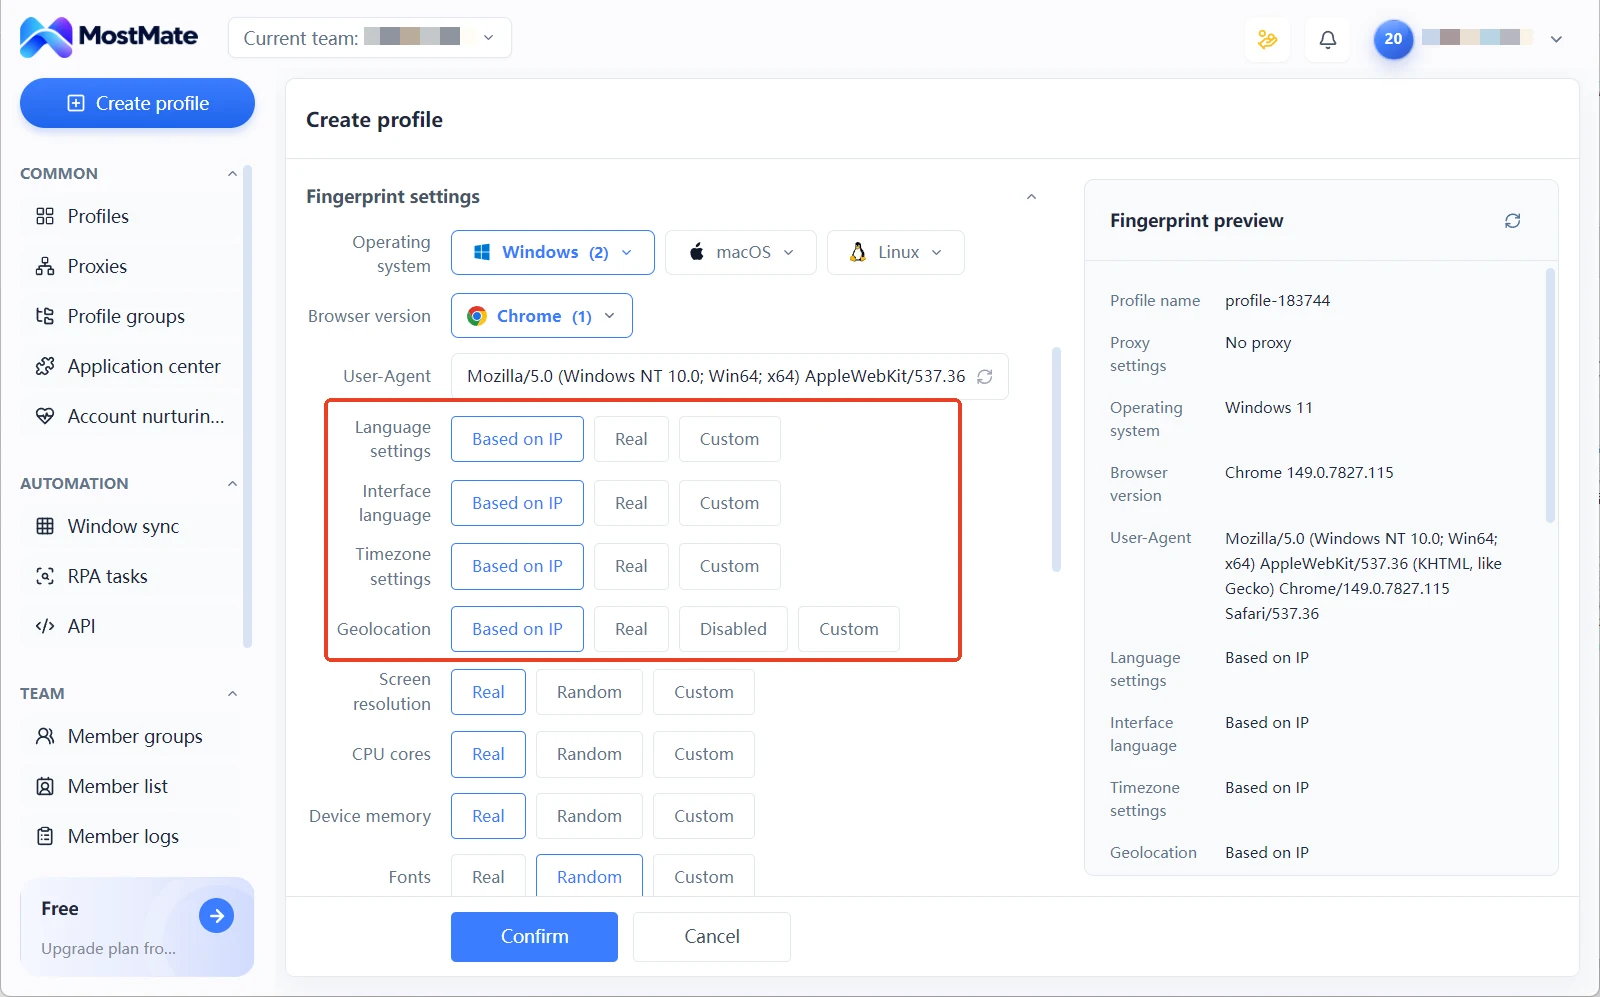
3、Behandel de eerste week of twee na de wissel als gevoelige periode. Begin met activiteiten met laag risico, zoals browsen en gegevens raadplegen, en zet het wijzigen van gegevens, het koppelen van betalingen en bulkpublicaties door, zodat het platform tijd krijgt om de nieuwe combinatie als herkend apparaat te archiveren.
De gevoelige periode regelt de volgorde van handelingen; het account hoeft zelf niet stil te staan.
De oude omgeving die je neerlegt, verdient ook een bestemming. Hij draagt de logingegevens van het oorspronkelijke account en hem zomaar aan een ander account geven betekent twee geschiedenissen door elkaar gooien. Stem eerst het scenario af: de gids voor hergebruik en opschonen van omgevingen geeft criteria voor vier scenario's: hergebruik, opschonen, archiveren en een nieuwe aanmaken. Pas daarna handel je. Archiveren of opschonen is betrouwbaarder dan doorloggen.
Veelgestelde vragen
Is inloggen vanuit een gewisselde omgeving hetzelfde als een ander IP?
Nee. Bij een IP-wissel verandert alleen de netwerkuitgang; apparaatkenmerken en logingegevens blijven in de oorspronkelijke omgeving. Een omgewisselde omgeving vervangt gegevens, kenmerken en uitgang in hun geheel en toont zich aan de platformkant als een compleet nieuw apparaat; de kracht van de risicosignalen zit in beide gevallen op een andere orde van grootte.
Gaat er per se iets mis als een account afwisselend vanuit twee omgevingen inlogt?
Niet noodzakelijk. Een account met laag risico kan lang zonder zichtbare afwijkingen draaien, maar de verificatiefrequentie stijgt met het aantal wissels, en ook de kans dat de risicocontrole afgaat. Een zeer gevoelig account is geen gok waard; bij weinig waardevolle accounts zit de prijs vooral in het herhaalde inloggen. Neem gewoon de indeling uit eerder in het artikel.
Meerdere mensen in het team moeten hetzelfde account gebruiken, hoe pak je dat aan?
Deel de omgeving toe aan de juiste mensen. De persoon mag wisselen, de omgeving niet. De logingegevens blijven altijd in de omgeving. Het wachtwoord in een groepschat gooien en om de beurt inloggen levert enerzijds signalen van meerdere apparaten op en anderzijds onduidelijkheid over wie wat heeft gedaan; omgeving delen is van de twee aanpakken de stabielere.
De omgeving is beschadigd en moet opnieuw worden opgebouwd; krijg het account daar last van?
Opbouwen is een noodoplossing en de impact hangt af van de kwaliteit. Stem de proxyregio af op de oude uitgang, herstel de parameters volgens het register en hanteer na de herbouw het ritme van de gevoelige periode. Deze stappen drukken de onzekerheid van de overgang omlaag en zijn voordeliger dan het account laten vallen en opnieuw beginnen.
Tot slot
Een account aan een omgeving binden komt er in de kern op neer dat de loginhistorie doorloopt blijft. Vaste omgeving, vaste proxy, vaste parameters; alleen dan krijgt de loginhistorie de kans uit te groeien tot een stabiel profiel. Elke login vanuit een verse omgeving stopt weer een nog te controleren record van een nieuw apparaat in dat profiel.
De vaste aanpak is niet ingewikkeld. Koppel het account, geef een naam, vul opmerkingen in en stel de groepen één keer in, onderhoud daarna volgens het register. Het totale kader voor veilig beheer van meerdere accounts kun je naast de landing page veilig beheer van meerdere accounts leggen.
Een nieuw account vanaf de eerste omgeving vastleggen is de goedkoopste aanpak. Op de website van MostMate staat de volledige functiebeschrijving en de client haal je van de downloadpagina.

MOSTMATE
Veilig meerdere accounts beheren, heel eenvoudig
Begin met je eerste account en bouw met MostMate aan veiligere, slimmere en efficiëntere multiaccountactiviteiten.
- Onafhankelijke profielen. Consistente identiteiten.
- AI-automatisering · Accountgezondheid · Teamwerk



