
क्या पेमेंट अकाउंट लिंक हो जाते हैं? LianLian और PingPong जैसे टूल्स के बाइंडिंग सिग्नल और नियम
मुख्य निष्कर्ष: थर्ड-पार्टी पेमेंट टूल्स के लिंकिंग आकलन का मूल एक ही बात है: entity की एकरूपता। इसके ऊपर डिवाइस एनवायरनमेंट और ऑपरेशन रिदम के दो सिग्नल जुड़ते हैं। बाइंडिंग नियम तीन वाक्यों में सिमट जाते हैं: एक entity के लिए एक पेमेंट अकाउंट, और स्टोर ऑथराइज़ेशन तथा डैशबोर्ड लॉगिन हमेशा एक ही फिक्स्ड एनवायरनमेंट में। टूल बदलते या री-बाइंड करते समय एक बार में सिर्फ एक चीज़ बदलें।
Amazon या TikTok स्टोर चलाने वाले ज़्यादातर सेलर्स क्रॉस-बॉर्डर पेमेंट के लिए LianLian, PingPong या WorldFirst जैसे टूल्स इस्तेमाल करते हैं। कई स्टोर्स की रिसीव एक ही पेमेंट अकाउंट से लेना सुविधाजनक और वैध भी है, बशर्ते वे स्टोर्स एक ही कंपनी के नाम पर रजिस्टर्ड हों। जिन मामलों में दिक्कत हुई, वहाँ अक्सर पेमेंट अकाउंट खुद उल्लंघन में नहीं था। समस्या बाइंडिंग रिश्तों में थी: या तो उसमें कोई दूसरी entity घुस गई थी, या पेमेंट डैशबोर्ड के लॉगिन डिवाइस रिकॉर्ड पूरी तरह बिखरे हुए थे।
MostMate मल्टी-अकाउंट ऑपरेशन के लिए एनवायरनमेंट आइसोलेशन देता है। हर अकाउंट को एक अलग ब्राउज़र एनवायरनमेंट मिलता है, लॉगिन डेटा और Cookie अलग-अलग रहते हैं, और एनवायरनमेंट आपस में कुछ शेयर नहीं करते। यह लेख LianLian और PingPong के ऑफिशियल बयानों के आधार पर समझाता है: पेमेंट टूल्स कौन-से लिंकिंग सिग्नल देखते हैं, बाइंडिंग से पहले कौन-सी चेकलिस्ट जाँचें, पेमेंट डैशबोर्ड का एनवायरनमेंट कैसे फिक्स करें, और टूल बदलते वक्त कदम कैसे संभलकर उठाएँ।
पेमेंट टूल्स का रिस्क कंट्रोल “entity, स्टोर, डिवाइस” की तीन-परत वाली चादर देखता है
पेमेंट टूल्स का रिस्क कंट्रोल सिर्फ पेमेंट अकाउंट पर नज़र नहीं रखता; यह फंड फ्लो के साथ-साथ स्टोर, entity और लॉगिन डिवाइस को एक जाल में जोड़ता है। ई-कॉमर्स प्लेटफ़ॉर्म और पेमेंट टूल, दोनों के पास अपना रिस्क कंट्रोल है। प्लेटफ़ॉर्म स्टोर के रजिस्ट्रेशन डेटा और लॉगिन व्यवहार देखता है; पेमेंट टूल KYC entity और फंड की दिशा देखता है। बाइंडिंग ऑथराइज़ेशन दोनों तरफ़ का डेटा जोड़ देता है। किसी भी तरफ़ उभरी असामान्यता इसी चेन से दूसरी तरफ़ पहुँच सकती है।
Entity की एकरूपता इस जाल की रीढ़ है। LianLian के ऑफिशियल सपोर्ट ने “एक अकाउंट पर कई Shopee स्टोर बाइंड करने से लिंकिंग होगी या नहीं” के सवाल का जवाब बिल्कुल साफ दिया। Shopee के अपने लिंकिंग नियम हैं: एक ही entity के स्टोर्स एक ही LianLian अकाउंट के नीचे पेमेंट ले सकते हैं, जबकि अलग entity के स्टोर्स के लिए अलग LianLian अकाउंट चाहिए (देखें LianLian ऑफिशियल सपोर्ट जवाब)।
PingPong ने अपनी एक ऑफिशियल रिस्क चेकलिस्ट में इसी दिशा का स्टैंड दिया। एक अकाउंट TikTok के सभी क्रॉस-बॉर्डर साइट्स मैनेज कर सकता है, लेकिन हर साइट के पेमेंट अकाउंट की entity स्टोर की entity से मेल खानी चाहिए (देखें PingPong ऑफिशियल आर्टिकल)। दोनों लाइसेंस्ड संस्थाओं ने “मल्टी-स्टोर बाइंडिंग” को अपने आप में रिस्क नहीं माना। लकीर entity पर खिंची है।
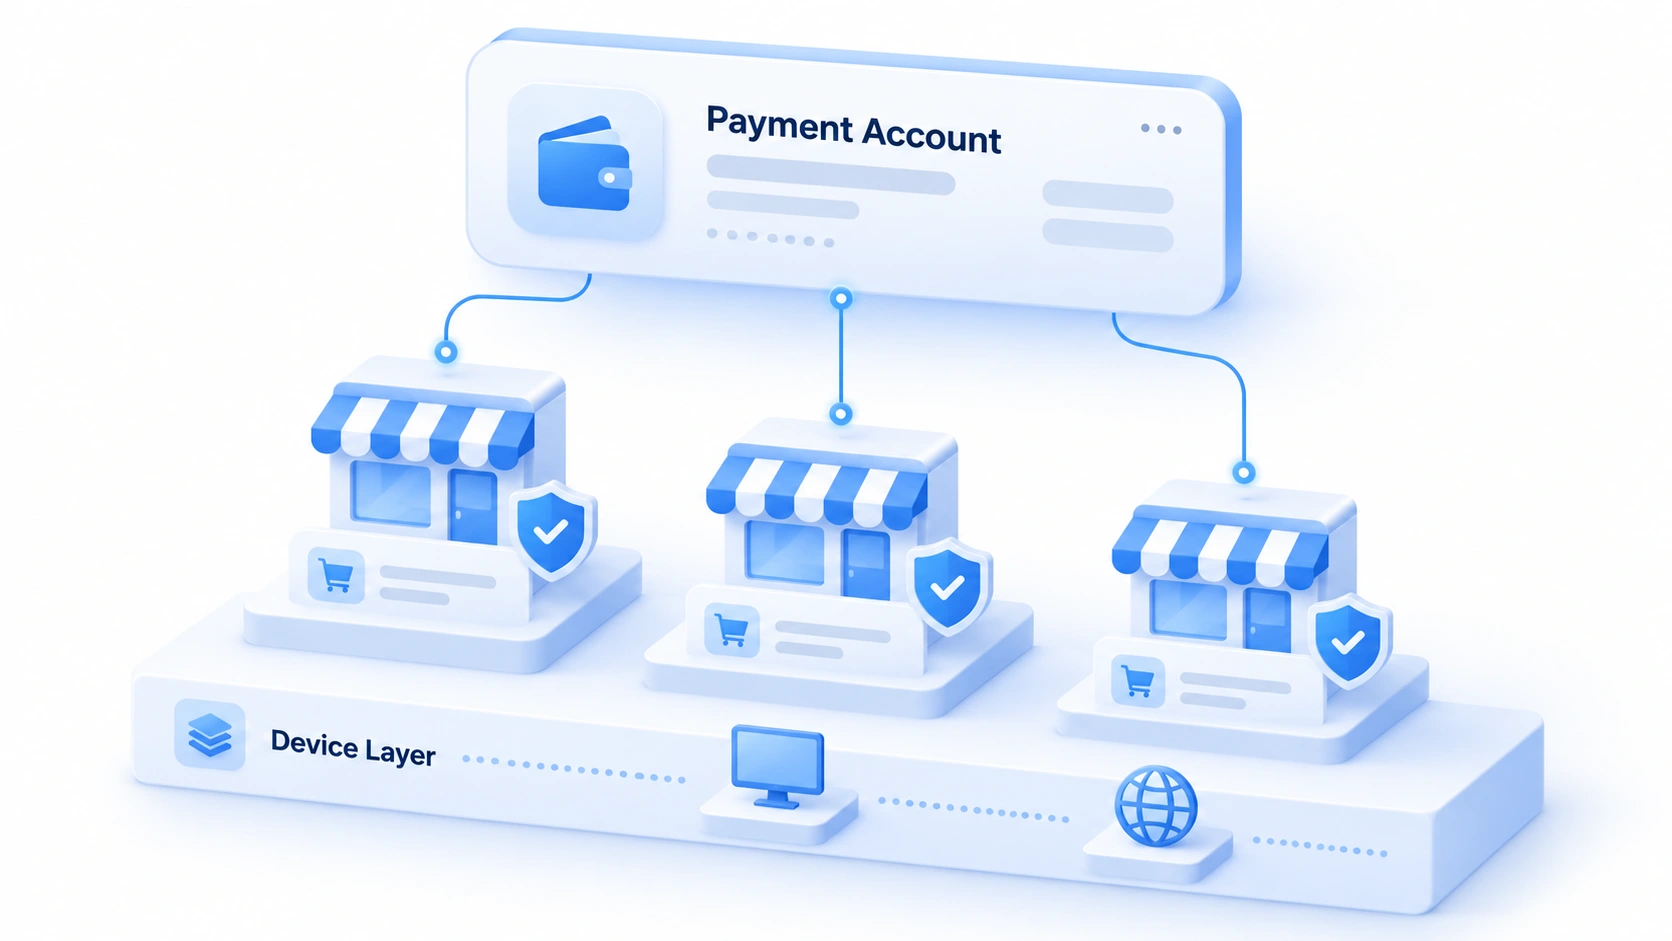
यानी पेमेंट लेयर की लिंकिंग समस्या अक्सर “कितने स्टोर बाइंड किए” से नहीं आती। ज़्यादातर मामलों में स्थिति यह होती है: बाइंड किए गए स्टोर्स एक ही इंसान के नहीं होते। आगे के सारे नियम इसी नतीजे से निकलते हैं।
तीन तरह के बाइंडिंग सिग्नल: entity जानकारी, डिवाइस एनवायरनमेंट, ऑपरेशन रिदम
रिस्क कंट्रोल जो सिग्नल पढ़ता है, वे तीन श्रेणियों में बँटते हैं; जाँच हो या रोकथाम, शुरुआत इन्हीं तीनों से होती है। पहले जानकारी जाँचें, फिर डिवाइस देखें। अकेली कोई श्रेणी टाली जा सकती है, लेकिन तीनों साथ आने पर नतीजा लगभग पक्का हो जाता है।
Entity जानकारी पहली श्रेणी है। KYC नाम, बिज़नेस लाइसेंस, कानूनी प्रतिनिधि की जानकारी और विथड्रॉ बैंक अकाउंट: बाइंडिंग के वक्त इन सबकी एकरूपता जाँची जाती है। बेमेल के दो आम रूप हैं, दोनों से बचें: स्टोर कंपनी A के नाम पर रजिस्टर्ड हो और पेमेंट अकाउंट कंपनी B से वेरिफाइड हो; या व्यक्तिगत पहचान पर बने स्टोर को कंपनी entity वाले पेमेंट अकाउंट से मिलाकर बाइंड कर दिया जाए। जानकारी मेल नहीं खाती तो बाइंडिंग फेल हो सकती है, और सबसे बुरी हालत में लिंकिंग उल्लंघन घोषित होता है, जिससे स्टोर की रैंकिंग और डिपॉज़िट प्रभावित होते हैं।
डिवाइस एनवायरनमेंट दूसरी श्रेणी है। पेमेंट डैशबोर्ड भी स्टोर डैशबोर्ड की तरह लॉगिन लॉग रखता है: ब्राउज़र फिंगरप्रिंट, IP की जगह और लॉगिन समय सब दर्ज रहते हैं। कई पेमेंट अकाउंट लंबे समय तक एक ही डिवाइस एनवायरनमेंट से लॉगिन हों तो टूल उन्हें एक ही ऑपरेटर मान लेता है। उल्टा, एक ही पेमेंट अकाउंट बार-बार एनवायरनमेंट बदले तो डिवाइस बदलने की तरह वेरिफिकेशन ट्रिगर होता है। यह लॉजिक पहले लिखे PayPal पेमेंट अकाउंट की लिंकिंग वाले लेख से मेल खाता है। पेमेंट टूल मैट्रिक्स सिर्फ एक प्लेटफ़ॉर्म की जगह टूल्स का समूह ले आता है।
ऑपरेशन रिदम तीसरी श्रेणी है। PingPong ने ऊपर बताए आर्टिकल में खास तौर पर चेताया: अकाउंट जानकारी बार-बार बदलना खुद नया रिस्क कंट्रोल ट्रिगर करता है। बाइंडिंग, अनबाइंडिंग, विथड्रॉ कार्ड बदलना, entity जानकारी बदलना: ये बदलाव छोटे समय में कर दिए जाएँ तो रिस्क सिग्नल एक साथ जुड़ जाते हैं।
तीन आम गलतफ़हमियाँ, जिनमें कई ऑपरेटर फँस जाते हैं:
- पेमेंट डैशबोर्ड और स्टोर डैशबोर्ड एक ही ब्राउज़र में खोले जाते हैं: स्टोर्स के बीच आइसोलेशन कर लिया, पर पेमेंट लेयर ने उन्हें फिर जोड़ दिया।
- कई अलग entity के बिज़नेस एक ही विथड्रॉ कार्ड इस्तेमाल करते हैं: जानकारी लेयर की लिंकिंग डिवाइस सिग्नल से भी मुश्किल से समझाई जाती है।
- बाइंडिंग ऑथराइज़ेशन जल्दी में टेम्पररी एनवायरनमेंट या किसी और के कंप्यूटर पर कर लिया: ऑथराइज़ेशन रिकॉर्ड में हमेशा के लिए एक बेमेल डिवाइस दर्ज हो गया।
बाइंडिंग से पहले की तीन चेकलिस्ट: entity, स्टोर, एनवायरनमेंट
बाइंडिंग खुद मिनटों का काम है; गलतियाँ लगभग हमेशा बाइंडिंग से पहले होती हैं। पहले चेकलिस्ट जाँचें, फिर हाथ बढ़ाएँ: इससे ज़्यादातर लिंकिंग जोखिम रुक जाते हैं।
चरण 1: entity जाँचें। हर स्टोर का रजिस्ट्रेशन entity नोट करें और पेमेंट अकाउंट की KYC entity से एक-एक करके मिलाएँ। नाम, लाइसेंस, कानूनी प्रतिनिधि: सब मेल खाने चाहिए। LianLian की TikTok पेमेंट Q&A में एक और स्टैंड है। डिपॉज़िट रिफंड जैसी सुविधाओं के लिए भी स्टोर entity और LianLian entity एक होनी चाहिए (देखें LianLian TikTok पेमेंट Q&A)। Entity बेमेल वाले स्टोर के लिए अलग पेमेंट अकाउंट रखना ही बेहतर है।
चरण 2: स्टोर सुलझाएँ। एक ही entity के स्टोर्स के लिए पक्का करें कि पेमेंट टूल हर स्टोर को अलग पेमेंट कार्ड नंबर देता है। व्यक्तिगत और कंपनी स्टोर्स को एक ही अकाउंट में न मिलाएँ। क्रॉस-प्लेटफ़ॉर्म स्टोर्स अलग-अलग जाँचें: हर प्लेटफ़ॉर्म की पेमेंट अकाउंट ज़रूरतें पूरी तरह एक नहीं होतीं।
चरण 3: एनवायरनमेंट तय करें। तय करें कि बाइंडिंग ऑथराइज़ेशन किस एनवायरनमेंट में होगा, और आगे पेमेंट डैशबोर्ड लॉगिन भी उसी एनवायरनमेंट से हो। प्रॉक्सी लाइन और ब्राउज़र कॉन्फ़िगरेशन पहले जाँच लें; ऑथराइज़ेशन के दिन कोई दूसरा पैरामीटर न बदलें, एनवायरनमेंट और प्रॉक्सी दोनों वैसे ही रहें। नए एनवायरनमेंट के लिए क्या जाँचें? न्यू एनवायरनमेंट सेटअप चेकलिस्ट पैरामीटर दर पैरामीटर लिस्ट देता है; बाइंडिंग शुरू करने से पहले इससे एक बार गुज़रें।
तीनों चेकलिस्ट जाँच लें, फिर बाइंडिंग में बस ऑपरेशन बचता है।
MostMate में पेमेंट डैशबोर्ड के लिए एक फिक्स्ड एनवायरनमेंट बनाएँ
पेमेंट डैशबोर्ड अलग एनवायरनमेंट का हक़दार है; इसे किसी भी स्टोर डैशबोर्ड से अलग रखें। इस एनवायरनमेंट में सिर्फ पेमेंट टूल लॉगिन हो, स्टोर ऑपरेशन न छुए। स्टोर साइड का एनवायरनमेंट चाहे कैसे भी बदले, पेमेंट लेयर के लॉगिन रिकॉर्ड पर असर नहीं पड़ेगा।
ऐसे करें। एनवायरनमेंट का नाम “पेमेंट टूल + entity + उपयोग” पैटर्न पर रखें, जैसे “LianLian - कंपनी A - Amazon रिसीव”। प्रॉक्सी लाइन एक फिक्स्ड चुनें; बाइंडिंग ऑथराइज़ेशन और रोज़ का लॉगिन दोनों उसी से हों। एनवायरनमेंट नोट्स में KYC entity, बाइंड किए गए स्टोर्स की लिस्ट और बाइंडिंग तारीख़ लिखें; आगे जाँच या हैंडओवर के वक्त नोट्स खोलते ही हिसाब मिल जाएगा।
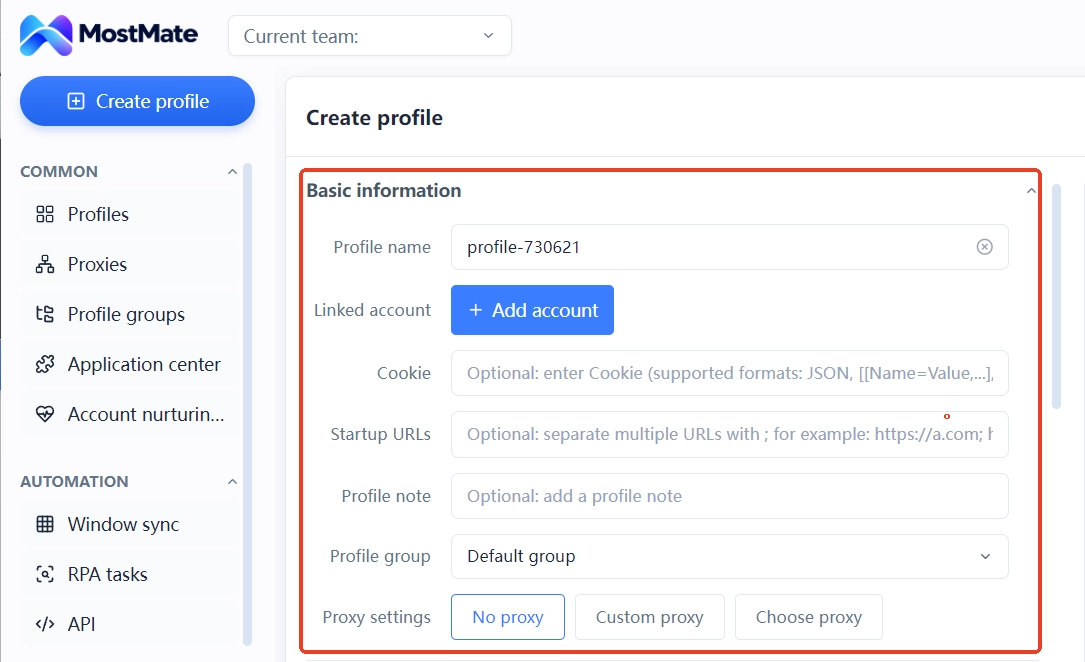
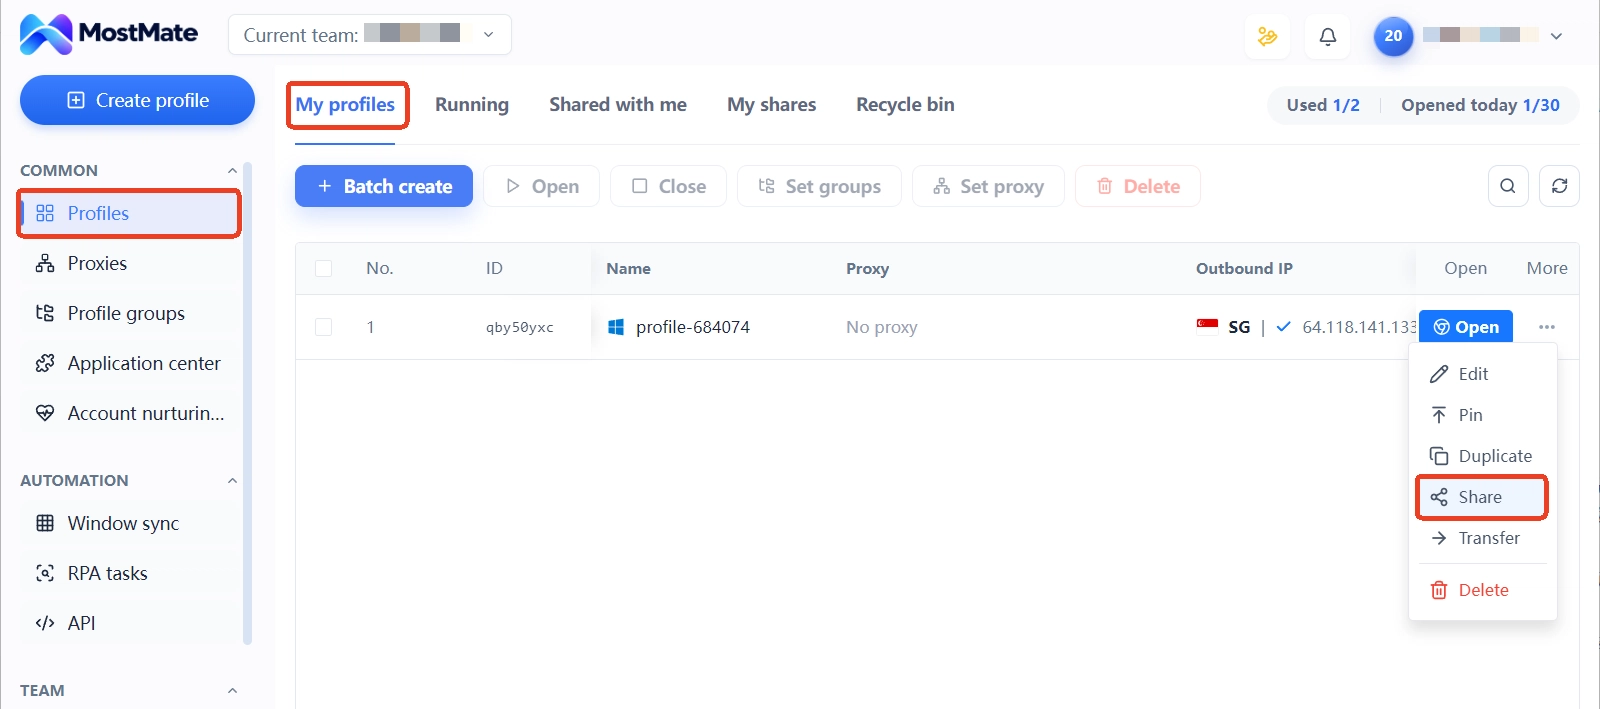
टीम में काम करते समय पेमेंट एनवायरनमेंट को फंड्स संभालने वाले सहकर्मी के साथ शेयर करना, एक ही लॉगिन तरीका इस्तेमाल करने से बेहतर है। ऑपरेटर बदल सकता है, एनवायरनमेंट नहीं। लॉगिन डेटा हमेशा एनवायरनमेंट में ही रहता है। अकाउंट और पेमेंट की समग्र प्लानिंग के लिए मल्टी-अकाउंट सिक्योर मैनेजमेंट लैंडिंग पेज देखें; उसकी रोल बँटवारा प्रैक्टिस सीधे अपनाई जा सकती है।
पेमेंट टूल बदलना और स्टोर री-बाइंड करना: कैसे बदलें ताकि स्थिर रहे
बदलाव की कार्रवाइयों का जोखिम कार्रवाई में नहीं, एक ही दौर में बहुत सारे बदलाव ढेर करने में है। PingPong ने अकाउंट जानकारी बार-बार बदलने को रिस्क ट्रिगर पॉइंट गिना है। उलटा पढ़ें तो: बदलाव तोड़कर और फैलाकर करें।
कुछ रिदम जो अपनाई जा सकती हैं:
- री-बाइंडिंग बड़ी सेल के मौसम से बाहर रखें; प्लेटफ़ॉर्म रिव्यू और सेटलमेंट पीक से बचें।
- एक बार में सिर्फ एक कड़ी बदलें: टूल बदलें तो विथड्रॉ कार्ड न छुएँ, विथड्रॉ कार्ड बदलें तो entity जानकारी न छुएँ।
- बदलाव से पहले पक्का करें कि कोई इन-ट्रांज़िट फंड नहीं; लगभग एक हफ़्ते का बफ़र रखें।
- हर बदलाव का समय, सामग्री और इस्तेमाल किया एनवायरनमेंट लॉगबुक में लिखें; बदलाव का रिकॉर्ड रहे।
अनबाइंड के बाद खाली हुए पुराने एनवायरनमेंट को एनवायरनमेंट रीयूज़ और क्लीनअप गाइड की कैटेगरी के हिसाब से आर्काइव करें या साफ़ करें। पुरानी बाइंडिंग पूरी तरह मिटाएँ। इसके बाद उसी एनवायरनमेंट से किसी और पेमेंट अकाउंट में लॉगिन न करें।
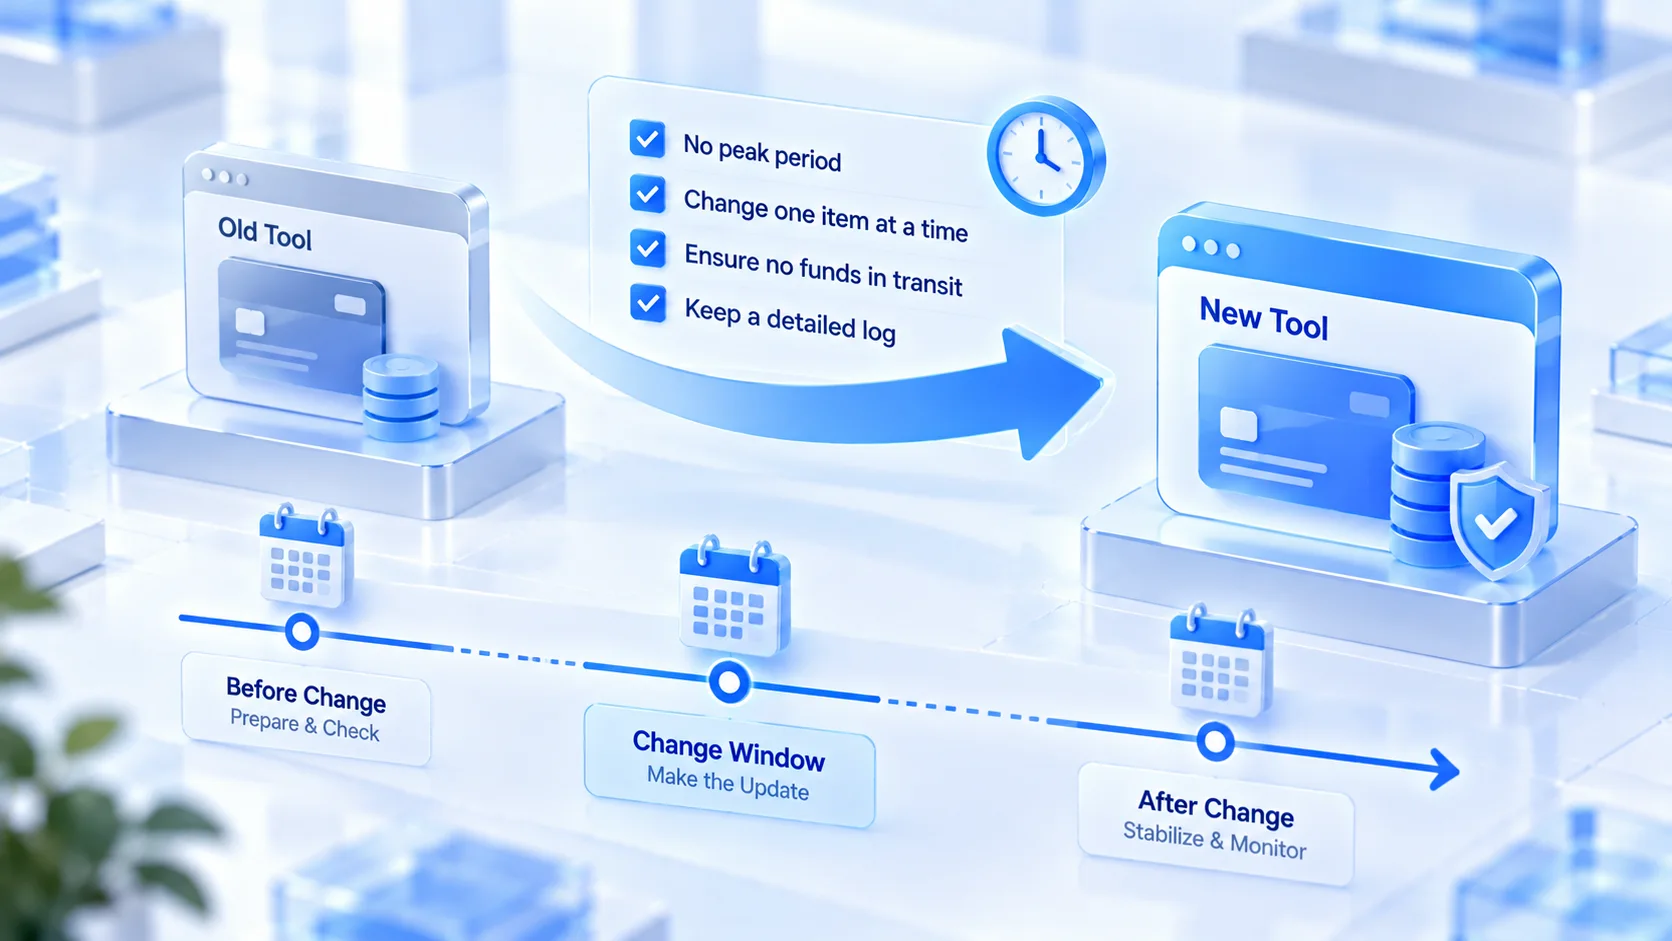
लॉगबुक की हर एंट्री आगे जाँच के वक्त सबूत बनेगी।
अगर स्टोर साइड पहले से असामान्य सिग्नल दिख रहे हों, तो मल्टी-अकाउंट असोसिएशन रिस्क सेल्फ-चेक की जाँच सूची से गुज़रें; वह सिग्नल टाइप के हिसाब से बँटी है। Amazon वाले सेलर्स को लिंकिंग के फ़ैसले पर अपील लिखनी हो तो पहले POA अपील लेखन गाइड देखें; उसमें लिंकिंग कारणों की जाँच सूची दी है, जिसमें पेमेंट लेयर के सिग्नल भी शामिल करें।
आम सवाल
एक LianLian या PingPong अकाउंट पर ज़्यादा से ज़्यादा कितने स्टोर बाइंड हो सकते हैं?
कोई साझा संख्या सीमा नहीं है; मुख्य पाबंदी entity की एकरूपता है। TikTok स्टोर्स पर LianLian का स्टैंड है कि एक अकाउंट कई पेमेंट कार्ड नंबर लेकर अलग-अलग स्टोर बाइंड कर सकता है; PingPong कहता है एक अकाउंट सभी क्रॉस-बॉर्डर साइट्स मैनेज कर सकता है। क्रॉस-entity स्टोर्स अलग पेमेंट अकाउंट में बाँटें; संख्या से ज़्यादा इस सीमा पर नज़र रखने लायक है।
क्या पेमेंट टूल खुद मल्टी-अकाउंट डिटेक्ट करते हैं?
टूल साइड का रिस्क कंट्रोल KYC entity और फंड कंप्लायंस के इर्द-गिर्द होता है; लॉगिन डिवाइस और ऑपरेशन रिकॉर्ड सहायक सिग्नल हैं। सिग्नल पढ़े जा सकते हैं, पर आम तौर पर सीधे पेनल्टी नहीं दी जाती। ज़्यादातर मामलों में पहले स्टोर साइड का लिंकिंग फ़ैसला दिक्कत खड़ी करता है, और पेमेंट अकाउंट उसके साथ उलझ जाता है।
क्या फिंगरप्रिंट ब्राउज़र से पेमेंट डैशबोर्ड में लॉगिन करना कम्प्लायंट है?
कम्प्लायंस की शर्त है: अकाउंट और जानकारी खुद कम्प्लायंट हों। फिंगरप्रिंट ब्राउज़र लॉगिन डिवाइस सिग्नल को आइसोलेट करता है; फंड फ्लो और entity रिश्ते नहीं बदलते। लाइसेंस्ड पेमेंट टूल्स अकाउंट KYC के हिसाब से मैनेज करते हैं; लॉगिन एनवायरनमेंट फिक्स रखना ग़लत आकलन का जोखिम घटाने का सामान्य तरीका है।
पेमेंट टूल बदल लिया, तो पुरानी बाइंडिंग अनबाइंड करनी चाहिए?
हाँ। पुराने टूल पर स्टोर ऑथराइज़ेशन बना रहना यानी फंड लाइन पर एक अप्रयुक्त दरवाज़ा खुला छोड़ देना। अनबाइंड और नई बाइंडिंग दो चरणों में करें, बीच में बफ़र रखें; सब कुछ एक ही हफ़्ते में न पूरा करें।
निष्कर्ष
पेमेंट टूल्स का लिंकिंग जोखिम ज़्यादातर टूल में नहीं, बाइंडिंग रिश्तों में होता है। Entity की एकरूपता नींव है, फिक्स्ड डिवाइस एनवायरनमेंट अतिरिक्त मज़बूती, और बदलाव की संयत रिदम लंबे समय की सुरक्षा। एक भी चूके तो स्थिरता मुश्किल। पेमेंट डैशबोर्ड को स्टोर डैशबोर्ड जितनी ही असेट मानकर मैनेज करें। उसे अलग एनवायरनमेंट, फिक्स्ड प्रॉक्सी और साफ़ नोट्स दें; फंड की यह लाइन ज़्यादातर स्थिर रहेगी।
मल्टी-प्लेटफ़ॉर्म, मल्टी-स्टोर पेमेंट मैनेजमेंट की शुरुआत पेमेंट डैशबोर्ड को अलग एनवायरनमेंट में ले जाने से करें। MostMate डाउनलोड करें और हर पेमेंट entity को एक फिक्स्ड एनवायरनमेंट दें।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



