
Quelles actions confier à la RPA et lesquelles garder en mains humaines : une ligne de partage des risques
Une fois les outils d'automatisation en main, les équipes partent généralement vers deux extrêmes. Les unes raccordent dès le premier jour les likes, les envois de masse et les commentaires à des scripts et ramassent une semaine plus tard une vague de comptes en anomalie ; les autres possèdent l'outil depuis un an, travaillent encore entièrement à la main et à dix heures du soir ouvrent encore chaque environnement une par une pour tout vérifier. La cause est la même dans les deux cas : personne n'a jamais tracé une ligne claire disant quelles tâches peuvent être confiées à la RPA et lesquelles doivent rester entre mains humaines.
En matière d'automatisation RPA, cette ligne ne dépend pas de l'audace, mais des propriétés de chaque action elle-même. Décomposez une action selon trois dimensions, et dans la gestion de l'automatisation multi-comptes la réponse sur ce qui peut être confié et ce qui ne le peut pas apparaît d'elle-même.
Comment tracer la ligne : les trois propriétés d'une action
Passez toute action à automatiser par les trois questions de contrôle :
- Ampleur des dégâts : ouvrir un environnement et y naviguer dix secondes ne coûte rien en cas d'erreur ; envoyer un devis au mauvais prix à trois cents clients coûte de l'argent réel
- Besoin de jugement : démarrer un environnement selon un chemin fixe et réécrire une ligne de données ne demande aucun jugement ; répondre à un message de négociation des prix demande de lire l'humeur du client et la marge de concession
- Possibilité de retour arrière : exporter une archive de session, en cas d'erreur il suffit de recommencer ; transférer la vérification d'un compte ou soumettre un paiement est souvent irréversible
Si au moins deux des trois questions indiquent dégâts faibles, aucun jugement et réversibilité, l'action peut aller à la machine ; si une seule indique le contraire, elle reste entre mains humaines. Les cas intermédiaires (dégâts faibles mais un modèle nécessaire, réversible mais avec validation) passent par le mode en deux temps, dont il sera question plus loin.
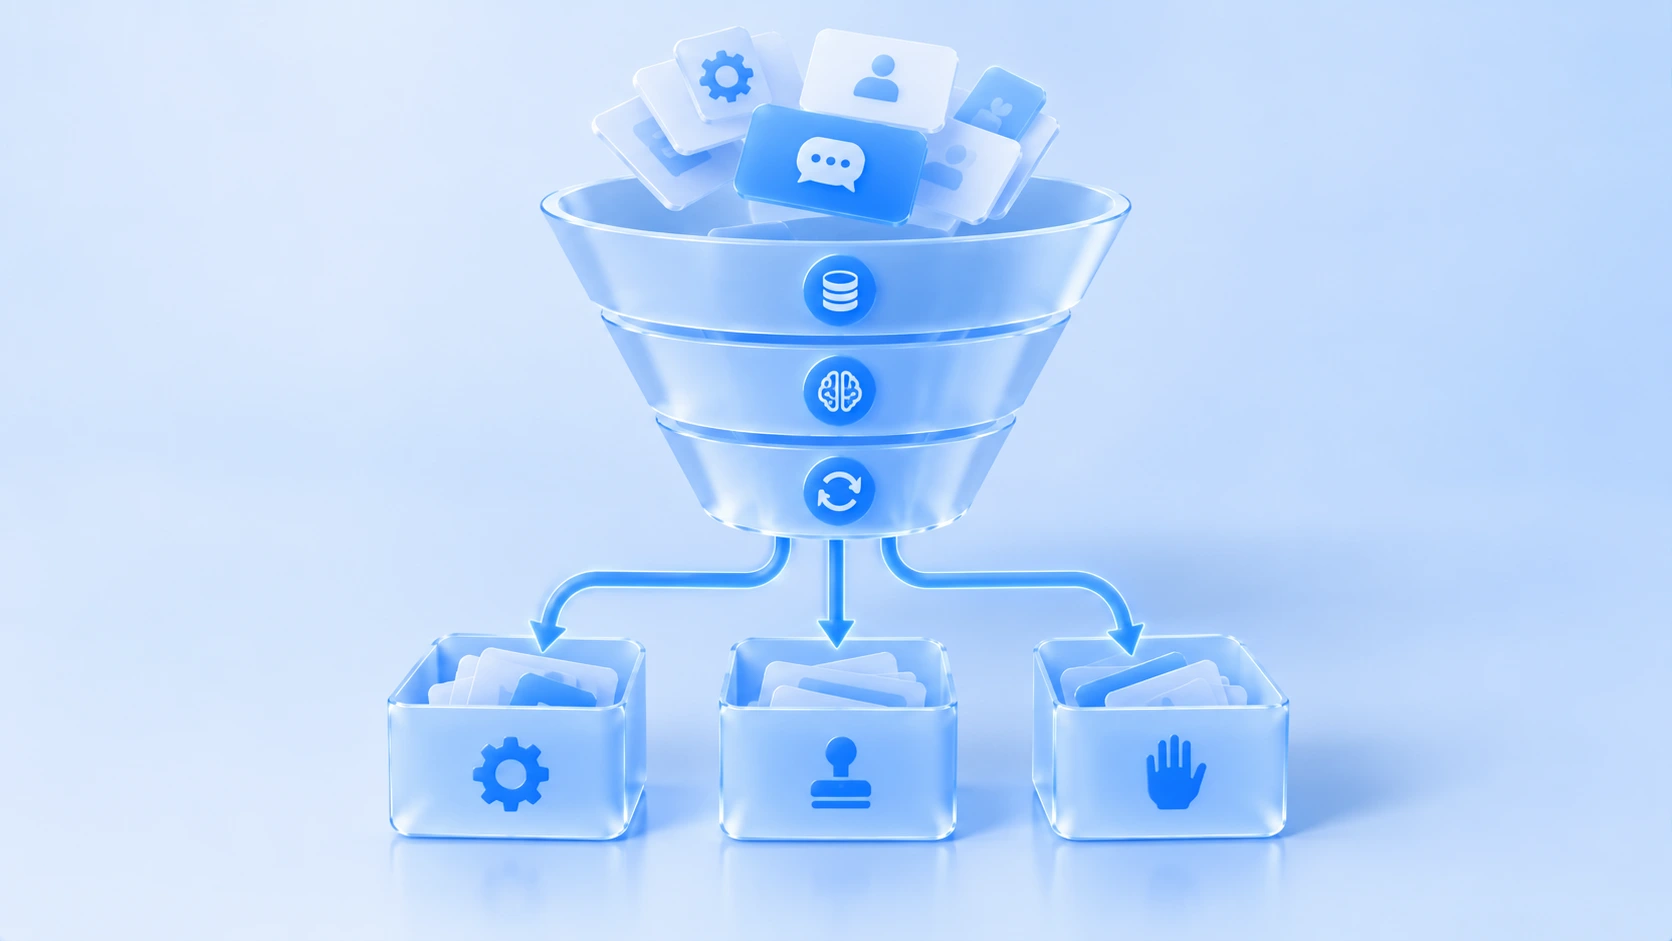
Les actions que l'on peut confier sans crainte à la RPA
Après les trois questions de contrôle, les actions transférables se concentrent dans cinq catégories :
- La maintenance de routine des environnements : démarrer et fermer les environnements à heures fixes, vérifier que la sortie proxy fonctionne, consigner un instantané des paramètres d'empreinte actuels. Le chemin est fixe, la probabilité d'erreur est faible, et une erreur n'abîme pas le compte lui-même. Pourquoi la couche environnement fonctionne ainsi, l'article Le mécanisme d'isolation des environnements expliqué en expose la logique de fond
- Le transfert et la consignation des données : réécrire le statut des commandes du back-office de la plateforme dans un tableur, surveiller les mises en ligne et les variations de prix des concurrents, exporter les sessions classées par client. Ces actions ne font que lire et recopier, jamais écrire
- Les rondes de contrôle planifiées : la connexion expire-t-elle, la session est-elle tombée, la latence du proxy dérive-t-elle, une ronde par jour et une alerte à chaque anomalie. La machine tient la garde, l'humain ne traite que les alertes
- La mise en file et la publication planifiée des contenus : une fois les textes et visuels passés par la relecture humaine, la RPA publie selon le calendrier. La machine répond de la ponctualité, pas du propos
- Le déroulement selon une cadence définie : une fois le rythme arrêté par l'humain, l'exécution quotidienne passe à la machine, et l'humain ne lit que les rapports d'exécution. La façon de fixer ce rythme est un autre sujet, qui reste hors du présent propos
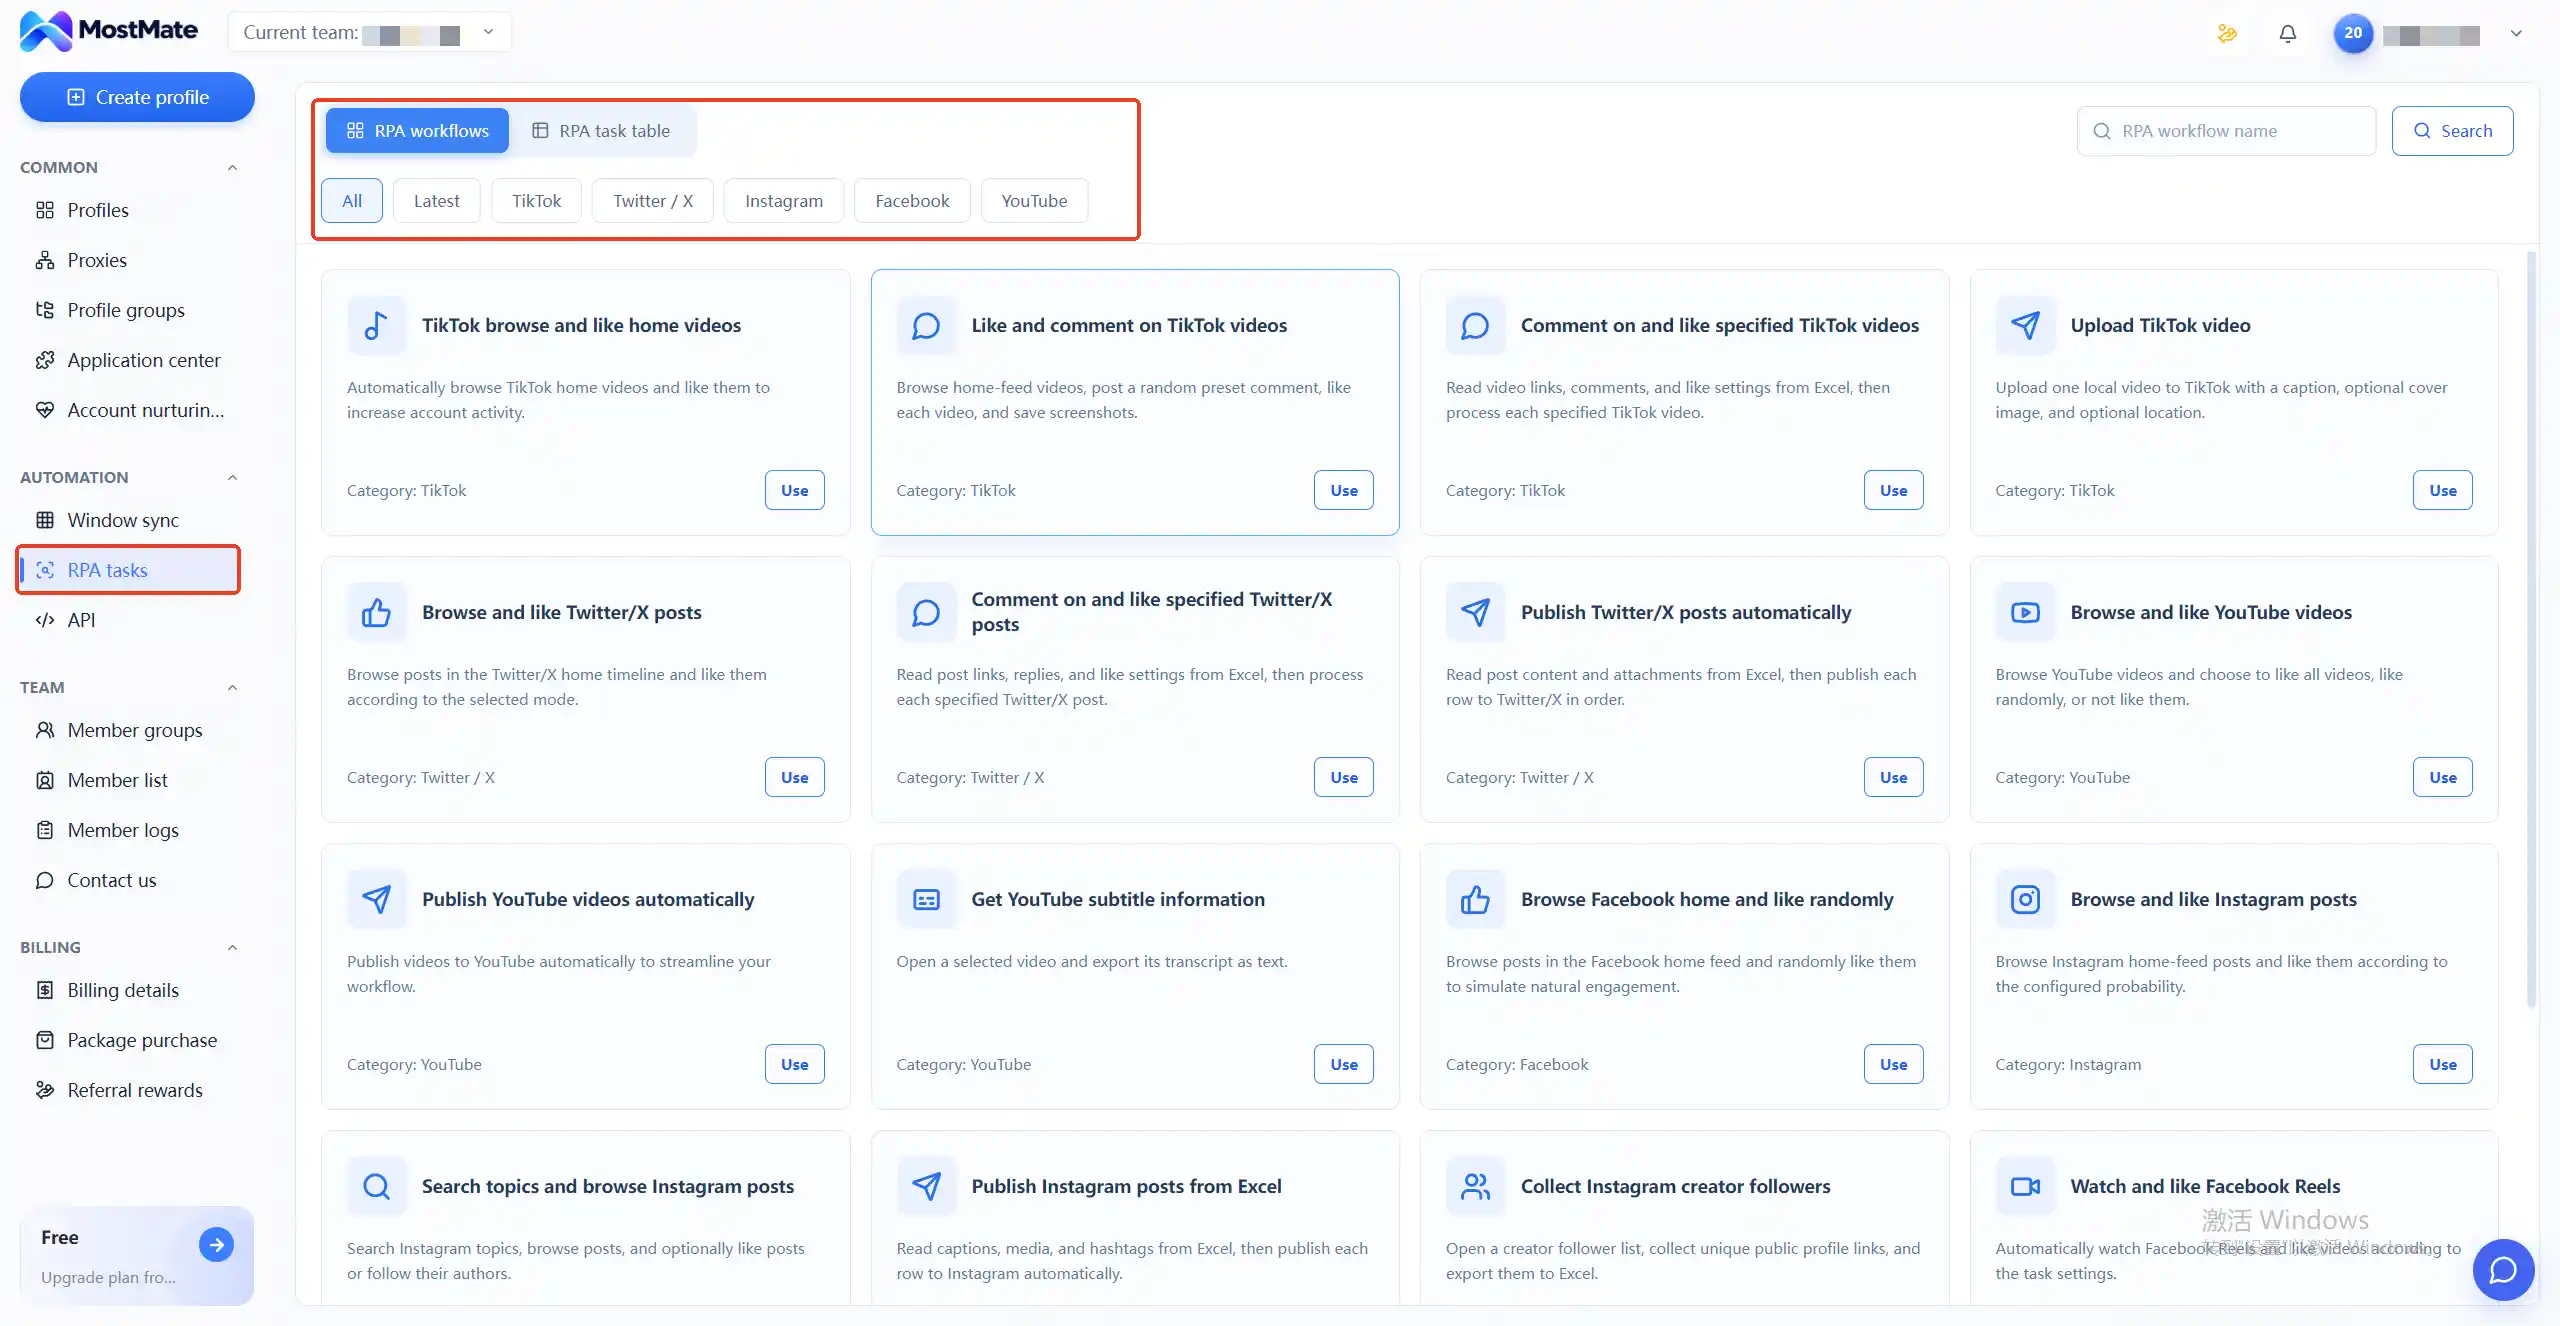
Pour transférer réellement ces cinq catégories, il faut des processus prêts à raccorder. Exemple avec le navigateur antidétection MostMate : ses tâches RPA regroupent les processus par plateforme ; TikTok, Twitter/X, Instagram, Facebook et Youtube disposent chacun d'une page de cartes, et pour naviguer, aimer, commenter, publier ou récupérer des sous-titres on trouve le processus correspondant ; un clic sur Use le lie à l'environnement choisi et l'exécution démarre. La RPA pilotée par l'IA intègre le tableau de rythme dans l'exécution, et l'humain garde deux points de contrôle seulement : la planification et la relecture.
Les actions qui doivent absolument rester entre mains humaines
En miroir des cinq catégories ci-dessus : confier ces cinq à la machine, et un incident n'est qu'une question de temps :
- La communication directe avec les clients : devis, négociation des prix, rassurance après-vente. Dans un échange se cachent le ton, le moment et la marge de concession ; si la machine répond raide selon un modèle, les commandes se perdent en silence
- Les paiements et les liaisons de comptes : lier le compte de réception, soumettre un paiement, transférer le moyen de vérification. Irréversible, et une erreur touche plus que le compte
- Les écritures sensibles au risque : suivre en masse, envoyer en masse et aimer ne sont pas difficiles pour une machine ; la difficulté tient au pouvoir de décision sur le rythme et le volume. Ce pouvoir reste humain, la machine tourne au rythme fixé par lui, et les contenus sans relecture humaine n'entrent jamais dans la file de publication
- Le traitement des anomalies et des recours : captcha qui surgit, alerte de connexion anormale, notification de suspension. Chaque anomalie appelle un traitement différent ; la machine ne sait pas lire la situation, et plaquer un processus transforme le petit en grand
- Les décisions de démarrage à froid des nouveaux comptes : comment remplir le profil et comment agencer les premières semaines décident de l'état à long terme du compte. La décision revient à l'humain ; ce n'est qu'ensuite que l'exécution quotidienne passe à la machine
La zone intermédiaire : la machine exécute, l'humain fixe les règles
Dans le réel des activités, beaucoup d'actions se situent entre les deux, et un choix forcé entre tout automatisé et tout manuel ne convient à aucun des deux. La pratique courante est le mode en deux temps :
- Modèle et variables : l'humain écrit le modèle de réponse, la machine ne remplit que des variables comme le nom du client et le numéro de commande ; l'humain délimite aussi les conditions de déclenchement, et les échanges hors cadre passent automatiquement à un humain
- Alertes à niveaux : la machine détecte (connexion expirée, tâches échouant en série), l'humain décide (mettre en pause, changer de proxy, contacter la plateforme)
- Montée en charge progressive : faites d'abord tourner un nouveau processus une semaine dans deux ou trois environnements, relisez chaque jour les journaux d'exécution puis augmentez par paliers, au lieu de tout déployer d'un coup sur tout le groupe
Le critère tient en une phrase : la machine gère le déroulement et le repérage tandis que les décisions et les exceptions restent au jugement humain. Cette ligne laisse une marge de chaque côté, et quand un problème survient la responsabilité est claire.
Les trois étapes de validation avant l'automatisation
Une fois la ligne tracée, trois étapes avant la mise en service réduisent nettement le risque de refonte :
- Commencer par le mode fantôme : laissez l'action à automatiser tourner une semaine en enregistrement seul et sans exécution, comparez avec la pratique manuelle et vérifiez que le chemin n'a ni oubli ni geste superflu
- Pilote action par action avec un interrupteur de retour arrière : introduisez une action à la fois, chacune avec un bouton pause d'un clic ; choisissez comme environnements pilotes des comptes sans importance et ne vous exercez pas sur les comptes des clients clés
- Journaux et alertes mis en ligne le même jour : sans traçabilité des actions, pas de retour d'expérience ; l'article Journaux et traces de passation dans la gestion de la sécurité multi-comptes détaille la lecture des journaux, et en scénario automatisé ce même journal sert aussi de base au débogage
Questions fréquentes
L'élevage de comptes avec la RPA rend-il les comptes plus vulnérables ?
Le risque ne tient pas à l'automatisation elle-même, mais au schéma d'actions et au rythme : quand la machine copie le même schéma sur des dizaines d'environnements, chaque détail déraisonnable est amplifié des dizaines de fois. Voilà exactement le sens de la ligne : l'exécution répétée va à la machine, la décision sur le rythme, le volume et le contenu reste à l'humain. En outre chaque plateforme formule différemment ses clauses sur les actions simulées ; avant de monter en volume, relisez les règles de la plateforme, il n'y a pas de raccourci pour cette étape.
Peut-on automatiser directement un compte tout juste enregistré ?
Ce n'est pas conseillé. Les décisions de la phase de démarrage à froid relèvent d'office de l'humain ; ce qui convient à la machine, c'est l'exécution quotidienne une fois les décisions arrêtées. Donnez d'abord un rythme au nouveau compte, puis confiez-le à la machine, sans inverser l'ordre.
Après l'automatisation, les journaux d'opérations sont-ils encore nécessaires ?
Plus qu'avant. En manuel, la mémoire dépanne encore ; en automatisé, il ne reste que le journal. Les tâches sont liées aux environnements et traçables une à une, et c'est le socle du débogage et du retour d'expérience.
Comment juger si une action peut être confiée à la RPA ?
Revenez aux trois propriétés : ampleur des dégâts, besoin de jugement, possibilité de retour arrière. Au moins deux indicateurs vers un risque faible, on transfère ; un indicateur vers un risque élevé, on garde ; les cas intermédiaires passent par le mode en deux temps, avec exécution par la machine et validation par l'humain.
Conclusion
La valeur de la RPA n'est pas de remplacer l'humain, mais de le sortir de l'exécution répétée pour qu'il gère le rythme, le contenu et les exceptions. Une fois la ligne clairement tracée, les équipes constatent généralement qu'environ soixante-dix pour cent de l'exécution peuvent être confiés, et que les trente pour cent qui doivent rester sont précisément là où se trouve la valeur. MostMate propose une bibliothèque de processus RPA regroupée par plateforme, des tâches liées aux environnements d'exécution et une exécution traçable une à une ; la gestion de l'élevage de comptes fournit en plus un plan en cinq phases sur 30 jours et le rappel anti-risques « aujourd'hui non », ce qui correspond exactement à la ligne « exécution par la machine, règles fixées par l'humain ». Le détail des capacités se trouve sur la page produit.
L'étape suivante est petite : choisissez une action que vous répétez chaque jour et passez-la par les trois questions de contrôle. Si au moins deux indiquent un risque faible, confiez-la cette semaine à la machine pour un essai.

MOSTMATE
Gérez plusieurs comptes en sécurité, tout simplement
Commencez avec votre premier compte et utilisez MostMate pour construire des opérations multicomptes plus sûres, intelligentes et efficaces.
- Des profils indépendants. Des identités cohérentes.
- Automatisation par IA · État des comptes · Travail en équipe



