
ការចុះឈ្មោះអ៊ីមែល Outlook និងការគ្រប់គ្រងគណនីច្រើន
បុគ្គលិកប្រតិបត្តិការហាងឆ្លងដែនម្នាក់បានប្តូរការងារកាលពីឆ្នាំមុន។ គណនីវេទិកាជាងដប់ដែលចុះឈ្មោះក្រោមឈ្មោះក្រុមហ៊ុនចាស់ សុទ្ធតែប្រើអ៊ីមែល Outlook ផ្ទាល់ខ្លួនរបស់គាត់ជាអ៊ីមែលសង្គ្រោះ។ បីខែក្រោយពេលគាត់ចាកចេញ អ៊ីមែលពីរក្នុងចំណោមនោះត្រូវ Microsoft ដកហូតវិញ ព្រោះយូរណាស់មិនបានចូល ហើយផ្លូវសង្គ្រោះរបស់គណនីវេទិកាជាងដប់ក៏បាត់ទៅជាមួយ។ ពេលគេប្តូរពាក្យសម្ងាត់នៅលើវេទិកា គ្មានផ្លូវណាអាចចូលបានទៀតទេ។
ឫសគល់នៃការខាតបង់បែបនេះស្ថិតនៅក្នុងការយល់ឃើញ៖ មនុស្សភាគច្រើនចាត់ទុកអ៊ីមែលជាឧបករណ៍ទំនាក់ទំនង ប៉ុន្តែនៅក្នុងអាជីវកម្មដែលមានគណនីច្រើន អ៊ីមែលគឺជាគ្រឹះនៃទ្រព្យសម្បត្តិ៖ ការបញ្ជាក់ការចុះឈ្មោះរបស់គណនីវេទិកានីមួយៗ ការសង្គ្រោះពាក្យសម្ងាត់ និងការជូនដំណឹងពេលចូលពីទីតាំងផ្សេង សុទ្ធតែផ្ញើចូលអ៊ីមែលនេះ។ បើអ៊ីមែលបាត់ គណនីនៅពីក្រោមក៏អាក្រាតទាំងអស់។ អត្ថបទនេះនិយាយអំពី Outlook តាមទស្សនៈនេះ៖ របៀបពង្រឹងគ្រឹះពេលចុះឈ្មោះ របៀបបំបែក និងគ្រប់គ្រងគណនីច្រើន និងរបៀបថែទាំប្រចាំថ្ងៃដើម្បីកុំឱ្យទ្រព្យសម្បត្តិដាច់ខ្សែ។
បែងចែកជាមុន៖ គណនី Microsoft អាសយដ្ឋានអ៊ីមែល និងឈ្មោះក្លែងក្លាយ
ពេលអ្នកចុះឈ្មោះអ៊ីមែល outlook អ្វីដែលអ្នកបង្កើតពិតប្រាកដគឺគណនី Microsoft មួយ ហើយអាសយដ្ឋាន outlook.com គ្រាន់តែជា «ឈ្មោះអ្នកប្រើ» មួយរបស់គណនីនោះ។ ទំនាក់ទំនងពីរជាន់នេះកំណត់រាល់សកម្មភាពគ្រប់គ្រងខាងមុខ ប៉ុន្តែមគ្គុទ្ទេសក៍ចុះឈ្មោះ outlook ភាគច្រើនឈប់ត្រឹមរូបភាពអេក្រង់ «ចុចកន្លែងណា» ហើយរំលងផ្នែកនេះ ដូច្នេះអ្នកដែលធ្វើតាមតែម្តងៗ តែងជួបបញ្ហាពេលមានគណនីច្រើន៖
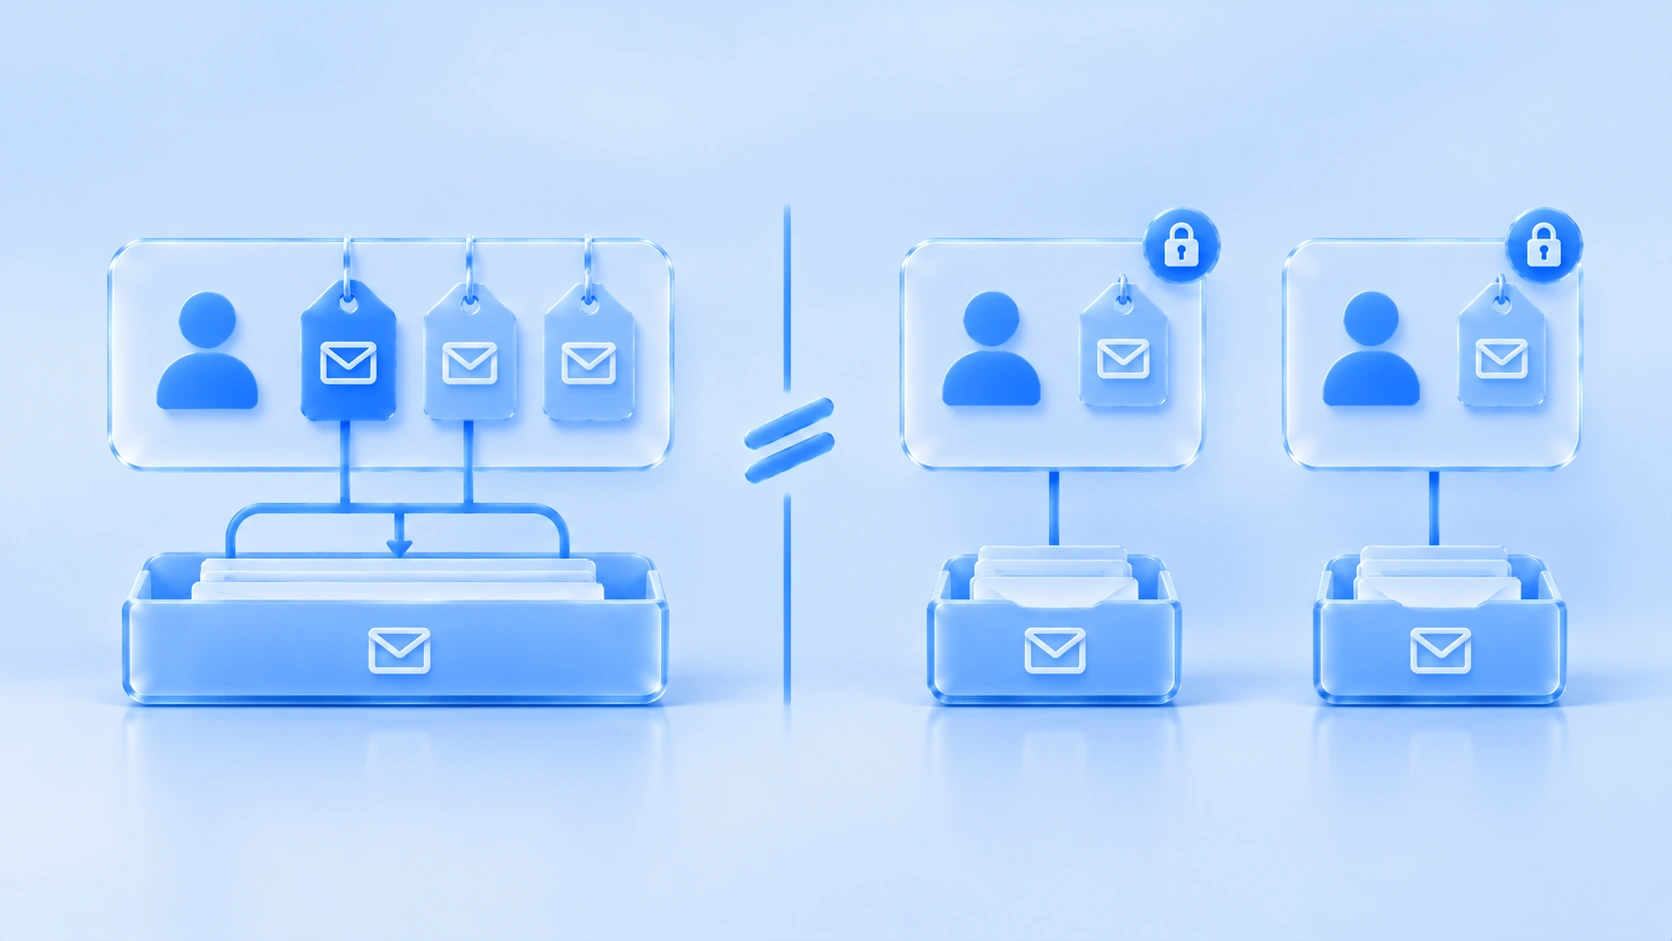
- គណនី Microsoft មួយអាចភ្ជាប់អាសយដ្ឋានអ៊ីមែលច្រើន៖ បន្ថែមនៅទំព័រ «គ្រប់គ្រងវិធីចូល» របស់គណនី ទាំងការបង្កើតអាសយដ្ឋាន outlook.com ថ្មី និងការភ្ជាប់អ៊ីមែលដែលមានស្រាប់ សុទ្ធតែរាប់បញ្ចូល ឈ្មោះក្លែងក្លាយទាំងអស់ប្រើប្រអប់សារតែមួយ ហើយអាចប្រើឈ្មោះណាមួយដើម្បីចូលបាន
- ឈ្មោះក្លែងក្លាយមិនមែនជាគណនីដាច់ដោយឡែកទេ៖ ក្រោមឈ្មោះក្លែងក្លាយច្រើន គឺគណនីតែមួយ ព័ត៌មានសុវត្ថិភាពតែមួយ និងការបិទគណនីតែមួយ។ បើចង់ប្រើឈ្មោះក្លែងក្លាយដើម្បី «បំបែក» គណនីច្រើន អ្វីដែលបំបែកបានគឺទិដ្ឋភាពប្រអប់សារ មិនមែនទ្រព្យសម្បត្តិគណនីដាច់ដោយឡែកទេ
- ដំណើរការចុះឈ្មោះអាចតម្រូវការផ្ទៀងផ្ទាត់លេខទូរសព្ទ៖ ភាពញឹកញាប់នៃការផ្ទៀងផ្ទាត់អាស្រ័យលើបរិស្ថានចុះឈ្មោះ និង IP ហើយបើប្រើលេខតែមួយដដែលៗសម្រាប់គណនីថ្មីច្រើន ឱកាសត្រូវផ្ទៀងផ្ទាត់ និងត្រូវបដិសេធ សុទ្ធតែកើនឡើង
យន្តការមួយទៀតដែលងាយរំលង៖ Microsoft មានកំណត់លើភាពញឹកញាប់នៃការបន្ថែមឈ្មោះក្លែងក្លាយ ការបន្ថែមបន្តបន្ទាប់ក្នុងរយៈពេលខ្លីនឹងបង្ហាញសារ «សូមព្យាយាមម្តងទៀតនៅពេលក្រោយ»។ គំនិតបង្កើតអ៊ីមែលជាបន្តបន្ទាប់មិនដំណើរការនៅទីនេះទេ ឈ្មោះក្លែងក្លាយសមស្របជាវិធីគ្រប់គ្រងអាសយដ្ឋានក្រោមគណនីតែមួយ មិនមែនជាដំណោះស្រាយគណនីច្រើនទេ។
ហានិភ័យកំបាំងធំបំផុត៖ មិនចូលពីរឆ្នាំ អ៊ីមែលត្រូវដកហូតវិញ
គោលនយោបាយសកម្មភាពគណនី Microsoft ចែងយ៉ាងច្បាស់៖ គណនីត្រូវរក្សា «សកម្ម» ពោលគឺត្រូវចូលយ៉ាងតិចម្តងក្នុងរយៈពេលពីរឆ្នាំ បើមិនដូច្នេះ Microsoft មានសិទ្ធិចាត់ទុកជាគណនីអសកម្ម ហើយបិទវា។ ផលវិបាកជាខ្សែសង្វាក់នៃគោលនយោបាយនេះធំជាងខ្លួនបទប្បញ្ញត្តិទៅទៀត៖
- ក្រោយអ៊ីមែលត្រូវដកហូត គណនីវេទិកាទាំងអស់ដែលប្រើវាជាអ៊ីមែលសង្គ្រោះ នឹងទទួលអ៊ីមែលកំណត់ពាក្យសម្ងាត់ឡើងវិញ ចូលទៅអ៊ីមែលដែលលែងមាន
- អាសយដ្ឋានដែលត្រូវដកហូតអាចមានអ្នកផ្សេងចុះឈ្មោះឡើងវិញ ហើយអ៊ីមែលសង្គ្រោះ និងលេខកូដផ្ទៀងផ្ទាត់នឹងធ្លាក់ទៅក្នុងដៃអ្នកផ្សេង
- សេវាជាវ គណនីអ្នកអភិវឌ្ឍន៍ និងផ្លូវផ្ទៀងផ្ទាត់ជាន់ទីពីរនៃបណ្តាញសង្គមដែលភ្ជាប់នឹងអ៊ីមែលនោះ ក៏ដាច់ដំណើរការក្នុងពេលតែមួយ
ការថែទាំមិនពិបាកទេ តែការចងចាំទើបពិបាក។ កំណត់ចង្វាក់ចូលសម្រាប់អ៊ីមែលនីមួយៗ ឧទាហរណ៍ចូលពិតម្តង និងផ្ញើទទួលសារម្តង រៀងរាល់ 60 ថ្ងៃ ហើយប្រើប្រតិទិន ឬឧបករណ៍ភារកិច្ចរបស់ក្រុមដើម្បីរំលឹក។ ចំពោះអ៊ីមែលសំខាន់បំផុតពីរបី សូមបោះពុម្ព ឬរក្សាទុកលេខកូដផ្ទៀងផ្ទាត់បម្រុងទុកក្រៅបណ្តាញមួយច្បាប់។
ពេលចុះឈ្មោះ និងចូល តើការគ្រប់គ្រងហានិភ័យមើលអ្វី
ការចុះឈ្មោះ Outlook ដូចការចុះឈ្មោះនៅវេទិកាដទៃដែរ ការគ្រប់គ្រងហានិភ័យមើលសញ្ញារួមនៃបរិស្ថាន និងអាកប្បកិច្ច។ ប្រតិកម្មធម្មតាបំផុតរបស់ Microsoft ពេលការចុះឈ្មោះ ឬការចូលមានភាពមិនប្រក្រតី គឺបន្ថែមការផ្ទៀងផ្ទាត់ ដូចជាលេខកូដតាមសារ និងការផ្ទៀងផ្ទាត់ថាជាមនុស្ស ហើយបើកើតឡើងដដែលៗ អាចចាក់សោគណនីតែម្តង។ ក្នុងការអនុវត្តជាក់ស្តែង មានបីស្ថានការណ៍ដែលងាយបង្កការផ្ទៀងផ្ទាត់៖
- ចុះឈ្មោះគណនីច្រើនពី IP តែមួយក្នុងរយៈពេលខ្លី៖ IP មជ្ឈមណ្ឌលទិន្នន័យ ឬការចុះឈ្មោះញឹកញាប់ពីអ៊ីនធឺណិតផ្ទះ ស្ទើរតែពិតជាបង្កការផ្ទៀងផ្ទាត់ជាច្រើនជាន់
- ទីតាំងចូលផ្លាស់ប្តូរភ្លាមៗ៖ គណនីដែលតែងចូលពីទីតាំង A ស្រាប់តែភ្ជាប់ពីប្រទេសមួយផ្សេង ងាយបង្កការផ្ទៀងផ្ទាត់ «សកម្មភាពមិនប្រក្រតី» ហើយករណីធ្ងន់ធ្ងរត្រូវផ្ទៀងផ្ទាត់អត្តសញ្ញាណសិនទើបដោះសោបាន
- បរិស្ថានមិនស៊ីគ្នា៖ គណនីតែមួយថ្ងៃនេះនៅឧបករណ៍នេះ ព្រឹកស្អែកនៅឧបករណ៍មួយទៀត Cookie និងស្នាមម្រាមដៃច្របូកច្របល់ ហើយសញ្ញាមិនប្រក្រតីកកកុញ
តក្កវិជ្ជារួមនៃសញ្ញាពេលចុះឈ្មោះ ត្រូវបានបំបែកតាមប្រភេទកំហុសនៅក្នុង ការត្រួតពិនិត្យការផ្ទៀងផ្ទាត់ពេលចុះឈ្មោះ Gmail ហើយយន្តការរបស់ Microsoft មានប្រភពដូចគ្នា ដូច្នេះវិធីត្រួតពិនិត្យនៅអត្ថបទនោះអាចយកមកប្រើបានផ្ទាល់ អត្ថបទនេះមិននិយាយឡើងវិញទេ។
របៀបបំបែកគណនីច្រើន៖ អ៊ីមែលមួយ បរិស្ថានមួយ កុំយកឈ្មោះក្លែងក្លាយធ្វើជាគណនីច្រើន
ការបំបែកគណនីអ៊ីមែលមានតក្កវិជ្ជាដូចគ្នានឹងគណនីពាណិជ្ជកម្មអេឡិចត្រូនិក និងបណ្តាញសង្គម៖ អ៊ីមែល Outlook នីមួយៗមានបរិស្ថានដាច់ដោយឡែកមួយ គឺស្នាមម្រាមដៃដាច់ដោយឡែក បូកនឹងច្រកចេញប្រូកស៊ីដាច់ដោយឡែក ហើយការចុះឈ្មោះ និងការចូលប្រចាំថ្ងៃ សុទ្ធតែធ្វើនៅបរិស្ថានតែមួយនោះ។ ចំណុចសំខាន់៖
- ប្រើបរិស្ថានចុងក្រោយតាំងពីពេលចុះឈ្មោះ៖ កំណត់ប្រូកស៊ីក្នុងបរិស្ថានជាមុនសិនទើបចុះឈ្មោះ ដើម្បីកុំឱ្យមានការផ្លាស់ប្តូរបរិស្ថានភ្លាមៗ ពីការចុះឈ្មោះក្នុងម៉ាស៊ីនមូលដ្ឋាន រួចប្តូរទៅបរិស្ថានផ្សេងដើម្បីចូល
- គុណភាពប្រូកស៊ីកំណត់ភាពញឹកញាប់នៃការផ្ទៀងផ្ទាត់៖ ច្រកចេញលំនៅដ្ឋានបង្កការផ្ទៀងផ្ទាត់តិចជាងច្រកចេញមជ្ឈមណ្ឌលទិន្នន័យយ៉ាងច្បាស់ ដូច្នេះមុនដាក់ប្រូកស៊ីឱ្យដំណើរការ ត្រូវផ្ទៀងផ្ទាត់ប្រទេសដើម និងភាពស៊ីគ្នាតាម ដំណើរការត្រួតពិនិត្យពីរជាន់
- ប្រើឈ្មោះក្លែងក្លាយឱ្យត្រូវកន្លែង៖ ពេលគណនីមួយត្រូវការអាសយដ្ឋានទទួលច្រើន ឧទាហរណ៍បែងចែកអាសយដ្ឋានតាមខ្សែអាជីវកម្ម សូមប្រើឈ្មោះក្លែងក្លាយ តែរវាងអត្តសញ្ញាណដាច់ដោយឡែកច្រើន មិនត្រូវប្រើឈ្មោះក្លែងក្លាយទេ ត្រូវប្រើគណនីដាច់ដោយឡែក
នៅ MostMate អ៊ីមែលនីមួយៗត្រូវនឹងបរិស្ថានមួយ ហើយឈ្មោះបរិស្ថានអាចដាក់តាមគោលបំណងរបស់អ៊ីមែលតែម្តង។ ផ្ទាំងការងារលើគេហទំព័រគ្រប់គ្រងបរិស្ថាន និងការអនុញ្ញាត ហើយសកម្មភាពចូលធ្វើនៅក្នុងបរិស្ថានរបស់កម្មវិធីភ្ញៀវ។ គម្រោងឥតគិតថ្លៃមាន 2 បរិស្ថាន និង 2 អាសនៈសមាជិក ដូច្នេះក្រុមតូចដែលមានអ៊ីមែលតិចអាចចាប់ផ្តើមពីគម្រោងឥតគិតថ្លៃ រួចទិញបន្ថែមតាមចំនួនបរិស្ថាននៅពេលអ៊ីមែលកើនឡើង។
ចាត់ទុកអ៊ីមែលជាទ្រព្យសម្បត្តិ៖ ព័ត៌មានសង្គ្រោះ ចង្វាក់ចូល និងការផ្ទេរការងារ
ការថែទាំប្រចាំថ្ងៃនៃគណនីអ៊ីមែល សាមញ្ញជាងគណនីវេទិកាដទៃ ប៉ុន្តែមានបីសកម្មភាពដែលមិនអាចលែងបាន៖
- រក្សាព័ត៌មានសង្គ្រោះឱ្យមានសុពលភាព៖ ភ្ជាប់អ៊ីមែលសង្គ្រោះ ឬលេខទូរសព្ទដែលនៅប្រើ ហើយធ្វើបច្ចុប្បន្នភាពភ្លាមពេលប្តូរលេខ រួចរក្សាលេខកូដសុវត្ថិភាពទុកក្រៅបណ្តាញមួយច្បាប់
- កំណត់ចង្វាក់ចូលឱ្យបានទៀងទាត់៖ ស្របតាមគោលនយោបាយសកម្មភាពពីរឆ្នាំ កំណត់វដ្តចូលសម្រាប់អ៊ីមែលនីមួយៗ ហើយអនុវត្តក្នុងបរិស្ថាន ដោយអ៊ីមែលសំខាន់ត្រូវមានវដ្តខ្លីជាង
- ការផ្ទេរតាមការអនុញ្ញាត មិនមែនតាមការចែករំលែក៖ ក្នុងក្រុម បរិស្ថានអ៊ីមែលត្រូវផ្តល់ទៅសមាជិកពាក់ព័ន្ធតាមក្រុមសមាជិក ហើយពាក្យសម្ងាត់មិនត្រូវចូលក្នុងក្រុមជជែក ឬតារាងទេ ពេលនរណាម្នាក់ចាកចេញ ត្រូវផ្ទេរការអនុញ្ញាតបរិស្ថាន មិនមែនផ្តល់ពាក្យសម្ងាត់
វិធីថែទាំប្រចាំថ្ងៃនៃទ្រព្យសម្បត្តិគណនីច្រើន គឺបរិស្ថានថេរ ចង្វាក់ថេរ និងមានដានអាចតាមដាន ដែលស្របនឹងដំណោះស្រាយទូទៅនៃការបំបែកបរិស្ថាន ហើយអ្វីដែលពិសេសសម្រាប់អ៊ីមែលមានតែមួយ៖ ផលវិបាកពេលវាបាត់គឺជាខ្សែសង្វាក់ ដូច្នេះអាទិភាពថែទាំគួរនៅមុនគណនីអាជីវកម្មទាំងអស់។
សំណួរដែលសួរញឹកញាប់
តើអ៊ីមែល Outlook មួយអាចបន្ថែមឈ្មោះក្លែងក្លាយច្រើនបានទេ?
បាន។ គណនី Microsoft មួយគាំទ្រការបន្ថែមឈ្មោះក្លែងក្លាយអ៊ីមែលច្រើន ឈ្មោះទាំងអស់ប្រើប្រអប់សារតែមួយ ហើយអាចប្រើឈ្មោះណាមួយដើម្បីចូល។ ប៉ុន្តែឈ្មោះក្លែងក្លាយចែករំលែកស្ថានភាពសុវត្ថិភាពរបស់គណនីតែមួយ មិនមែនជាគណនីដាច់ដោយឡែកទេ ហើយ Microsoft ក៏កំណត់ភាពញឹកញាប់នៃការបន្ថែមដែរ ការបន្ថែមបន្តបន្ទាប់ក្នុងរយៈពេលខ្លីនឹងបង្ហាញសារសូមព្យាយាមម្តងទៀតនៅពេលក្រោយ។
តើការចុះឈ្មោះអ៊ីមែល outlook ត្រូវការលេខទូរសព្ទជាដាច់ខាតទេ?
មិនចាំបាច់ជាដាច់ខាតទេ Microsoft សម្រេចតាមបរិស្ថានចុះឈ្មោះថាតើត្រូវបន្ថែមការផ្ទៀងផ្ទាត់លេខទូរសព្ទឬអត់៖ បើប្រើច្រកចេញលំនៅដ្ឋានស្អាត និងព័ត៌មានបរិស្ថានស៊ីគ្នា ដំណើរការចុះឈ្មោះជាច្រើនអាចរំលងការផ្ទៀងផ្ទាត់លេខទូរសព្ទបាន ផ្ទុយទៅវិញ IP មជ្ឈមណ្ឌលទិន្នន័យ និងការចុះឈ្មោះញឹកញាប់លើឧបករណ៍តែមួយ បង្កើនឱកាសត្រូវផ្ទៀងផ្ទាត់យ៉ាងច្បាស់។ ការប្រើលេខតែមួយដដែលៗសម្រាប់គណនីថ្មីច្រើន ធ្វើឱ្យឱកាសទាំងការផ្ទៀងផ្ទាត់ និងការបដិសេធកើនឡើង។
គោលនយោបាយសកម្មភាពគណនី Microsoft តម្រូវឱ្យគណនីរក្សាភាពសកម្ម៖ ចូលយ៉ាងតិចម្តងក្នុងរយៈពេលពីរឆ្នាំ បើមិនដូច្នេះ Microsoft មានសិទ្ធិចាត់ទុកជាអសកម្ម ហើយបិទ។ គួររៀបចំវដ្តខ្លីជាង ឧទាហរណ៍ 60 ថ្ងៃ ព្រោះក្រោមអ៊ីមែលមានផ្លូវសង្គ្រោះរបស់គណនីវេទិកាដទៃព្យួរនៅ ការបាត់អ៊ីមែលគឺជាការខាតបង់ជាខ្សែសង្វាក់។
តើគ្រប់គ្រងអ៊ីមែល Outlook ច្រើនយ៉ាងណាទើបមិនងាយបាត់?
បំបែកតាម «អ៊ីមែលមួយ បរិស្ថានមួយ»៖ អ៊ីមែលនីមួយៗចុះឈ្មោះ និងចូលក្នុងបរិស្ថាន និងច្រកចេញប្រូកស៊ីដាច់ដោយឡែក រក្សាព័ត៌មានសង្គ្រោះឱ្យមានសុពលភាព និងរក្សាលេខកូដផ្ទៀងផ្ទាត់បម្រុងទុកក្រៅបណ្តាញ កំណត់វដ្តចូលសម្រាប់អ៊ីមែលនីមួយៗ ហើយរំលឹកដោយភារកិច្ចរបស់ក្រុម។ ពេលមានអ្នកគ្រប់គ្រងច្រើនក្នុងក្រុម សូមប្រើការអនុញ្ញាតតាមក្រុមបរិស្ថានជំនួសការចែកពាក្យសម្ងាត់។
សេចក្តីសន្និដ្ឋាន
ខ្លឹមសារនៃការគ្រប់គ្រងអ៊ីមែល Outlook ច្រើន មិនមែន «ចុះឈ្មោះអ៊ីមែលបន្ថែមពីរបី» ទេ តែជាការចាត់ទុកអ៊ីមែលនីមួយៗជាគ្រឹះនៃទ្រព្យសម្បត្តិគណនី៖ បរិស្ថានរៀបចំរួចតែម្តងពេលចុះឈ្មោះ ឈ្មោះក្លែងក្លាយប្រើសម្រាប់គ្រប់គ្រងអាសយដ្ឋាន មិនមែនបំបែកគណនី ខ្សែសកម្មភាពពីរឆ្នាំការពារដោយចង្វាក់ចូលថេរ ហើយការផ្ទេរការងារក្នុងក្រុមធ្វើតាមការអនុញ្ញាត មិនមែនចែកពាក្យសម្ងាត់។ គ្រឹះរឹងមាំហើយ ទើបគណនីវេទិកាដែលព្យួរក្រោមអ៊ីមែលអាចនិយាយពីសុវត្ថិភាពបាន។ នៅកម្រិតឧបករណ៍ អាចចាប់ផ្តើមពីគម្រោងឥតគិតថ្លៃរបស់ MostMate ដោយដាក់អ៊ីមែលសំខាន់បំផុតពីរចូលបរិស្ថានដាច់ដោយឡែកសាកល្បងឱ្យរលូនសិន រួចពង្រីកតាមទំហំទ្រព្យសម្បត្តិ។

MOSTMATE
គ្រប់គ្រងគណនីច្រើនដោយសុវត្ថិភាព កាន់តែងាយស្រួល
ចាប់ផ្តើមពីគណនីដំបូង ហើយប្រើ MostMate ដើម្បីបង្កើតប្រតិបត្តិការគណនីច្រើនដែលមានសុវត្ថិភាព ឆ្លាតវៃ និងមានប្រសិទ្ធភាពជាងមុន។
- ប្រូហ្វាល់ឯករាជ្យ។ អត្តសញ្ញាណស្របគ្នា។
- ស្វ័យប្រវត្តិកម្ម AI · សុខភាពគណនី · ប្រតិបត្តិការក្រុម



