
TikTok Shop के कई स्टोर कैसे मैनेज करें? एंट्री डॉक्यूमेंट्स से एनवायरनमेंट आइसोलेशन तक
मुख्य निष्कर्ष: कई स्टोरों का प्रबंधन दो हिस्सों में बँटा है। एंट्री डॉक्यूमेंट्स स्टोर की एंटिटी और पात्रता तय करते हैं, और ब्राउज़र एनवायरनमेंट रोज़ के ऑपरेशन में अकाउंट इस्तेमाल और टीमवर्क तय करता है। दोनों अलग-अलग सेट करें; कोई भी प्लेटफ़ॉर्म की समीक्षा का विकल्प नहीं है। हर स्टोर के अपने डॉक्यूमेंट। हर स्टोर का अपना एनवायरनमेंट। हर व्यक्ति की अपनी ज़िम्मेदारी। ये तीन वाक्य पूरे लेख का ढाँचा हैं।
पहले एक असली मंज़र बयान करते हैं। एक सेलर तीन TikTok Shop साथ चला रहा था: अमेरिका से ब्यूटी, UK से होम प्रोडक्ट्स, वियतनाम से एक्सेसरीज़। ब्यूटी स्टोर पर एक क्लेम-विज्ञापन का उल्लंघन हुआ। दो दिन में तीनों स्टोर रिव्यू में आ गए। होम स्टोर ने कभी कंप्लायंस समस्या नहीं की थी, फिर भी नए प्रोडक्ट लिस्ट करना रोक दिया गया। पेमेंट प्रोसेस के हिसाब से फ्रीज़ हुए। विज्ञापन कैंपेन भी बंद हो गए।
क्रॉस-बॉर्डर सर्विस प्रोवाइडर DAMI ने ऐसे केसों की मैकेनिज़्म वापस देखी है: वही एंटिटी वेरिफिकेशन फाइलें, वही पेमेंट अकाउंट, वही मैनेजमेंट IP। इनमें से कोई एक भी मिल जाए तो स्टोर्स के बीच लिंक बन जाता है। एक स्टोर उल्लंघन करे तो पूरा ग्रुप समीक्षा में आता है। लिंक्ड रिव्यू की पूरी टाइमलाइन उनके ब्लॉग में दर्ज है। प्रोडक्ट रेस्ट्रिक्शन से पेआउट रोकने तक चार स्टेप दो दिन में पूरे हो गए।
यह हिसाब लगाने पर कई स्टोरों के प्रबंधन का लक्ष्य साफ़ दिखता है। हर स्टोर के डॉक्यूमेंट, एनवायरनमेंट और ज़िम्मेदारी का अपना सेट बनाए रखें; प्लेटफ़ॉर्म ग्रुप बनाए या न बनाए, वह उसका फ़ैसला है। सेलर के हाथ में सिर्फ़ अपने हिसाब-किताब साफ़ रखना है। प्रोडक्ट बैकग्राउंड पहले बता दें: MostMate एक एंटी-डिटेक्ट ब्राउज़र है, जो लॉगिन एनवायरनमेंट की परत संभालता है। आगे चार हिस्सों में समझते हैं: एंट्री डॉक्यूमेंट्स, डॉक्यूमेंट लेजर, एनवायरनमेंट आइसोलेशन और टीम कोलैबोरेशन।
पहले एंट्री शर्तें साफ़ करें: मार्केट के हिसाब से तैयारी करें, उधार न मिलाएँ
TikTok Shop की एंट्री ज़रूरतें मार्केट के हिसाब से अलग हैं; अमेरिका, UK और साउथ-ईस्ट एशिया की पात्रता और डॉक्यूमेंट लिस्ट अलग-अलग तय हैं। व्यक्तिगत और कंपनी सेलर के डॉक्यूमेंट अलग होते हैं, और स्टोर काउंट व एंटिटी लिमिट भी मार्केट भर अलग हैं। ये नियम हर मार्केट के Seller Center ऑफ़िशियल गाइड में लिखे हैं; स्टोर खोलने से पहले टारगेट मार्केट की लिस्ट एक-एक आइटम टिक करें, A मार्केट का तजुर्बा B मार्केट में सीधे न लगाएँ।
क्रॉस-बॉर्डर सर्विस प्रोवाइडर eCOMMop की बनाई गाइडलाइन में एक बात बिल्कुल साफ़ है: हर स्टोर को अलग ईमेल, अलग फ़ोन नंबर और अलग लॉगिन डिटेल्स चाहिए, और सिस्टम दोबारा इस्तेमाल खुद पकड़ लेता है। आम नतीजा वेरिफिकेशन फेल होना या एंट्री अप्लाई सीधे रिजेक्ट होना है। फ़ॉर्म भरते ही जाँच शुरू हो जाती है।
एंट्री स्टेज पर ही दो बातें साफ़ कर लें। पहली, डॉक्यूमेंट मिसमैच या एक्सपायरी सबसे आम रिजेक्ट की वजह है; सबमिट से पहले वैलिडिटी एक-एक आइटम पर चेक करें। दूसरी, ज़्यादा स्टोर खोलने के लिए किसी और के डॉक्यूमेंट उधार न लें, और स्टोरों के बीच एंटिटी रिलेशन न छिपाएँ। इस तरह की हरकत का रिस्क मैनेजमेंट ग़लती से कहीं ज़्यादा है; पकड़े जाने पर आपके नाम के सारे स्टोर आते हैं।
कई स्टोरों का डॉक्यूमेंट लेजर: एक सेट जानकारी एक स्टोर
डॉक्यूमेंट लेजर कई स्टोरों के प्रबंधन की पहली असेट है; अप्लाई से पहले बना लें। स्टोर बढ़ते ही याद नहीं रहता कि किस स्टोर के लिए कौन-सी फाइल, कौन-सा ईमेल, कौन-सा बैंक अकाउंट लगा था। मैपिंग पहले नोट कर लें, फिर हर चरण में जवाब मिल जाएगा:
| आइटम | तरीका | क्यों |
|---|---|---|
| ईमेल और फ़ोन नंबर | हर स्टोर का अपना सेट, रीयूज़ नहीं | सिस्टम रीयूज़ पकड़ता है, मिलते ही रोक |
| एंटिटी फाइलें | किस स्टोर की कौन-सी फाइल, कौन-सा मार्केट | अपील और जाँच में मैपिंग जल्दी समझाई जाए |
| पेमेंट अकाउंट | एंटिटी या स्टोर से अलग, पेआउट रास्ता न मिले | पेआउट रास्ता लिंक जाँच का एक इनपुट है |
| फाइल की स्थिति | वैलिडिटी व स्टेटस लिखें, अपडेट करें | एक्सपायर फाइल सबसे आम रिजेक्ट की वजह |
लेजर के बाहर जानकारी को तीन श्रेणियों में बाँटें। एंटिटी डॉक्यूमेंट्स में सच्चाई चाहिए; उधार नहीं, छुपाना नहीं। लॉगिन डिटेल्स में अलगाव चाहिए; टीम में शेयर नहीं। रोज़ की ऑपरेशनल जानकारी खोजने-लायक रहे; कौन-सा स्टोर क्या चला रहा है, ज़िम्मेदारी किसकी है, सब लेजर में लिखा रहे।
कुछ क्रॉस-बॉर्डर प्रोवाइडर्स ने देखा है कि एक बिज़नेस लाइसेंस एक ही मार्केट में सिर्फ़ एक मुख्य स्टोर से मैच करता है, और नई अप्लाई सिस्टम पकड़ लेता है। अलग मार्केट, अलग लीगल एंटिटी से एक-एक स्टोर खोलना सुरक्षित तरीका है। ये पैमाना साइट पॉलिसी के साथ बदलते हैं; हर मार्केट के Seller Center ऑफ़िशियल गाइड को आधार मानें, लेख इसे फ़िक्स्ड रूल नहीं मानता।
डिवाइस और ब्राउज़र एनवायरनमेंट: शेयर्ड डिवाइस पर क्या होता है
डिवाइस, सिस्टम और टूल्स प्लेटफ़ॉर्म के अकाउंट-लिंक जजमेंट के फैक्टरों में से एक हैं। शेयर्ड डिवाइस पर सीधा पेनल्टी ज़रूरी नहीं, पर ऑपरेशन पहले उलझ जाता है। तीन परेशानियाँ रोज़ दोहराई जाती हैं: एक स्टोर का Cookie और लॉगिन स्टेट दूसरे में घुल जाता है और कस्टमर रिप्लाई ग़लत स्टोर को चला जाता है; कर्मचारी ग़लती से लॉगिन कर देता है और एक्शन ग़लत अकाउंट पर रह जाता है; समस्या छानने से पहले आधा दिन लगता है पता लगाने में कि किसने किस डिवाइस से कौन-सा स्टोर खोला था। डिवाइस लेवल की उलझन सीधा पेनल्टी नहीं है, पर हर कोलैबोरेशन में ग़लती का मौका रखती है।
यहीं एंटी-डिटेक्ट ब्राउज़र काम आता है। MostMate में हर एनवायरनमेंट का अपना Cookie और कैश है; लॉगिन स्टेट आपस में टकराते नहीं। टाइमज़ोन, भाषा जैसे पैरामीटर प्रॉक्सी के इलाके के हिसाब से डिफ़ॉल्ट सेट होते हैं; एनवायरनमेंट पैरामीटर प्रॉक्सी के पीछे चलते हैं। 'UK स्टोर पर साउथ-ईस्ट एशिया का टाइमज़ोन' जैसी ग़ैर-मिलान नहीं बनती।
प्रॉक्सी पहले अलग लिस्ट में मैनेज करें, फिर संबंधित एनवायरनमेंट को असाइन करें; किस स्टोर पर कौन-सी लाइन है, एक नज़र में दिख जाता है। एनवायरनमेंट बनाते वक़्त स्टोर का नाम और ज़िम्मेदार व्यक्ति नोट में लिख दें; मैपिंग याददाश्त पर नहीं, टूल में टिक जाती है। प्रिंसिपल में गहराई चाहिए तो एनवायरनमेंट आइसोलेशन पोस्ट में एनवायरनमेंट के बीच असल में क्या अलग होता है समझाया गया है।
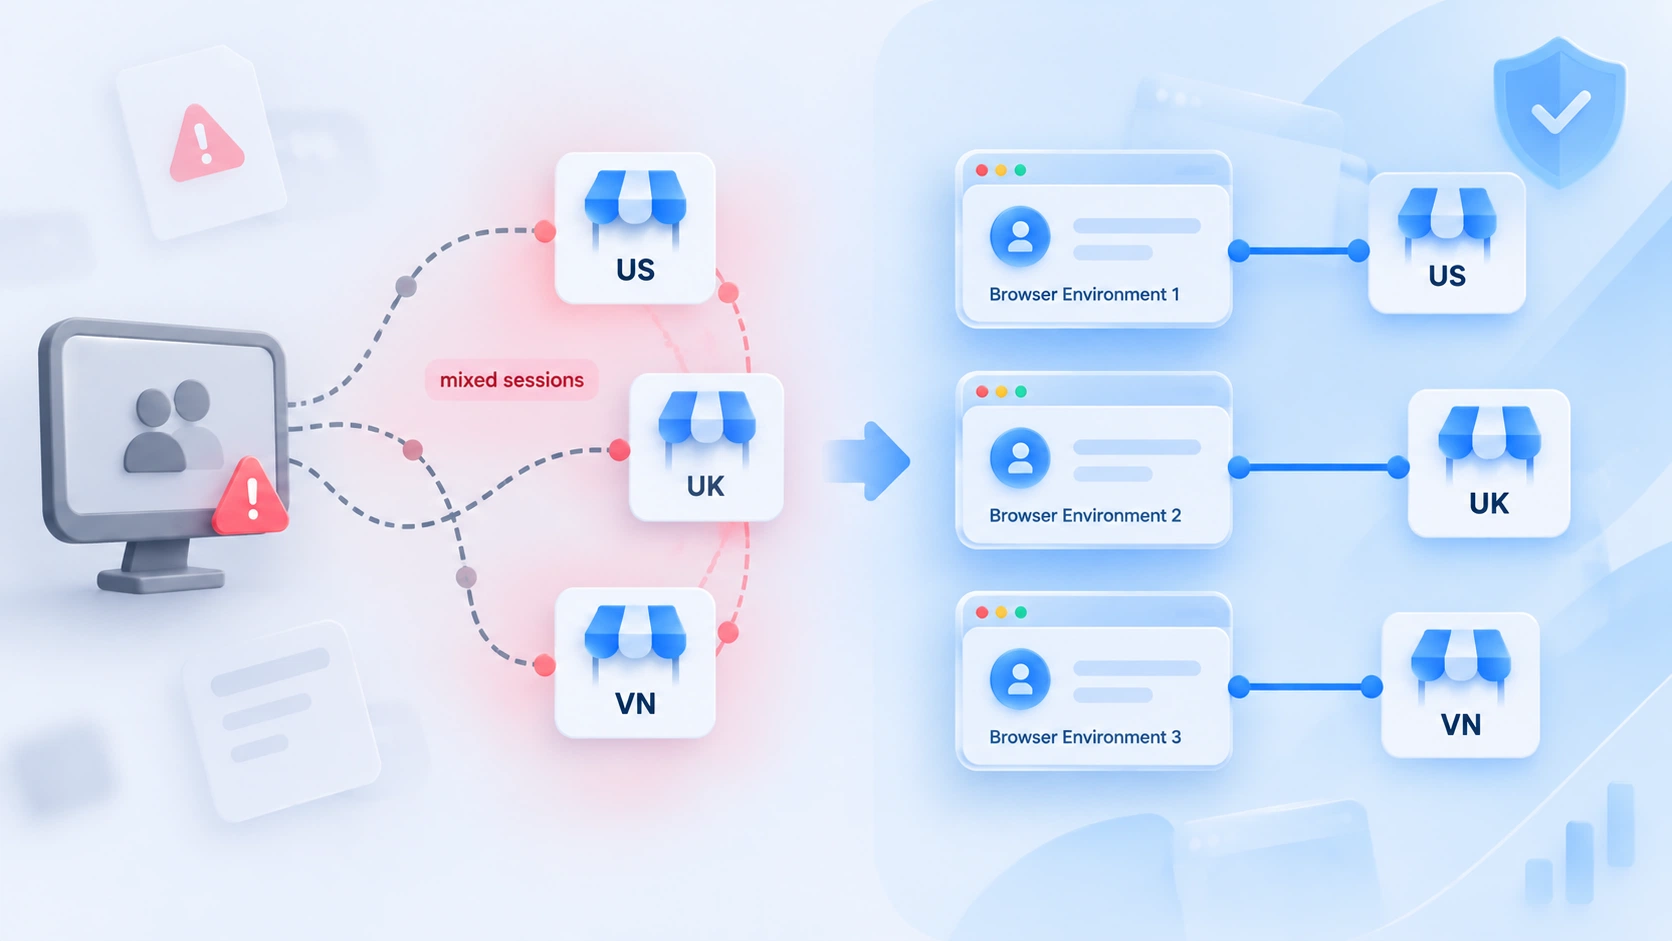
रोज़ के ऑपरेशन में तीन आदतें रूल बनाने लायक हैं:
- हर स्टोर उसी एनवायरनमेंट में खोलें; डिवाइस पर बार-बार लॉगइन-लॉगआउट न करें।
- प्रॉक्सी स्टोर के हिसाब से असाइन करें; एक्ज़िट IP अलग रखें, लाइन शेयर न करें।
- एक एनवायरनमेंट का Cookie दूसरे में कॉपी न करें; हिस्ट्री डेटा साथ चलता है।
तीनों का खर्च छोटा है। पहले दिन ही तय किए जा सकते हैं।
टीम कोलैबोरेशन में ग़लतियाँ कैसे घटाएँ
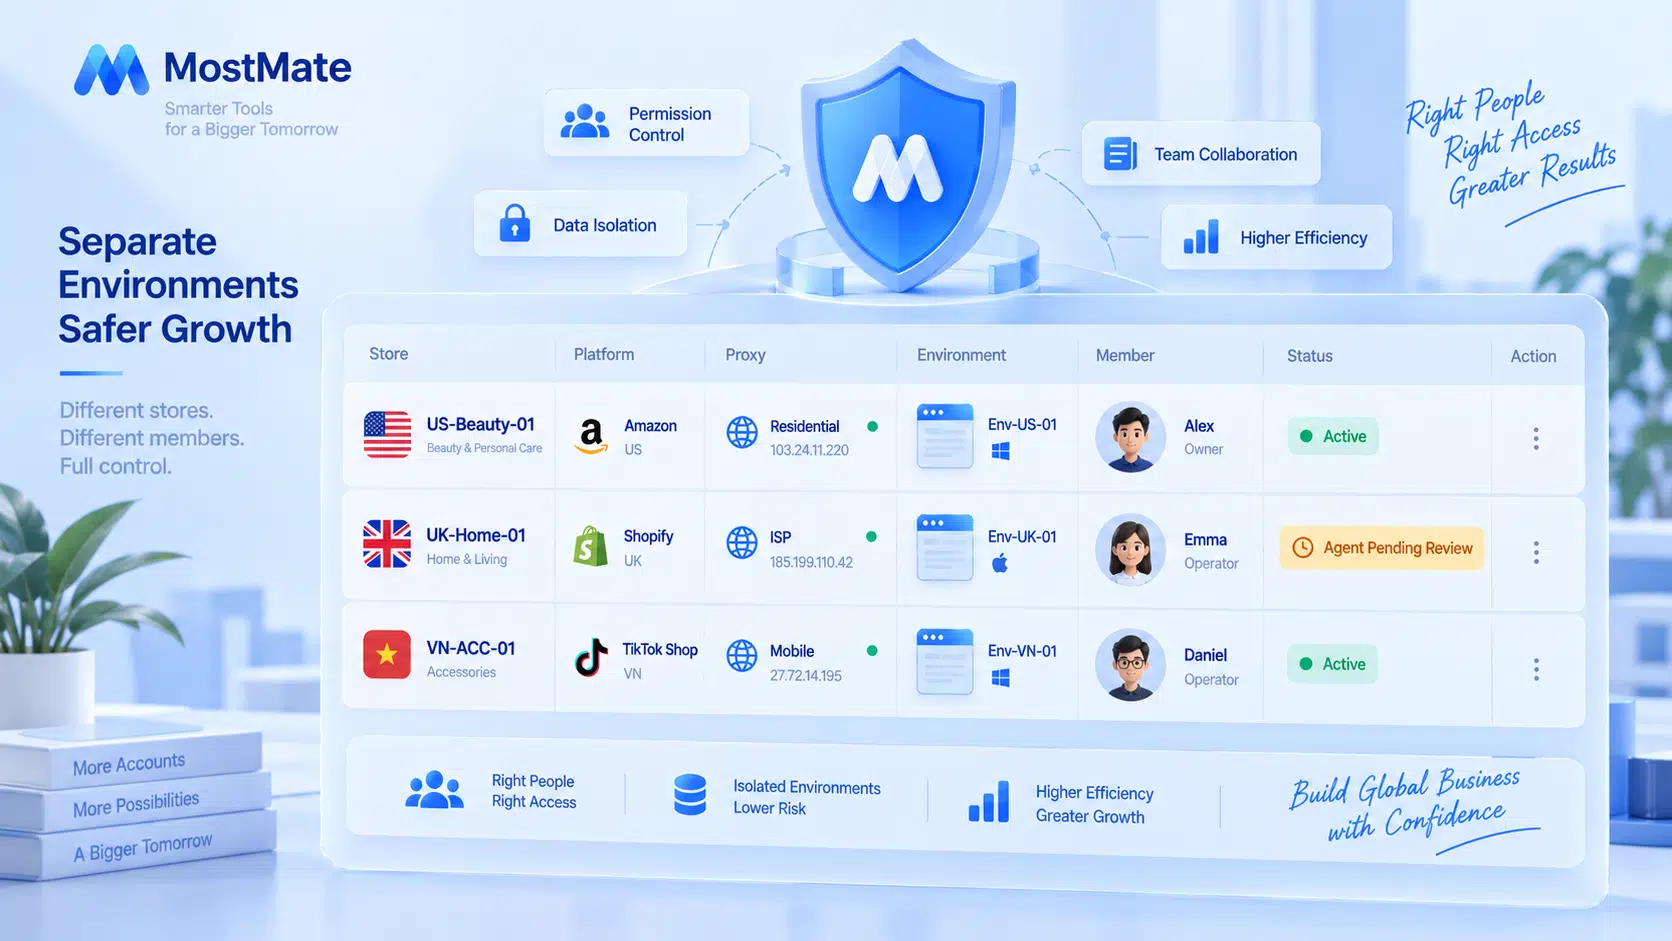
कई स्टोरों की ऑपरेशनल ग़लतियाँ ज़्यादातर साफ़ न होने वाली मैपिंग और अस्त-व्यस्त परमिशन से निकलती हैं। स्टोर बढ़ते ही ये सवाल चैट हिस्ट्री से जवाब नहीं देते: कौन कौन-सा स्टोर देख रहा है, प्रॉक्सी ठीक है या नहीं, आज किस स्टोर का पेआउट चेक करना है। स्टोर, एनवायरनमेंट और ज़िम्मेदार व्यक्ति को फ़िक्स्ड मैपिंग में बाँधें और एक मैपिंग टेबल टीम की नज़र वाली जगह लगाएँ:
| स्टोर | एनवायरनमेंट | ज़िम्मेदार | मौजूदा हालत |
|---|---|---|---|
| ब्यूटी स्टोर (अमेरिका) | US-Beauty-01 | कंटेंट ऑपरेशन A | सामान्य चालू |
| होम स्टोर (UK) | UK-Home-01 | कंटेंट ऑपरेशन B | प्रॉक्सी चेक बाकी |
| एक्सेसरी स्टोर (वियतनाम) | VN-ACC-01 | प्रोजेक्ट लीड | रिव्यू वीक चल रहा |
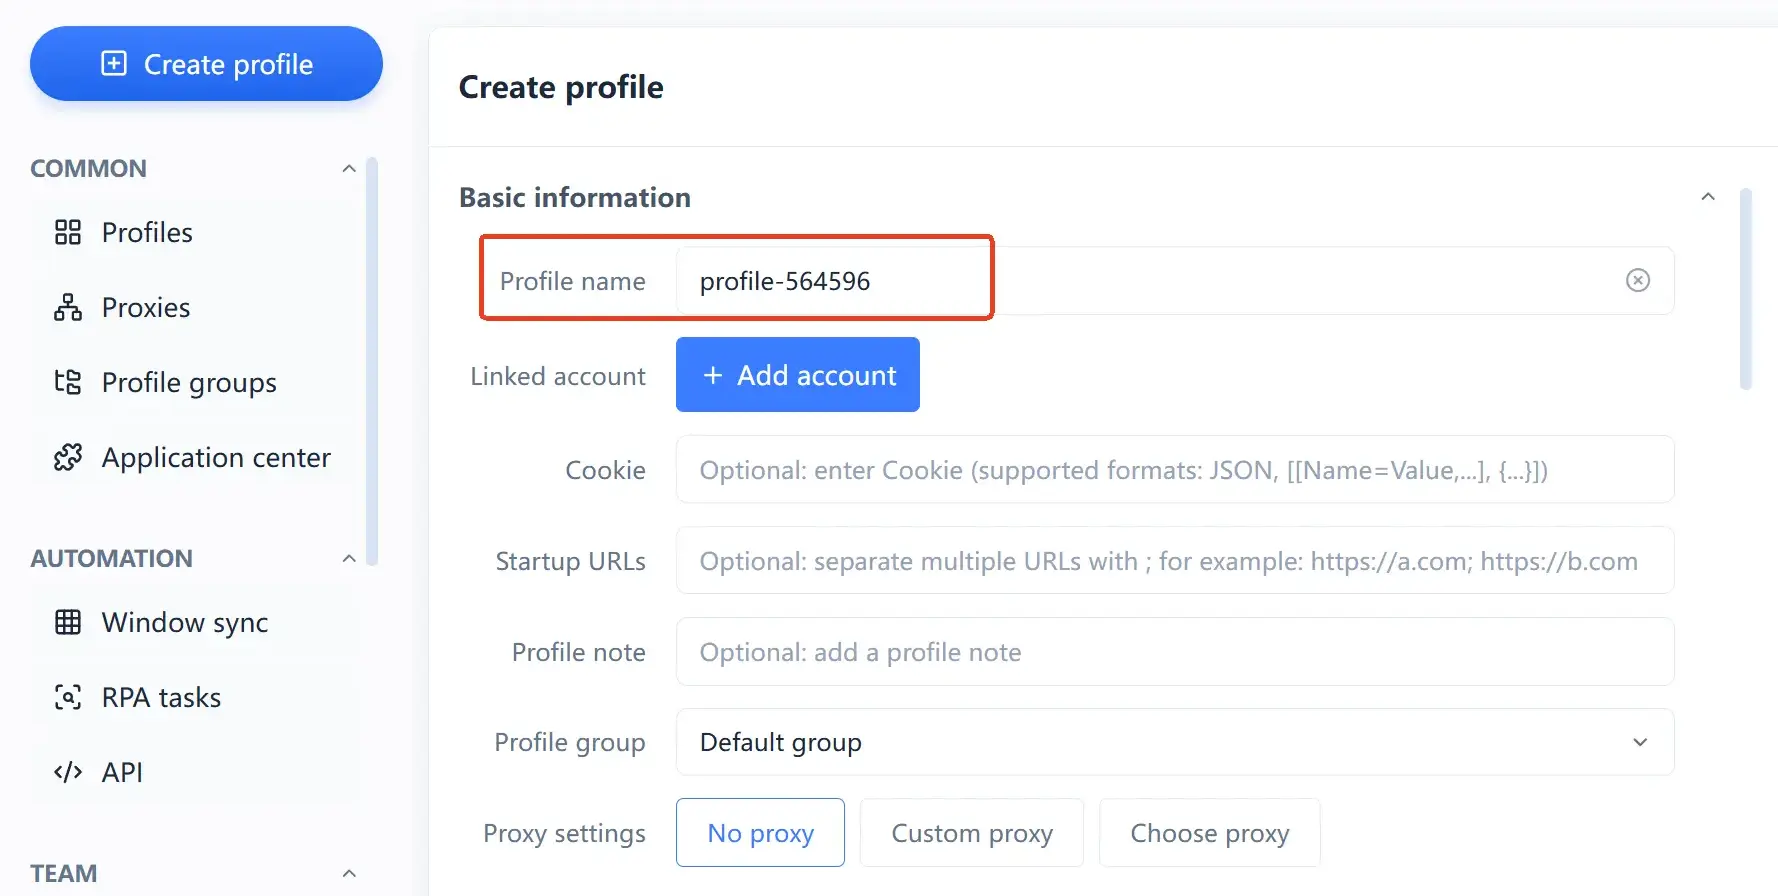
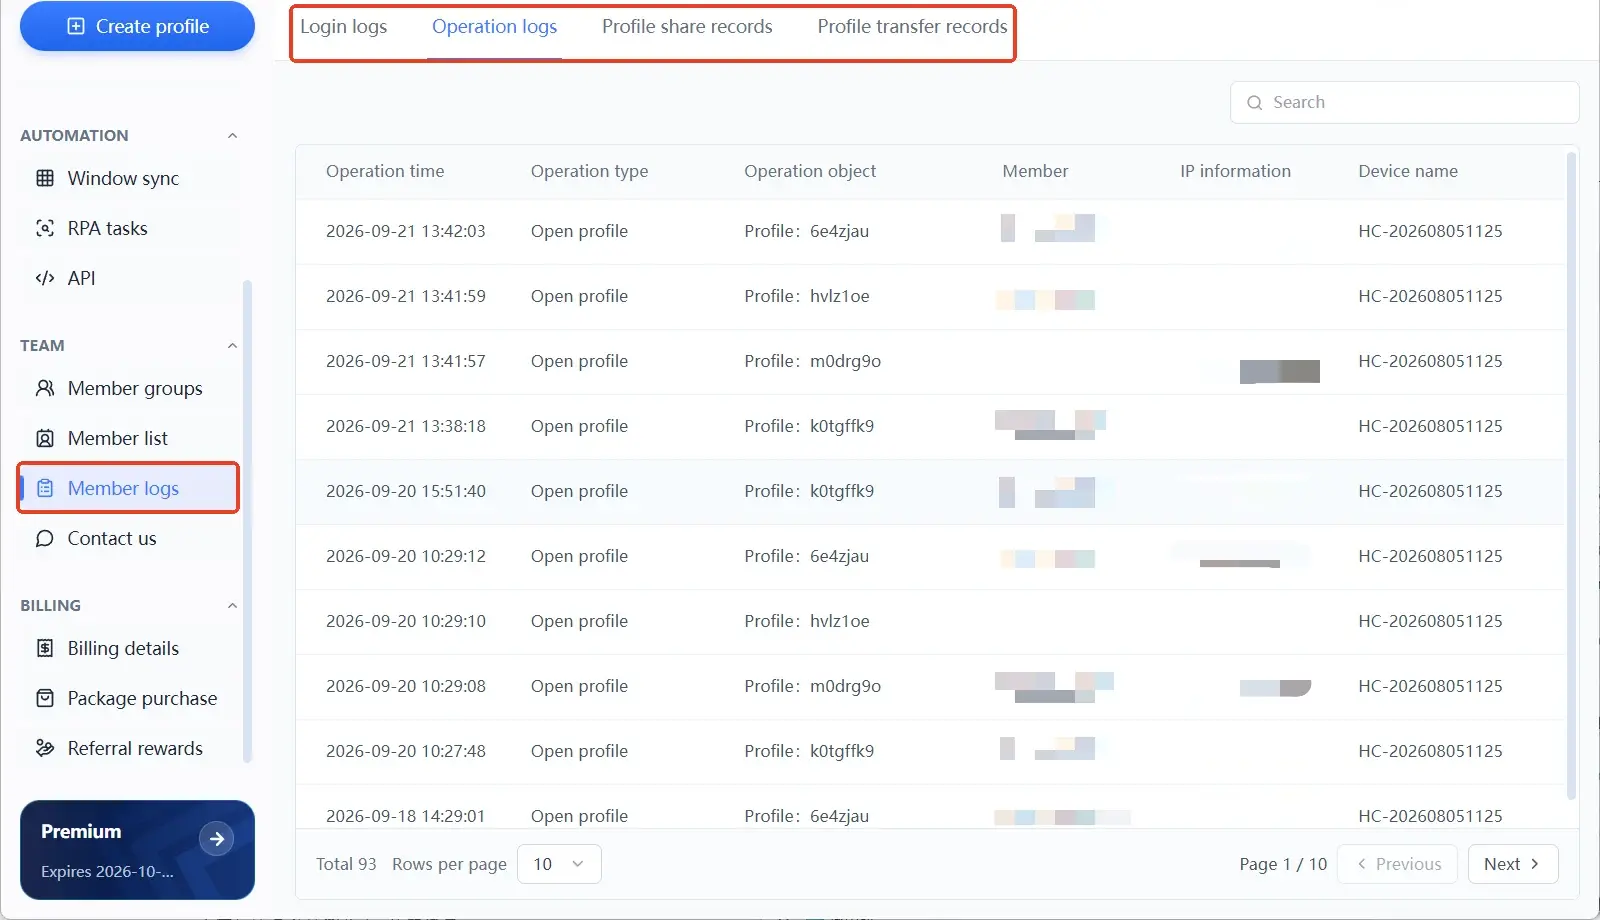
परमिशन पोस्ट के साथ चलती है, व्यक्ति के साथ नहीं। ऑपरेशन वाला एनवायरनमेंट चलाए, फ़ाइनेंस वाला पेआउट देखे, लीड रिव्यू संभाले; हर कोई अपनी रेंज में ही काम करे। हैंडओवर में सिर्फ़ अथॉराइज़ेशन बदले, एनवायरनमेंट नहीं। मेंबर लॉग में एक्शन रिकॉर्ड रहता है; किसने कब कौन-सा स्टोर छुआ, लॉग से जवाब मिल जाता है। पेमेंट अकाउंट, सिक्योरिटी सेटिंग जैसी ज़रूरी हरकतें दूसरा व्यक्ति दोबारा जाँचे। एक मिनट ज़्यादा, पूरे स्टोर की मुसीबत बच जाती है।
मल्टी-विंडो ऑपरेशन की सेफ़्टी लिमिट, मल्टी-विंडो पोस्ट में एक ही PC पर कई विंडो कैसे सुरक्षित खोलें समझाई गई है। मिलते-जुलते ई-कॉमर्स प्लेटफ़ॉर्म का आइसोलेशन तरीका पार से भी लिया जा सकता है; Shopee मल्टी-स्टोर पोस्ट एंट्री, डिवाइस और IP के तीन लिंक पॉइंट को और बारीकी से तोड़ती है, दोनों प्लेटफ़ॉर्म का जजमेंट लॉजिक मिलता है।
आम सवाल
एक बिज़नेस लाइसेंस से कितने TikTok Shop स्टोर खुल सकते हैं?
मार्केट पॉलिसी चलेगी; कोई एक नंबर नहीं है। थर्ड-पार्टी प्रोवाइडर्स का अनुभव: एक मार्केट में एक मुख्य स्टोर, और नई अप्लाई सिस्टम पकड़ लेता है। अलग मार्केट, अलग लीगल एंटिटी से एक-एक स्टोर आम तरीका है। हर मार्केट के Seller Center ऑफ़िशियल गाइड को आधार रखें।
कई स्टोर एक ही PC पर चला सकते हैं?
चल जाते हैं, पर Cookie और लॉगिन स्टेट आपस में मिल जाते हैं; ग़लत लॉगिन और मुश्किल जाँच रोज़ की परेशानी बन जाती है। डिवाइस लिंक जजमेंट का एक फैक्टर है; शेयरिंग से सीधा पेनल्टी ज़रूरी नहीं। हर स्टोर को अलग ब्राउज़र एनवायरनमेंट में फ़िक्स करना सबसे सस्ता तरीका है।
क्या एंटी-डिटेक्ट ब्राउज़र अकाउंट लिंक होने से बचा सकता है?
गारंटी नहीं। यह लॉगिन एनवायरनमेंट की परत संभालता है और हर स्टोर का ब्राउज़र डेटा अलग रखता है। डॉक्यूमेंट रीयूज़, एक जैसा व्यवहार, पेआउट रास्ते का आपस में मिलना, अलग-अलग सिग्नल हैं; ये एनवायरनमेंट के दायरे में नहीं, अलग से जाँचें।
कर्मचारी कई स्टोर मैनेज करे तो परमिशन कैसे बाँटें?
पोस्ट के हिसाब से अथॉराइज़ करें, सिर गिनती के हिसाब से नहीं। एनवायरनमेंट ग्रुप को स्टोर से जोड़ें; मेंबर को अपनी ज़िम्मेदारी के एनवायरनमेंट ही मिलें। आदमी बदले तो पहले अथॉराइज़ेशन वापस लें, फिर हैंडओवर करें; ज़रूरी एक्शन पर लॉग रखें और ज़रूरत पर दोबारा जाँचें।
निष्कर्ष
कई स्टोरों की मुश्किल कितने स्टोर खोलने में नहीं है; तीन चीज़ों का अपना-अपना सेट बन पाने में है: डॉक्यूमेंट हर स्टोर का अपना, एनवायरनमेंट हर स्टोर का अपना, ज़िम्मेदारी हर व्यक्ति की अपनी। डॉक्यूमेंट, एनवायरनमेंट और ज़िम्मेदारी तीन अलग लाइनें हैं; एक लाइन साफ़ होना बाकी दो की सफ़ाई की गवाह नहीं। लेजर, एनवायरनमेंट और परमिशन अलग-अलग बनाएँ।
एंट्री से पहले लेजर बनाएँ। स्टोर खुले तो अलग एनवायरनमेंट लगाएँ। ऑपरेशन में पोस्ट के हिसाब से अथॉराइज़ करें। एनवायरनमेंट खुद सेट करना चाहें तो MostMate डाउनलोड करें और पहले एनवायरनमेंट से शुरू करें; हर स्टोर की लॉगिन लेयर पहले फ़िक्स कर लें।

MOSTMATE
कई खातों का सुरक्षित प्रबंधन, अब आसान
पहले खाते से शुरुआत करें और MostMate के साथ कई खातों का अधिक सुरक्षित, स्मार्ट और कुशल संचालन बनाएँ।
- अलग प्रोफ़ाइल। सुसंगत पहचान।
- AI ऑटोमेशन · खाते की स्थिति · टीम संचालन



