
តើគណនី X ត្រូវបានផ្អាល គួរធ្វើយ៉ាងណា? មគ្គុទ្ទេសក៍ពីការចាក់សោជាបណ្តោះអាសន្នដល់ការផ្អាលជាអមតៈ
សេចក្តីសន្និដ្ឋានសំខាន់៖ ការវិនិច្ឆ័យរបស់ X លើគណនីមានច្រើនស្ថានភាព ត្រូវមើលជាដំបូងថាសារជូនដំណឹងស្ថិតក្នុងប្រភេទណា រួចដើរផ្លូវនោះ ផ្ទៀងផ្ទាត់ ប្តូរពាក្យសម្ងាត់ ឬ appeal ដោយសារជ្រើសផ្លូវខុស ទើបគេភាគច្រើនត្រូវគាំង។ ការចាក់សោដោះដោយការផ្ទៀងផ្ទាត់ ការកំណត់រង់ចាំការរាប់ថតចុះបន្ទាប់ពីបំពេញសកម្មភាព ចំណែកការផ្អាលអាច appeal តាមផ្លូវផ្លូវការតែប៉ុណ្ណោះ។ X មិនប្រកាសរយៈពេលពិនិច្ឆ័យទេ ដូច្នេះរាល់ពាក្យ «ប៉ុន្មានម៉ោងត្រូវដោះ» គ្មានមូលដ្ឋានផ្លូវការឡើយ។
ពេលចូលគណនី សារ «គណនីរបស់អ្នកត្រូវបានចាក់សោ» លេចឡើង ក្រុមការងារក៏ស្ងាត់ភ្លាម។ អ្នកខ្លះនិយាយឱ្យប្តូរពាក្យសម្ងាត់ អ្នកខ្លះឱ្យរង់ចាំបីថ្ងៃ អ្នកខ្លះទៀតថាប្តូរ IP តែស្រួល។ ដោយសារអ្នកទាំងអស់គ្នាមិនបានជួបស្ថានភាពដូចគ្នាទេ ទើបគេនិយាយខុសគ្នា។ MostMate គឺជាកម្មវិធីរុករក anti-detect ដែលកំណត់ព្រំដែនឱ្យក្រុមប្រើគណនីច្រើន គណនីមួយផ្គូផ្គងនឹងបរិស្ថានមួយ។ អត្ថបទនេះតាមមតិផ្លូវការនៃមជ្ឈមណ្ឌលជំនួយរបស់ X ពន្យល់ឱ្យច្បាស់ក្នុងមួយតែប៉ុណ្ណោះ អំពីស្ថានភាពទាំងបួន វិធីដោះស្រាយតាមស្ថានភាព និងការពិនិត្យឡើងវិញបន្ទាប់ពីស្តារ។
ការចាក់សោ ការកំណត់ និងការផ្អាល ត្រូវបែងចែកស្ថានភាពឱ្យច្បាស់ជាដំបូង
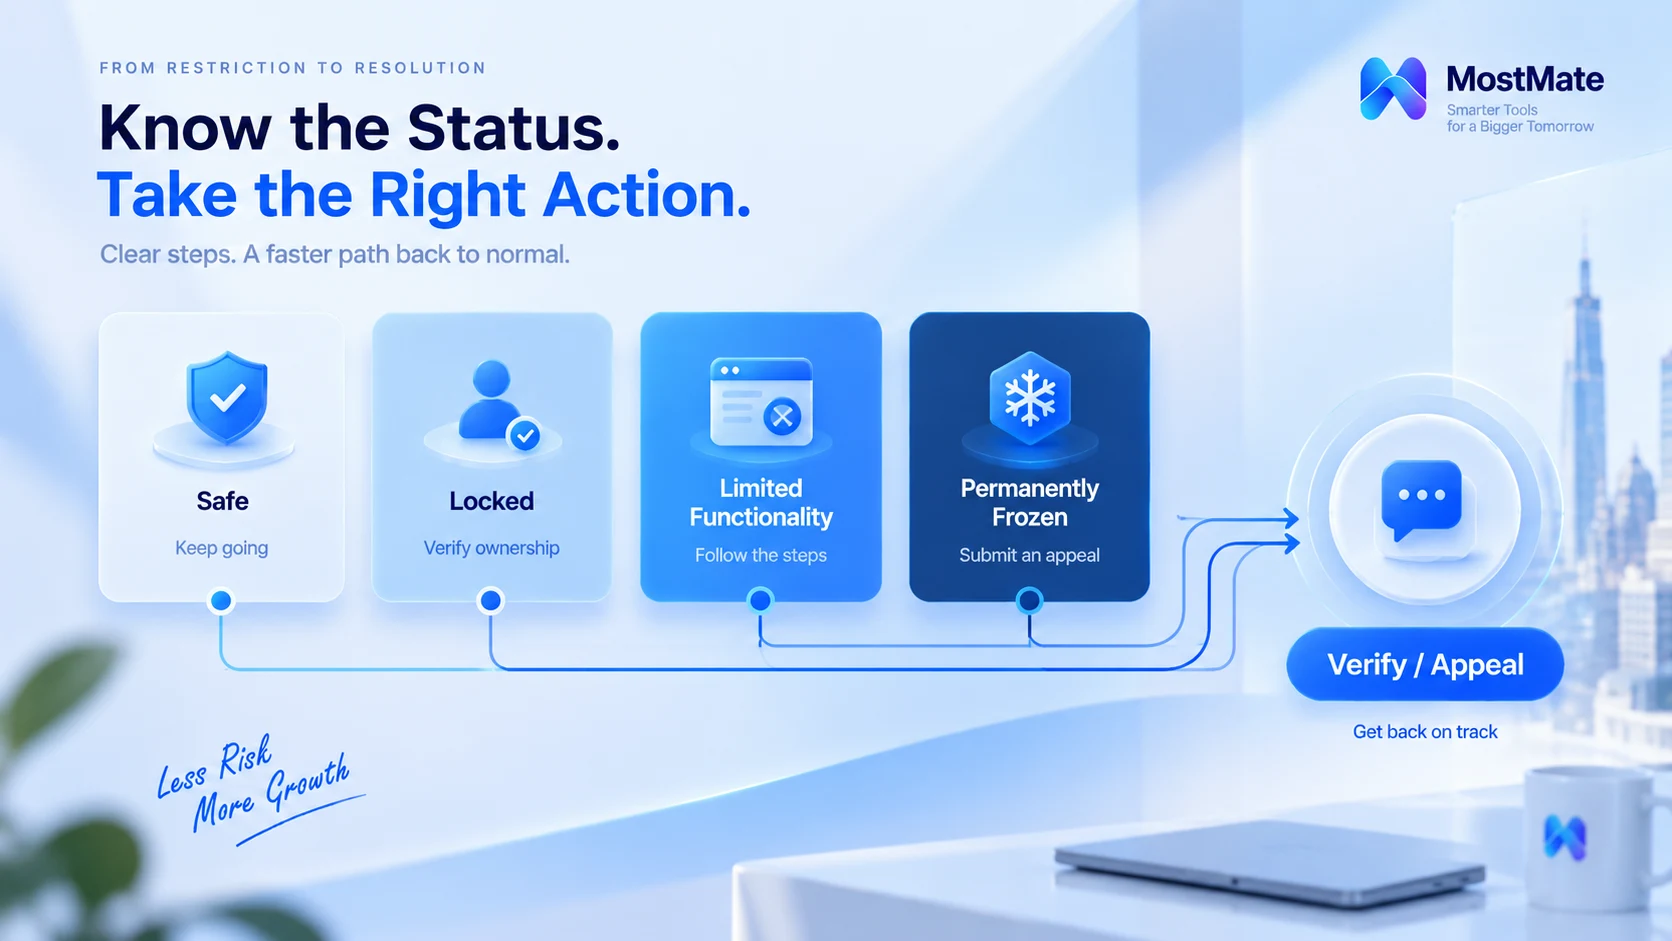
ការវិនិច្ឆ័យរបស់ X មិនមែនជាខ្សែដែនមួយពីស្រាលទៅធ្ងន់ទេ ស្ថានភាពផ្សេងគ្នាមានផ្លូវចេញផ្សេងគ្នា។ មជ្ឈមណ្ឌលជំនួយផ្លូវការបានបែងចែកករណីទូទៅជាប្រភេទ ចាត់ទុកជាតារាង៖
| ស្ថានភាព | សារជូនដំណឹងធម្មតា | វិធីផ្លូវការ |
|---|---|---|
| ការចាក់សោសុវត្ថិភាព | ចាក់សោព្រោះសង្ស័យថាត្រូវលួច | ប្តូរពាក្យសម្ងាត់ភ្លាម ធ្វើតាមអ៊ីមែល |
| ការផ្ទៀងផ្ទាត់ម្ចាស់គណនី | គណនីចាក់សោ ត្រូវបញ្ជាក់ភាពជាម្ចាស់ពិត | បញ្ចូលកូដពីទូរស័ព្ទឬអ៊ីមែលដើម្បីដោះសោ |
| មុខងារខ្លះត្រូវកំណត់ជាបណ្តោះអាសន្ន | បានកំណត់មុខងារមួយចំនួនជាបណ្តោះអាសន្ន | បំពេញសកម្មភាពរួចរង់ចាំរាប់ថតចុះឬផ្ទៀងផ្ទាត់ |
| ការផ្អាលជាអមតៈ | គណនីត្រូវបានផ្អាលជាអមតៈ | យល់ថាខុស ទំនាក់ទំនងក្រុមគាំទ្រដើម្បី appeal |
ការចាក់សោសុវត្ថិភាព និងការផ្ទៀងផ្ទាត់ម្ចាស់គណនី សុទ្ធតែហៅថា «ចាក់សោ» តែផ្លូវចេញខុសគ្នា៖ ប្រភេទដំបូង X សង្ស័យថាគណនីត្រូវបានលួច ត្រូវប្តូរពាក្យសម្ងាត់ជាដំបូងរួចដោះសោ ចំណែកប្រភេទទីពីរជាទូទៅព្រោះគណនីបង្ហាញឥរិយាបថស្វ័យប្រវត្តិដែលបំពានបទបញ្ជា X ដូច្នេះ X តម្រូវឱ្យបញ្ជាក់ថាអ្នកគឺជាម្ចាស់ពិតប្រាកដ។
ការកំណត់មុខងារអាចបែងចែកបន្តទៀត។ ការកំណត់ដោយសារការបំពានបទបញ្ជា គឺជាស្ថានភាពអានប៉ុណ្ណោះ៖ អាចមើលបាន តែមិនអាចប្រកាស បញ្ជូនបន្ត ឬចុចចូលចិត្តបាន ហើយមាតិកាពីមុនមានតែអ្នកតាមដានមើលបានតែប៉ុណ្ណោះ។ ការកំណត់ដោយសារសកម្មភាពសង្ស័យ មានជម្រើសបន្ថែមមួយ៖ ឬប្រើ X ជាស្ថានភាពកំណត់ក្នុងរយៈពេលដែលបានកំណត់ ឬផ្ទៀងផ្ទាត់លេខទូរស័ព្ទឬអ៊ីមែល ដើម្បីទទួលមុខងារពេញលេញវិញ។
គួរកត់សម្គាល់មួយចំណុច។ ស្ថានភាពទាំងបួនមិនមានលំដាប់ឡើងថ្នាក់កំណត់ជាក់លាក់ទេ ការបំពានតែមួយដងក៏អាចបណ្តាលឱ្យមានការវិនិច្ឆ័យធ្ងន់ជាងដែរ។ មូលដ្ឋាននៃការវិនិច្ឆ័យគឺអត្ថបទសារជូនដំណឹង មិនមែន «អតីតគ្រាត្រូវកំណត់តែប៉ុណ្ណោះ លើកនេះគួរដូច្នោះដែរ»។
ដោះស្រាយតាមស្ថានភាព៖ ផ្ទៀងផ្ទាត់ ការពារ និង appeal
ពេលឃើញសារជូនដំណឹង កុំចុចលឿនពេក ព្រោះក្នុងស្ថានភាពកំណត់មានជម្រើសមួយដែលមិនអាចត្រឡប់ក្រោយវិញបាន។ ទំព័រផ្លូវការចែងច្បាស់ថា៖ ពេលមុខងារត្រូវកំណត់ បើអ្នកជ្រើស «បន្តទៅ X» ដើម្បីចូលស្ថានភាពកំណត់មានពេលកំណត់ ជម្រើសផ្ទៀងផ្ទាត់ដើម្បីស្តារនឹងមិនបង្ហាញឡើងទៀតទេ។ បើចង់រក្សាផ្លូវផ្ទៀងផ្ទាត់នេះទុក ត្រូវចុច «ផ្ទៀងផ្ទាត់» ជាដំបូង។
និយាយតាមស្ថានភាព៖
- សង្ស័យថាត្រូវបានលួច៖ ប្តូរពាក្យសម្ងាត់ភ្លាម ពិនិត្យសារផ្លូវការក្នុងអ៊ីមែល រួចពិនិត្យកម្មវិធីភាគីទីបីដែលគណនីបានអនុញ្ញាត។
- ផ្ទៀងផ្ទាត់ម្ចាស់គណនី៖ បញ្ចូលលេខទូរស័ព្ទដើម្បីទទួលកូដ ឬប្រើកូដអ៊ីមែល រួចដាក់ស្នើដោះសោតាមការណែនាំ។ គណនីដែលបំពានម្តងហើយម្តងទៀត អាចមិនទទួលបានជម្រើសផ្ទៀងផ្ទាត់។
- មុខងារត្រូវកំណត់៖ បំពេញសកម្មភាពតាមការណែនាំ ដូចជាផ្ទៀងផ្ទាត់អ៊ីមែល ភ្ជាប់លេខទូរស័ព្ទ ឬលុបមាតិកាដែលបំពាន រួចរង់ចាំការរាប់ថតចុះ។
- ផ្អាលជាអមតៈ៖ អានបទបញ្ជាដែលសារជូនដំណឹងបានដកស្រង់ បើយល់ថាការវិនិច្ឆ័យខុស សូម appeal តាមផ្លូវផ្លូវការ ហើយ appeal គណនីដែលផ្អាល ត្រូវចូលគណនីនោះជាមុនសិនទើបដាក់ស្នើបាន។
មានចំណុចមួយទៀតដែលងាយមើលរំលង។ បទបញ្ជា X ចែងច្បាស់ថា ការប្រើគណនីថ្មីដើម្បីគេចពីការវិនិច្ឆ័យ ក៏ចាត់ទុកជាការបំពានដែរ។ គណនីផ្អាលរួចក្រោយបង្កើតគណនីថ្មីមួយទៀត ហានិភ័យមិនថយចុះទេ តែកើនឡើងទៅវិញ។
ឥរិយាបថណាដែលងាយបណ្តាលឱ្យត្រូវកំណត់?
ផ្លូវការមិនប្រកាសតក្កវិជ្ជាពេញទេ តែចំណុចដែលចែង គួរពិនិត្យឱ្យជាប់។
- ការអន្តរកម្មលើស។ ក្នុងរយៈពេលខ្លី តាមដាន លុបចេញ ចុចចូលចិត្ត និងបញ្ជូនបន្តច្រើនពេក។ ពាក្យផ្លូវការគឺ «ការតាមដានឬអន្តរកម្មលើស» ការវិនិច្ឆ័យជាទូទៅគឺការកំណត់មុខងារមានពេលកំណត់។
- មាតិកាធ្វើម្តងទៀត។ គណនីច្រើនប្រកាសមាតិកាស្រដៀងគ្នាខ្លាំង ចូលក្នុងប្រភេទស្ប៉ាម និងការរំលោភវេទិកា។
- ស្វ័យប្រវត្តិកម្មគ្មានការអនុញ្ញាត។ ផ្លូវការចាត់ទុកស្ថានភាពដែលមើលទៅដូចឥរិយាបថស្វ័យប្រវត្តិ ជាមូលហេតុចាក់សោមួយ គោលនយោបាយភាពពិតក៏គ្របដណ្តប់ការធ្វើពុត និងអត្តសញ្ញាណក្លែងក្លាយដែរ។ ប្រើស្គ្រីបដំណើរការគណនី បញ្ហាមិនត្រឹមតែមាតិកាតែមួយទេ។
- ភាពមិនប្រក្រតីសុវត្ថិភាព។ ព័ត៌មានសម្ងាត់បានទឹក ឬចូលពីកន្លែងខុស។ ប្រភេទនេះដោះស្រាយងាយបំផុត ប្តូរពាក្យសម្ងាត់ក៏រួច តែភាគច្រើនត្រូវយល់ច្រឡំថាគណនីត្រូវផ្អាលរហូត ដល់ភ័យឥតបានការ។
ក្រុមគណនីច្រើន៖ មុនពេលស្តារ ត្រូវពិនិត្យបរិស្ថានជាមុន
ការស្តារគណនីជាពាក់កណ្តាលប៉ុណ្ណោះ ត្រូវរកមើលខាងក្រុមដែរ។ បួនទិស៖
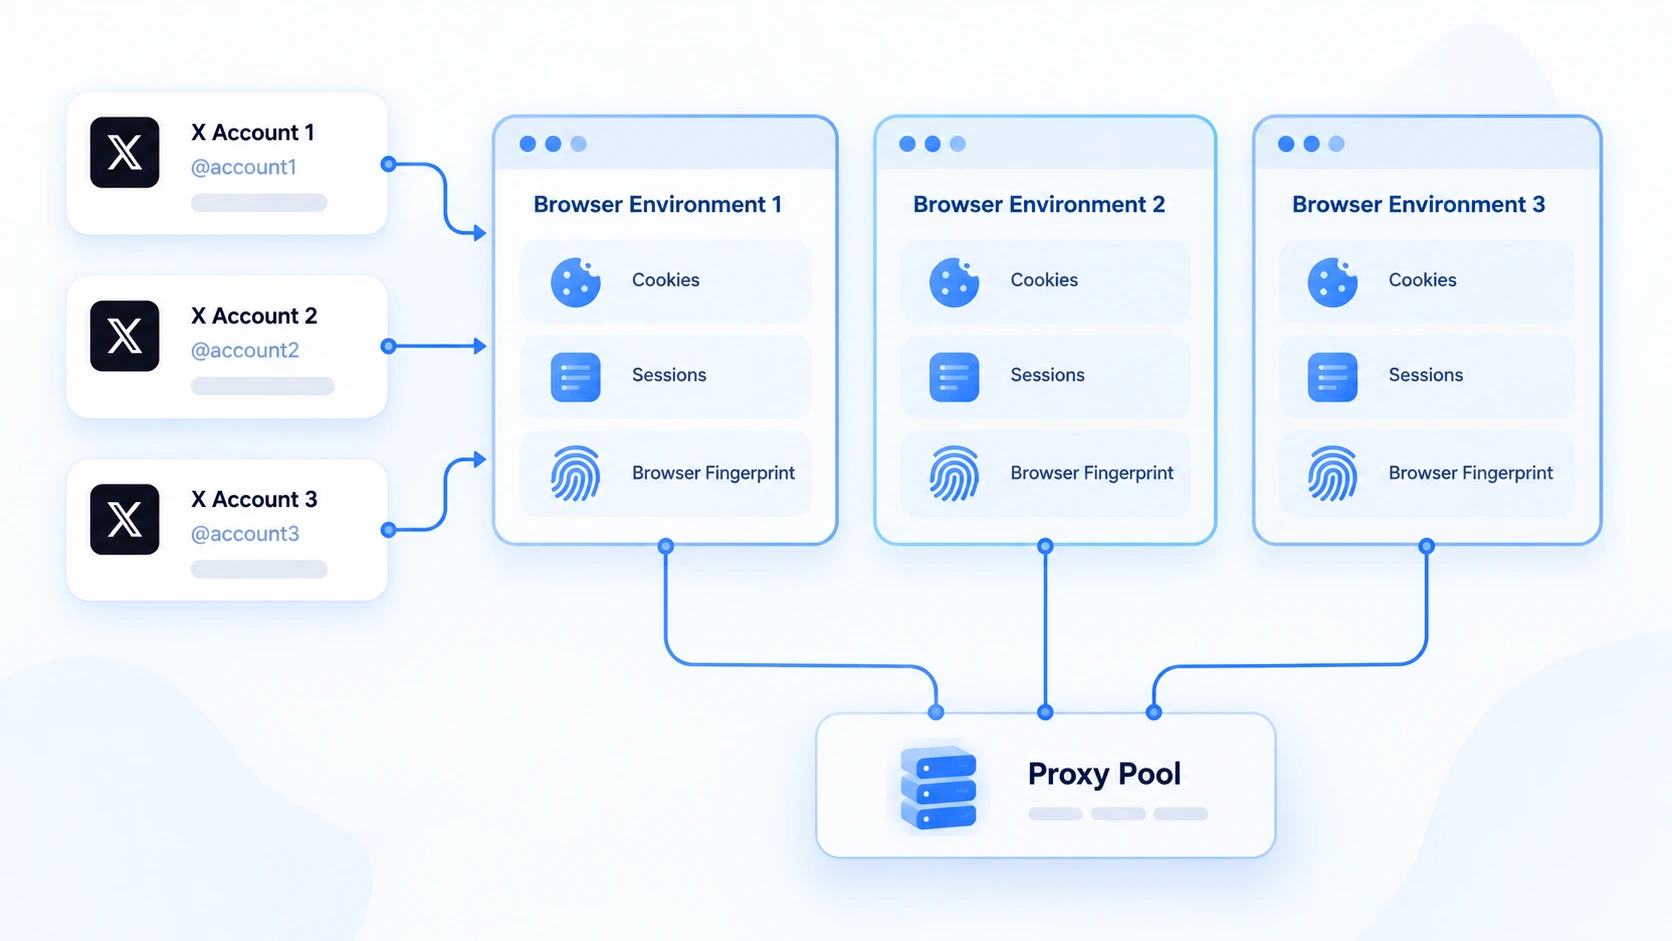
តើស្ថានភាពចូលត្រូវបានច្របល់ដែរឬទេ។ គណនីច្រើនចូលចេញក្នុងទិន្នន័យកម្មវិធីរុករកដូចគ្នា Cookie និងទិន្នន័យមូលដ្ឋានប្រឡាក់គ្នាទៅវិញទៅមក។ MostMate បែងចែកដាច់ដោយឡែកនៅកម្រិតបរិស្ថាន៖ ស្ថានភាពចូល Cookie សម័យ និងឃ្លាំងសម្ងាត់នីមួយៗស្ថិតក្នុងបរិស្ថានផ្ទាល់ខ្លួន ការកំណត់ proxy ក៏ភ្ជាប់ឯករាជ្យដែរ ព្រំដែនរវាងគណនីត្រូវបែងចែកដោយបរិស្ថាន។
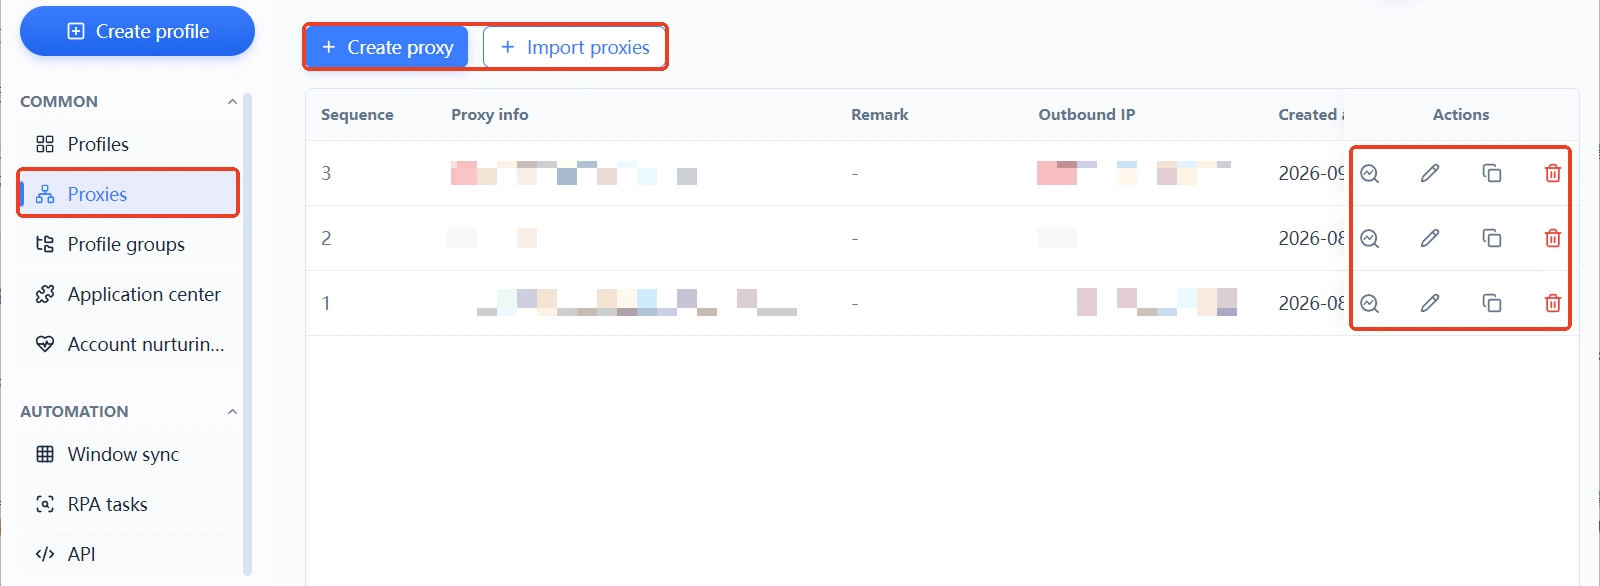
តើផ្លូវចេញ proxy ផ្គូផ្គងត្រូវដែរឬទេ។ បរិស្ថានភ្ជាប់ proxy ណា ផ្លូវចេញទៅទីណា ត្រូវមើលឃើញបានក្នុងបញ្ជី។ proxy ខ្លួនឯងក៏ជាទ្រព្យសម្បត្តិប្រភេទមួយដែរ ការចុះបញ្ជី ចែកចាយ និងពិនិត្យជាប្រចាំ អត្ថបទការថែទាំ proxy ទើបសរសេរអំពីចង្វាក់នោះទាំងស្រុង។
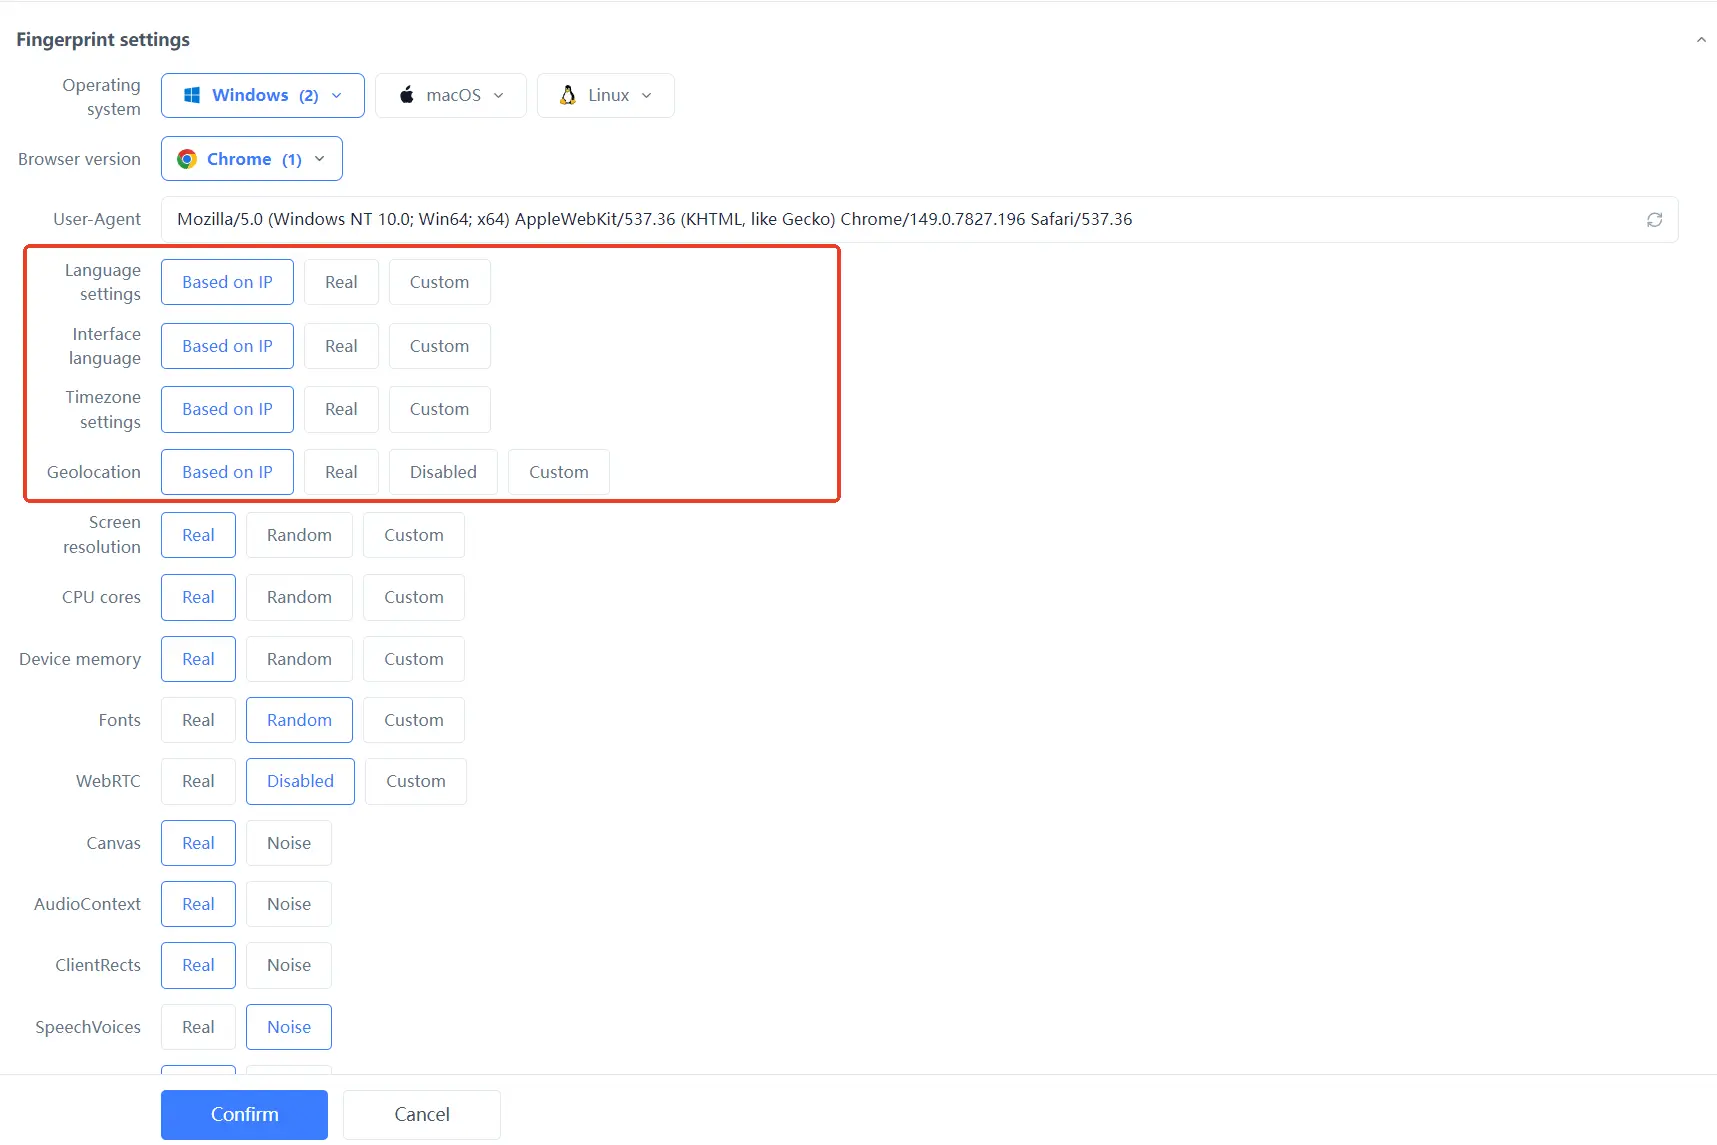
តើប៉ារ៉ាម៉ែត្រត្រូវគ្នានិងសមរម្យដែរឬទេ។ ភាសា ដែនជំនោរ និងការកំណត់បែបនេះ ត្រូវផ្គូផ្គងនឹងតំបន់ពិតនៃអាជីវកម្ម វិធីតម្រឹមម្តងមួយចំណុច មើលបញ្ជីពិនិត្យក្នុងអត្ថបទភាពទៀងទាត់ប្រឆាំងការភ្ជាប់គណនី។
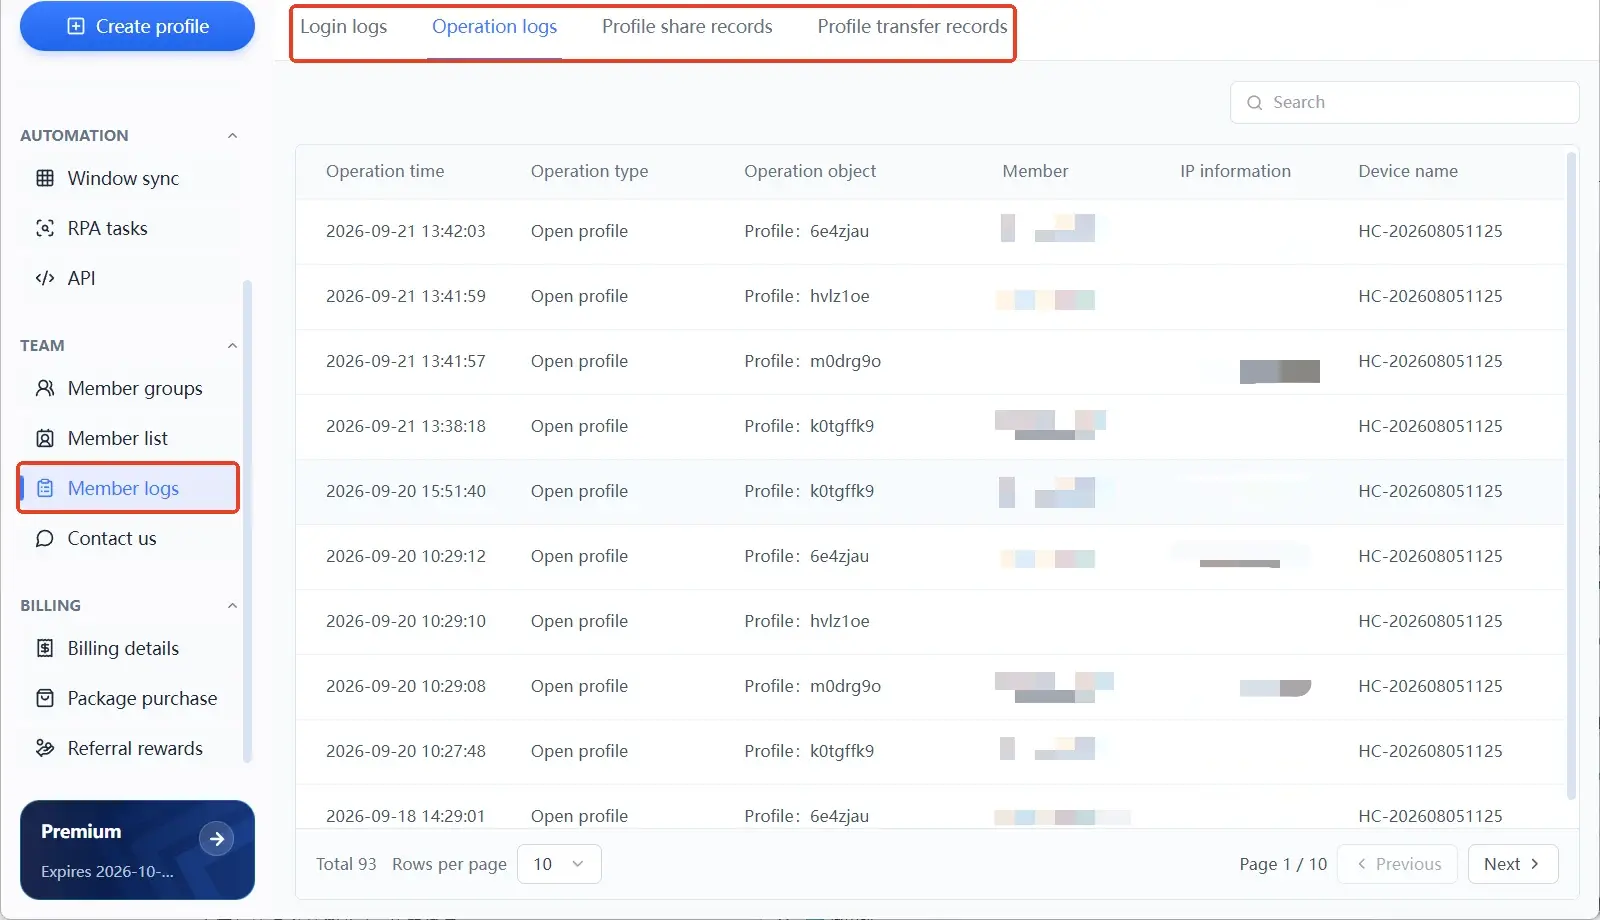
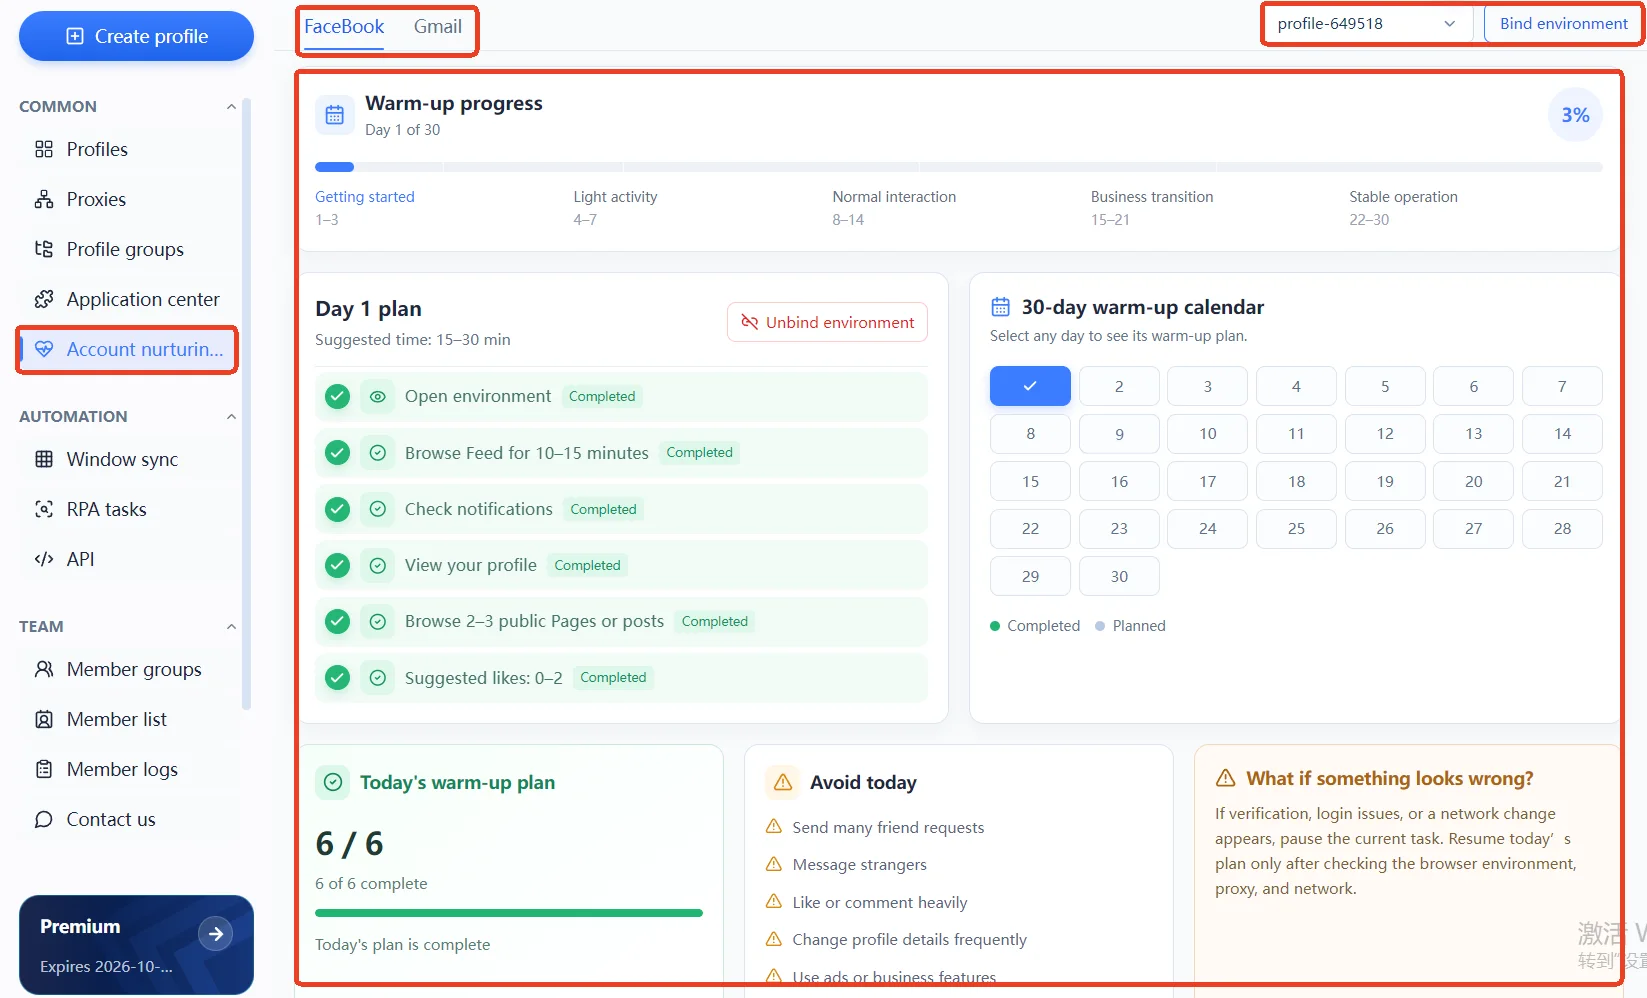
តើសកម្មភាពអាចតាមដានបានដែរឬទេ។ អ្នកណាធ្វើអ្វីក្នុងបរិស្ថានណា ត្រូវមានកំណត់ត្រា។ កំណត់ហេតុសមាជិករបស់ MostMate បែងចែកកត់ត្រាការចូល សកម្មភាព ការចែករំលែក និងការប្តូរជូនដាច់ដោយឡែក ពេលមានការកំណត់អាចតាមរកមើលបានថាមនុស្សណានៅពេលណា ការគ្រប់គ្រងគណនីក៏ផ្តល់បញ្ជីសកម្មភាពប្រតិបត្តិការជារាងថ្ងៃ ចង្វាក់អន្តរកម្មមានផែនការច្បាស់ មិនឱ្យដៃលឿនពេកក្លាយជាលើសកម្ម។
ការគ្រប់គ្រងទាំងនេះកាត់បន្ថយកំហុស តែជំនួសការវិនិច្ឆ័យ X មិនបានទេ។
ប្រាំជំហានពិនិត្យឡើងវិញបន្ទាប់ពីស្តារ
គណនីមកវិញ ការពិនិត្យឡើងវិញទើបការពារលើកក្រោយ។ ធ្វើតាមលំដាប់៖
- ទុកជាឯកសារ៖ រក្សាទុកអត្ថបទសារជូនដំណឹងពីការកំណត់ ពេលកើតហេតុ និងពេលស្តារ រួមទាំងកំណត់ត្រាពិនិត្យរបស់ក្រុម។
- ប្រៀបធៀបបទបញ្ជា៖ រកមើលចំណុចដែលសារជូនដំណឹងដកស្រង់ ពិនិត្យមាតិកា អន្តរកម្ម និងដំណើរការស្វ័យប្រវត្តិថ្មីៗម្តងមួយចំណុច។
- ពិនិត្យសុវត្ថិភាព៖ ប្តូរពាក្យសម្ងាត់ ពិនិត្យអ៊ីមែលនិងការអនុញ្ញាតកម្មវិធីភាគីទីបី ដើម្បីកម្រិតករណីត្រូវលួច។
- ពិនិត្យបរិស្ថាន៖ ផ្គូផ្គងទំនាក់ទំនងបរិស្ថាននិងគណនី ផ្លូវចេញ proxy និងប៉ារ៉ាម៉ែត្រ បញ្ជាក់ថាគ្មានការច្របល់។
- កែចង្វាក់៖ ដាក់ប្រេកង់អន្តរកម្ម ផែនការប្រកាស និងព្រំដែនស្វ័យប្រវត្តិក្នុងបទបញ្ជាក្រុម រួចតាមដានសារផ្លូវការជាបន្តទៀត។
ជំហានទី៥សំខាន់បំផុត។ ត្រូវកំណត់ម្តងទៀត ភាគច្រើនព្រោះមិនបានពិនិត្យមុន។
សំណួរគេសួរញឹកញាប់
គណនី X ត្រូវចាក់សោរួច ត្រូវរង់ចាំប៉ុន្មានទើបស្តារបាន?
ផ្លូវការមិនប្រកាសរយៈពេលកំណត់ទេ។ ការចាក់សោប្រភេទផ្ទៀងផ្ទាត់ម្ចាស់គណនី បំពេញផ្ទៀងផ្ទាត់រួចក៏ដោះសោបាន មុខងារកំណត់ត្រូវបំពេញសកម្មភាពរួចរង់ចាំការរាប់ថតចុះ ចំណែកករណី appeal គ្មានការធានាពេលឆ្លើយតបទេ។ ពាក្យ «ដោះក្នុង១២ម៉ោង» ដែលគេនិយាយគ្នាតាមអ៊ីនធឺណិត គ្មានប្រភពផ្លូវការឡើយ។
គណនីផ្អាលជាអមតៈ នៅតែ appeal បានដែរឬទេ?
បាន។ តាមការណែនាំក្នុងសារផ្អាល ចូលគណនីនោះរួចដាក់ស្នើ appeal តាមផ្លូវផ្លូវការ ថាតើស្តារបានឬមិនបាន ជាសិទ្ធិវិនិច្ឆ័យរបស់ X។ មុន appeal ត្រូវប្រៀបធៀបឥរិយាបថដែលពាក់ព័ន្ធនឹងបទបញ្ជាជាដំបូង សរសេរឱ្យមានលម្អិតជាក់លាក់ មានប្រយោជន៍ជាងសរសេរឱ្យមានអារម្មណ៍តែប៉ុណ្ណោះ។
ប្តូរ IP អាចដោះស្រាយការផ្អាលគណនី X បានដែរឬទេ?
មិនបានទេ។ ការវិនិច្ឆ័យគោលដៅគឺគណនី មិនមែនអាសយដ្ឋានទេ។ IP គុណភាពថោកនាំមកសញ្ញាផ្ទៀងផ្ទាត់បន្ថែម និងសញ្ញាប្រឆាំងហានិភ័យ តែការដោះដើរតាមផ្ទៀងផ្ទាត់ និង appeal អត្ថបទការប្រើ proxy ត្រូវបានហាមប្រាម បានពន្យល់ភាពខុសគ្នារវាងពីរនេះរួចហើយ។
ប្រើកម្មវិធីរុករក anti-detect នោះ X នឹងមិនវិនិច្ឆ័យទេឬ?
មិនមែនទេ។ កម្មវិធីរុករក anti-detect គ្រប់គ្រងការបែងចែកដាច់ដោយឡែកបរិស្ថាន ការកំណត់ proxy និងកំណត់ត្រាក្រុម តែបទបញ្ជាមាតិកា និងឥរិយាបថរបស់ X វាមិនអាចផ្លាស់ប្តូរបានទេ។ ស្វ័យប្រវត្តិកម្មញឹកញាប់ពេក ឬមាតិកាបំពាន ប្រើបរិស្ថានណាក៏ត្រូវកំណត់ដែរ។
ក្រុមមួយអាចដំណើរការគណនី X ច្រើនបានដែរឬទេ?
តាមបច្ចេកទេសបាន លក្ខខណ្ឌគឺព្រំដែនច្បាស់លាស់៖ គណនីម្តងមួយបរិស្ថាន ប្រើ proxy ឯករាជ្យ ឈ្មោះបរិស្ថាននិងភាពជាម្ចាស់មានបញ្ជីចុះ សិទ្ធិសមាជិកនិងការប្តូរជូនមានកំណត់ត្រា។ គោលនយោបាយភាពពិតរបស់ X មានការគ្រប់គ្រងពិសេសលើអន្តរកម្មគណនីច្រើន របៀបដំណើរការត្រូវគោរពបទបញ្ជា។
សេចក្តីបញ្ចប់
គណនី X ត្រូវផ្អាល ជំហានទី១ ស្គាល់ស្ថានភាព ជំហានទី២ ដើរផ្លូវត្រូវ ជំហានទី៣ ដកលក្ខខណ្ឌបង្កឱ្យកើតចេញពីខាងក្រុម។ ធ្វើគ្រប់ជំហានទាំងបី ការវិនិច្ឆ័យទើបមិនមែនត្រឹមតែសំណាងទេ។ MostMate ដាក់ការបែងចែកដាច់ដោយឡែកបរិស្ថាន បញ្ជី proxy និងកំណត់ហេតុសមាជិកក្នុងតុធាតុតែមួយ រាល់ថ្ងៃរបស់ក្រុមគណនីច្រើនមានអ្វីជាក់លាក់មើលបាន។ បញ្ជីមុខងារពេញលេញ អាចទស្សនានៅគេហទំព័រ MostMate។
លើកក្រោយពេលគណនីក្នុងក្រុមលេចសារចាក់សោឡើងមកទៀត ចូរផ្គូផ្គងតារាងស្ថានភាពក្នុងជំពូកទី១ជាមុនសិន រួចសម្រេចចិត្ត។ បើចង់បង្កើតបរិស្ថានគណនីច្រើនដែលមានព្រំដែនច្បាស់ឱ្យក្រុម ក្នុងទំព័រទាញយក MostMate មានកម្មវិធីតម្លើង ពេលដំឡើងរួច ចូរបង្កើតបរិស្ថានមួយឱ្យគណនីដែលសំខាន់បំផុតជាដំបូង។

MOSTMATE
គ្រប់គ្រងគណនីច្រើនដោយសុវត្ថិភាព កាន់តែងាយស្រួល
ចាប់ផ្តើមពីគណនីដំបូង ហើយប្រើ MostMate ដើម្បីបង្កើតប្រតិបត្តិការគណនីច្រើនដែលមានសុវត្ថិភាព ឆ្លាតវៃ និងមានប្រសិទ្ធភាពជាងមុន។
- ប្រូហ្វាល់ឯករាជ្យ។ អត្តសញ្ញាណស្របគ្នា។
- ស្វ័យប្រវត្តិកម្ម AI · សុខភាពគណនី · ប្រតិបត្តិការក្រុម



